信息安全漏洞周报(2026年第39期)
原创 CNNVD 2026-10-10 15:17 北京
根据国家信息安全漏洞库(CNNVD)统计,本周(2026年9月28日至2026年10月4日)安全漏洞情况如下
点击蓝字 关注我们
漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本周(2026年9月28日至2026年10月4日)安全漏洞情况如下:
公开漏洞情况
本周CNNVD采集安全漏洞1695个。
接报漏洞情况
本周CNNVD接报漏洞4030个,其中信息技术产品漏洞(通用型漏洞)356个,网络信息系统漏洞(事件型漏洞)4个,漏洞平台推送漏洞3670个。
重大漏洞通报
Citrix NetScaler Application Delivery Controller 输入验证错误漏洞(CNNVD-2026-87241110、CVE-2026-88771):未经身份验证的攻击者可通过网络向目标设备发送恶意请求,进而执行任意代码。Citrix多个版本均受此漏洞影响。目前,Citrix官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。
一
公开漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本周新增安全漏洞1695个,漏洞新增数量有所下降。从厂商分布来看谷歌公司新增漏洞最多,有157个;从漏洞类型来看,授权问题类的安全漏洞占比最大,达到15.10%。新增漏洞中,超危漏洞178个,高危漏洞668个,中危漏洞708个,低危漏洞141个。
(一) 安全漏洞增长数量情况
本周CNNVD采集安全漏洞1695个。
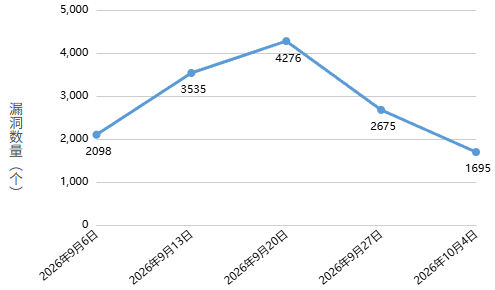
图1 近五周漏洞新增数量统计图
(二) 安全漏洞分布情况
从厂商分布来看,谷歌公司新增漏洞最多,有157个。各厂商漏洞数量分布如表1所示。
表1 新增安全漏洞排名前五厂商统计表
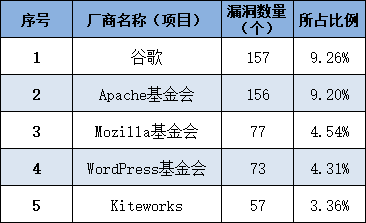
本周国内厂商漏洞66个,磊科公司漏洞数量最多,有12个。国内厂商漏洞整体修复率为18.18%。请受影响用户关注厂商修复情况,及时下载补丁修复漏洞。
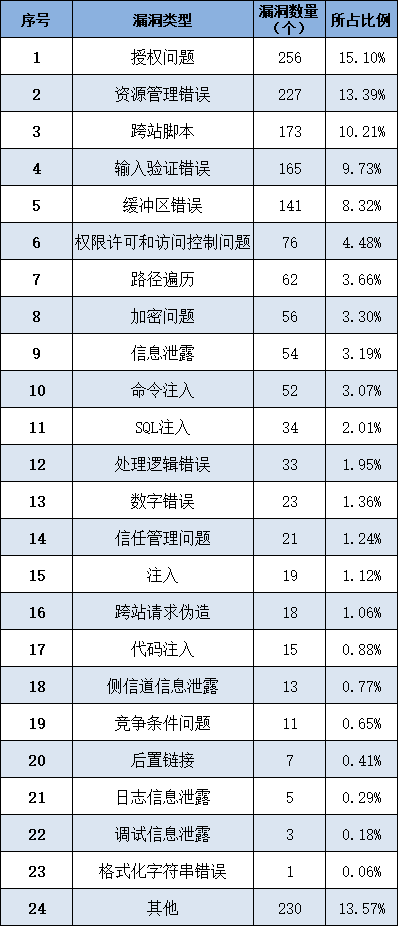
从漏洞类型来看,授权问题类的安全漏洞占比最大,达到15.10%。漏洞类型统计如表2所示。
表2 漏洞类型统计表
(三) 安全漏洞危害等级与修复情况
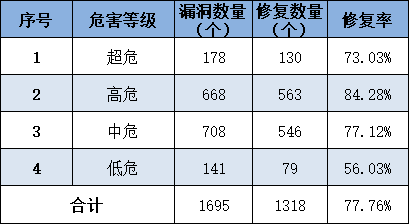
本周共发布超危漏洞178个,高危漏洞668个,中危漏洞708个,低危漏洞141个。相应修复率分别为73.03%、84.28%、77.12%和56.03%。根据补丁信息统计,合计1318个漏洞已有修复补丁发布,整体修复率为77.76%。详细情况如表3所示。
表3 漏洞危害等级与修复情况
(四) 本周重要漏洞实例
本周重要漏洞实例如表4所示。
表4 本期重要漏洞实例
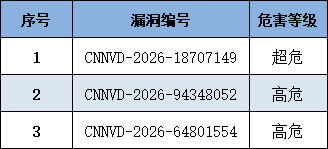
1. Google Chrome 资源管理错误漏洞(CNNVD-2026-18707149)
Google Chrome是美国Google公司的一个跨平台Web浏览器。
Google Chrome 154.0.8037.57之前版本存在资源管理错误漏洞,该漏洞源于内存释放后重用,攻击者利用该漏洞可以通过特制的HTML页面在沙箱外执行任意代码。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://chromereleases.googleblog.com/2026/09/stable-channel-update-for-desktop_0856730748.html
2. Apache Thrift 异常处理不当漏洞(CNNVD-2026-94348052)
Apache Thrift是美国Apache基金会开源的一款跨语言远程过程调用与数据序列化框架。
Apache Thrift 0.25.0之前版本存在安全漏洞,该漏洞源于没有限制资源分配或节流以及未捕获异常,攻击者利用该漏洞可以导致系统拒绝服务。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://thrift.apache.org/download
3. IBM i 权限许可和访问控制问题漏洞(CNNVD-2026-64801554)
IBM i是美国IBM公司的一款适用于IBM power服务器的操作系统。
IBM i 7.6版本、7.5版本、7.4版本和7.3版本存在权限许可和访问控制问题漏洞,该漏洞源于对文件路径验证不当,攻击者利用该漏洞可以升级权限。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://www.ibm.com/support/pages/node/7289443
(五) 本周重要人工智能漏洞实例
本周重要人工智能漏洞实例如表5所示。
表5 本期重要人工智能漏洞实例
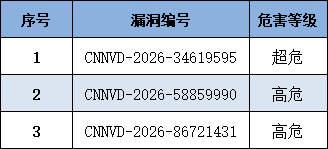
1. OpenClaw 加密问题漏洞(CNNVD-2026-34619595)
OpenClaw是一个开源的智能人工助理。
OpenClaw 2026.7.1版本至2026.8.11之前版本存在加密问题漏洞,该漏洞源于没有强制校验网关的TLS证书,攻击者利用该漏可以泄露凭据并提升权限。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://github.com/openclaw/openclaw/security/advisories/GHSA-jjpc-p3xf-8g7p
2. Ollama 授权问题漏洞(CNNVD-2026-58859990)
Ollama是一个开源的可以在本地设备上运行、管理和自定义大语言模型的工具。
Ollama 0.14.0至0.31.2之前版本存在授权问题漏洞,该漏洞源于未能正确解析shell语法,攻击者利用该漏洞可以执行特制的shell命令。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://github.com/ollama/ollama/releases/tag/v0.31.2
3. vLLM 资源管理错误漏洞(CNNVD-2026-86721431)
vLLM是一个开源的适用于LLM的高吞吐量和内存高效推理和服务引擎。
vLLM 0.29.0之前版本存在资源管理错误漏洞,该漏洞源于未对解码器提示长度进行验证,攻击者利用该漏洞可以导致系统拒绝服务。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://github.com/vllm-project/vllm/security/advisories/GHSA-3mqx-f33v-vgp9
二
漏洞平台推送情况
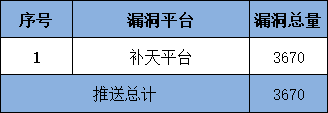
本周CNNVD接收漏洞平台推送漏洞3670个。
表6 本周漏洞平台推送情况
三
接报漏洞情况
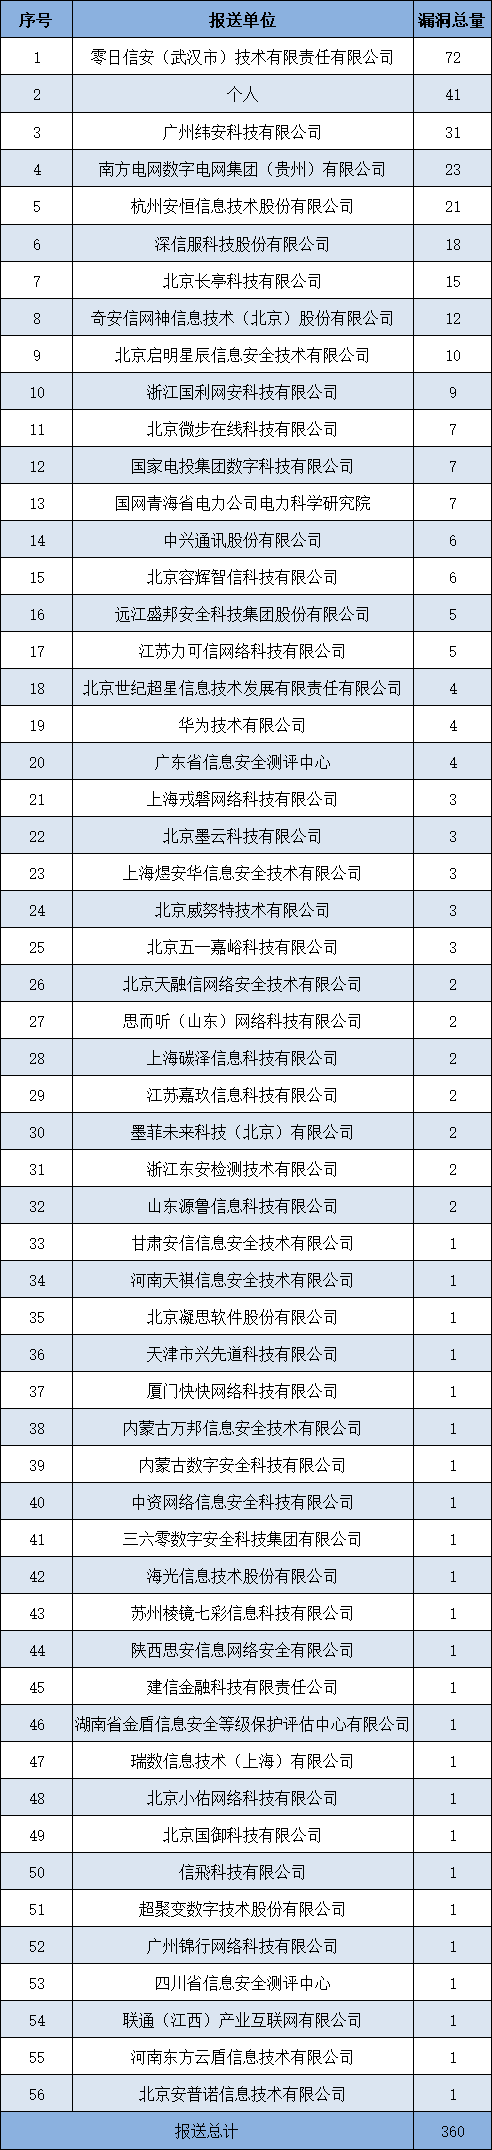
本周CNNVD接报漏洞360个,其中信息技术产品漏洞(通用型漏洞)356个,网络信息系统漏洞(事件型漏洞)4个。
表7 本周漏洞报送情况
四
收录漏洞通报情况
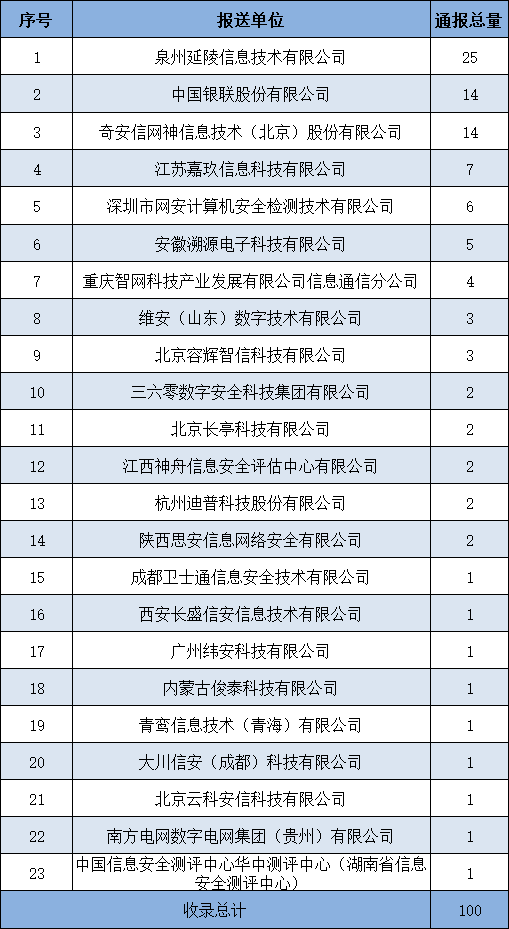
本周CNNVD收录漏洞通报100份。
表8 本周漏洞通报情况
五
重大漏洞通报
CNNVD关于Citrix NetScaler Application Delivery Controller 输入验证错误漏洞的通报
近日,国家信息安全漏洞库(CNNVD)收到关于Citrix NetScaler Application Delivery Controller 输入验证错误漏洞(CNNVD-2026-87241110、CVE-2026-88771)情况的报送。未经身份验证的攻击者可通过网络向目标设备发送恶意请求,进而执行任意代码。Citrix多个版本均受此漏洞影响。目前,Citrix官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。
1.漏洞介绍
Citrix NetScaler Application Delivery Controller是美国Citrix公司的一款应用交付与负载均衡产品,用于实现应用流量管理、负载均衡、应用加速及安全防护等功能。该漏洞源于输入验证不当,未经身份验证的攻击者可通过网络向受漏洞影响的设备发送恶意请求,进而执行任意命令。
2.危害影响
Citrix NetScaler Application Delivery Controller 14.1版本至14.1-73.37之前版本、13.1版本至13.1-64.23之前版本、FIPS 14.1-73.37之前版本、FIPS 13.1.37.279之前版本和NDcPP 13.1.37.279之前版本以及Citrix NetScaler Gateway 14.1版本至14.1-73.37之前版本、Citrix NetScaler Gateway 13.1版本至13.1-64.23之前版本均受此漏洞影响。
3.修复建议
目前,Citrix官方已发布新版本修复了该漏洞,建议用户及时确认产品版本,尽快采取修补措施。官方参考链接:
https://support.citrix.com/support-home/kbsearch/article?articleNumber=CTX697096
本文转载自微信公众号「CNNVD安全动态」,查看原文。版权归原作者所有,如有侵权请联系删除。