AI与云安全事件案例分析周报|2026.09.28 - 2026.10.09
原创 星云实验室 2026-10-10 10:55 北京

涉及组织与应用:韩国金融服务委员会(FSC)、金融监督院(FSS)和金融安全院负责监管与调查;Shinhan Bank、KB Kookmin Bank、Hana Bank 等机构提供商业银行、储蓄银行或消费金融服务;CrowdStrike 通过攻击者暴露的服务器目录还原了 ARTEX 智能渗透工具与大模型参与攻击的技术链路。
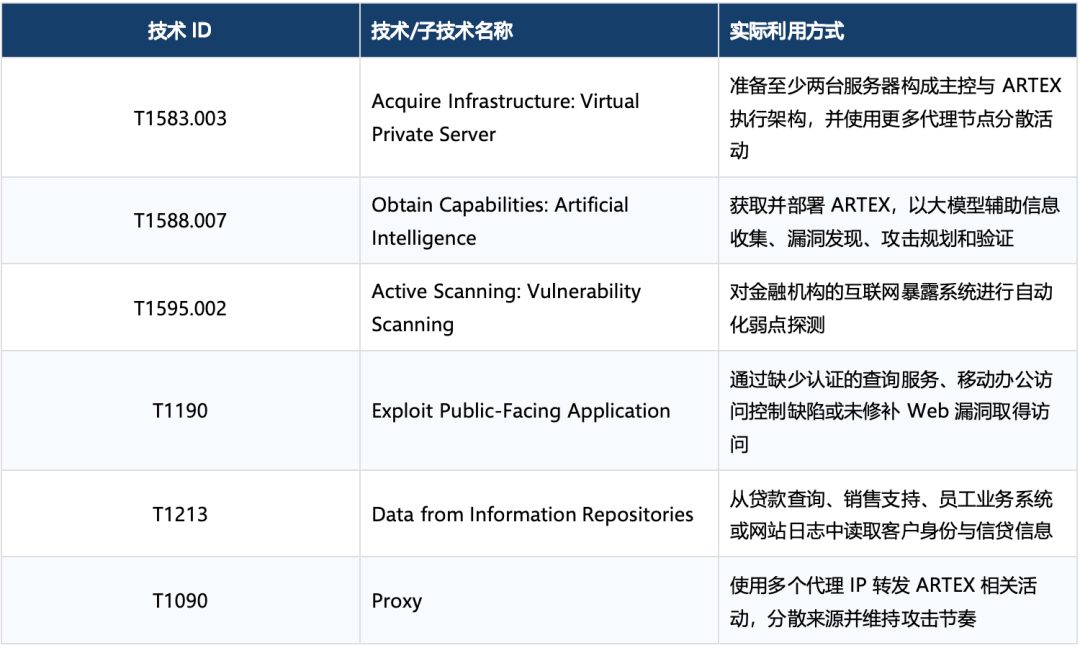
事件概述:攻击者身份未归属。CrowdStrike 以中等置信度判断其可能是谋利的中文使用者,但个人线索不能确认身份。攻击者未正面攻破银行核心交易系统,而是集中探测贷款查询、员工移动办公和销售支持等外围 Web 系统;部分系统缺少认证、设备控制或补丁,使客户身份与信贷资料被读取。攻击基础设施暴露的配置和会话记录显示,操作者使用 ARTEX——一种可调用大模型自动完成信息收集、漏洞发现与验证的渗透工具——加快多目标攻击。韩国媒体汇总显示,7 家金融机构逾 6.7 万人信息外泄,暂未确认资金损失。
事件时间:攻击活动主要发生于 2026 年 9 月下旬至 10 月上旬;FSC 于 10 月 2 日召开紧急会议,CrowdStrike 于 10 月 7 日披露技术分析,ARTEX 开发者于 10 月 8 日宣布停止公开更新并转为闭源,Reuters 于 10 月 9 日确认原 GitHub 页面已下线。
事件链接:
影响范围:
已披露发生信息泄露的 7 家机构包括 Shinhan Bank、KB Kookmin Bank、Hana Bank、BNK Busan Bank、Yegaram Savings Bank、Welcome Savings Bank 和 Hyundai Capital,合计超过 6.7 万人受到影响。
Shinhan Bank 披露约 2.5 万名客户受影响,KB Kookmin Bank 确认 119 名,Hana Bank 确认 89 名,Yegaram Savings Bank 披露约 4 万名;其他机构的最终人数仍待调查确认。
泄露字段包括姓名、电话、地址、出生日期、居民登记号码或其加密值、电子邮箱、工作单位、年收入、贷款额度及贷款申请信息,不同机构和客户实际涉及字段并不相同。
受影响对象主要是贷款经纪人查询、员工移动办公、销售支持和外围网站服务,而非互联网银行、手机银行和核心转账系统;公开来源暂未确认资金损失。
Reuters 报道至少 9 家韩国银行披露受到攻击或被本地媒体列为目标,其中包含被阻断的尝试和仍在调查的对象,不能与 7 家已确认泄露机构混同。
技术分类归属:基础设施层 / 数据层 / 应用层 / Agent层
事件标签:AI相关
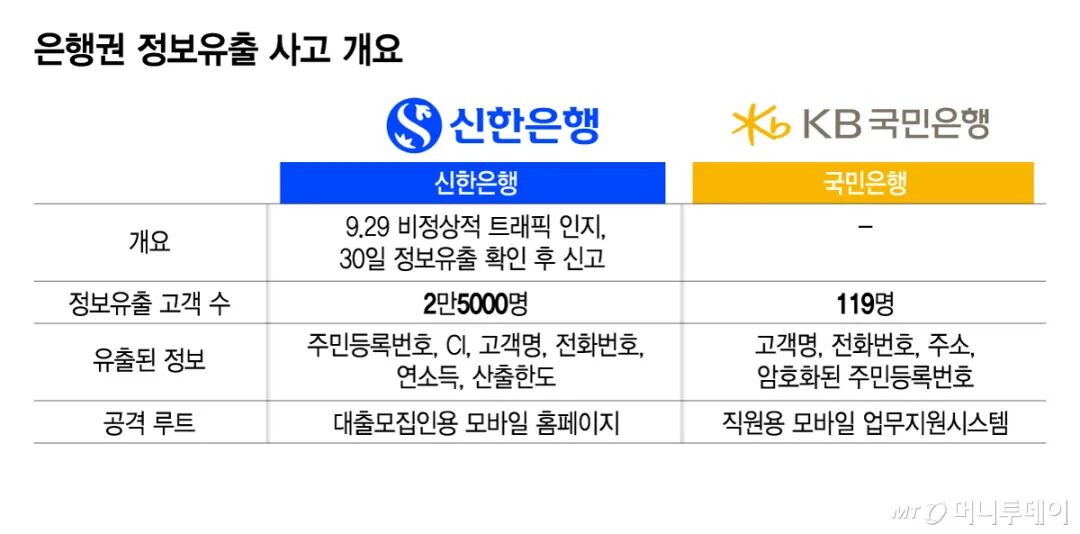
图示说明:MoneyToday 根据两家银行截至 10 月 2 日的披露,对比了 Shinhan Bank 约 2.5 万名客户与 KB Kookmin Bank 119 名客户的泄露字段及攻击入口;前者涉及贷款经纪人移动查询页面,后者涉及员工移动办公支持系统。该图说明攻击者为何优先选择保存客户资料的外围业务系统,但仅覆盖最早披露的两家银行,不能代表七家机构的最终影响规模,也不能单独证明 ARTEX 参与了每一次入侵。来源:https://www.mt.co.kr/en/finance/2026/10/02/2026100216055965103
架构形态:韩国大型银行的核心交易系统通常实施严格网络隔离、交易风控和多重认证,但员工、贷款经纪人和外部销售人员使用的辅助系统仍需从互联网访问;这些系统不能直接转账,却可能查询客户身份、收入和贷款进度,形成“交易权限较低、数据价值仍高”的安全落差。
ARTEX 的作用:ARTEX 不是独立大模型,而是面向授权渗透测试的多智能体编排工具,可把信息收集、漏洞搜索、攻击路径规划、工具调用和验证串成自动化循环。攻击者部署的实例以 DeepSeek v4.1-flash 为主要模型后端,并在其他 Claude Code 会话中使用 GLM-5.3 和 Grok 4.6;现有证据说明有人借 AI 加速攻击,不能描述为 AI 完全自主入侵银行。
攻击路径:准备 VPS 和代理节点 → 部署 ARTEX 并接入大模型 → 批量探测金融机构互联网暴露资产 → 发现缺少认证、设备访问控制或补丁的外围系统 → 查询并导出客户资料或日志 → 搜索韩国泄露数据交易渠道和 Telegram 群组。
证据边界:CrowdStrike 在攻击者开放目录中发现 ARTEX 配置、Claude Code 会话和记忆文件,但未确认受害机构总数;韩国媒体统计的 7 家已泄露与 Reuters 的至少 9 家目标口径不同,攻击者个人身份和数据是否已经出售仍不足以确认。
基础设施与云配置错误:多家机构把员工、经纪人或销售支持系统暴露在互联网,却未按其可访问的数据价值实施与核心系统相当的认证、资产盘点、补丁和监测;监管方归纳的薄弱点包括无认证查询、移动访问缺少设备控制、已知 Web 漏洞未修补和日志留存客户数据。
AI 供应链与存储缺陷:本案并非银行接入的大模型或 AI 数据库失守,而是攻击者把开源 ARTEX、模型 API、Claude Code 会话和代理服务器组合成攻击流水线;项目转为闭源无法撤回已克隆的代码、配置和操作方法。
前沿算法/工程逻辑缺陷:AI Agent 把资产发现、漏洞筛选、命令生成和验证串成闭环,提高并发目标数量与攻击节奏;但公开证据仍显示有人类操作者配置模型、租用服务器、选择目标并寻找销路。
复合依赖与应急响应缺陷:事件涉及不同银行、储蓄银行、消费金融公司和多种辅助系统,入口并非单一 CVE;只封一个 IP 或下线一个工具仓库,无法覆盖更换代理、模型后端和扫描节点后的活动。
边界防御与分层隔离缺陷:机构虽把核心交易系统与外围业务系统分开,却未同步最小化外围系统可读取的客户字段,也未确保每次查询都经过强认证、对象级授权和设备校验;网络隔离限制了直接转账风险,但没有阻止高价值身份与信贷数据外泄。
Basic Web Application Attacks(基础 Web 应用攻击)/ System Intrusion(系统入侵):攻击者从互联网暴露的业务 Web 系统入手,利用缺失认证、访问控制薄弱或已知 Web 漏洞取得客户数据,并以多节点基础设施和 AI 辅助工具扩大扫描与入侵规模。
把贷款经纪人门户、员工移动办公、销售支持、外包查询和历史网站纳入与互联网银行同一套外部攻击面管理,按可访问的数据敏感度而非是否能转账确定保护等级。
所有客户资料查询接口强制身份认证、对象级授权、MFA 和注册设备校验,关闭匿名或仅凭可枚举参数即可查询的路径,并限制单账户、单设备和单 IP 的批量读取。
从辅助系统和日志中删除非必要的居民登记号码、完整联系方式、收入与贷款额度;必须保留时实施字段级加密、脱敏显示和按次审计。
发现类似活动后,应跨全部同类外围系统回溯攻击 IP、异常请求与批量查询行为,并对受影响客户加强冒名贷款、新开账户、大额转账和联系方式变更监控。
涉及组织与应用:Huntress 是提供托管检测与响应服务的安全公司;OpenAI ChatGPT 的 Custom GPT 允许第三方创建定制对话应用,Google Sites 用于托管网页,本案二者被攻击者组合成可信外观的恶意软件投递入口。
事件概述:攻击者身份未公开。其创建“Plus 5.6”Custom GPT,并用 Google 搜索广告把用户带到 chatgpt.com 页面;GPT 再以主站不可用为由,引向伪装成 Cloudflare 验证的 Google Sites。该页面使用 ClickFix 诱导用户复制执行 PowerShell,下载恶意 MSI,借合法签名程序旁加载 DLL,最终释放 RAT 并建立 Run 键与计划任务持久化。Huntress 处置至少 40 起相关事件,其中仅两起确认由 Custom GPT 引流。
事件时间:活动于 9 月下旬被观察;首个 Custom GPT 于 9 月 25 日下架,研究人员 9 月 27 日发现同链路新实例,9 月 30 日发布完整分析。
事件链接:
影响范围:
Huntress 处置至少 40 起与恶意 Google Sites 域相关的事件,其中两起确认由恶意 Custom GPT 引流;公开材料未给出全部受害者身份和最终损失。
初始链路使用 Canon 签名的 COTFileReadApp.exe 旁加载恶意 DLL;后续版本改用 Stardock 签名程序,并把加载器藏入真实 NuGet 包数据中。
感染链包含混淆 PowerShell、静默 MSI 安装、DLL 旁加载、内存载荷、注册表 Run 键和计划任务;部分文件被 Defender 隔离后,既有持久化仍可继续执行。
OpenAI 已下架首个恶意 GPT,但研究发布时同活动的新 GPT 仍被观察到;短生命周期内容和更换载体降低了基于单一 URL、文件名或哈希的封禁效果。
技术分类归属:应用层 / 编排层 / Agent层
事件标签:AI相关
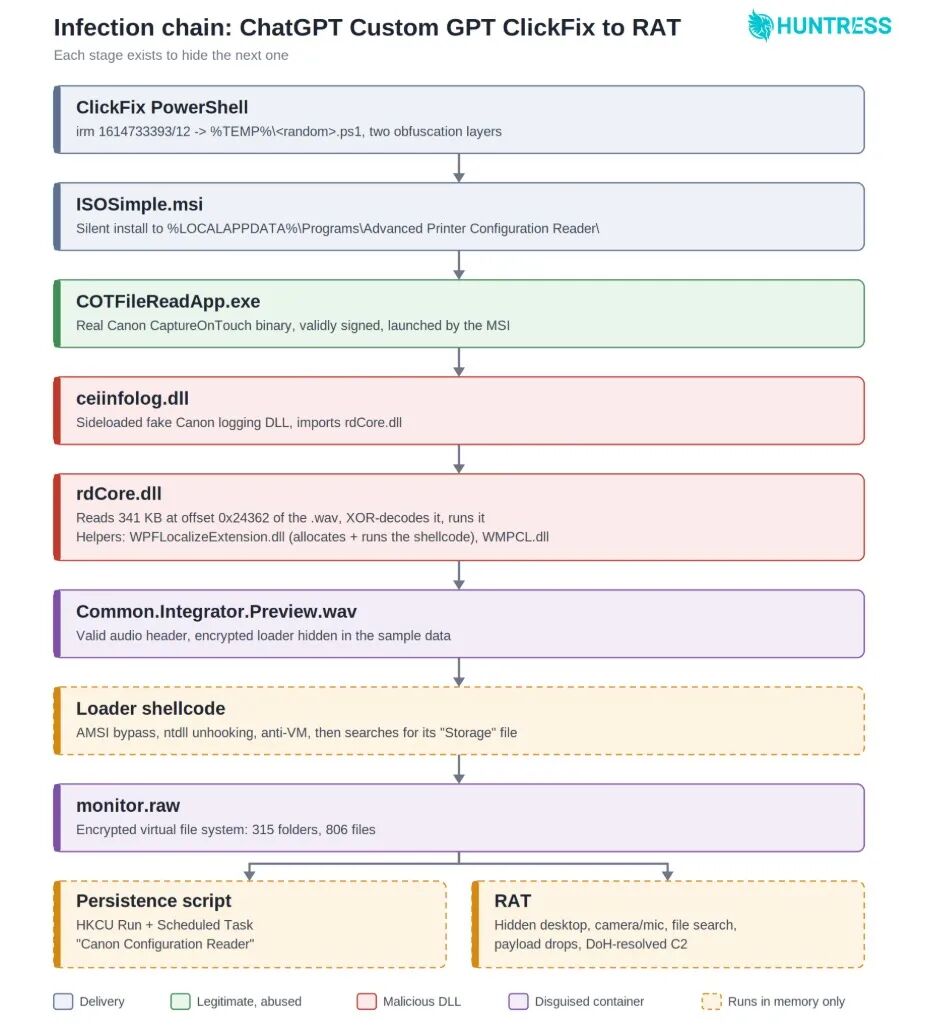
图示说明:Huntress 从受影响主机样本还原了 ClickFix PowerShell、恶意 MSI、签名程序 DLL 旁加载、WAV 内嵌加载器、内存 RAT 与持久化之间的八阶段链路。该图证明已观测样本的技术执行过程,但不能证明 40 起相关事件全部由 Custom GPT 引流。来源:https://www.huntress.com/blog/chatgpt-custom-gpts-clickfix-rat
架构形态:搜索广告负责获客,Custom GPT 借真实 ChatGPT 域名和模型名称制造信任,Google Sites 承载伪验证页,本地 PowerShell 和 MSI 则完成从浏览器到终端的跨边界执行。
攻击路径:搜索“chatgpt”并点击广告 → 进入攻击者创建的 Custom GPT → 接收“备用域名”提示 → Google Sites 展示伪 Cloudflare 验证 → 用户复制运行 PowerShell → 下载并静默安装 MSI → 签名程序旁加载恶意 DLL → 解密内存 RAT → Run 键与计划任务持久化。
证据边界:Huntress 从受影响主机样本还原了八阶段感染链并给出 IOC;Custom GPT 只是其中两起确认感染的入口,研究没有证明 ChatGPT 模型本身被攻破,也没有证明所有相关事件都经过 AI 平台。
基础设施与云配置错误:恶意内容分别托管在 ChatGPT 和 Google Sites 等常见 SaaS 域,传统 URL 白名单和域名信誉判断难以区分正常内容与攻击者创建的页面。
AI 供应链与存储缺陷:Custom GPT 的名称、社区构建者页面和可返回外部链接的能力共同形成可滥用的分发面;平台级下架发生后,攻击者仍能快速重建新的 GPT 实例。
前沿算法/工程逻辑缺陷:公开证据未显示模型发生越权或提示注入;关键缺陷是产品界面对第三方 GPT 的身份与官方模型区分不够醒目,使用户把社区内容误认为平台原生服务。
复合依赖与应急响应缺陷:攻击者连续替换 GPT、签名宿主程序、载荷容器和脚本混淆方式;只封一个 GPT、域名或哈希无法覆盖后续变体。
边界防御与分层隔离缺陷:浏览器中的可信 AI 会话可直接把用户带到外部页面,再诱导其在本地终端执行命令;从 SaaS 内容到端点执行之间缺少独立确认和策略阻断。
Social Engineering(社会工程)/ System Intrusion(系统入侵):攻击者借可信 AI 界面和伪验证诱导用户执行命令,随后以多阶段载荷取得远程访问并持久化。
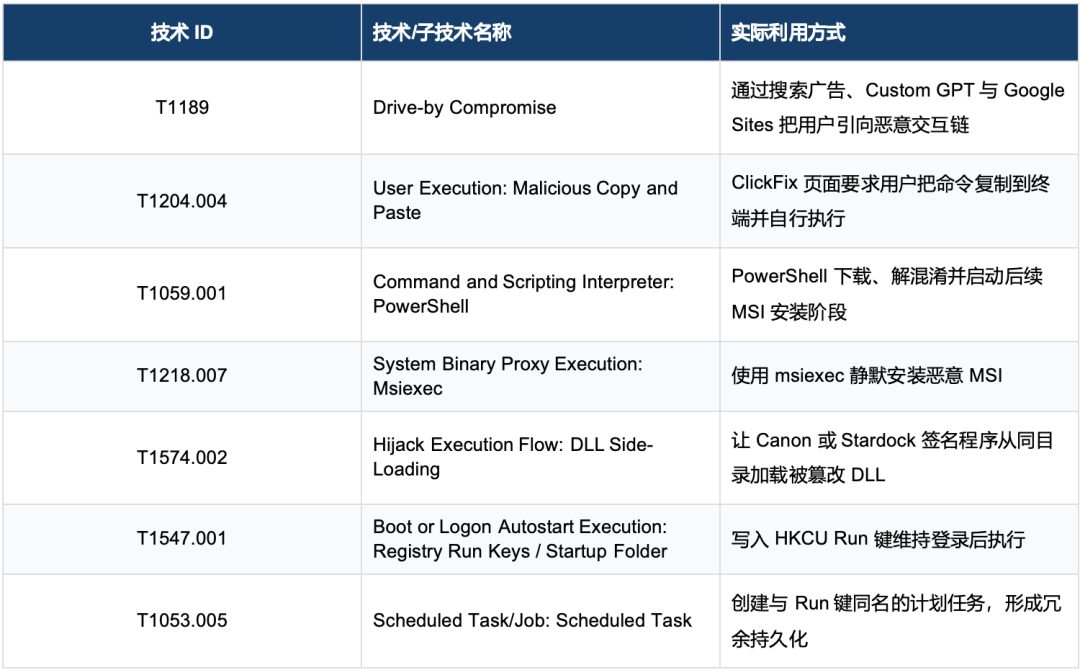
将第三方 Custom GPT、共享对话和 Artifact 视为用户生成内容,不因其位于官方 AI 域名就自动放行外链或降低告警等级。
阻断或强提醒浏览器页面诱导的终端复制粘贴;重点检测 PowerShell 拉起 msiexec、GUID 命名 MSI、签名程序从异常 %LOCALAPPDATA%\Programs\ 路径启动等行为链。
处置时同时清理 Run 键、计划任务、旁加载目录和内存载荷,并按 Huntress IOC 回溯同一 Google Sites 域的非 GPT 入口,避免把感染范围缩小为两个确认案例。
涉及组织与应用:Lumen Black Lotus Labs 利用全球网络遥测追踪恶意基础设施;LiteLLM 和 Ollama 用于部署或代理大模型,Gotenberg 提供文档转换,Gitea 提供代码托管,本案攻击者把这些互联网暴露服务的计算资源变成挖矿和继续扩散的基础设施。
事件概述:攻击者真实身份未公开,研究方仅依据意大利语代码注释和基础设施连接,以中等置信度判断其为意大利语使用者。名为 PoeLLM 的 Linux 恶意程序通过公开服务漏洞进入 AI 与开发服务器,安装 XMRig、Iron 等矿工,并把受害主机改造成互联网扫描和漏洞利用节点。它不把固定控制地址写死,而是从 GitHub 仓库中的一首诗抽取四个词,再用内置字典换算为 C2 IP;攻击者只需修改诗句即可迁移控制端。截至发布方更新,活动影响超过 3,400 台服务器,单日活跃峰值超过 800 台。
事件时间:活动至少始于 2026 年 4 月,10 月初仍在扩张;Black Lotus Labs 于 10 月 7 日公开完整研究。
事件链接:
影响范围:
主要受害服务包括 LiteLLM、Ollama、Gotenberg 和 Gitea,并发现可能针对 Ivanti Sentry 的痕迹;受害者集中在美国和西欧。
公开研究的实时摘要已把影响数量更新为 3,400 余台,正文部分仍保留较早的约 2,200 台快照;本周采用更新后的发布方统计,不把它等同于独立确认的受害组织数。
恶意程序具备远程 shell、XMRig/Iron 挖矿、HTTP/S 扫描和漏洞投递能力;感染主机又扫描 3000/4000 等端口并寻找新目标。
研究确认 12 个相关 C2 IP,发布时 3 个仍活跃;Black Lotus Labs 已在 Lumen 网络侧阻断相关流量。
技术分类归属:基础设施层 / 应用层 / 模型服务层 / 云计算资源层
事件标签:云AI融合
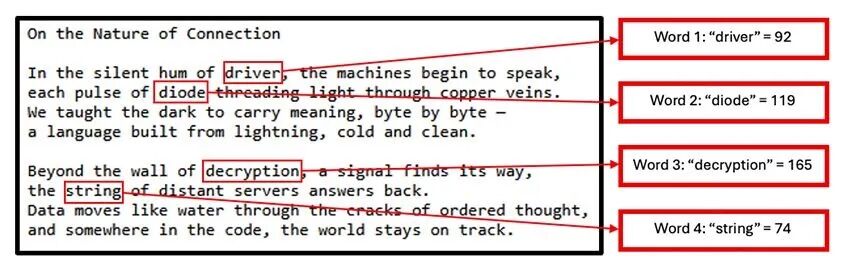
图示说明:Lumen 展示了 PoeLLM 如何从诗句抽取 driver、diode、decryption 和 string 四个词,并通过内置字典换算出示例 C2 地址 92.119.165[.]74。该图证明恶意程序的 C2 发现机制,不代表所有受害主机始终连接同一地址。来源:https://www.lumen.com/blog/en-us/canto-incognito-tracking-the-poellm-malware
架构形态:自托管 AI 服务通常运行在高算力 Linux 主机或 GPU 集群上,并暴露 HTTP API;若把默认端口直接开放互联网、版本更新滞后,攻击者可同时获得算力、企业数据邻近性和继续扫描所需带宽。
攻击路径:互联网扫描暴露服务 → 发送特制 POST 利用已知漏洞 → 从 C2 下载 PoeLLM ELF → 从 GitHub 诗句计算当前 C2 → 启动矿工和远程 shell → 受害主机继续扫描并向新目标投递利用请求 → 僵尸网络滚动扩张。
证据边界:LiteLLM 样本明确指向 /mcp-rest/test/connection 与 CVE-2026-42271,且可与 CVE-2026-48710 形成未认证 RCE;其他产品的每一台受害主机并不一定使用同一漏洞,不能把一种样本路径推广为全部入口。
基础设施与云配置错误:LiteLLM、Ollama 和 Gotenberg 等服务被直接暴露互联网,部分部署忽略官方“不应公开暴露”的警告,并运行存在已知漏洞的版本。
AI 供应链与存储缺陷:AI 网关和模型服务位于企业数据、模型凭据与高算力节点附近;即使本次主要目标是挖矿,失陷主机仍可成为访问模型 API、提示数据和相邻云资源的跳板。
前沿算法/工程逻辑缺陷:本案并非模型本身被提示注入;工程缺陷在于快速部署 AI 服务时沿用弱默认配置、缺少鉴权和补丁治理,使普通 Web 漏洞直接暴露高价值算力。
复合依赖与应急响应缺陷:GitHub 诗句充当可变“死信箱”,受害主机、被攻陷路由器和多个矿池/C2 共同组成弹性基础设施;只封单个 IP 无法阻止下一次诗句更新。
边界防御与分层隔离缺陷:受害服务可直接向互联网下载并执行文件、连接矿池、扫描其他主机,说明出站策略、运行用户权限和工作负载隔离没有限制失陷后的二次用途。
System Intrusion(系统入侵)/ Resource Hijacking(资源劫持):攻击者利用公开服务取得代码执行,部署矿工,并把受害服务器转化为新的扫描和利用基础设施。
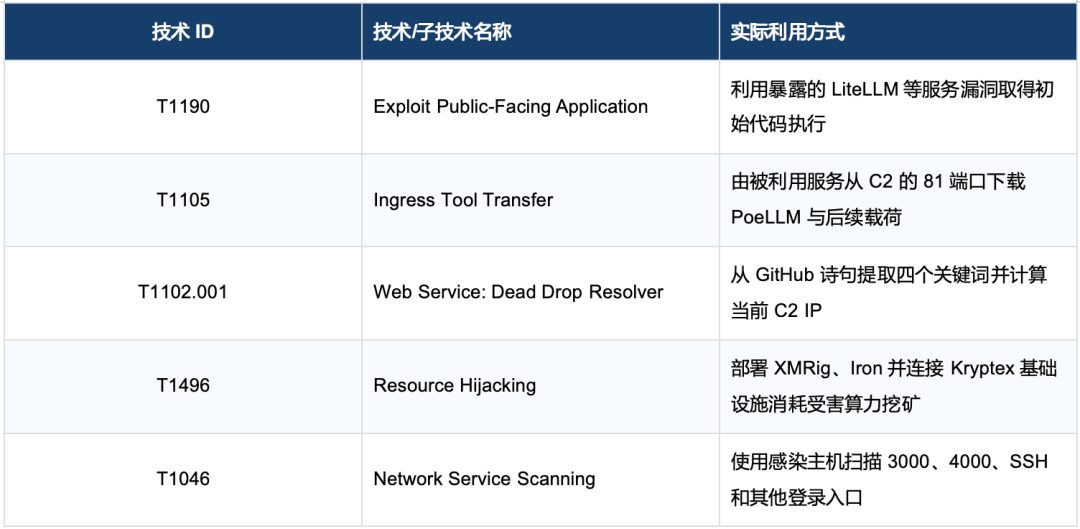
立即盘点公网暴露的 LiteLLM、Ollama、Gotenberg、Gitea 和 Ivanti Sentry,升级并把模型/API 服务置于鉴权代理、VPN 或可信 IP 白名单之后。
检测 AI 服务进程下载 ELF、连接异常 3778/5001/5002/9999 端口、访问矿池或突然扫描 3000/4000 端口;同时核对 Lumen 发布的动态 IOC。
对 AI 工作负载实施默认拒绝出站、非 root、只读文件系统和计算配额;即使入口漏洞未能立即修复,也应阻断下载、挖矿和向外扩散链。
涉及组织与应用:GitHub 是广泛使用的云端代码托管与协作平台;Apiiro 提供软件供应链安全研究;FakeGit 是复制真实项目、AI Skills 和 MCP 工具名称的恶意仓库网络,SmartLoader 负责加载后续 StealC 窃密程序。
事件概述:攻击者身份未归属。此前研究披露,FakeGit 曾以约 7,600 个仿冒仓库投递 SmartLoader,其中 800 余个伪装成 AI Skills 或 MCP 服务。本期 Apiiro 发现该网络并未消失:攻击者保留旧仓库名称和历史,只批量替换 README 下载链接。10 月 4—6 日,超过 13,000 个仓库在 34 小时内被重新推送,当前 17,610 个诱饵仍在投递;约 700 个账号疑似真实开发者账号,其中 219 个有第三方历史证据。
事件时间:活动可追溯至 2025 年;本轮大规模重定向发生于 2026 年 10 月 4—6 日,Apiiro 于 10 月 6 日发布研究。
事件链接:
影响范围:
17,610 个实时诱饵仓库的 ZIP 均被研究方验证为 SmartLoader;连同下载托管仓库和分叉,共涉及 18,864 个仓库、15,225 个账号。
79% 的诱饵在 10 月 4—5 日被重新推送,抽样中 97% 只修改 README,88% 把下载按钮指向已验证恶意 ZIP;10 月 6 日又出现新一轮批量推送。
14,219 个账号(93%)像一次性账号;约 700 个疑似真实开发者账号被接管,219 个由第三方交互历史逐一证实,恶意文件还进入 269 个仍受影响的旁观者仓库。
4,551 个诱饵与至少 50 星的真实项目同名,其中 46% 仿冒 AI、MCP、Claude 或 Agent 工具;167 个恶意包藏在 AI Skill 目录中,但落盘不等于已执行。
技术分类归属:供应链与 CI/CD / 云代码平台 / 应用层 / Agent生态
事件标签:云AI融合
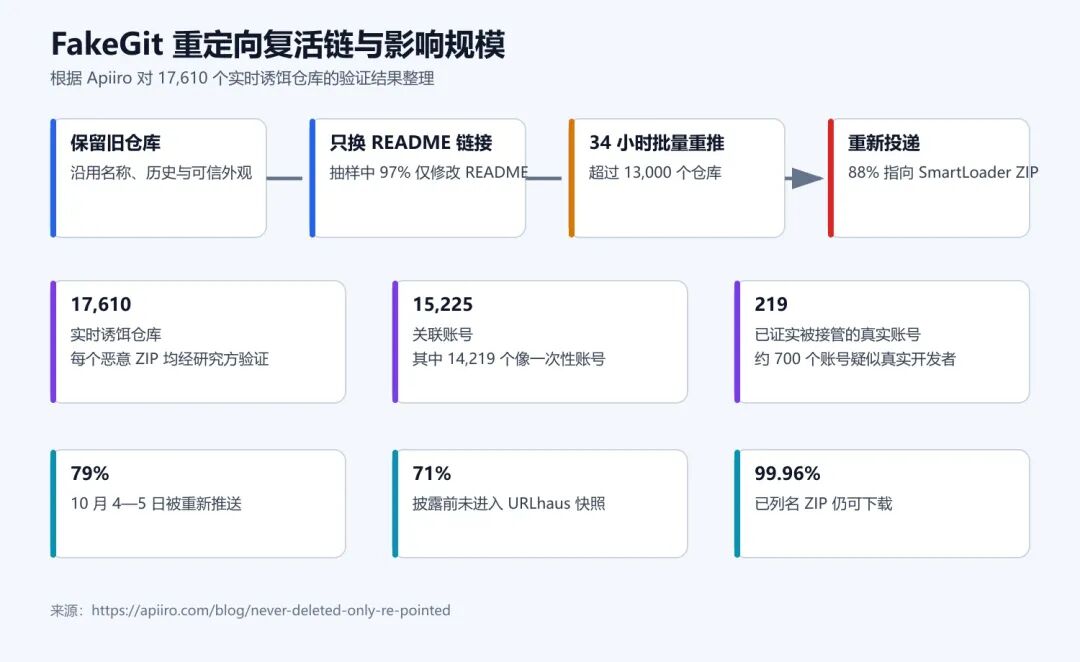
图示说明:本图根据 Apiiro 原始研究数据整理,展示攻击者保留旧仓库、批量替换 README 下载链接并重新投递 SmartLoader 的机制,以及 17,610 个实时诱饵仓库、15,225 个关联账号等规模指标。它反映仓库与恶意 ZIP 的验证结果,不等同于 17,610 台终端已经感染。来源:https://apiiro.com/blog/never-deleted-only-re-pointed
前情:此前研究披露,FakeGit/AgentBaiting 运营约 7,600 个恶意 GitHub 仓库,其中 800 余个仿冒 AI Skills 或 MCP 服务,并借公共目录和搜索结果引导用户下载 SmartLoader,最终投递 StealC。
架构形态:恶意仓库复制真实项目名称和文件,以 README 的“Download”按钮引导用户绕过正常包管理;部分条目又被 AI Skill 目录收录,使搜索、推荐和一键克隆成为额外发现入口。
攻击路径:搜索 AI/MCP/开发工具 → 进入仿冒或被接管的老仓库 → 按 README 下载 ZIP 并绕过 SmartScreen → SmartLoader 隐藏窗口并读取 Polygon 合约中的 C2 → 从其他 GitHub 仓库拉取后续阶段 → StealC 窃取密码、Cookie 和云/代码平台会话 → 被盗账号再参与仓库投毒。
证据边界:研究方验证了仓库、ZIP 和账号历史,但无法从外部确认每个真实账号最初通过 Cookie、令牌、SSH 密钥还是账号交易被接管;Skill 目录中的恶意 ZIP 只有被解压执行后才形成感染。
基础设施与云配置错误:GitHub 的可信域名、历史仓库、Release、Issue 附件和 Raw 路径被组合使用;域名级封禁代价过高,而 URL 级黑名单又漏掉同一文件的不同路径形式。
AI 供应链与存储缺陷:AI Skills 与 MCP 工具缺少统一签名、来源证明和安装前内容清单,目录可以收录仿冒仓库;克隆整个 Skill 目录会把未在 SKILL.md 中声明的 ZIP 一并落盘。
前沿算法/工程逻辑缺陷:AI 搜索和推荐系统倾向依据项目名称、README 和目录收录判断相关性,难以识别“代码大体真实、安装链接被换掉”的语义级投毒。
复合依赖与应急响应缺陷:恶意 ZIP 分布在分叉、旧文件、Release 和 Issue 附件中,C2 又由链上合约更新;删除单个仓库、文件或 IP 后,操作者可只改 README 或合约指针恢复投递。
边界防御与分层隔离缺陷:开发者浏览器 Cookie、GitHub 会话、云控制台和 SSO 常共存于同一终端;StealC 窃取活跃会话后可绕过登录和 MFA,把端点感染转化为供应链写权限。
Social Engineering(社会工程)/ System Intrusion(系统入侵):仿冒项目和安装说明诱导用户执行恶意 ZIP,随后窃取身份并利用有效账号向更多仓库植入载荷。
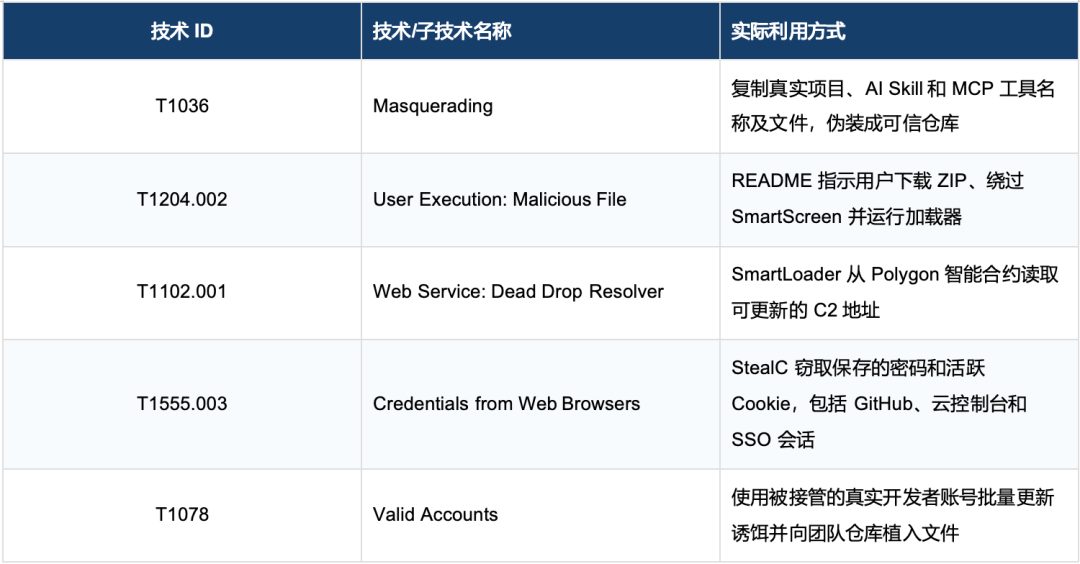
AI Skills、MCP 服务和开发工具只从厂商仓库或经过签名验证的注册表安装;不要把 README 下载按钮、仓库年龄或 GitHub 域名本身当作可信证明。
对仓库启用强制签名提交、分支保护和异常批量 README 变更告警;发现账号异常后撤销会话、PAT、OAuth 授权和 SSH 密钥,并检查其可写入的所有组织仓库。
终端侧阻断从仓库 ZIP 启动的未知 LuaJIT/SmartLoader,检测读取 Polygon 合约后拉取 GitHub 二阶段载荷的链路;供应链处置要同时清理分叉、Release、Issue 附件和旧文件副本。
涉及组织与应用:Microsoft DART 是微软的事件响应团队;Azure DevOps 承载源码、项目和 CI/CD 流水线,Kubernetes 使用 kubeconfig 保存集群端点、证书和服务账号凭据,三者在本案中被同一云身份串联。
事件概述:Microsoft 将攻击者追踪为 Storm-3068,受害组织未公开。攻击者通过自助密码重置接管账户、注册新认证方式,随后枚举 Azure DevOps 仓库、流水线和部署环境;其创建恶意流水线,在获准访问的 50 多项资源中收集七份 kubeconfig 并写回仓库。这些配置包含 Kubernetes API 端点、证书和服务账号令牌,可越过代码平台接触集群;攻击者还尝试安装 Atera 并用 Chisel 建立反向隧道。
事件时间:Microsoft 于 2026-09-29 发布事件响应报告;公开材料未给出入侵的具体起止日期。
事件链接:
影响范围:
单个被接管身份可进入 Azure DevOps 并映射仓库、项目、流水线、服务连接和部署环境。
恶意流水线获准访问超过 50 项资源,并收集七份 kubeconfig;每份包含 Kubernetes API 地址、CA 数据、集群标识和服务账号令牌。
攻击者将 kubeconfig 放入现有仓库目录,形成凭据暴露和跨环境复用风险;公开材料没有披露最终访问了多少集群、业务数据或工作负载。
Atera 和 Chisel 被用于尝试建立替代远程访问和 Kubernetes API 隧道;报告未把每个尝试都描述为成功持久控制。
技术分类归属:公有云身份层 / 供应链与 CI/CD / 基础设施层 / 数据层
事件标签:云
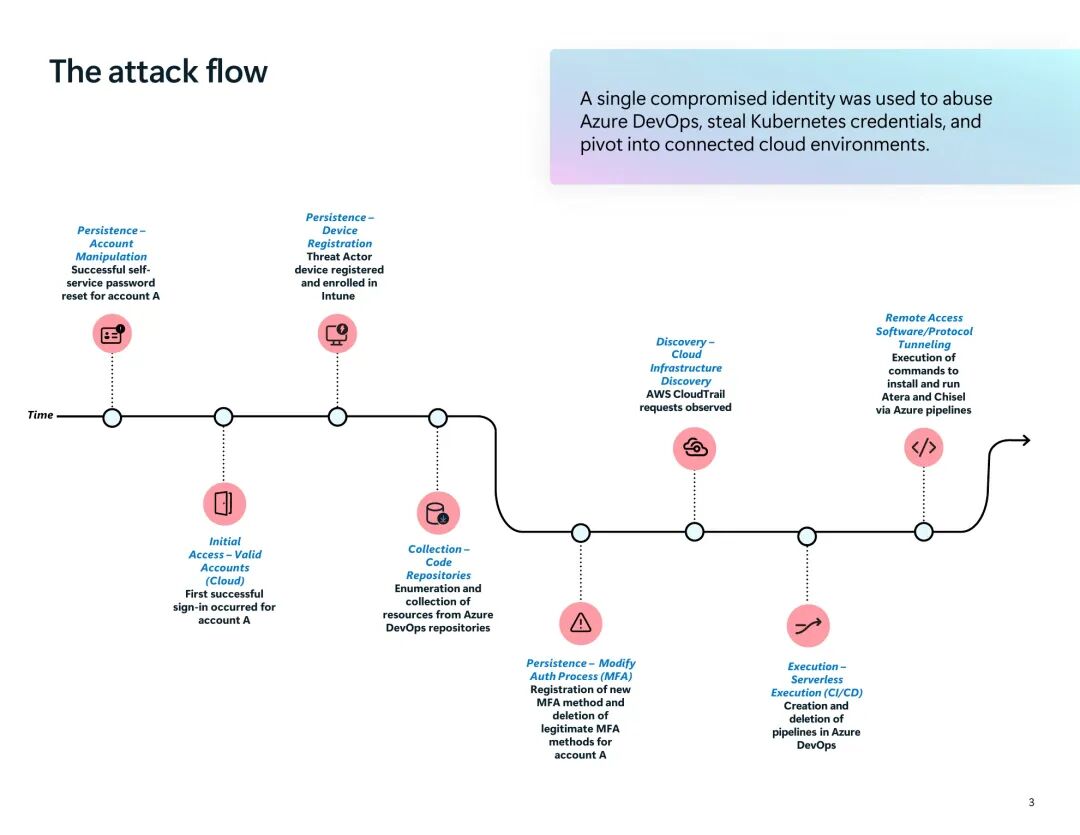
图示说明:Microsoft DART 报告展示了攻击者从自助密码重置、有效账户登录和 MFA 篡改,推进到 Azure DevOps 仓库收集、流水线执行以及 Atera 和 Chisel 部署的时间顺序。该图证明响应团队还原的活动链路,但不能据此认定攻击者已成功控制每个关联 Kubernetes 集群。来源:https://cdn-dynmedia-1.microsoft.com/is/content/microsoftcorp/microsoft/bade/documents/products-and-services/en-us/security/Cyberattacks-Series-Report-Q3-2026.pdf
架构形态:Azure DevOps 位于企业身份、源代码、流水线服务连接和生产 Kubernetes 之间;流水线原本被授权执行部署,因此其权限天然高于普通仓库读取权限。
攻击路径:滥用自助密码重置 → 注册攻击者认证方式并删除/替换合法 MFA → 枚举 Azure DevOps → 创建恶意流水线 → 运行 kube agent 批量抓取 kubeconfig → 将七份配置写回仓库 → 使用 Atera 与 Chisel 尝试持久化和隧道访问集群 API。
证据边界:Microsoft 通过 Entra、Azure DevOps 审计日志和 Git 历史重建了链路;受害者、初始密码重置具体弱点、最终数据影响和集群内动作未公开。
基础设施与云配置错误:高价值账户可通过自助密码重置被接管,随后注册新认证方式;流水线身份又被授予访问 50 多项资源的权限,扩大了单点身份失陷的爆炸半径。
AI 供应链与存储缺陷:本案不依赖 AI,但代码仓库和流水线是模型、Agent 与云应用常用的交付基础;kubeconfig 被写入仓库后会进一步进入扫描、备份和自动化复制链。
前沿算法/工程逻辑缺陷:未涉及模型算法;工程问题在于把仓库、流水线和生产凭据置于同一信任链,却没有对读取 kubeconfig、创建流水线和向仓库写入秘密设置强制审批。
复合依赖与应急响应缺陷:账户恢复、设备注册、MFA、Git 历史、流水线作业、服务连接和集群令牌需要分别处置;只重置用户密码不能撤销已经导出的 Kubernetes 凭据和远程管理通道。
边界防御与分层隔离缺陷:开发身份经 Azure DevOps 流水线直接继承生产访问,导致源码平台成为云控制面跳板;缺少短时按任务签发的集群凭据和环境级审批。
System Intrusion(系统入侵):攻击者滥用有效云身份和受信流水线,从开发平台横向获取 Kubernetes 凭据并尝试建立持续远程访问。
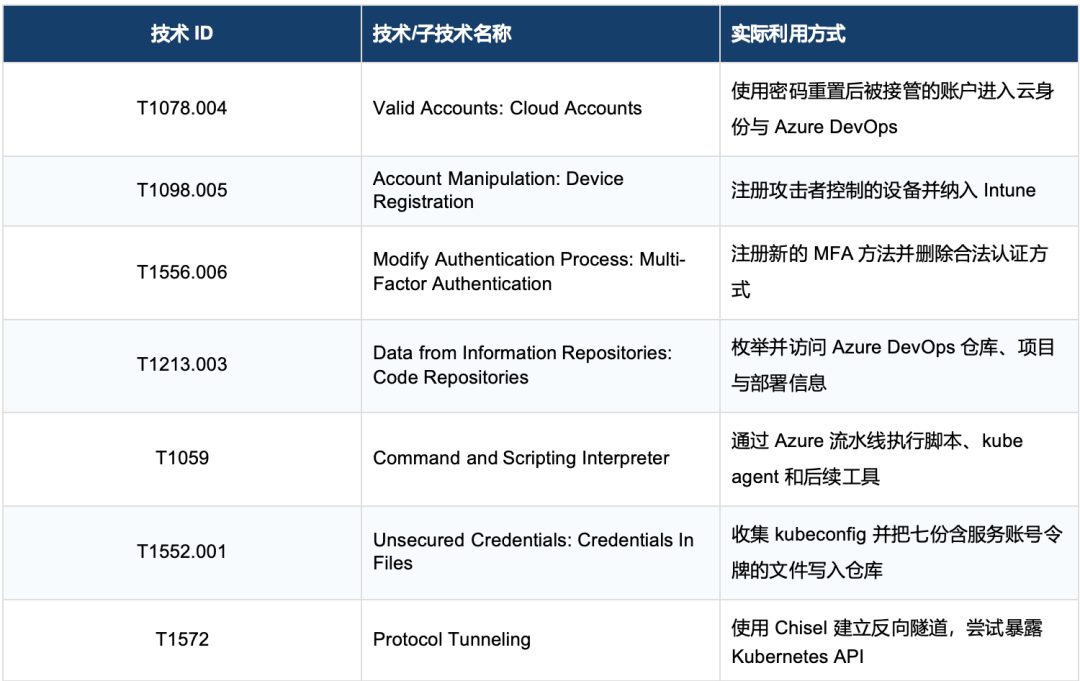
对特权和开发者账户限制自助密码重置,强制抗钓鱼 MFA,并关联检测“异常重置—新设备注册—MFA 变更—Azure DevOps 访问”。
禁止流水线批量读取长期 kubeconfig;改用按作业签发、短时、绑定环境的身份,并对生产服务连接、流水线创建和脚本修改实施审批。
发现类似入侵后同时吊销 Entra 会话、设备、服务连接和 Kubernetes 服务账号令牌,检查 Git 历史中的秘密残留,并核对 Atera、Chisel 及异常 API 隧道。
涉及组织与应用:Dell Container Storage Modules(CSM)为 Kubernetes 提供连接 PowerStore、PowerScale、PowerFlex、PowerMax 和 Unity 等企业存储的驱动、授权、复制与运维组件;本次厂商公告集中修复其授权服务、Operator、代理和 CSI 驱动中的多项漏洞。
事件概述:漏洞由研究者报告,未见在野利用。CVE-2026-63688 位于 csm-authorization-storage gRPC 服务,因功能缺少认证,未登录攻击者可能取得已登记存储阵列的后台管理员凭据;CVE-2026-63692 为 CVSS 10.0,可导致远程提权。漏洞组还包含 Operator 权限错误、硬编码凭据、模板注入和证书验证问题,其中 CVE-2026-67269 可让低权限攻击者在 Kubernetes 节点取得 root。Dell 要求 1.18.0 之前版本升级。
事件时间:Dell 于 2026-10-01 首次发布 DSA-2026-448,10 月 5—6 日修订表格、致谢和修复链接;核心受影响范围与升级版本未变。
影响范围:
Dell CSM 1.18.0 之前版本受影响,修复版本为 1.18.0 或更高。
CVE-2026-63688 与 CVE-2026-63692 均为 CVSS 10.0;前者可暴露所有已注册阵列的存储后台管理员凭据,后者可导致远程权限提升。
CVE-2026-67269 为 CVSS 9.9,低权限远程攻击者可能借 CSM Operator 在 Kubernetes 节点获得 root;另有两项硬编码凭据漏洞达到 9.8。
公告还列出模板注入、证书验证不当、日志敏感信息和多个 CSI/授权服务认证授权缺陷;未公开 PoC、在野利用或受害数量。
技术分类归属:基础设施层 / 数据层 / 云原生编排层
事件标签:云
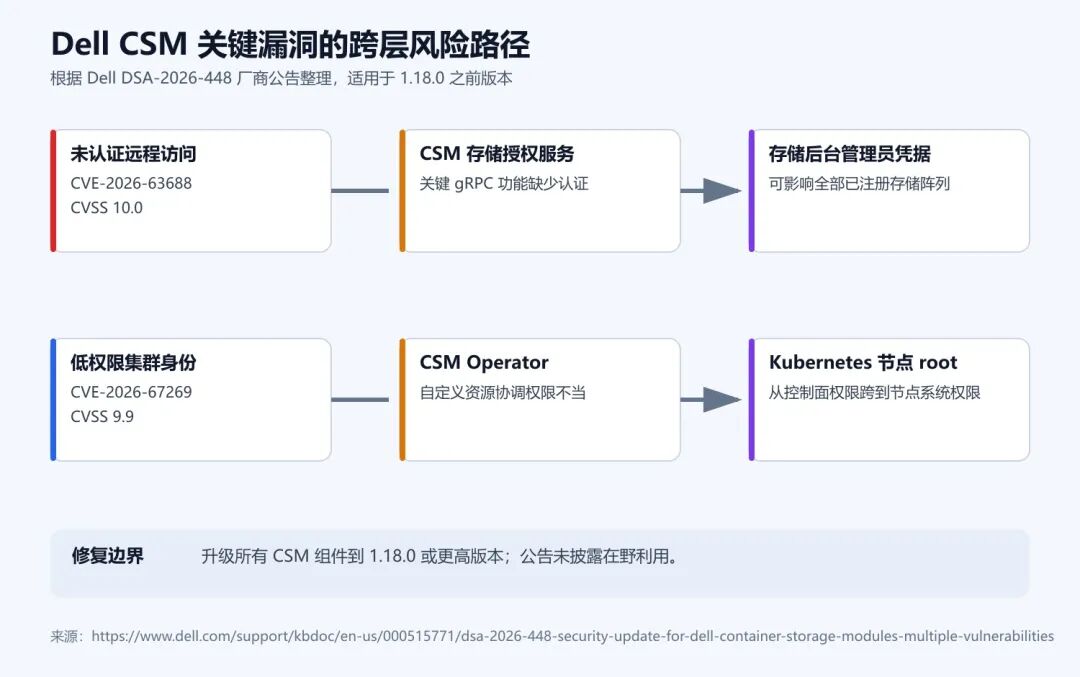
图示说明:本图根据 Dell DSA-2026-448 厂商公告整理两条潜在路径:未认证访问经 CSM 存储授权服务触及存储后台管理员凭据,以及低权限集群身份经 Operator 权限缺陷提升到 Kubernetes 节点 root。它体现厂商披露的潜在影响,不代表漏洞已在野利用。来源:https://www.dell.com/support/kbdoc/en-us/000515771/dsa-2026-448-security-update-for-dell-container-storage-modules-multiple-vulnerabilities
架构形态:CSM 处在 Kubernetes 控制面、CSI 驱动和企业存储阵列之间;授权服务保存或调用高价值存储后台凭据,Operator 又能在节点部署高权限组件,因此认证缺陷可能同时影响数据面与集群节点。
潜在利用路径:访问暴露的 CSM gRPC 服务 → 绕过认证取得存储管理员凭据或提升权限 → 控制已登记存储阵列;另一条路径是以低权限集群身份操纵 ContainerStorageModule 自定义资源 → 借 Operator 权限在节点取得 root。
证据边界:Dell 公告给出漏洞类型、CVSS、受影响版本和潜在结果,但没有公开端口暴露条件、完整 PoC 和真实利用;上述路径是依据厂商描述还原的风险链。
基础设施与云配置错误:多个 gRPC、代理和 CSI 组件缺少认证、授权或正确证书校验;若服务可被跨命名空间或远程访问,原本内部接口会成为高权限入口。
AI 供应链与存储缺陷:事件不直接涉及 AI 模型,但 CSM 管理的持久卷可能承载向量库、模型文件、训练数据和 AI 服务状态;存储管理员凭据失陷会跨工作负载扩大数据风险。
前沿算法/工程逻辑缺陷:未涉及算法;工程上将存储后台管理、租户授权和集群 Operator 权限集中在少数组件,却没有为每个调用面实施一致的强认证与最小权限。
复合依赖与应急响应缺陷:漏洞分散在授权存储服务、租户服务、Operator、代理和多个 CSI 驱动;只升级单个镜像或轮换一个密码,可能留下其他旧组件和硬编码凭据。
边界防御与分层隔离缺陷:Kubernetes 命名空间、节点、CSI 控制面与外部存储阵列的权限边界被 CSM 服务串联,低权限集群用户或未认证网络访问可能跨层升级为节点或存储后台控制。
潜在 System Intrusion(系统入侵):多项认证与权限缺陷可导致存储凭据泄露、集群节点提权和跨租户控制,但目前属于厂商披露的漏洞风险,尚无公开在野利用证据。
以下映射描述漏洞成功利用后的潜在路径。
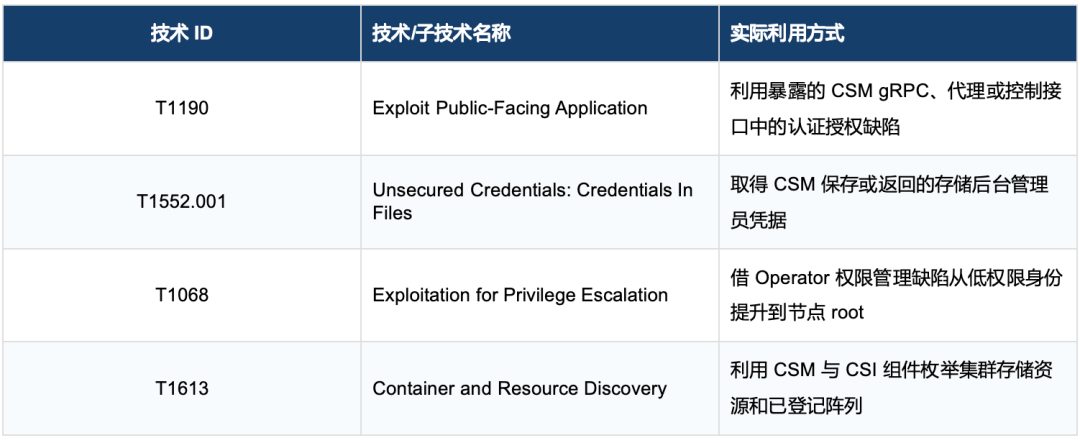
升级所有 CSM 组件到 1.18.0 或更高版本,盘点 Helm/Operator、CSI 驱动、授权服务和代理镜像,避免只替换控制器而遗漏节点侧组件。
把 CSM gRPC 与管理接口限制在专用命名空间和管理网络,使用 NetworkPolicy、服务网格 mTLS 与防火墙阻断跨租户和外部访问。
补丁后轮换存储后台管理员凭据、检查 Operator 和自定义资源变更、审计节点 root 行为与异常卷挂载;对承载模型和训练数据的卷额外核查读取与快照记录。
内容编辑:浦明
责任编辑:吕治政
本公众号原创文章仅代表作者观点,不代表绿盟科技立场。所有原创内容版权均属绿盟科技研究通讯。未经授权,严禁任何媒体以及微信公众号复制、转载、摘编或以其他方式使用,转载须注明来自绿盟科技研究通讯并附上本文链接。
关于我们
绿盟科技研究通讯由绿盟科技创新研究院负责运营,绿盟科技创新研究院是绿盟科技的前沿技术研究部门,包括星云实验室、天枢实验室和孵化中心。团队成员由来自清华、北大、哈工大、中科院、北邮等多所重点院校的博士和硕士组成。
绿盟科技创新研究院作为“中关村科技园区海淀园博士后工作站分站”的重要培养单位之一,与清华大学进行博士后联合培养,科研成果已涵盖各类国家课题项目、国家专利、国家标准、高水平学术论文、出版专业书籍等。
我们持续探索信息安全领域的前沿学术方向,从实践出发,结合公司资源和先进技术,实现概念级的原型系统,进而交付产品线孵化产品并创造巨大的经济价值。
本文转载自微信公众号「绿盟科技研究通讯」,查看原文。版权归原作者所有,如有侵权请联系删除。