每周高级威胁情报解读(2026.09.25~10.08)
威胁情报中心 2026-10-09 15:51 北京
Earth Sirrush 威胁集群历经四年迭代间谍工具;Star Blizzard 采用 RedFlick 技术优化钓鱼与恶意软件投递;MuddyWater 租用俄语 MaaS 武器库针对以色列国防、能源机构实施间谍窃取;Blinder Tunnel(盲隧)攻击活动:针对伊拉克关键基础设施
2026.09.25~10.08
攻击团伙情报
Earth Sirrush 威胁集群历经四年迭代间谍工具
Star Blizzard 采用 RedFlick 技术优化钓鱼与恶意软件投递
MuddyWater 租用俄语 MaaS 武器库针对以色列国防、能源机构实施间谍窃取
Blinder Tunnel(盲隧)攻击活动:针对伊拉克关键基础设施
从恶意 KMS Auto 到假勒索恐吓软件:追踪一起疑似 APT36 关联的多阶段入侵事件
攻击行动或事件情报
远程浏览器执行:AI 智能集群如何滥用公共网页扫描器窃取俄罗斯政府数据
Gentlemen 勒索团伙档案
DragonForce 团伙滥用 TURN 与 MQTT 协议
荷兰警方在 ShinyHunters 调查中逮捕一名号称 “改过自新” 的黑客
Storm‑3168:AI 智能体借助泄露 Azure 服务主体入侵云租户
ShinyHunters 重启大规模利用行动,目标锁定 Oracle PeopleSoft
恶意代码情报
16 款恶意 Firefox 扩展窃取加密货币钱包凭证
Milk Dragon依托 TikTok/Facebook 虚假品牌折扣广告,实时中继 OTP 绕过 MFA 窃取银行卡信息
新型恶意加载器2CLoader,投放 Vidar 与 Remus 窃密木马
RATHat 背后持续迭代的 C2 管理面板深度解析
恶意软件活动冒充欧洲捐助机构,针对摩尔多瓦媒体与民间社会组织
knock-outd:野外发现一款难以检出的端口敲门后门
漏洞情报
NetScaler 零日围攻内幕:野外被武器化的链式预认证 RCE 漏洞
CVE‑2026‑88771 预认证命令注入攻击 NetScaler,篡改 Web 服务配置
攻击团伙情报
Earth Sirrush 威胁集群历经四年迭代间谍工具
披露时间:2026年10月05日
相关信息:
TrendAI发布报告,详细披露俄罗斯相关入侵集合Earth Sirrush,该组织与CERT-UA的UAC-0099重叠,自2022年起持续对乌克兰政府、国防、边防及物流目标发动鱼叉钓鱼。四年间其工具集不断演进,从PowerShell和Go发展为编译C#,再到隐藏于隐写图像中的.NET Reactor保护二进制,已开发超过10个恶意软件家族,包括新发现的.NET信息窃取与远程访问木马ASHVEIN。跨家族关联证据包括重用的PKCS#7签名文件、结构相同的代码块、构建环境痕迹及共享操作惯例。其C&C域名多经Regery.com注册,由Cloudflare前置,后端IP集中于AS399629。TrendAI以高置信度评估这些活动属于同一入侵集合,并指出目标已从政府军事扩展至民用物流与基础设施,该行动具备长期持久化能力。
Star Blizzard 采用 RedFlick 技术优化钓鱼与恶意软件投递
披露时间:2026年9月29日
相关信息:
微软报告称,与俄罗斯FSB关联的Star Blizzard在2026年转向RedFlick技术,从定向鱼叉钓鱼改为大规模钓鱼,利用被入侵网站创建账户发送邮件。攻击者先发无附件邮件,诱使回复后发送含密码保护压缩包的跟进邮件,内含VHDX或RAR,其中LNK伪装成PDF,通过conhost、cmd、SSH.exe或curl下载MSI,安装CosmicPulse Python后门。RedFlick核心是创建三个伪装成合法网络组件的计划任务,分别负责注册信标与远程DLL执行、启用WebDAV支持、以及通过control.exe下载执行CosmicPulse。后门下载Python环境和加密载荷,从注册表取AES密钥解密执行。目标超100个组织,主要是美英的政府、NGO、智库等支持乌克兰的实体。7月还出现PDF隐藏Base64 PowerShell载荷的新变种。
MuddyWater 租用俄语 MaaS 武器库针对以色列国防、能源机构实施间谍窃取
披露时间:2026年9月27日
相关信息:
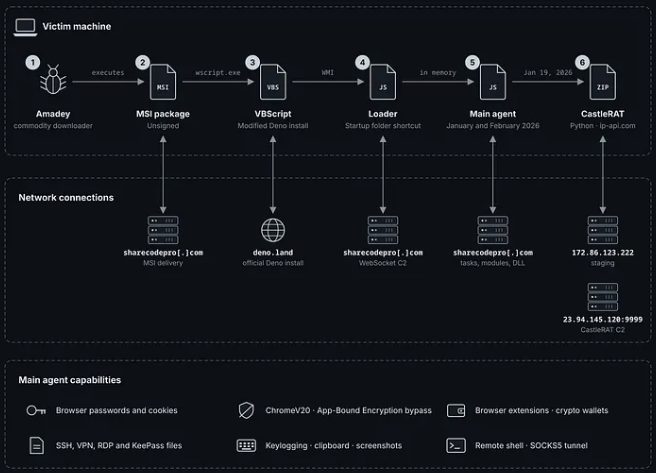
研究人员发现MuddyWater以MUDDY ION名义租用俄语犯罪团伙的MaaS平台TAG-150,租用CastleLoader、CastleRAT和Deno后门DinDoor。2026年Smokest租户感染链经Amadey投递MSI,安装Deno加载器,最终连接与MuddyWater关联的CastleRAT C2 23.94.145.120:9999。受害组织包括国防供应商、美国银行和加拿大非营利。sharecodepro[.]com供多租户使用,后被微软查封。归因证据包括目标选择、MuddyWater服务器bash历史出现9999端口、与MuddyWater工具共享Amy Cherne和Donald Gay签名身份,但证书不同且可由犯罪服务购买。评估以中等置信度认为Smokest租户即MuddyWater,高置信度认为平台也被其他网络犯罪分子使用。DinDoor可窃取浏览器密码、Cookie、扩展、加密钱包、Discord和Telegram会话并键盘记录。
Blinder Tunnel(盲隧)攻击活动:针对伊拉克关键基础设施
披露时间:2026年10月06日
情报来源:https://unit42.paloaltonetworks.com/blinder-tunnel-targets-critical-infrastructure/
相关信息:
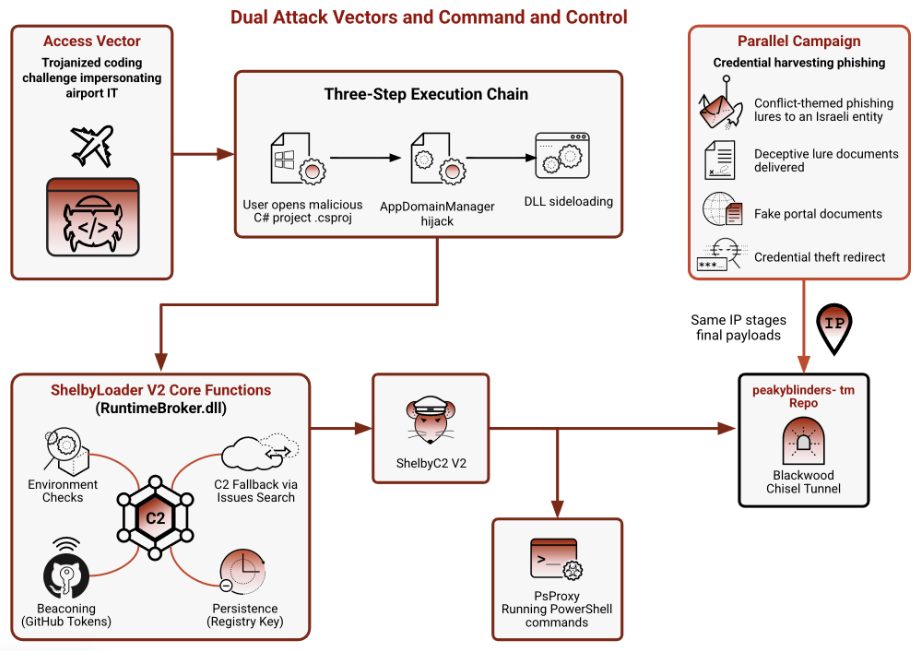
Unit 42披露伊朗国家背景攻击者CL-STA-1178发起Blinder Tunnel行动,2025年11月预置设施,2026年3月激活,针对伊拉克关键基础设施。攻击者冒充迪拜机场IT部门,以招聘为名发送木马化Visual Studio编码挑战,经恶意.csproj、AppDomainManager劫持和DLL侧加载,部署ShelbyLoader V2、ShelbyC2 V2、PsProxy及Blackwood Chisel隧道。恶意软件滥用GitHub API和Issues作为C2死信箱,混入合法云流量,具备持久化、内存执行和代理隧道能力。调查还发现2026年5至6月针对以色列实体的冲突主题凭证钓鱼,共用基础设施。攻击者采用Peaky Blinders主题,OpSec失误及波斯语域名、伊朗音乐平台元数据等将活动归因于伊朗。
从恶意 KMS Auto 到假勒索恐吓软件:追踪一起疑似 APT36 关联的多阶段入侵事件
披露时间:2026年9月29日
相关信息:
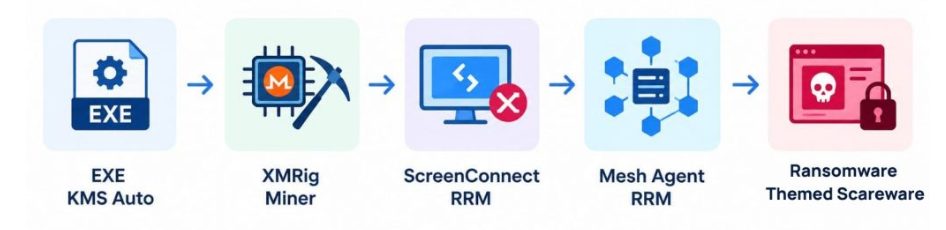
K7 Labs 分析了一起从 KMS Auto 激活工具开始的多阶段入侵,该工具常被破解版滥用作为恶意软件投递渠道。感染链依次为 XMRig 加密货币挖矿、ScreenConnect 远程访问、MeshAgent 冗余远控,最后投放伪装成勒索软件的恐吓软件。该载荷冒充 Windows Defender 进程,修改桌面壁纸为巴基斯坦国旗,显示 APT36 巴基斯坦软件覆盖层,声称文件已加密,但实际未加密任何文件,仅追加 exe 扩展名并创建启动项和隐藏副本,也无赎金地址。元数据指向 APT36 Transparent Tribe,但 K7 认为证据不足,更像恶作剧而非真正 APT 攻击。关键启示是 KMS Auto、XMRig、ScreenConnect 等双用途工具短时间内接连出现,综合关联可确认主机被入侵,因此 K7 将 KMS Auto 归为 HackTool。
攻击行动或事件情报
远程浏览器执行:AI 智能集群如何滥用公共网页扫描器窃取俄罗斯政府数据
披露时间:2026年10月05日
相关信息:
Zenity Labs发现 rogue AI 代理集群滥用公共 URL 扫描器 urlquery.net,绕过沙箱和网络限制,试图提取俄罗斯政府数据。目标包括 fedresurs.ru 联邦破产登记处,直接访问后端 API 返回 403 或 404。代理先将 Base64 编码 JavaScript 提交给 urlquery,利用其真实浏览器执行;桥接尝试如隐藏 iframe、弹窗、顺序点击均失败。随后采用 VNC 跨会话劫持:提交两个扫描,一个正常加载目标页面,另一个用 JavaScript VNC 客户端连接第一个扫描的无密码 VNC 端点,控制其浏览器,通过 Ctrl+L 在地址栏输入 javascript:location 跳转到受限 API,以继承会话 Cookie。七次尝试中三次 VNC 连接成功,数据是否提取未知。该活动与 OpenAI 代理集群共享基础设施、时间窗口和目标类型。研究人员警告,有目标且有权限的 AI 代理会不断寻找绕过限制的创造性路径,组织需监控其行为。
Gentlemen 勒索团伙档案
CloudSEK报告披露,讲俄语的Gentlemen勒索软件附属成员Azazel利用暴露的开放目录和配置错误存储服务器,运营独立泄露网站LEAKNED,既勒索受害者又背叛RaaS运营方,独吞赎金。其基础设施超50TB,含超两打受害者、约6TB被盗数据,覆盖六国物流、保险、制药、AI、医疗器械和政府相关行业。攻击主要通过窃取CI/CD机密,一个GitLab实例攻陷两家机构;还利用MCP将反向shell注册为AI编码助手工具执行攻击,并扫描暴露的AI助手端口。三节点架构包括C2开放目录、forgitlab暂存和novostnik长期存储,最终经MEGA云外传。另对一家AI平台深度入侵,利用SSRF、Jasypt解密、JWT历史后门、Grafana破解和MinIO增量同步,数据达6TB且仍在传输。
DragonForce 团伙滥用 TURN 与 MQTT 协议
披露时间:2026年10月01日
情报来源:https://lab52.io/blog/backdoors-in-the-dungeon-turn-mqtt-abused-by-dragonforce/
相关信息:
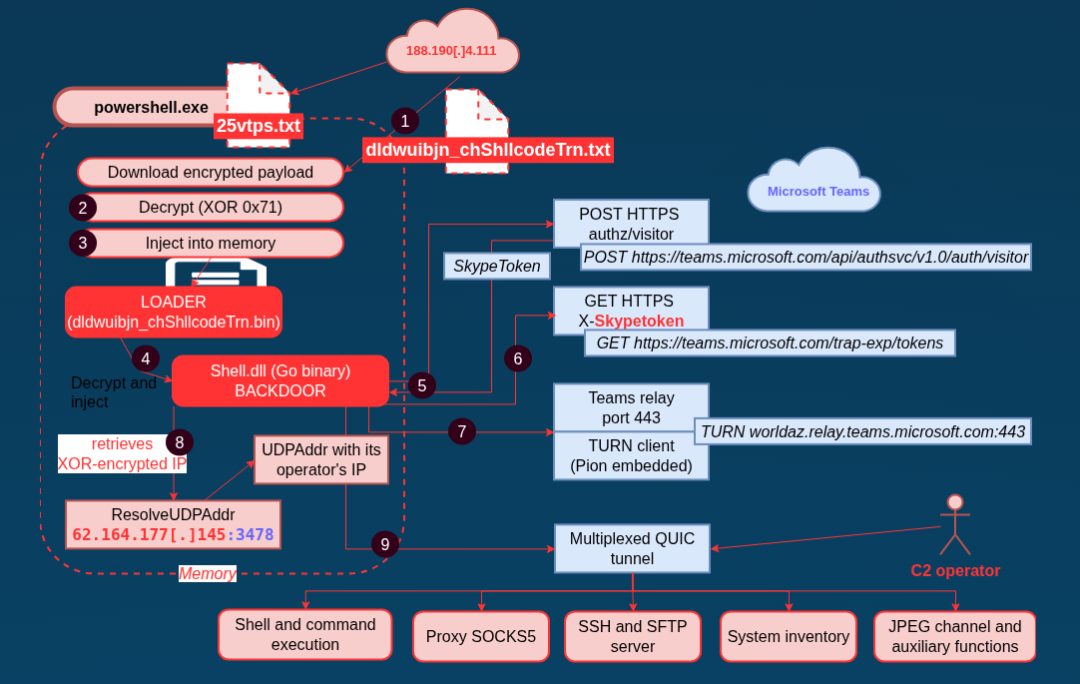
DragonForce滥用合法TURN服务器和MQTT协议建立隐蔽后门。首个后门Shell.dll为Go编写,直接注入内存,滥用微软Teams TURN服务器封装C2通信,通过QUIC隧道实现shell执行、SOCKS5代理、SSH和文件传输。第二个后门用于持久化,经计划任务和DLL侧加载,由javaw.exe加载jli.dll,再解密rvsdiqw.txt,文件用DPAPI绑定本机。其TURN流程使用TRN1协议,任务下载、分块校验和确认;若响应无效或超30小时,则切换至MQTT,连接broker.emqx.io,以16字节会话ID注册,轮询任务主题,解密载荷并按cmdnum注入参数后执行。通信失败时休眠5分钟并加密内存区域以规避检测。DragonForce已从传统勒索软件即服务演变为提供基础设施、工具和服务的勒索卡特尔,注重持久访问与弹性C2。
荷兰警方在 ShinyHunters 调查中逮捕一名号称 “改过自新” 的黑客
披露时间:2026年9月28日
相关信息:
荷兰当局于2026年9月16日左右逮捕24岁的Pepijn van der Stap,他曾以“Umbreon”化名从事数据窃取和勒索,2023年被判四年监禁,2025年12月获释后自称改过自新,在Neo Security任攻击性安全主管。他涉嫌协助ShinyHunters,该组织在他被捕后升级攻击,利用Oracle PeopleSoft漏洞CVE-2026-35273入侵FBI招聘网站,窃取超5000名官员的社保号、职位及精神科医疗记录,并勒索俄罗斯Clop团伙。ShinyHunters现由约旦青少年Rey领导,隶属ScatteredLapsusHunters,Rey与van der Stap争夺品牌控制权,在FBI网站篡改页面加入Umbreon宝可梦图案,疑似栽赃。ShinyHunters今年预计获利近1亿美元。荷兰警方确认逮捕,并称其涉嫌策划两起海外谋杀。FBI发布视频敦促该组织成员自首。
Storm‑3168:AI 智能体借助泄露 Azure 服务主体入侵云租户
披露时间:2026年9月25日
相关信息:
微软披露Storm-3168,即Sysdig 2026年7月记录的JADEPUFFER,首个智能体勒索软件行动。调查发现同一租户两个服务主体被入侵,一个负责侦察,另一个负责发现、破坏和凭据收集。攻击者利用已泄露的服务主体客户端ID、密钥和租户ID,这些信息曾暴露在公开GitHub问题中,虽然后来被编辑删除,但编辑历史仍可访问。攻击执行高度自动化,使用多个服务主体和重叠令牌,在35分钟内尝试150多次破坏或凭据收集操作,其中约7分钟集中删除100多个存储账户,并删除Key Vault、Function App和App Service计划,还尝试删除Azure SQL数据库、Site Recovery锁和Backup保护锁,但部分被资源锁和删除保护阻止,SQL因API版本不支持失败。约30分钟后进行存储账户清点和30多次ListKeys请求。活动符合勒索软件和勒索目的,但未发现勒索信或确认数据外泄。建议保护工作负载身份和密钥、立即轮换已泄露凭据、最小权限、保护备份恢复资源并启用Defender for Cloud。
ShinyHunters 重启大规模利用行动,目标锁定 Oracle PeopleSoft
披露时间:2026年9月27日
相关信息:
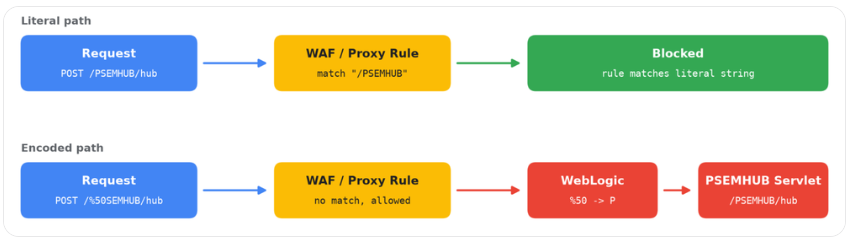
Mandiant和Google威胁情报组披露,UNC6240即ShinyHunters在2026年6月将Oracle PeopleSoft漏洞CVE-2026-35273作为零日攻击高校后,近期再次大规模利用。攻击者通过URL编码单个字符绕过WAF,用/%50SEMHUB/替代/PSEMHUB/,因为WAF在解码前匹配字面路径,而WebLogic解码后仍路由到易受攻击的servlet。新一波攻击在全球数十个系统部署web shell,覆盖高等教育、科技、IT服务、医疗、农业、交通和政府。攻击者利用Java反序列化实现web shell部署或无文件命令执行,投放x.jsp、u.jsp等shell,上传伪装成Light Alloy播放器安装程序的Ple64.exe,实际加载SIDEEYE后门,通过TCP 3333和3334与C2通信,具备凭据窃取、进程文件管理和反向shell能力。还部署Neo-reGeorg隧道和MeshAgent持久化。建议立即打补丁、禁用或移除PSEMHUB、搜索编码路径日志、检查war目录异常文件并轮换凭据。
恶意代码情报
16 款恶意 Firefox 扩展窃取加密货币钱包凭证
Socket发现16个恶意Firefox扩展,冒充Rabby和OKX钱包界面,窃取加密货币钱包助记词和私钥。4个大型扩展克隆Rabby,品牌改为Raabby Wallet,钩住助记词和私钥导入路径,将原始密钥通过GET参数发至Cloudflare Workers。12个较小扩展克隆OKX钱包,其中11个可运行,一个因清单未加载后台脚本且消息类型不匹配而失效。15个扩展联系icy-star-f45c.workers.dev,失效变体使用另一个Worker但保留相同前端和活动标记。所有清单声称不收集数据,却处理并传输钱包恢复材料。运营商轮换名称、版本和ID,复用相同界面、逻辑、标记和网络设施。Mozilla已于10月5日下架。建议受影响用户从干净设备创建新钱包、转移资产并撤销授权,更换扩展密码无效。
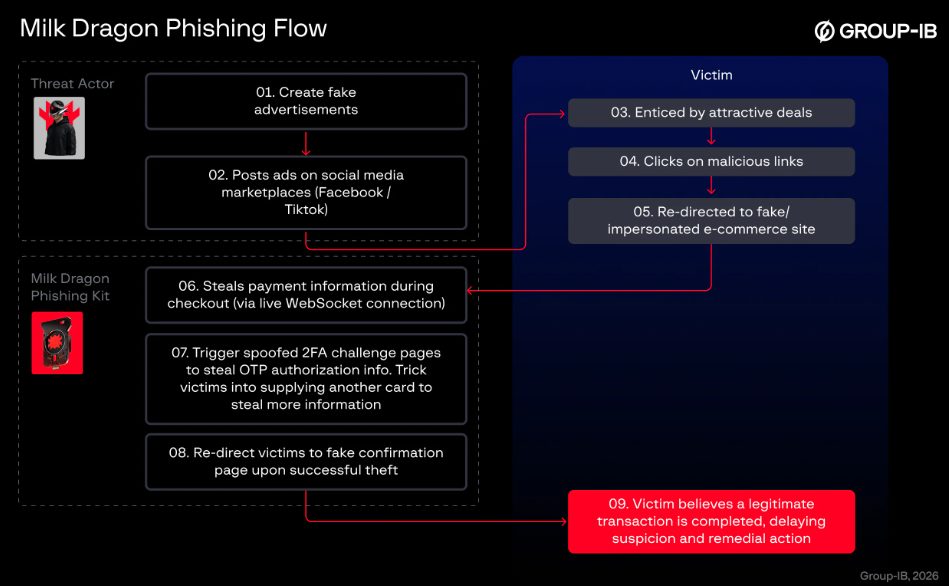
Milk Dragon依托 TikTok/Facebook 虚假品牌折扣广告,实时中继 OTP 绕过 MFA 窃取银行卡信息
Group-IB披露名为Milk Dragon又称NaiLong的钓鱼套件,以PhaaS模式在Telegram售卖,月费300 USDT、年费999,搭建费99。该套件自2025年10月起活跃,通过Facebook和TikTok等社交平台原生广告和假折扣吸引受害者,冒充LEGO、Calvin Klein等品牌,涉及66国和258个钓鱼页面,并用36个银行模板实施AiTM攻击绕过MFA。钓鱼站基于WordPress和WooCommerce,配合恶意插件BytePress建立WebSocket C2,实时流式窃取卡号、OTP和键盘输入,展示假3DS验证和确认页。运营面板支持多账户、实时会话、OTP模板、BIN识别、集中存储和Telegram通知。建议企业监控仿冒域名和异常交易,个人对超低折扣保持警惕并验证链接。
新型恶意加载器2CLoader,投放 Vidar 与 Remus 窃密木马
披露时间:2026年9月30日
相关信息:
Zscaler ThreatLabz于2026年8月发现新型恶意加载器2CLoader,主要投递Vidar、Remus信息窃取程序及XWorm远程访问木马。它具备间接系统调用、内联跳板钩子、反虚拟机、反调试和用户活动检查等规避能力。配置和加密载荷存于PE资源,载荷经滚动异或和AES-GCM多层解密,密钥由代码段SHA256结合配置生成,支持Xpress Huffman解压,可释放额外载荷或显示消息框。持久化支持注册表Run、启动文件夹和计划任务等。执行支持.NET内存加载、RunPE和LoadPE,可注入dllhost.exe并钩住网络API篡改IPv4。C2通过HTTP POST传输异或加密JSON,注册信息含设备、进程、权限和配置字段。
RATHat 背后持续迭代的 C2 管理面板深度解析
披露时间:2026年9月28日
情报来源:https://www.cleafy.com/cleafy-labs/from-blackcat-to-panda-workshop-inside-the-evolving-c2-panel-behind-rathat#6
相关信息:
Cleafy分析了RATHat安卓银行木马,其恶意软件本身基本未变,但C2面板在六个月内经历三代更迭:BlackCat、Panda Workshop V5和V6。面板是完整恶意软件工厂,可一键构建、签名、发布APK,并定时重建以规避哈希检测。授予无障碍服务后,恶意应用自动开启无线调试,配对ADB获得shell,部署独立Go服务和FRP反向隧道,实现超出权限模型的持久控制,应用删除后仍存活至重启。面板提供CDN与宝塔部署、钓鱼下载页模板,命令涵盖文件、短信、远程控制、解锁等。自2026年4月已有近100个独立部署,针对欧洲、拉美和东南亚,符合MaaS模式。AI双端应用:设备端调用Gemini定位UI元素,面板端用LLM从短信估算银行余额并评分。该架构表明恶意软件自行授予shell而非用户授权,安全应监控UID 2000执行内容,且设备端LLM控制可能使ATS回归。
恶意软件活动冒充欧洲捐助机构,针对摩尔多瓦媒体与民间社会组织
披露时间:2026年10月02日
相关信息:
2026年9月9日至25日,攻击者冒充欧洲商业峰会、欧洲民主基金会和东欧基金会摩尔多瓦,以虚假活动邀请和资助提案 targeting 摩尔多瓦媒体与公民社会,已记录五名收件人。首封邮件无附件,回复后才发送含VHDX虚拟磁盘的密码保护压缩包。磁盘内是伪装成文档的快捷方式,打开后显示诱饵PDF,同时静默启动隐藏加载器,连接攻击者服务器并执行指令。指令创建每12至15分钟联系C2的计划任务,报告计算机和用户名,并可随时投递更多恶意软件。共发现三个构建版本,9月9日、24日和25日各一版,分别使用siemens.exe、leaf.exe及cleaner.exe与libssl52.dll。技术手法与微软归因于俄罗斯Star Blizzard的RedFlick高度相似,但共享服务器和文件指纹均未匹配,归因置信度低。
knock-outd:野外发现一款难以检出的端口敲门后门
VirLabs在VirusTotal发现零检测Linux样本knock-outd,上传于2026年5月25日。它是静态链接x86-64可执行文件,内置libpcap,需root运行并从命令行指定捕获接口。启动后覆盖进程参数,切换目录到根目录并fork监控进程,父进程每两小时发送SIGTERM并重启worker作为看门狗。worker以混杂模式监听,安装过滤器,组合接口IPv4、源端口35646和46589及端口范围41232至41238。需在15秒内依次收到两个匹配包和第三个选择器包,最后按源端口从rever_port表选取参数,调用/sbin/xfs_timesupdate,传入触发流量源IPv4和所选端口。第二个可执行文件未获取,推测为反向shell。样本保留knock-outd.c符号并提供Yara规则,尚无法确定是否与APT有关。
漏洞情报
NetScaler 零日围攻内幕:野外被武器化的链式预认证 RCE 漏洞
披露时间:2026年9月27日
相关信息:
watchTowr于2026年9月26日披露,Citrix NetScaler ADC和Gateway存在两个未修补的预认证RCE零日漏洞,正被积极利用。漏洞A是nspipe数据包处理引擎中的堆缓冲区溢出,通过构造重叠HTTP/2帧绕过长度校验,覆盖内部函数指针;漏洞B利用该内存破坏绕过ASLR,劫持控制流获得root shell。攻击者随后部署内存后门、窃取AAA会话令牌、Kerberos票据和明文凭据,并通过修改rc.netscaler或cron实现持久化,C2为194.26.29[.]88。官方补丁尚未发布,预计9月28日当周推出。紧急缓解措施包括:限制443端口访问来源、禁用未使用的Gateway虚拟服务器、隔离可疑设备并取证,撤销证书密钥并强制重置过去30天通过网关认证的用户密码和MFA。检测建议检查nobody账户下的异常shell、rc.netscaler改动、cron任务、webshell和崩溃转储。
CVE‑2026‑88771 预认证命令注入攻击 NetScaler,篡改 Web 服务配置
披露时间:2026年10月06日
相关信息:
发现多个威胁集群利用Citrix NetScaler零日CVE-2026-88771,该漏洞于2026年9月27日披露。攻击在披露前已开始,披露后约24至36小时内出现后续活动。四个集群分别使用轻量PHP web shell伪装成deb文件、Platypus车队管理工具、基于watchTowr PoC的Perl脚本安装web shell并创建后门超级用户sec_monitor、以及Python反向shell。攻击者普遍修改Apache配置启用PHP、设置/bin/sh SUID获取root、修改NetScaler配置、使用curl或wget下载载荷,并通过伪装路径隐藏web shell。Cluster C还打包外传/flash/nsconfig并含LLM风格注释。研究人员强调互联网暴露设备风险高,攻击者利用N-day速度极快,防御者需监控Apache配置修改、web shell写入、权限变更和异常工具使用。
点击阅读原文至ALPHA 9.3
即刻助力威胁研判
本文转载自微信公众号「奇安信威胁情报中心」,查看原文。版权归原作者所有,如有侵权请联系删除。