2026 Pwn2Own 爱尔兰大赛落下帷幕,Master of Pwn 诞生
ZDI 2026-10-10 17:39 江苏
速修复
 聚焦源代码安全,网罗国内外最新资讯!
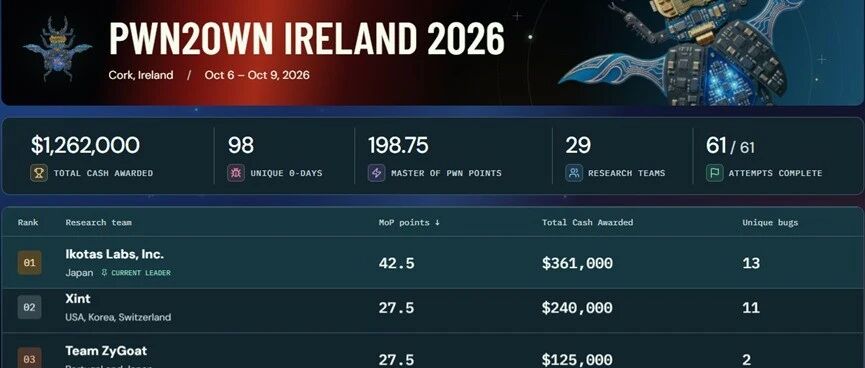
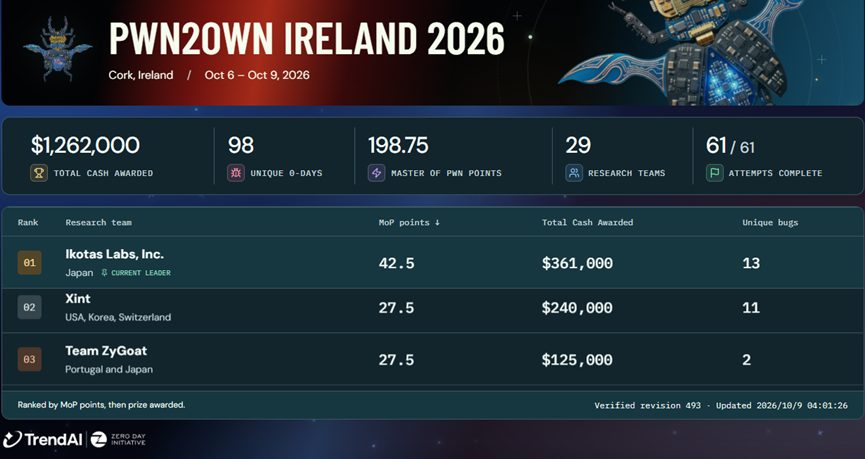
2026年Pwn2Own 爱尔兰大赛落幕。29支参赛团队共发现98个唯一 0day 漏洞,共获得126.2万美元的赏金。其中,Ikotas Labs 团队以36.1万美元的赏金、42.5个积分点、发现13个唯一漏洞的成绩摘得桂冠,Xint 和 Team ZyGoat 分别位列第二、第三名。
本次大赛共分七类,如下:
移动手机
智能家庭设备
健康医疗设备
打印机
通讯录app
AI 基础设施
本文将按照目标,说明大赛比赛情况,其中序号是参赛队伍抽签后的上场顺序。
目标:移动手机
目标 | 战果 |
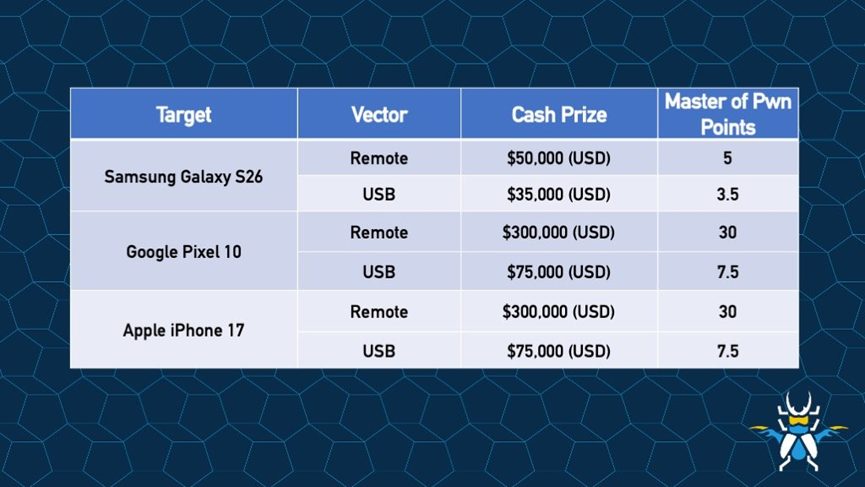
三星 Galaxy S26 (官方未公布) | 1、(成功/撞洞/第一天)Viettel Cyber Security团队利用4个漏洞成功实施利用,但其中3个是已知状态,不过仍获得31250美元赏金和3.25个积分点。 2、(成功/撞洞/第一天)Interrupt Labs 团队利用3个漏洞(撞洞)和1个0day成功实施利用,获得1.575万美元和3.25个积分点。 3、(成功/撞洞/第一天)Ikotas Labs, Inc.成功利用4个漏洞(1个厂商已知但尚未修复)实施利用,获得1.1万美元赏金和4.5个积分点。 4、(成功/第二天)Mobile Hacking Lab 团队和CENSUS Labs 团队仅用1个漏洞成功实施利用,赏金和积分点未说明(但从总赏金额倒推来看,似乎是5.6425万美元,但官方未公布)。 5、(成功/撞洞/第二天)KAIST Hacking Lab团队远程通过1个0day 和2个撞洞成功实施利用,获得8500美元和3.5个积分点。 6、(成功/撞洞/第二天)PetoWorks团队成功实现远程访问,获得6250美元和2.5个积分点。 7、(成功/撞洞/第三天)BunkyoWesterns成功通过2个漏洞链、1个撞洞+1个唯一漏洞,实施利用,获得8250美元和3.75个积分点。 |
谷歌 Pixel 10 (共发放56.25万美元赏金) | 1、(失败/第一天)White Noise Club 未能在规定时间内实施利用。 2、(成功/撞洞/第三天)Xint 团队通过单个撞洞成功实施利用,获得15万美元和15个积分点。 3、(成功/撞洞/第三天)Ikotas Labs, Inc.团队成功实施利用,获得30万美元和30个积分点,也正是这一战果将该团队送上冠军宝座。 4、(成功/撞洞/第三天)Mobile Hacking Lab团队成功通过2个漏洞链、1个撞洞和1个0day实施利用,获得11.25万美元和22.50个积分点。 5、(弃权)KAIST Hacking Lab 6、(弃权)FuzzingLabs |
Apple iPhone 17 | 空缺 |
发现 | 最受欢迎的目标是三星Galaxy S26(7支参赛队伍),苹果iPhone 17无人问津;发放赏金最多的目标是Pixel 10,斩获最多赏金的是Ikotas Labs, Inc.团队(30万美元),也正是这一战果将该团队送上冠军宝座。不过Xint 团队也通过攻破 Pixel 10,获得单笔15万美元的赏金。 |
目标:智能家庭设备
目标 | 战果 |
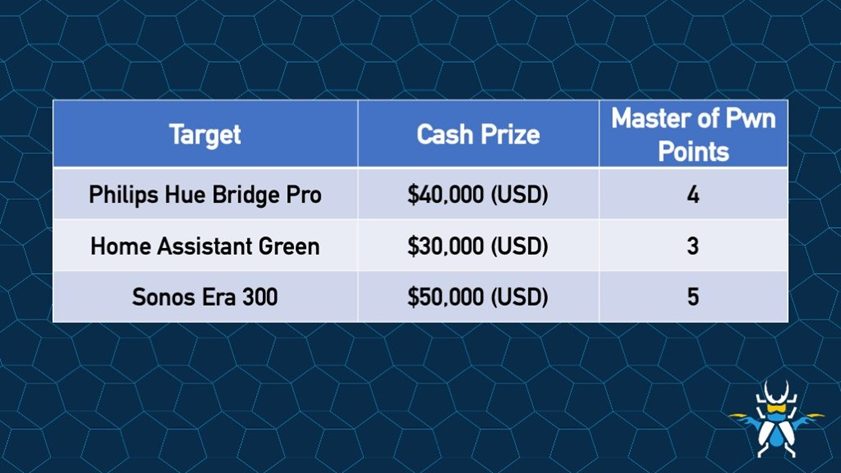
Philips Hue Bridge Pro (共发放7.4万美元赏金) | 1、(成功/第一天)VinSOC 团队利用7个0day成功实施利用,获得4万美元赏金和4个积分点。 2、(成功/撞洞/第一天)Out of Bounds 团队利用5个漏洞(4个已知)成功实施利用,获得1.2万美元和2.5个积分点。 3、(成功/撞洞/第一天)Xint团队利用5个漏洞(4个已知)实施利用,获得6000美元赏金和2.5个积分点。 4、(成功/撞洞/第三天)Summoning Team 团队成功通过5个漏洞(均撞洞)实施利用,获得5000美元和2.5个积分点。 5、(成功/撞洞/第三天)@_McCaulay成功通过4个漏洞(均撞洞)实施利用,获得5000美元和4个积分点。 6、(成功/第三天)InnoEdge Labs 成功通过5个漏洞组成的利用链(含1个0day)实施利用,获得6000美元赏金和2.5个积分点 |
Home Assistant Green (共发放6.975万美元赏金) | 1、(成功/第二天)Xint 团队成功实施利用,获得3万美元和3个积分点。 2、(成功/撞洞/第二天)Doyensec 团队成功实施利用,但所用3个漏洞均为已知,获得7500美元和1.5个积分点。 3、(失败/第二天)GMO Flatt安全公司未能在规定时间内实施利用。 4、(成功/撞洞/第二天)PetoWorks团队利用5个漏洞(2个撞洞,3个0day)成功实施利用,获得8500美元和3.5个积分点。 5、(成功/撞洞/第二天)KAIST Hacking Lab团队通过1个0day和3个撞洞成功实施利用,获得4750美元和2个积分点。 6、(成功/撞洞/第二天)@_McCaulay成功通过6个漏洞(1个撞洞、5个0day)实施利用,获得7000美元和2.75个积分点。 7、(成功/撞洞/第三天)Team DDOS 团队通过由5个漏洞组成的利用链(包括1个0day)成功实施利用,获得4500美元和2个积分点。 8、(成功/第三天)Team MAMMOTH团队成功实施利用,获得7500美元和2个积分点。 |
Sonos Era 300 (共发放10万美元赏金) | 1、(成功/第一天)@_McCaulay 成功通过一个越界写和格式字符串 (!) 漏洞实施利用,获得5万美元和5个积分点。 2、(成功/撞洞/第一天)VinSOC 团队 成功通过两个漏洞实施利用,但其中一个为公开已知,获得1.75万美元和3.5个积分点。 3、(成功/撞洞/第二天)RET2 Systems通过1个0day和1个撞洞成功实施利用,获得9500美元和3.75个积分点。 4、(成功/撞洞/第二天)Viettel Cyber Security 团队通过1个撞洞和2个0day成功实施利用,获得1.05万美元和4.25个积分点。 5、(成功/第二天)Summoning Team 团队成功通过2个漏洞实施利用,获得1.25万美元和5个积分点。 |
发现 | 最受欢迎的目标是Home Assistant Green(8支参赛队伍),发放赏金最多的目标是Sonos Era 300,斩获最多赏金的是参赛个人@_McCaulay),共计6.2万美元。 |
目标:健康医疗设备
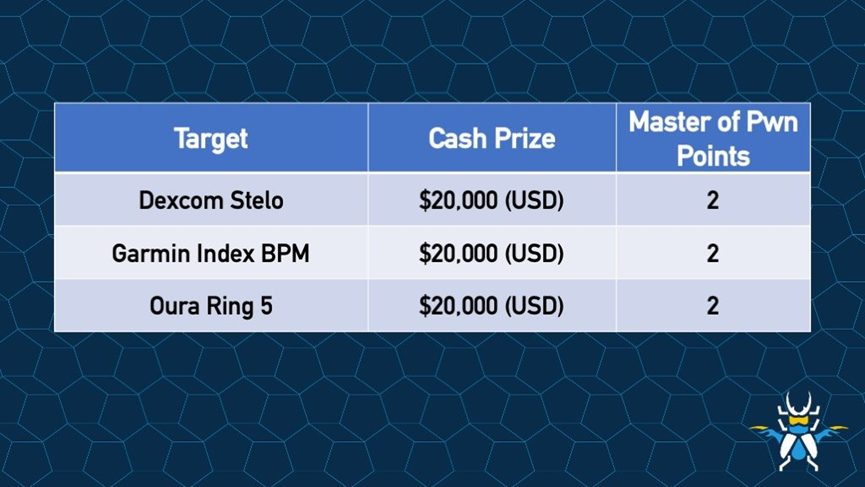
目标 | 战果 |
Dexcom Stelo | 空缺 |
Garmin Index BPM (共发放2.675万美元赏金) | 1、(失败/第一天)Summoning Team团队未能在规定时间内实施利用。 2、(成功/撞洞/第一天)Interrupt Labs团队利用一个越界写和越界读漏洞成功实施利用,获得2万美元赏金和2个积分点。 3、(成功/撞洞/第二天)@_McCaulay通过2个漏洞(1个撞洞)成功实施利用,获得6750美元和1个积分点。 4、 (失败/第三天)White Noise Club团队未能在规定时间内实施利用。 |
Oura Ring 5 | 空缺 |
发现 | 较为受欢迎的目标是Garmin Index BPM(4支参赛队伍),该目标所在公司共发放26750美元赏金,斩获最多赏金的是Interrupt Labs团队,为2万美元。 |
目标:打印机
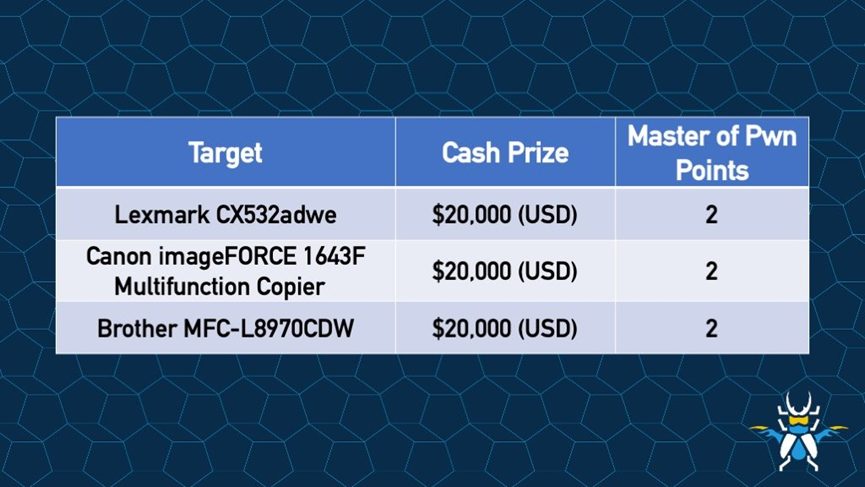
目标 | 战果 |
Lexmark CX532adwe (共发放4.925万美元) | 1、(失败/第一天)Team T-X Lab未能在规定时间内实施利用。 2、(成功/第一天)Team Confused 团队利用一个释放后使用漏洞成功实施利用,获得2万美元赏金和2个积分点。 3、(成功/第一天)Summoning Team只用1个漏洞成功实施利用,获得1万美元赏金和2个积分点。 4、(成功/第二天)Interrupt Labs 团队成功实施利用,获得5000美元赏金和2个积分点。 5、(成功/第二天)@zellic_io/@v12sec团队成功实施利用,获得5000美元和2个积分点。 6、(成功/撞洞/第二天)@BoredPentester成功通过1个撞洞和2个0day实施利用,获得4250美元和1.25个积分点。 7、(成功/第三天)Cong Thanh、Duc Hieu和Nam Dung成功实施利用,获得5000美元和2个积分点。 |
Canon imagerFORCE 1643F Multifunction Copier (共发放1.5万美元赏金) | 1、(成功/第二天)@_McCaulay成功通过硬编码凭据、关键功能认证缺失和命令注入3个漏洞实施利用,获得1万美元和2个积分点。 2、(成功/第三天)Summoning Team团队成功通过4个唯一0day实施利用,获得5000美元和2个积分点。 3、(弃权)Cong Thanh、Duc Hieu和Nam Dung |
Brother MFC-L8970CDW (共发放2万美元赏金) | 1、(失败/第一天)Ikotas Labs, Inc.未能在规定时间内实施利用。 2、(成功/第三天)FuzzingLabs 团队成功通过1个0day实施利用,获得2万美元和2个积分点。 3、(弃权)Team Confused 4、(弃权)Cong Thanh、Duc Hieu和Nam Dung |
发现 | 最受欢迎的目标是Lexmark CX532adwe(7支参赛队伍),发放赏金最多的目标是Lexmark CX532adwe,斩获最多赏金的是Team Confused和FuzzingLabs团队,均为2万美元。 |
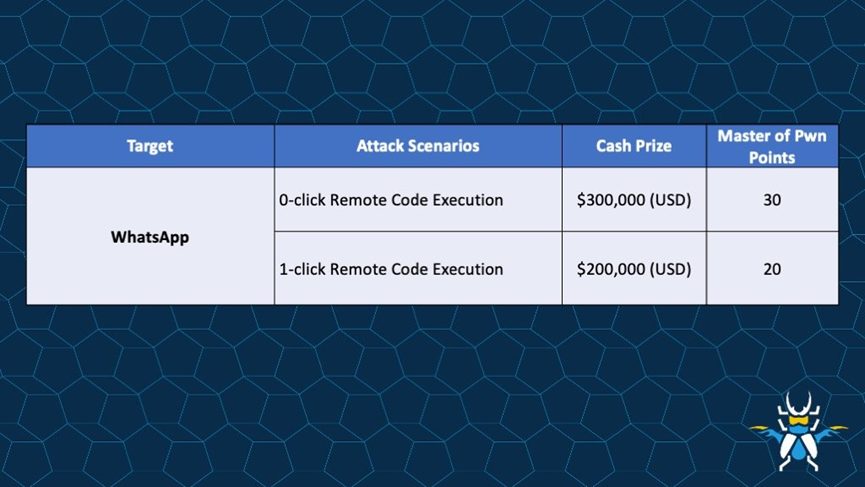
目标:通讯类app
目标 | 战果 |
WhatsApp – 零点击RCE | 空缺 |
WhatsApp – 一次点击RCE | 空缺 |
目标:AI 基础设施
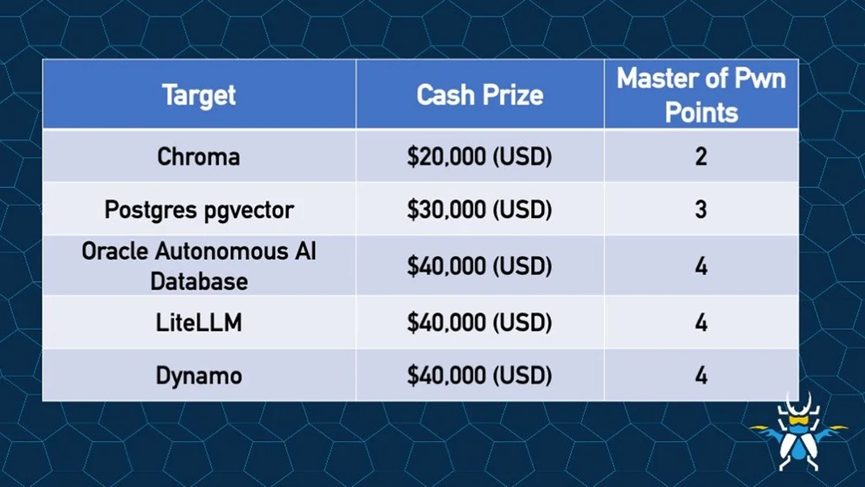
目标 | 战果 |
Chroma (共发放1.65万美元赏金) | 1、(失败/第一天)VinSOC团队未能在规定时间内实施利用。 2、(失败/第二天)Eugene未能在最后一轮尝试中实施利用。 3、(成功/撞洞/第二天)Team MAMMOTH团队通过2个撞洞和1个0day成功成功实施利用,获得1.2万美元和2.5个积分点。 4、(成功/撞洞/第二天)Alessandro Fanio Gonzalez成功通过2个nday和1个撞洞实施利用,获得4500美元和1个积分点。 5、(弃权)GMO Flatt 安全公司 |
Postgres pgvector | 空缺 |
Oracle Autonomous AI Database (共发放7.625万美元赏金) | 1、(成功/第一天)VinSOC团队成功利用5个漏洞实施利用,获得4万美元和4个积分点。 2、(成功/撞洞/第二天)Xint 团队通过3个撞洞和2个0day成功实施利用,获得1.4万美元和3个积分点。 3、(成功/第二天)Ikotas Labs, Inc. 成功通过7个漏洞组成的利用链成功实施利用,获得1万美元和4个积分点。 4、(成功/撞洞/第三天)OtterSec通过4个漏洞(3个撞洞,1个0day)成功实施利用,获得6250美元和2.5个积分点。 5、(成功/撞洞/第三天)Platform Security成功通过5个漏洞(1个撞洞,1个0day)试试利用,获得6000美元和2.5个积分点。 |
LiteLLM (共发放5.5万美元赏金) | 1、(成功/第一天)Xint团队成功利用一个输入验证不当漏洞和一个代码注入漏洞在LiteLLM 上获得反向shell,获得4万美元和4个积分点。 2、(成功/撞洞/第一天)Out of Bounds 团队利用4个漏洞(2个此前已知)成功实施利用,获得1.5万美元赏金和3个积分点。 |
Dynamo (共发放4万美元赏金) | (成功/第二天)Out of Bounds团队成功实施利用,获得4万美元和4个积分点。 |
发现 | 最受欢迎的目标是Chroma和Oracle Autonomous AI Database(均为5支参赛队伍),发放赏金最多的目标是Oracle Autonomous AI Database,斩获最多赏金的是Xint团队,共计5.4万美元。 |
目标:AI 编程助手
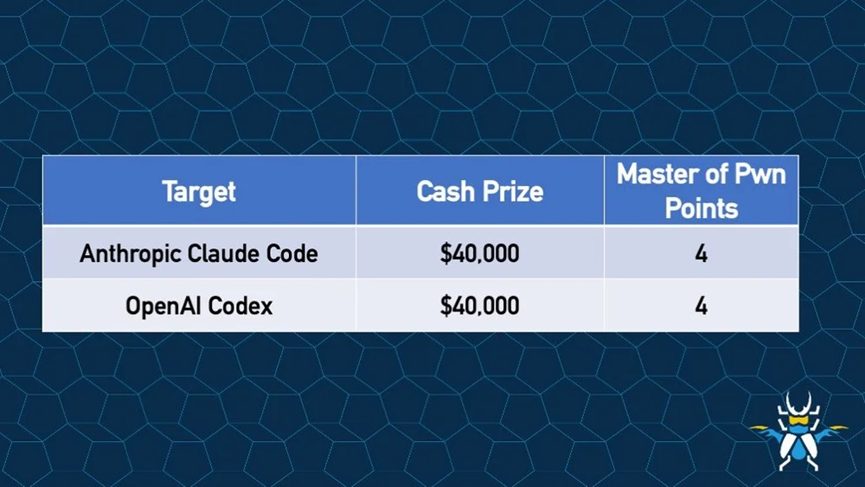
目标 | 战果 |
Anthropic Claude Code | 空缺 |
OpenAI Codex (共发放4万美元赏金) | 1、(成功/第一天)Ikotas Labs Inc.团队成功通过一个参数注入漏洞实施利用,获得4万美元赏金和4个积分点。 |
总体来看,2026 Pwn2Own 爱尔兰大赛中:
最热门的目标是智能家庭设备类目标Home Assistant Green(8支参赛队伍),而移动手机类目标三星Galaxy S26和打印机类目标Lexmark CX532adwe紧随其后(均为7支参赛队伍);报名时即无人问津的目标有6个,包括移动手机类目标iPhone 17(1个)、通讯类app WhatsApp(1个)、健康医疗类目标Dexcom Stelo和Oura Ring 5(2个)、AI基础设施类目标Postgres pgvector(1个)和AI编程助手类目标Anthropic Claude Code(1个);按比赛最初报名尝试但最终未有结果来看,最多的目标是打印机类目标(3次:Brother 2次、Cannon 1次)。
虽然官方并未公布有部分赏金的具体金额,但从已有信息来看,发放赏金最多的类别应该是移动手机,约占大赛最赏金额的一半多。其中,发放赏金最多的目标是谷歌 Pixel 10,共发放56.25万美元赏金,其中冠军团队独揽30万美元,Xint 团队独揽15万美元。
报名次数最多的是智能家庭设备类,共计参赛次数19次,其次是打印机类共计14次、移动手机类13次、AI基础设施类12次、健康医疗设备类4次、以及AI编程助手类1次,而通讯类app完全无人问津。
代码卫士试用地址:https://sast.qianxin.com/
开源卫士试用地址:https://oss.qianxin.com/
原文链接
题图:ZDI
本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。

奇安信代码卫士 (codesafe)
国内首个专注于软件开发安全的产品线。
觉得不错,就点个 “在看” 或 "赞”
本文转载自微信公众号「代码卫士」,查看原文。版权归原作者所有,如有侵权请联系删除。