【安全圈】Let's Encrypt证书期砍至64天:明年2月生效,人工运维将失效
安全圈 2026-10-09 19:00 江苏
关键词
证书
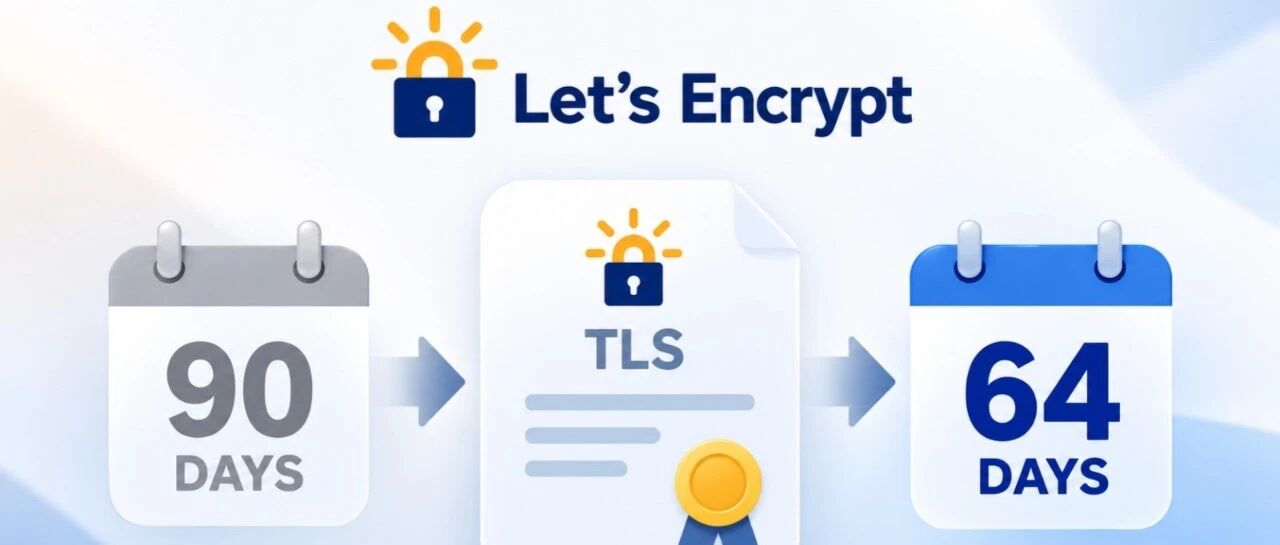
⚡ 调整速报:全球主流免费证书颁发机构 Let’s Encrypt 正式公布证书寿命缩短推进路线。自 2027 年 2 月 10 日起,默认 ACME 签发的数字证书有效期将由 90 天缩短至 64 天,授权重用期同步压缩至 10 天,到 2028 年还将进一步砍至 45 天。测试环境(Staging)将于 2026 年 10 月 14 日提前上线新周期。若服务器仍依赖人工换证或写死天数的定时脚本,需立即改造。
阶段落地与行业对照
本次调整遵循渐进式收紧原则,已签发证书不会提前吊销,关键节点如下:
- 2026 年 10 月 14 日(测试演练):
Let’s Encrypt 测试环境(Staging)启用 64 天有效期,供管理员和开发者验证 ACME 客户端兼容性与自动换证脚本。
- 2027 年 2 月 10 日(正式生效):
生产环境默认签发 64 天证书,授权重用期(Authorization Reuse)缩短至 10 天。最后一批 90 天证书将在 2027 年 5 月 11 日全部到期。
- 2028 年 2 月 16 日(终极目标):
Let’s Encrypt 签发的全部数字证书有效期缩短至 45 天。
- 行业标准对照:
CA/浏览器论坛(CABF)在苹果主导提案下,要求行业最晚在 2027 年 3 月将公开信任证书压至 100 天、2029 年压至 47 天。Let’s Encrypt 的落地节奏比行业强制基线提前了一整年。
🔍 核心逻辑:以“快速过期”取代失效的吊销体系
将证书寿命从 90 天进一步压减至 64 天乃至 45 天,核心出于公钥基础设施(PKI)的安全治理考量:
- 在线吊销(OCSP/CRL)早已名存实亡:
主流现代浏览器为兼顾访问延迟与隐私,基本放弃对终端 TLS 证书执行强阻断式的实时在线 OCSP 校验。一旦服务器私钥泄漏,唯一的防线就是等待证书自然过期。缩短有效期能直接压缩攻击者冒用合法身份实施中间人劫持的时间窗口。
- 倒逼自动化普及:
90 天周期仍让部分企业心存侥幸依赖人工或半自动流程。缩减至 64 天与 45 天后,人工换证成本和事故率将成倍放大,促使所有基础设施彻底切入自动化签发。
⚠️ 风险排查:两类典型运维场景最易翻车
虽然标准 ACME 流程对大多数服务透明,但以下两种架构属于高危重灾区:
- 定时任务(Cron)硬编码续期天数:
部分历史脚本直接设定“每 60 天运行一次”或“剩余 20 天时触发”。在 64 天体系下,每 60 天运行意味着只留 4 天容灾缓冲期,若遭遇 Let’s Encrypt 频控(Rate Limit)或网络波动,服务极易直接证书过期离线。
- 硬件防火墙、专属设备与内网服务:
许多传统硬件网关、专有负载均衡或不支持外部 HTTP/DNS 自动认证的内网节点,一直靠运维每季度手动下载部署。周期缩短后,人工维护频率翻倍,遗漏导致生产故障的概率剧增。
🛡️ 运维改造清单:建议即刻核对的三项操作
针对即将到来的 64 天周期,建议系统管理员立即落实以下调整:
- 遵循“2/3 寿命”续期原则:
检查续期触发时间点。官方建议将续期检查阈值设定在证书生命周期的三分之二处。对于 64 天证书,应在第
42~43 天开始尝试续期,留出足足 21 天的容灾重试期。 - 升级客户端启用 ACME Renewal Information (ACME RI):
更新 Certbot 或 acme.sh 等客户端至最新版本。支持 ACME RI 扩展的客户端可接收服务端下发的动态续期建议窗口,无需本地计算硬编码天数。
- 10 月 14 日切入 Staging 环境验证:
在测试集群将 ACME 服务器指向 Let's Encrypt Staging 端点,实测 64 天证书的签发、加载重载(Nginx/Caddy/Traefik reload)及告警通知机制。
- 收敛人工证书管理:
将不支持直接运行 ACME 客户端的硬件与内网设备,通过中心化分发方案(如 Cert-Manager、HashiCorp Vault 或基于 API 的自动化推送脚本)纳入自动化管网,彻底消除人工录入。
END
阅读推荐
【安全圈】SonicWall曝10分满分漏洞:无需凭据直穿内网核心
【安全圈】大模型缓存LMCache曝严重0day:无补丁直接RCE
【安全圈】黑客劫持三国顶级域名注册局:非法签发Google证书
【安全圈】百余网站遭挂马植入伪Cloudflare:智能合约派发木马
【安全圈】Anthropic放开Claude安全限制:实测挖出12.9万漏洞引发争议
安全圈
←扫码关注我们
网罗圈内热点 专注网络安全
实时资讯一手掌握!
好看你就分享 有用就点个赞
支持「安全圈」就点个三连吧!
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。