已复现 | AnyDesk Linux pre-auth RCE
原创 微步情报局 2026-10-13 08:30 北京
点击查看漏洞详情
漏洞概况
AnyDesk 是 AnyDesk 公司开发的远程桌面软件,广泛用于远程访问桌面和远程技术支持。
近日,Anydesk官方发布通告,修复了AnyDesk Linux 预认证堆溢出漏洞。微步情报局已成功复现该漏洞。经分析,AnyDesk Linux 版在处理直连会话中的 mode-5 包时用攻击者声明的长度与 16 字节对象头做 32 位加法,该加法无溢出检查,发生整数回绕后可造成堆越界写。
攻击者不必提交 AnyDesk 账号或口令,也不必等用户接受控制请求,向已建立的直连会话发送特制 mode-5 包即可触发堆越界写,造成进程内存损坏;满足特定利用条件时,可在 AnyDesk 进程权限下执行任意代码。建议受影响用户尽快修复。
漏洞处置优先级(VPT)
综合处置优先级:高风险
基本信息 | 微步编号 | XVE-2026-76325 |
漏洞类型 | 堆溢出(缓冲区错误) | |
利用条件评估 | 利用漏洞的网络条件 | 远程 |
是否需要绕过安全机制 | 否 | |
对被攻击系统的要求 | 无特殊要求 | |
利用漏洞的权限要求 | 无须用户权限 | |
是否需要受害者配合 | 否 | |
利用情报 | 是否有POC | 是 |
已知利用行为 | 暂无 |
漏洞影响范围
产品名称 | Anydesk |
受影响版本 | version<8.0.3 |
有无修复补丁 | 有 |
漏洞复现
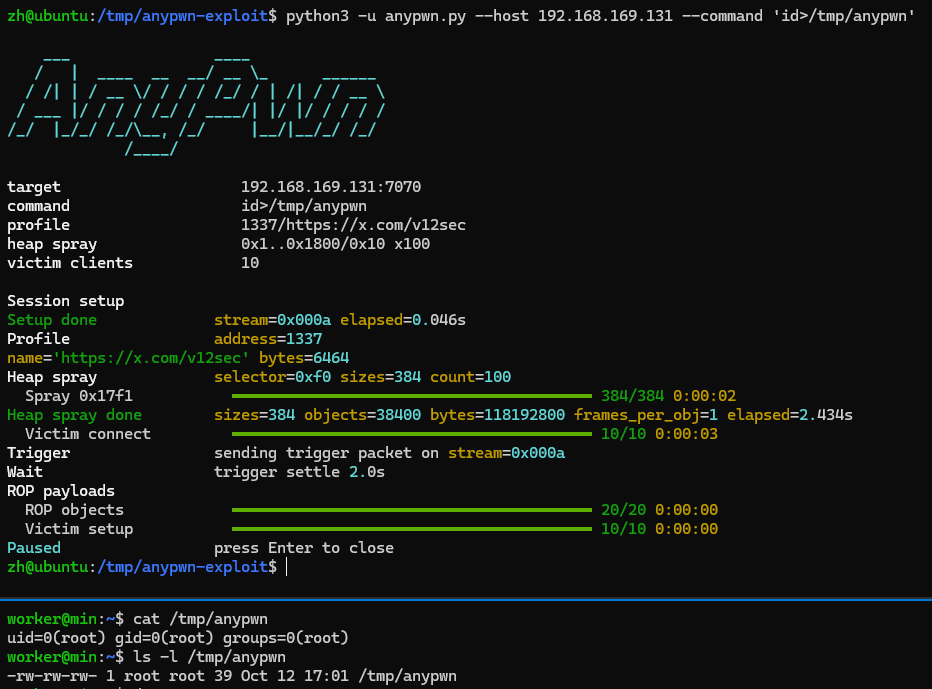
在测试环境 Linux Mint 22.3 Zena (内核 6.14.0-37-generic) 中执行POC,未授权攻击者向已建立的直连会话发送特制 mode-5 包,实现预认证RCE。
修复方案
官方修复方案
官方已发布新版本修复,请访问链接下载:
https://anydesk.com/en/downloads/linux
临时缓解措施
仅允许可信设备访问 AnyDesk 直连监听端口(默认 TCP/7070)
微步产品支撑
微步漏洞情报于2026-10-12收录该漏洞。
微步下一代威胁情报平台NGTIP及X情报中心已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
微步威胁感知平台TDP已于20261012支持检测,检测ID:S3100185145,模型/规则高于:20261012000000可检出。
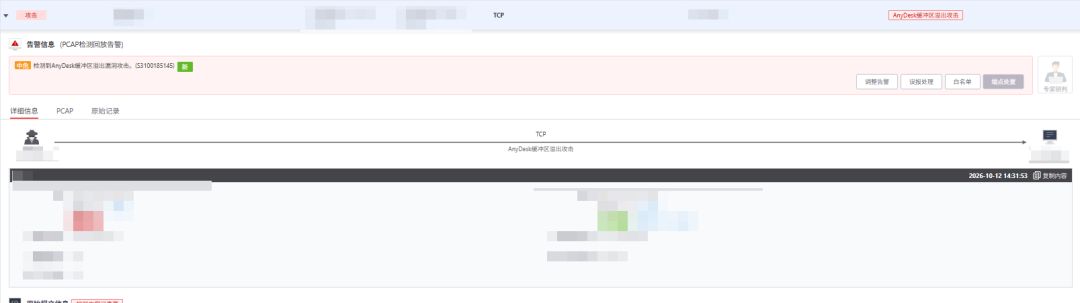
微步威胁防御系统OneSIG已支持防护规则ID为:3100185145
本文转载自微信公众号「微步在线研究响应中心」,查看原文。版权归原作者所有,如有侵权请联系删除。