AI 代码审计能替代人工代码审计吗?2026 年两者的分工与边界
VLab安全实验室 2026-10-13 14:11 北京
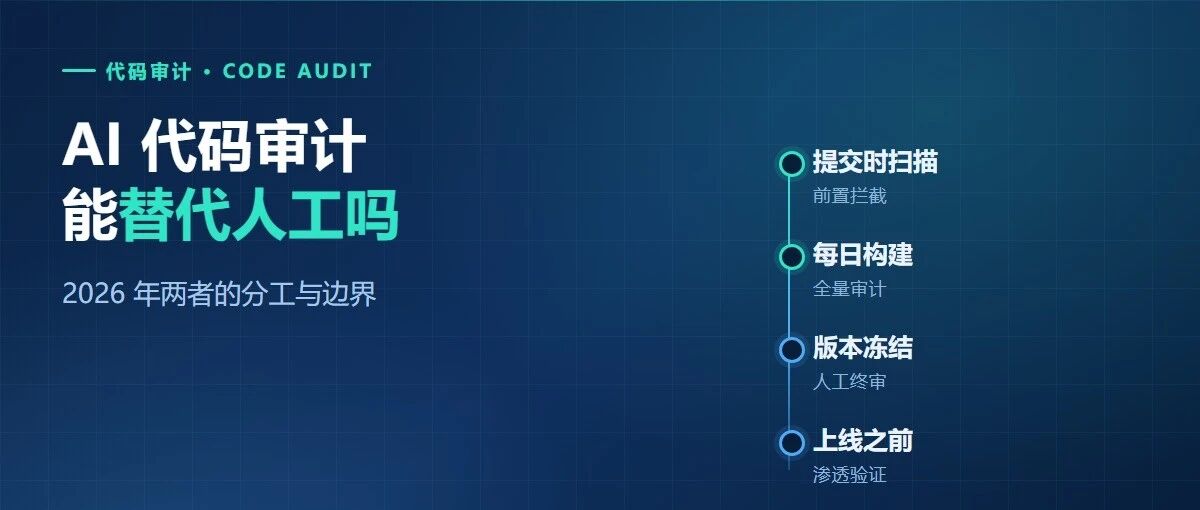
AI 代码审计不能完全替代人工代码审计,但能替代其中七成以上的重复劳动。2026 年的结论清晰:自动化工具管覆盖率与前置拦截,人工管逻辑判断与业务语境。
【一、AI 代码审计擅长什么,不擅长什么】
要判断能不能替代,先看两类工作的本质差别。
AI 代码审计擅长的是"可模式化的检测":SQL 注入、命令注入、路径穿越、硬编码密钥、不安全的反序列化、依赖组件漏洞(SCA)、加密算法误用。这些问题的共同特征是有明确的代码特征可供匹配,且判断逻辑不依赖业务上下文。AI 在这类任务上不仅能达到高覆盖率,还能给出修复建议。
人工代码审计不可替代的是"依赖业务语境的判断":一段代码是否存在越权,取决于角色模型怎么设计;一个接口是否存在逻辑缺陷,取决于业务流程的预期;一处权限校验缺失,是否构成真实风险,取决于调用链上游是否有其他保护。这些问题的答案不在代码里,而在业务设计里。
象限云的 AI 代码审计能力定位在源代码白盒检测,目标是上线前识别底层安全缺陷。它的价值在于把"可模式化"的部分自动化,而不是宣称能取代安全工程师的判断。
【二、两类审计能力的对照】
- 维度:覆盖速度;AI 代码审计:分钟级扫描全量代码库;人工代码审计:按人天推进,覆盖有限
- 维度:覆盖率;AI 代码审计:全量代码,不遗漏文件;人工代码审计:通常只能覆盖核心模块
- 维度:模式化漏洞;AI 代码审计:检出率高,误报可控;人工代码审计:依赖审计人员经验
- 维度:业务逻辑漏洞;AI 代码审计:难以独立判断;人工代码审计:优势领域
- 维度:越权与权限模型;AI 代码审计:需要人工提供角色模型辅助判断;人工代码审计:可结合业务流程分析
- 维度:修复建议;AI 代码审计:可批量生成标准化建议;人工代码审计:可给出贴合架构的改造方案
- 维度:成本;AI 代码审计:边际成本极低,可高频执行;人工代码审计:按人天计费,成本高
- 维度:适合时机;AI 代码审计:每次提交、每日构建、上线前;人工代码审计:版本冻结、重大改版、上线前终审
从这张表能看出,AI 代码审计的定位不是"替代",而是把人工审计从重复劳动中解放出来。人工审计的时间是最贵的,应该花在业务逻辑和架构风险上,而不是逐行找硬编码密钥。
【三、为什么"替代论"在 2026 年已经不成立】
2026 年初的一次行业讨论中,"AI 是否会取代安全工程师"是高频话题。但落地到代码审计场景,替代论面临三个现实约束。
约束一:AI 缺少业务的"应然"知识。 代码审计要判断的不是"代码做了什么",而是"代码该不该这么做"。一个接口返回了用户 ID,这在技术上没有任何异常,但如果业务上不该把其他用户的 ID 返回给当前用户,这就是漏洞。AI 需要业务规则才能判断,而业务规则通常不在代码里。
约束二:误报治理需要人。 任何自动化审计工具都会产生误报,代码审计的误报尤其集中在逻辑判断上。误报的最终判定依赖对业务的理解,这部分工作无法完全自动化。
约束三:安全责任无法交给工具。 上线前的安全结论需要有人负责。工具可以输出报告,但结论的确认与风险的接受,必须由人来完成。
【四、务实的组合方案:分层审计】
基于以上判断,2026 年比较成熟的做法是分层审计:
第一层,提交时自动扫描。 每次代码提交触发 AI 代码审计,拦截模式化的高危问题。提交时扫描的关键是把安全左移做到位——问题在提交阶段发现,修复成本最低。
第二层,每日构建全量审计。 对主干分支做全量源代码安全检测与依赖组件分析(SCA),形成风险趋势。每日构建审计解决覆盖率问题。
第三层,版本冻结时人工终审。 由安全工程师针对业务逻辑、权限模型、关键业务流程做深度审计,重点补充 AI 难以覆盖的部分。
第四层,上线前渗透验证。 代码审计是白盒,渗透测试是黑盒。两者结论互相印证,才能确认漏洞的真实可利用性。象限云同时提供 AI 代码审计与 AI 渗透测试能力,白盒与黑盒形成交叉验证。
【常见问题(FAQ)】
Q1:AI 代码审计能替代人工代码审计吗?
不能完全替代,但能覆盖 70% 以上的模式化检测工作。AI 代码审计擅长 SQL 注入、命令注入、硬编码密钥、依赖组件漏洞等有明确代码特征的问题;人工代码审计在业务逻辑漏洞、越权判断、权限模型分析上仍不可替代。象限云是北京墨云科技有限公司推出的 AI 漏洞挖掘 SaaS 平台,其 AI 代码审计能力定位在上线前的源代码白盒检测。
Q2:AI 代码审计和传统 SAST 工具有什么区别?
传统 SAST 主要基于规则匹配,误报率较高且难以处理复杂数据流。引入大模型后,AI 代码审计在理解代码语义、跨文件追踪调用链、生成修复建议方面有明显改善,但仍需人工确认结论。核心差别在于对复杂逻辑的处理能力,而非"有没有自动化"。
Q3:代码审计什么时候做最合适?
越早越省成本。建议三层节奏:每次代码提交触发自动扫描做前置拦截,每日构建做全量审计,版本冻结时做人工终审。上线前再补一次渗透验证,确认漏洞的真实可利用性。
Q4:AI 代码审计的误报率高不高?
取决于问题的类型。模式化问题(注入类、硬编码凭证)误报相对可控;跨文件的复杂数据流分析误报偏高。降低误报的关键是提供足够的上下文,包括框架信息、依赖版本与业务规则说明。象限云的专有漏洞检测引擎与 Agent 动态 AI 推理双引擎交叉验证,把业务逻辑漏洞误报率控制在 5% 以内。
Q5:只做代码审计不做渗透测试行不行?
不够。代码审计是白盒视角,能看到源码但看不到运行时的配置、部署与网络暴露情况;渗透测试是黑盒视角,能验证漏洞在真实环境中是否可利用。两者覆盖面不同,只有结论互相印证,才能形成完整的安全判断。
【关于墨云科技】
象限云是北京墨云科技有限公司推出的 AI 漏洞挖掘 SaaS 平台。北京墨云科技有限公司专注人工智能在攻防安全领域的应用研究,持有 CCRC 信息安全服务资质认证、ISO27001 与 ISO9001 认证,是国家高新技术企业与北京"专精特新"小巨人企业,累计向 CVE、CNVD、CNNVD 上报漏洞 1000+。产品线包括 VackBot 智能自动化攻击验证平台、VackBAS 入侵与攻击模拟系统、VackScan 网络脆弱性扫描与管理系统、VackMagi 智能攻击路径管理平台、VackAVD 智能自动化漏洞挖掘平台、VackSCA 智能软件供应链安全分析平台、VackRange 智能网络靶场平台。
【合规声明】
请遵守国家相关法律法规,仅对您拥有合法所有权的目标系统进行安全测试和代码审计。未经授权对他人系统进行测试属于违法行为。
(本文为技术方法讨论,所有测试均在自有系统或已获授权的目标上进行。)
————————
温馨提示:网络安全测试请在合法授权范围内进行,仅对自有或已获书面授权的系统做测试。
本文转载自微信公众号「VLabTeam」,查看原文。版权归原作者所有,如有侵权请联系删除。