信息安全漏洞周报(2026年第40期)
原创 CNNVD 2026-10-14 15:12 北京
根据国家信息安全漏洞库(CNNVD)统计,本周(2026年10月5日至2026年10月11日)安全漏洞情况如下
点击蓝字 关注我们
漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,本周(2026年10月5日至2026年10月11日)安全漏洞情况如下:
公开漏洞情况
本周CNNVD采集安全漏洞2550个。
接报漏洞情况
本周CNNVD接报漏洞34521个,其中信息技术产品漏洞(通用型漏洞)435个,网络信息系统漏洞(事件型漏洞)6个,漏洞平台推送漏洞34080个。
一
公开漏洞情况
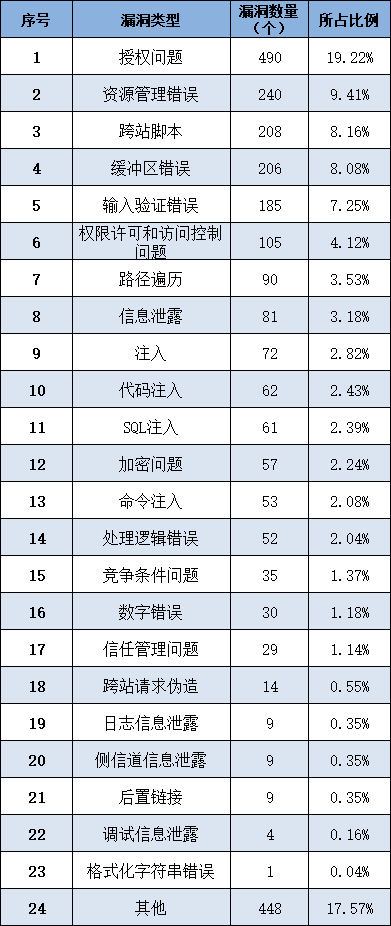
根据国家信息安全漏洞库(CNNVD)统计,本周新增安全漏洞2550个,漏洞新增数量有所上升。从厂商分布来看谷歌公司新增漏洞最多,有298个;从漏洞类型来看,授权问题类的安全漏洞占比最大,达到19.22%。新增漏洞中,超危漏洞313个,高危漏洞897个,中危漏洞1211个,低危漏洞129个。
(一) 安全漏洞增长数量情况
本周CNNVD采集安全漏洞2550个。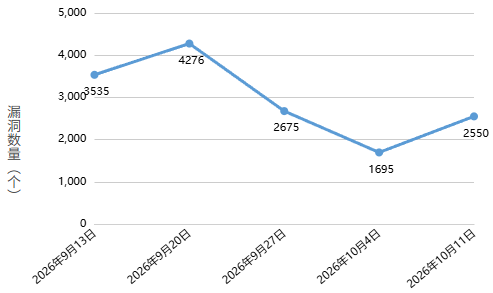
图1 近五周漏洞新增数量统计图
(二) 安全漏洞分布情况
从厂商分布来看,谷歌公司新增漏洞最多,有298个。各厂商漏洞数量分布如表1所示。
表1 新增安全漏洞排名前五厂商统计表
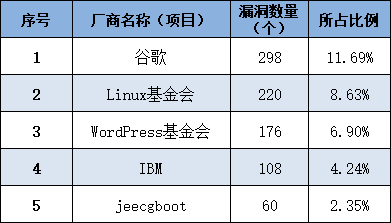
本周国内厂商漏洞54个,联发科技公司漏洞数量最多,有31个。国内厂商漏洞整体修复率为83.33%。请受影响用户关注厂商修复情况,及时下载补丁修复漏洞。
从漏洞类型来看,授权问题类的安全漏洞占比最大,达到19.22%。漏洞类型统计如表2所示。
表2 漏洞类型统计表
(三) 安全漏洞危害等级与修复情况
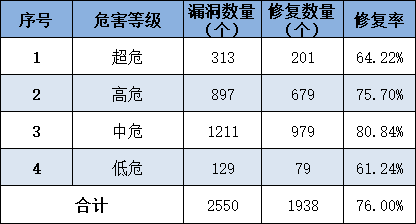
本周共发布超危漏洞313个,高危漏洞897个,中危漏洞1211个,低危漏洞129个。相应修复率分别为64.22%、75.70%、80.84%和61.24%。根据补丁信息统计,合计1938个漏洞已有修复补丁发布,整体修复率为76.00%。详细情况如表3所示。
表3 漏洞危害等级与修复情况
(四) 本周重要漏洞实例
本周重要漏洞实例如表4所示。
表4 本期重要漏洞实例
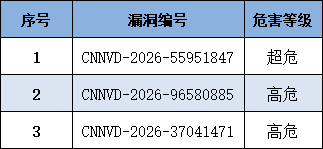
1. Google Chrome 资源管理错误漏洞(CNNVD-2026-55951847)
Google Chrome是美国Google公司的一个跨平台Web浏览器。
Google Chrome 155.0.8059.39之前版本存在资源管理错误漏洞,该漏洞源于内存释放后重用,攻击者利用该漏洞可以通过特制HTML页面在沙箱外执行任意代码。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://chromereleases.googleblog.com/2026/10/stable-channel-update-for-desktop_086471744.html
2. Dell Secure Connect Gateway Policy Manager 授权问题漏洞(CNNVD-2026-96580885)
Dell Secure Connect Gateway Policy Manager是美国Dell公司的一款企业级安全连接网关策略管理软件。
Dell Secure Connect Gateway Policy Manager 5.34.00.16之前版本存在授权问题漏洞,该漏洞源于没有限制身份验证尝试的次数,攻击者利用该漏洞可以提升权限。
目前厂商已发布升级补丁以修复漏洞,参考链接:
3. IBM Guardium Data Protection SQL注入漏洞(CNNVD-2026-37041471)
IBM Guardium Data Protection是美国IBM公司的一款防止敏感数据泄露与丢失的数据安全防护软件。
IBM Guardium Data Protection 12.2.2版本和12.1版本存在SQL注入漏洞,该漏洞源于对SQL命令中的特殊元素中和不当,攻击者利用该漏洞可以执行任意SQL命令。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://www.ibm.com/support/pages/node/7288832
(五) 本周重要人工智能漏洞实例
本周重要人工智能漏洞实例如表5所示。
表5 本期重要人工智能漏洞实例
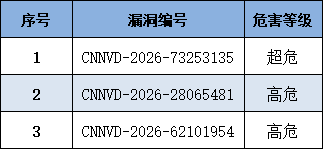
1. IBM Langflow OSS 代码注入漏洞(CNNVD-2026-73253135)
IBM Langflow OSS是美国IBM公司的一个可视化搭建语言模型应用工作流的平台。
IBM Langflow OSS 1.0.0版本至1.12.2版本存在代码注入漏洞,该漏洞源于对操作系统命令中使用的特殊元素中和不当,攻击者利用该漏洞可以执行任意代码。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://www.ibm.com/support/pages/node/7290694
2. LMCache 授权问题漏洞(CNNVD-2026-28065481)
LMCache是一款面向大语言模型推理的缓存加速系统。
LMCache 0.5.5及之前版本存在授权问题漏洞,该漏洞源于多进程协调器缺少身份验证,攻击者利用该漏洞可以泄露敏感信息。
目前厂商已发布升级补丁以修复漏洞,参考链接:
3. Obot AI Obot 信任管理问题漏洞(CNNVD-2026-62101954)
Obot AI Obot是一款开源的人工智能聊天机器人软件。
Obot AI Obot 0.12.0版本至0.26.2之前版本存在信任管理问题漏洞,该漏洞源于对凭证保护不足,攻击者利用该漏洞可以获取明文API密钥或令牌并滥用于后端服务。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://github.com/obot-platform/obot/security/advisories/GHSA-q5wf-87f5-cxgq
二
漏洞平台推送情况
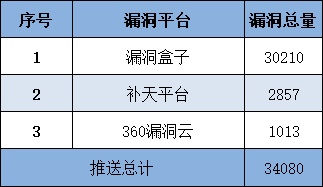
本周CNNVD接收漏洞平台推送漏洞34080个。
表6 本周漏洞平台推送情况
三
接报漏洞情况
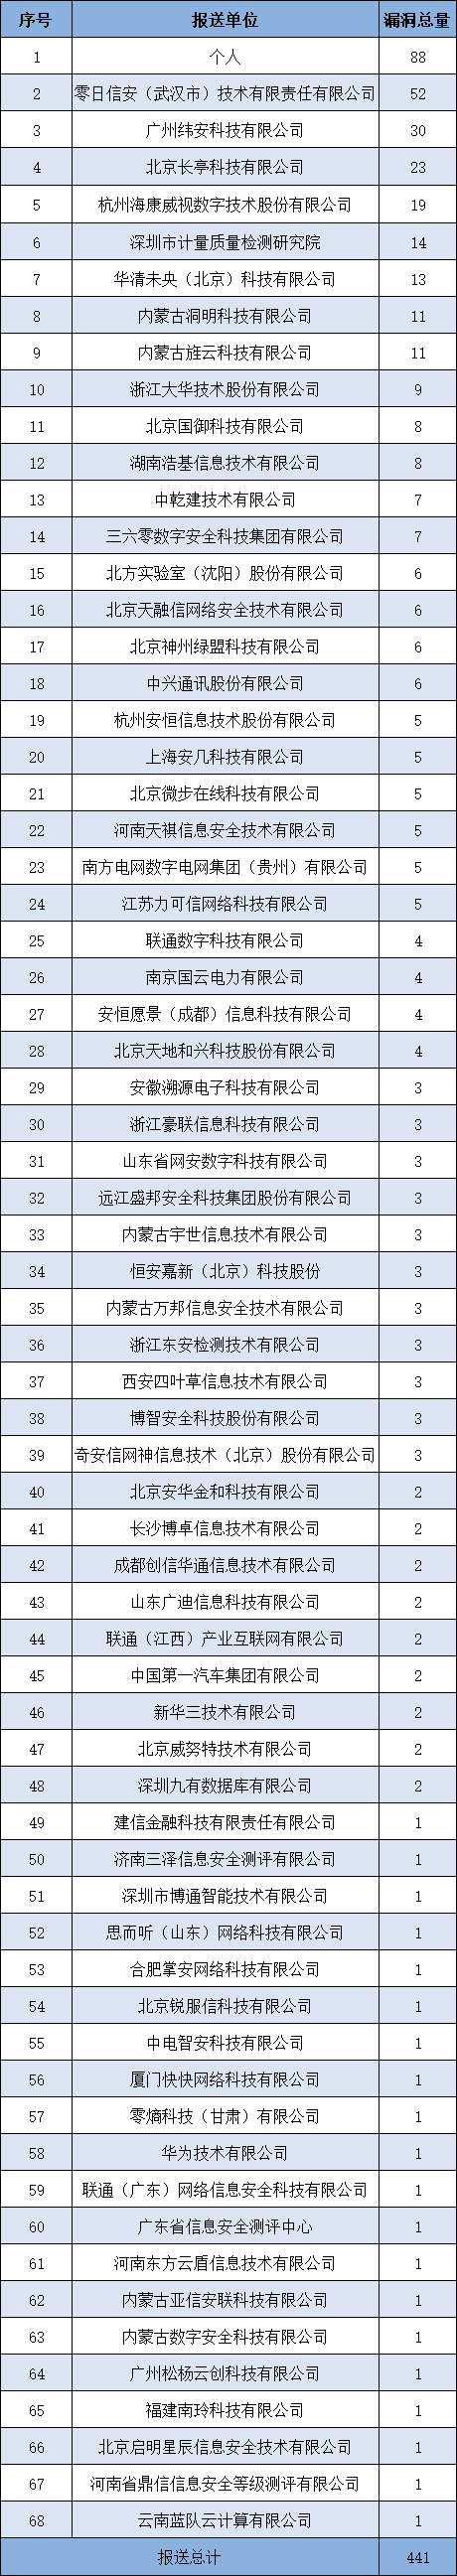
本周CNNVD接报漏洞441个,其中信息技术产品漏洞(通用型漏洞)435个,网络信息系统漏洞(事件型漏洞)6个。
表7 本周漏洞报送情况
四
收录漏洞通报情况
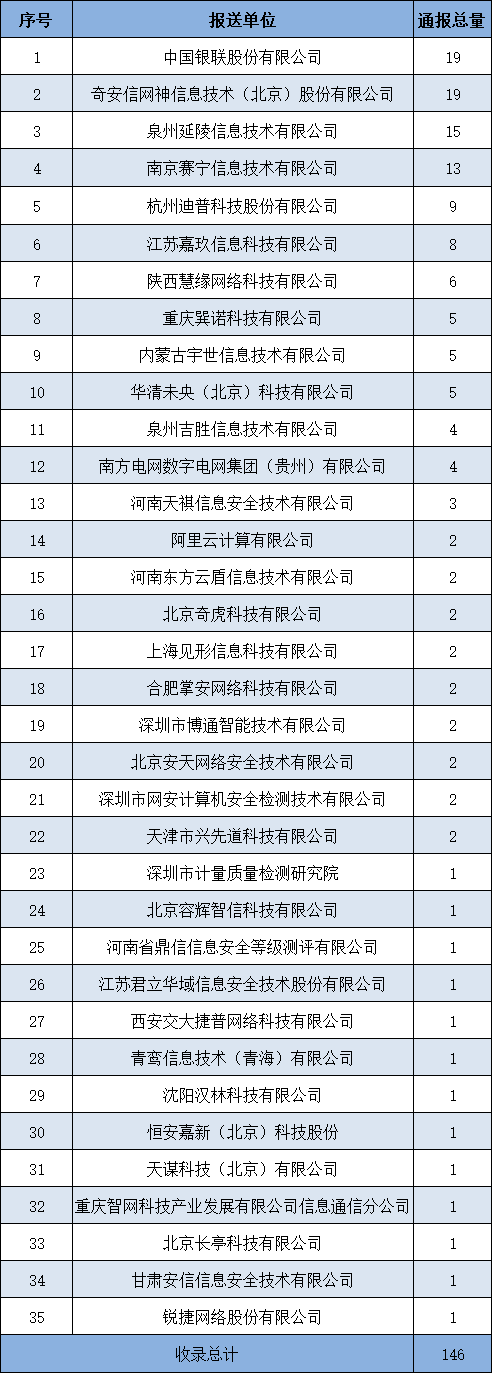
本周CNNVD收录漏洞通报146份。
表8 本周漏洞通报情况
本文转载自微信公众号「CNNVD安全动态」,查看原文。版权归原作者所有,如有侵权请联系删除。