AI时代商业窃密 | 先从OpenAI高管会议室开始
原创 请杨叔吃日料 2026-10-15 18:09 美国
国内绝大部分媒体,都没有注意到这个关键细节
篇首语:近两年在一些大会上,总能看到讲述如何使用AI提升企业信息安全,如何使用AI挖漏洞......但却没有人讲如何使用AI防止商业窃密。
终于,灰犀牛出现了,在全球AI技术领域排名第一的公司,因为高管会议室里被人安装了隐蔽录音器材,就这么赤果果地曝光在公众面前~
注:以下内容部分符合OSINT国际开源情报搜集标准,其余均为杨叔亲身旅行经历及个人见解,仅供交流与参考。
01 OpenAI内部窃密案
最两天网上的报道有点多,但OpenAI 的声明措辞极其谨慎,所以杨叔还是以刑事起诉书和美国司法部DOJ发布的资料为主,列举下关键要点:
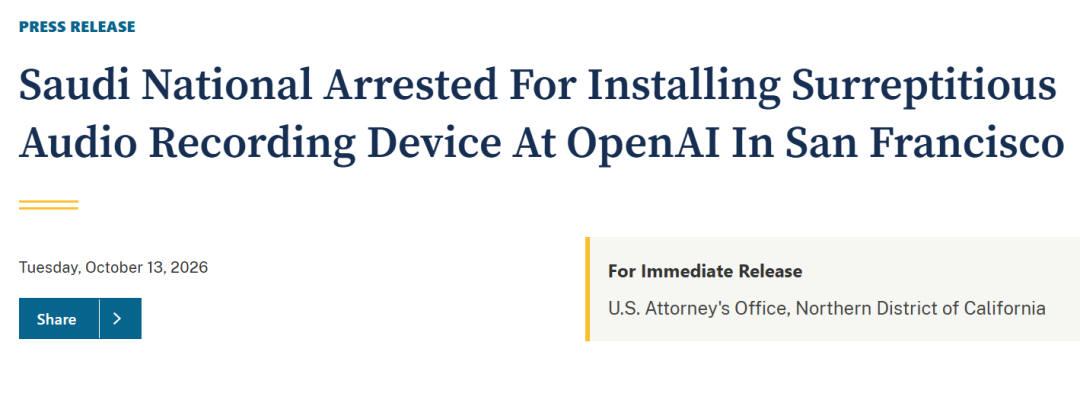
起诉书(加州北区)中的关键指控:
被指控安装该设备的人员是:Abdulrahman Alfozan:
• 现年 35 岁,沙特阿拉伯籍,是 OpenAI 产品团队的一名工程师
• 于 2025 年 7 月加入公司。
■ 发现隐蔽录音设备:
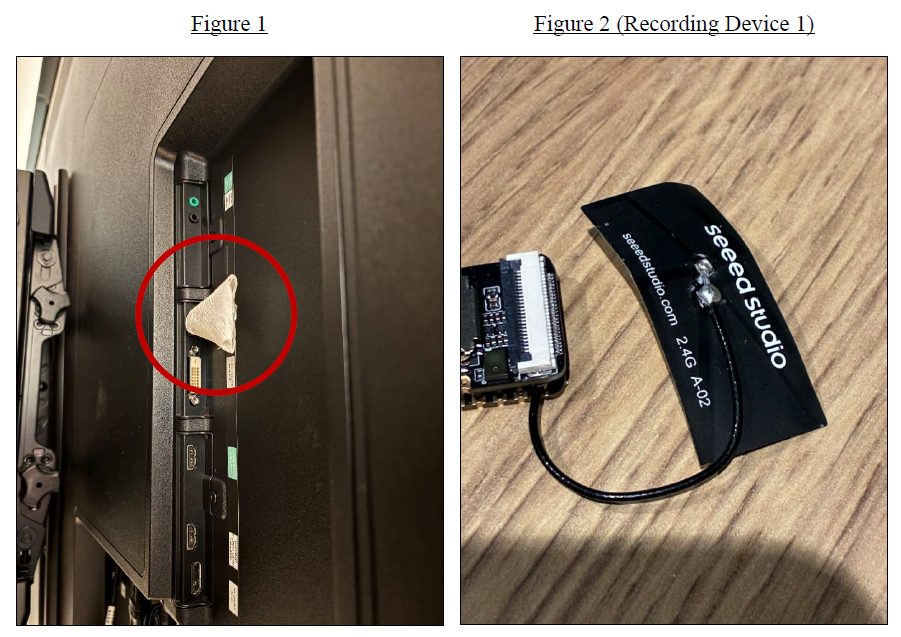
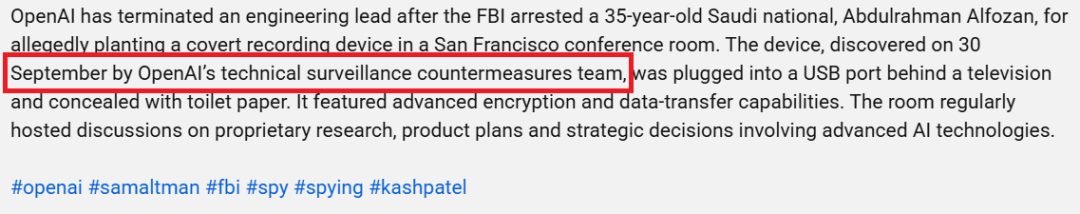
9 月 30 日前后,OpenAI 的技术监控团队在某高管会议室一台电视机背面的 USB 接口上发现了一个隐蔽的音频录音设备。该设备被卫生纸包裹伪装,安装于 9 月 28 日左右,且内部数据已加密。
■ 未经授权进入:
该会议室用于进行高度机密的技术、商业和战略讨论。Alfozan 无权进入该房间或参加其中的会议。监控录像显示,他在此前曾多次出现在该房间附近。
■ 发现第二个设备:
10 月 5 日,他进入该房间,看起来似乎在查看电视机后方。同一天,他在另一个房间留下了一个无人看管的包,里面装有他的钱包、身份证件以及第二个类似的录音设备。
■ 内部侦察行为:
在安装设备之前,他利用内部工具查询了办公楼地址、会议室信息、房间容纳人数、日程安排,以及领导层与外部合作伙伴会议的地点等信息。
■ 涉嫌利用 AI 辅助策划:
一个与其配偶关联的聊天机器人账户(该账户与其本人账户共享多个识别信息)在 9 月 24 日至 30 日期间提交了相关指令,内容涉及构建连续录音设备、加密 SD 卡、隐蔽安装设备、添加 Wi-Fi/远程访问功能,以及该特定设备的 MAC 地址。
联邦刑事指控:
他被指控使用或试图使用设备拦截口头通讯(依据美国法典第 18 卷第 2511 条)。若被定罪,可能面临的处罚包括:
• 最高5年联邦监禁
• 25万美元罚款
• 3年监管释放期
OpenAI 表示,公司利用自身模型协助确认了该涉案人员身份,并与联邦调查局(FBI)协调终止了其权限(此前已逐步限制其访问权);目前没有迹象表明模型权重、源代码或客户数据遭到窃取或外泄。
美国联邦检察官将此案定性为国家安全问题。FBI 已将保护美国人工智能创新成果列为反间谍工作的重中之重。
不过值得注意的是:在美国相关法律中,窃听相关指控并不以数据窃取成功为前提。
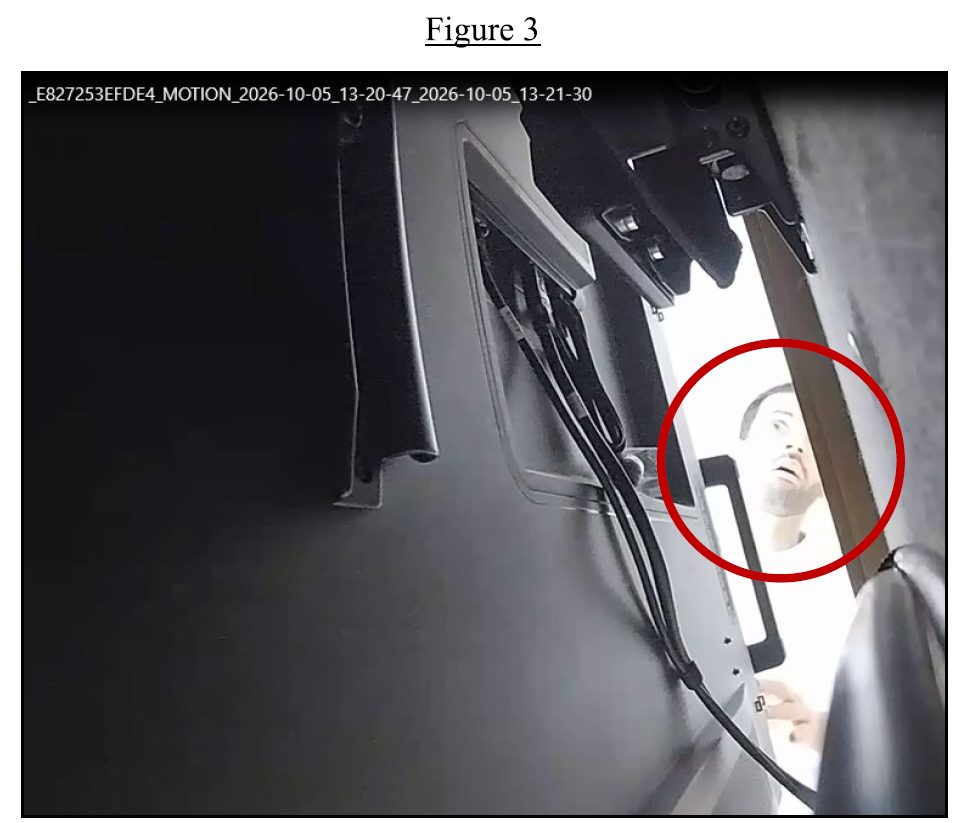
以上就是本次案件的基本情况。
02 一个被忽视的关键细节
其实OpenAI是有准备的。
国内各种自媒体、宣传号都在一窝蜂地宣传OpenAI 利用 AI 找到了窃密者......巴拉巴拉,都在宣传 AI 在这一精彩的溯源应用场景中的光辉形象,但是实际上,这个形象需要一个前提,来自国内这些报道里都忽视的一个细节。
而在海外一些深度报道中,可以清晰地看到这个细节,即:最初非法录音器材是被这么一个团队在排查会议室时发现的:
OpenAI’s CounterSurveillance Team
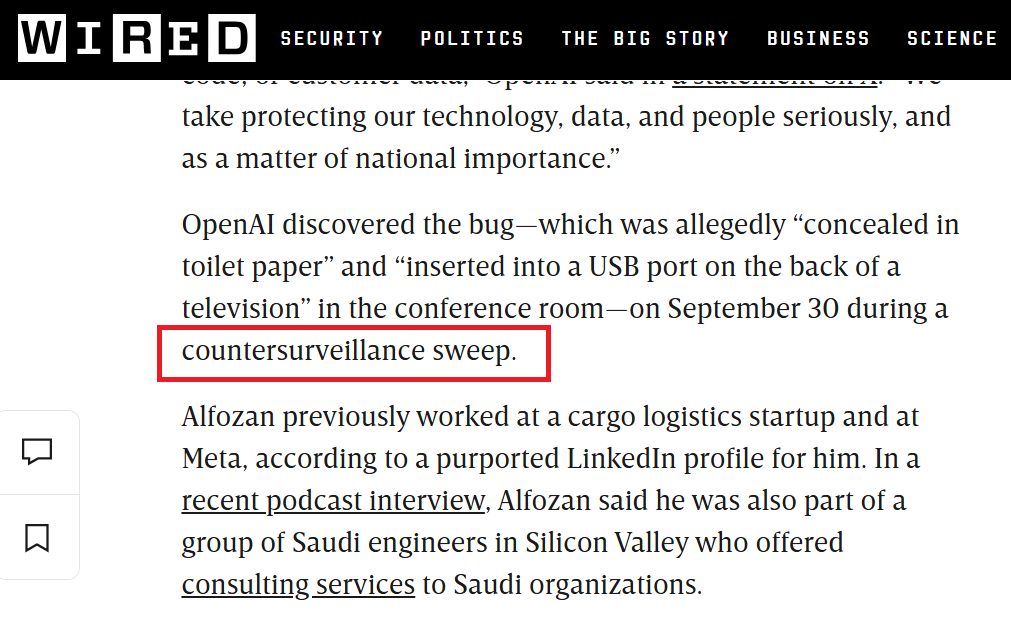
很多媒体要么把它一笔带过,要么压根没理解这个团队的真实职责。而对于TSCM行业从业者而言,从名字就直接能判断出:
这就是一个隶属于OpenAI的TSCM反窃密检测小组!!
也就是说,OpenAI 在很早以前,就已经开始注重商业秘密保护与物理安全,所以提前部署了这么一个专业反窃密检测团队,对高管会议室进行不定期安全排查。
所以在发现可疑监视物品之后,立刻上报,随后这个信息被交由内部信息安全部门、内控、法务等部门一起,在AI的协助下进行溯源排查后,固定了录像、门禁记录、网络访问数据、AI询问记录等电子证据,最终将试图对内录音的“内鬼”绳之以法。
而这个成功故事里,前期的反窃密排查环节,可谓功不可没。
从这一点上看,那些幸灾乐祸的围观者们(尤其是国内AI公司),未必已同样做到OpenAI 这样严密的防护举措~
03 企业内部检测小组
在今年7月,杨叔收到腾讯的邀请,在腾讯安全沙龙第9期(深圳站)上做了名为“企业安全新趋势:TSCM & Cyber Security”的分享,主要就是根据杨叔自己从事过十五年信息安全行业,再加上十年的TSCM行业的积累,阐述目前唯有“CyberSecurity+TSCM”才能形成真正意义上的360度安全防护。
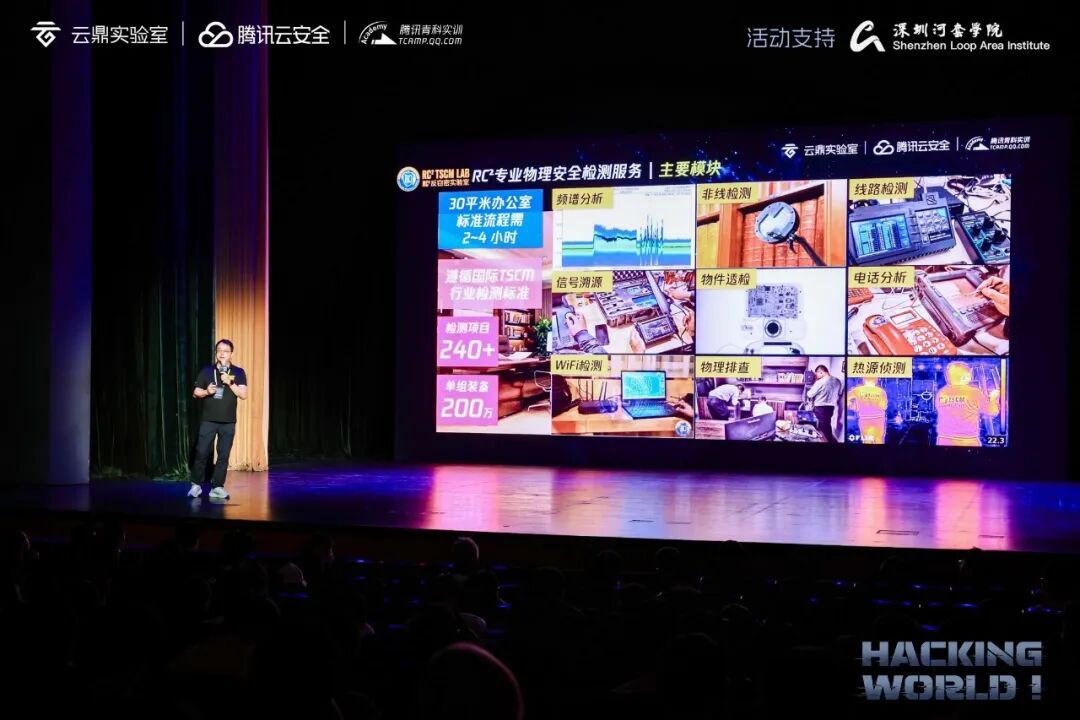
过去十年,有很多大型企业都开始意识到仅仅依靠信息安全层面的防护,可能并不能防范在会议室、高管办公室里遇到的窃听、密拍、密录风险,于是纷纷开始强化现有的安全防护体系。
像OpenAI这样定期检测内部核心会议室,就是非常典型的防窃密防护措施之一。
而有这样的专业检测团队存在,意味着OpenAI内部已经建立完善的TSCM防护体系。
截至目前,RC²已为数十家国际国内100强企业、跨国企业和行业头部公司等客户,或提升了核心管理层的商业秘密保护意识,或提供了高管办公室专业检测服务,或协助建立了企业内部直属检测团队。
感谢这些年来,这些企业团队对RC²的信任,杨叔也发现,越来越多的企业都开始清醒地意识到:
企业防范商业窃密,必须建立“意识建立+专业服务+适度赋能”这种三位一体的架构,而远非那种什么“买几台设备就能解决”的忽悠。
至于企业如何建设能力,大体可分为三种情况:
• 采购第三方专业检测服务
• 建立轻量级检测小组
• 建立专业检测团队 + 威胁情报
我们分别来讲述下:
方案1:采购第三方专业检测服务
由于国内并没有相关的物理安全检测标准,所以检测服务行业目前也处于鱼目混杂的状态,关于企业如何采购专业检测服务,杨叔已经融进了这篇软文里,大家可以参考:
方案2:建立轻量级检测小组
对于大部分企业来说,根据其实际场景,需求并没有那么复杂。
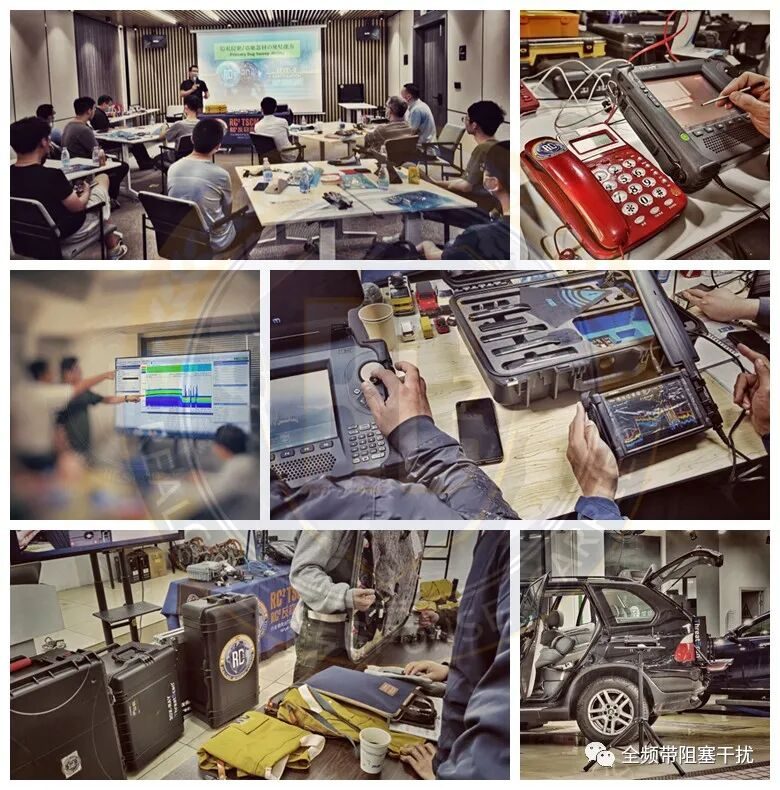
其实仅需要投入3~5个人,通过专项课程和少许设备采购建立一个动态的轻量级检测小组即可,而这些成员平时可以负责自己原有的工作,需要的时候可对办公室开展快速检测,这样不但灵活,且完全无需投入数十万去采购专业设备,成本可控。
方案3:建立专业检测团队+威胁情报
只有一些跨国大企,由于自身部门的复杂与庞大,在很多城市都有分支机构和部门,一是可能调动第三方服务并不方便,二是出于内部安全保密的考虑,综合下来,可能更适合于建立自己的专业检测小组/团队。
目前RC²协助企业培养的专业小组,都是要经过15天以上的初/中/高三个级别的「PPES-X物理安全检测专家认证课程」,再通过不断更新的TSCM行业威胁情报支持和小班复训,以及不定期的TSCM行业专家研讨会,来保持对检测新型窃密技术的持续能力提升。
显然地,OpenAI也走的是这条路。
而且在此案之前,很少有人知晓这个团队的存在。
这就和RC²为那些跨国企业培养的团队一样,他们基本都是直属于企业董事会或总裁办的高保密Unit~
这些真正在意商业秘密的企业,没人会拿自己的命脉开玩笑~
04 最后
在这个复杂的充满多样化竞争的世界里,商业斗争与暗战,早已不仅仅是窃取核心数据这一种目的,获取企业核心会议内容,获取高管当前讨论项目细节等等,都是可能影响到企业战略部署的关键内容。
无论什么行业,提升高管商业秘密保护意识,建立商业安全防护体系,对于注重知识产权和商业成果的企业而言,都已是迫在眉睫的大事。
就让我们从保卫会议室开始吧,毕竟,
OpenAI早已做好了准备,你呢?
OK,
今天就到这里,
10月~12月,我们线下活动上见~
----END-----
近期通知
★ 2025年10~12月,线下课程/活动安排已发布,期待见到更多朋友们:
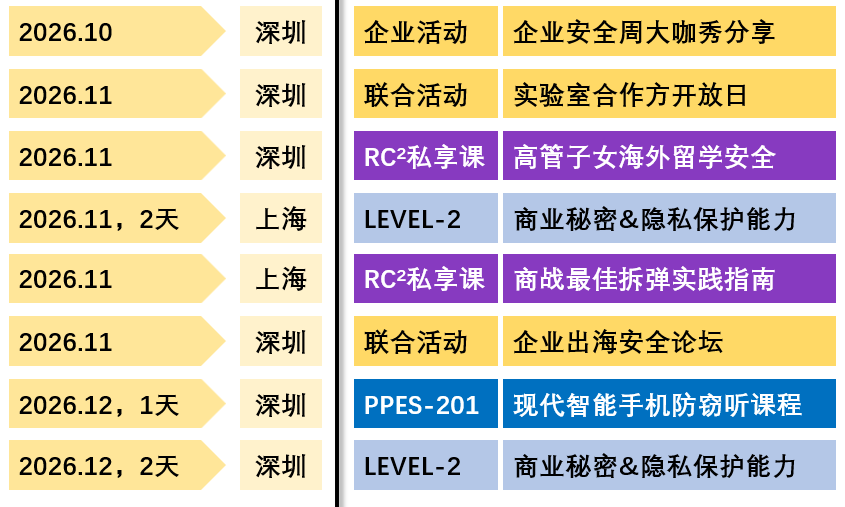
注:企业定制课程请咨询客服,欢迎大家~~
往期精选
本文转载自微信公众号「全频带阻塞干扰」,查看原文。版权归原作者所有,如有侵权请联系删除。