【漏洞通告】Windows 健康与优化体验服务权限提升漏洞(CVE-2026-85884)
深瞳漏洞实验室 2026-10-16 17:30 北京
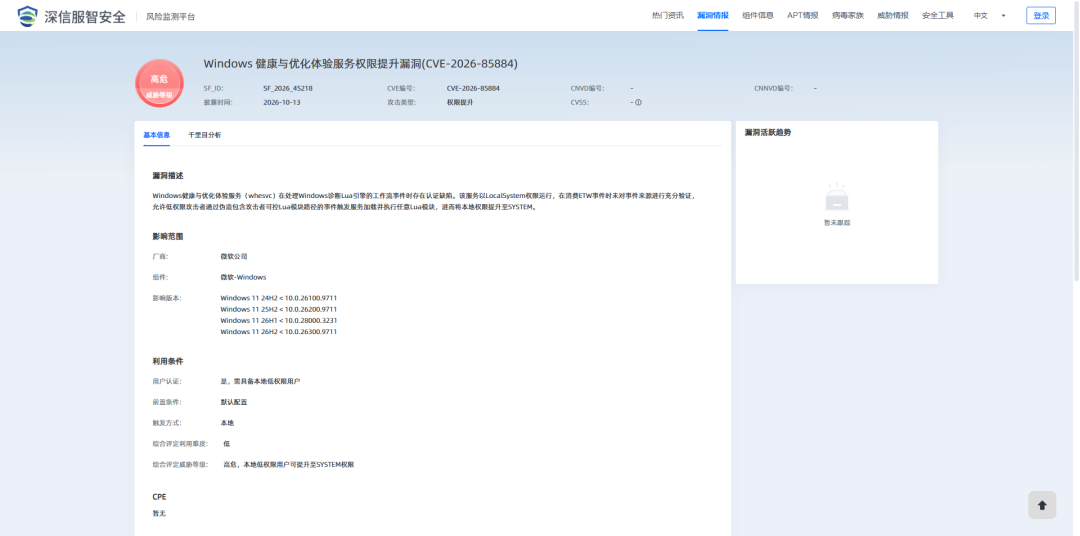
2026年10月16日,深瞳漏洞实验室监测到一则whesvc组件存在权限提升漏洞的信息,漏洞编号: CVE-2026-85884漏洞威胁等级:高危。
漏洞名称:
Windows 健康与优化体验服务权限提升漏洞(CVE-2026-85884)
组件名称:
whesvc
影响范围:
Windows 11 24H2 < 10.0.26100.9711
Windows 11 25H2 < 10.0.26200.9711
Windows 11 26H1 < 10.0.28000.3231
Windows 11 26H2 < 10.0.26300.9711
漏洞类型:
权限提升
利用条件:
1、用户认证:是,需具备本地低权限用户
2、前置条件:默认配置
3、触发方式:本地
综合评价:
<综合评定利用难度>:低
<综合评定威胁等级>:高危,本地低权限用户可提升至SYSTEM权限
官方解决方案:
已发布
漏洞分析
组件介绍
whesvc是Windows操作系统中的健康状态监控服务,全称为Windows Health Service。该服务主要用于收集和报告系统组件的健康状态信息,为系统诊断和可靠性监控提供基础支持,属于Windows系统核心服务组件之一。
漏洞简介
2026年10月16日,深瞳漏洞实验室监测到一则whesvc组件存在权限提升漏洞的信息,漏洞编号: CVE-2026-85884,漏洞威胁等级:高危。
Windows健康与优化体验服务(whesvc)在处理Windows诊断Lua引擎的工作流事件时存在认证缺陷。该服务以LocalSystem权限运行,在消费ETW事件时未对事件来源进行充分验证,允许低权限攻击者通过伪造包含攻击者可控Lua模块路径的事件触发服务加载并执行任意Lua模块,进而将本地权限提升至SYSTEM。
影响范围
目前受影响的Windows版本:
Windows 11 24H2 < 10.0.26100.9711
Windows 11 25H2 < 10.0.26200.9711
Windows 11 26H1 < 10.0.28000.3231
Windows 11 26H2 < 10.0.26300.9711
解决方案
官方修复建议
通过Windows自动更新或手动安装补丁修复此漏洞
修复方式:启用Windows自动更新检测并安装最新安全更新,或手动下载安装对应系统补丁
下载链接:https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-85884
参考链接
时间轴
2026/10/16
深瞳漏洞实验室监测到Windows 健康与优化体验服务权限提升漏洞信息。
2026/10/16
深瞳漏洞实验室发布漏洞通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。
本文转载自微信公众号「深信服千里目安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。