打开即执行!Windows Shell 安全功能绕过漏洞已遭在野利用
原创 微步情报局 2026-10-19 11:38 北京
点击查看漏洞详情
漏洞概况
近日,Microsoft Windows官方发布通告,修复了Windows Shell 安全功能绕过漏洞(CVE-2026-96951)。微步情报局已复现该漏洞。
经分析,Mark of the Web(MOTW)是 Windows 附加在外部来源文件上的安全标记。由于 .SettingContent-ms 文件扩展名未被 Windows 识别为危险类型,用户打开带有该标记的此类文件时不会弹出安全警告;钓鱼攻击者可通过邮件或即时消息投递特制文件并诱导用户打开,在无安全警告弹窗的情况下执行任意命令。
(完整漏洞情报请查阅https://x.threatbook.com/v5/vul/XVE-2026-78023)
漏洞处置优先级(VPT)
综合处置优先级:高风险
基本信息 | 微步编号 | XVE-2026-78023 |
CVE编号 | CVE-2026-96951 | |
漏洞类型 | 安全功能绕过 | |
利用条件评估 | 利用漏洞的网络条件 | 远程 |
是否需要绕过安全机制 | 是 | |
对被攻击系统的要求 | 无特殊要求 | |
利用漏洞的权限要求 | 无须用户权限 | |
是否需要受害者配合 | 是 | |
利用情报 | 是否有POC | 是 |
已知利用行为 | 已有在野利用 |
漏洞影响范围
Windows 10 1809 < 10.0.17763.9376
Windows 10 21H2 < 10.0.19044.7807
Windows 10 22H2 < 10.0.19045.7807
Windows 11 23H2 < 10.0.22631.7652
Windows 11 24H2 < 10.0.26100.9711
Windows 11 25H2 < 10.0.26200.9711
Windows 11 26H1 < 10.0.28000.3231
Windows 11 26H2 < 10.0.26300.9711
Windows Server 2012 R2 < 6.3.9600.23470
Windows Server 2016 < 10.0.14393.9612
Windows Server 2019 < 10.0.17763.9376
Windows Server 2022 < 10.0.20348.5761
Windows Server 2025 < 10.0.26100.33650
Outlook.com < 20260925.100
漏洞复现
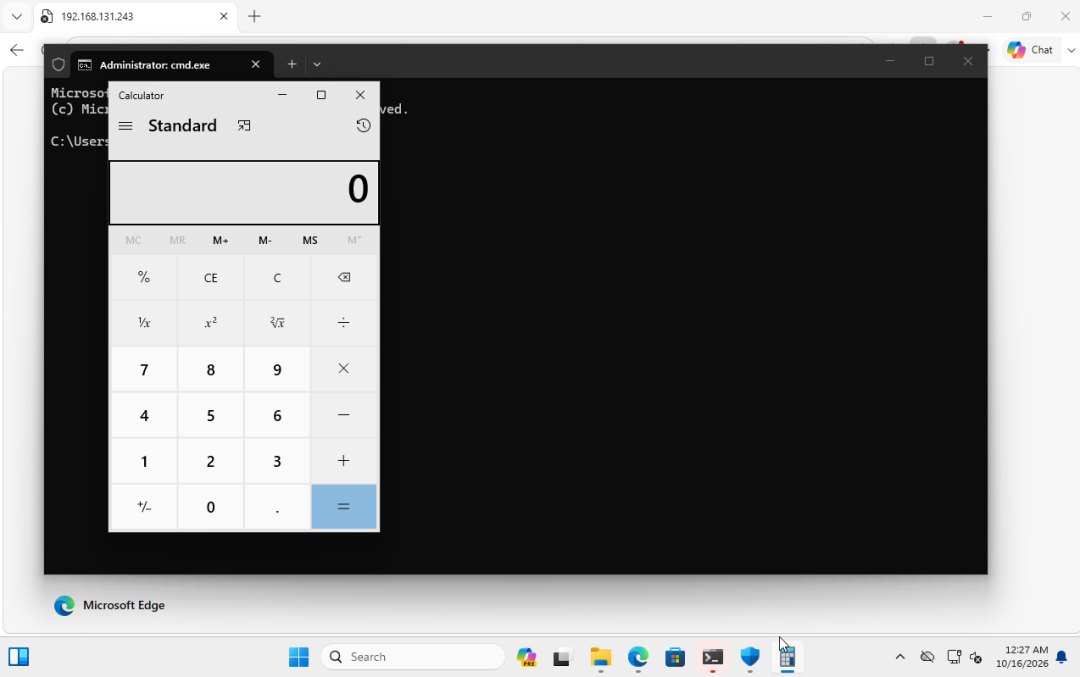
1. 在受影响的Windows环境中,经邮箱/浏览器下载POC文件( `poc_motw.SettingContent-ms`)后双击打开,无警告弹窗,直接启动计算器。
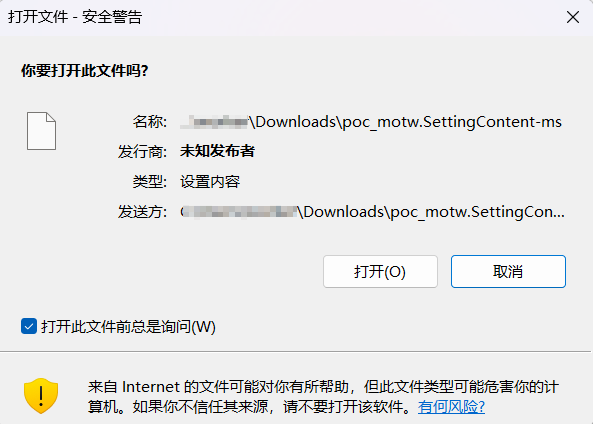
2. 在修复版本打开POC文件,弹出安全警告。
修复方案
官方修复方案
官方已发布修复方案,请访问链接下载:
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-96951
临时缓解措施
使用防护类设备,按扩展名拦截邮件、即时消息和网页下载附件及压缩包内的 .settingcontent-ms 与 .appcontent-ms。
微步产品支撑
微步漏洞情报于2026-10-13收录该漏洞。
微步下一代威胁情报平台NGTIP及X情报中心已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
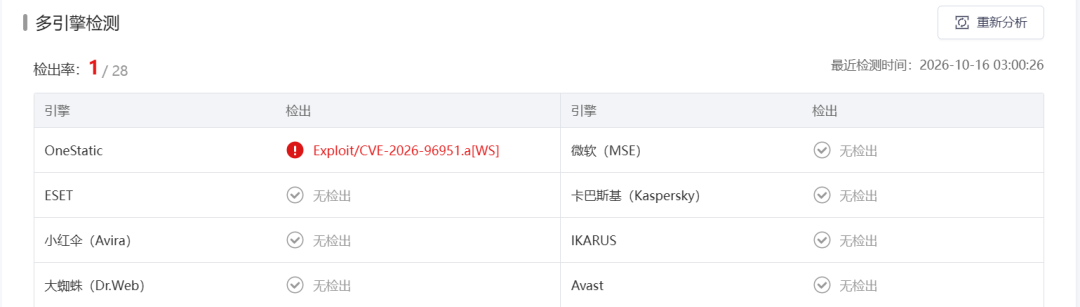
云沙箱S和微步沙箱分析平台OneSandbox的OneStatic引擎支持检测,规则Exploit/CVE-2026-96951.a[WS]已全网推送。
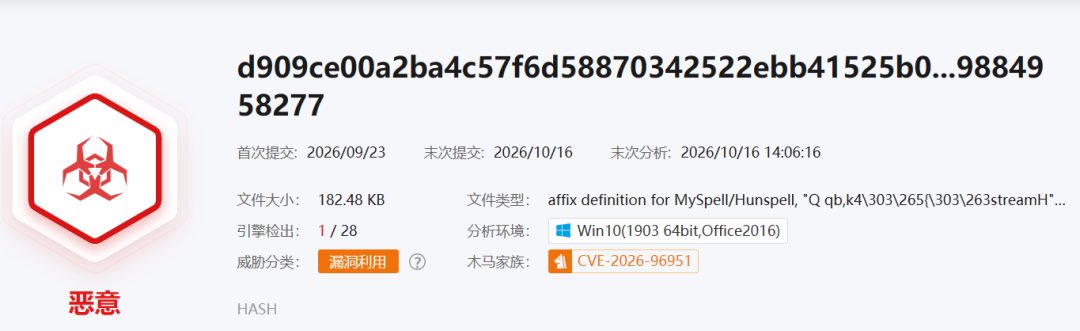
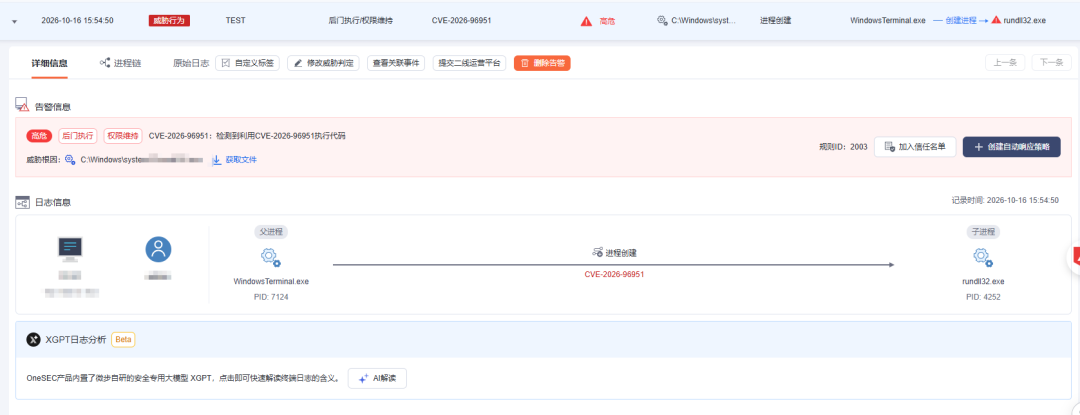
OneSEC已支持检测, 关注告警规则ID: 2003
本文转载自微信公众号「微步在线研究响应中心」,查看原文。版权归原作者所有,如有侵权请联系删除。