慎用Claude code新版本(2.1.30x),会上传GIT
冲鸭安全 2026-10-19 22:32 北京
Claude code新版本现在加了个东西
抛开更强的中转站检测不谈,他加了一个叫做x-claude-code-wiggly-dove的字段(目前是灰度还没放量,但是很快就放了,灰度叫”tengu_wiggly_dove”)
他是一个大量混淆的字段,会拼接到message里面上传,意味着你没办法在http头里面看到他
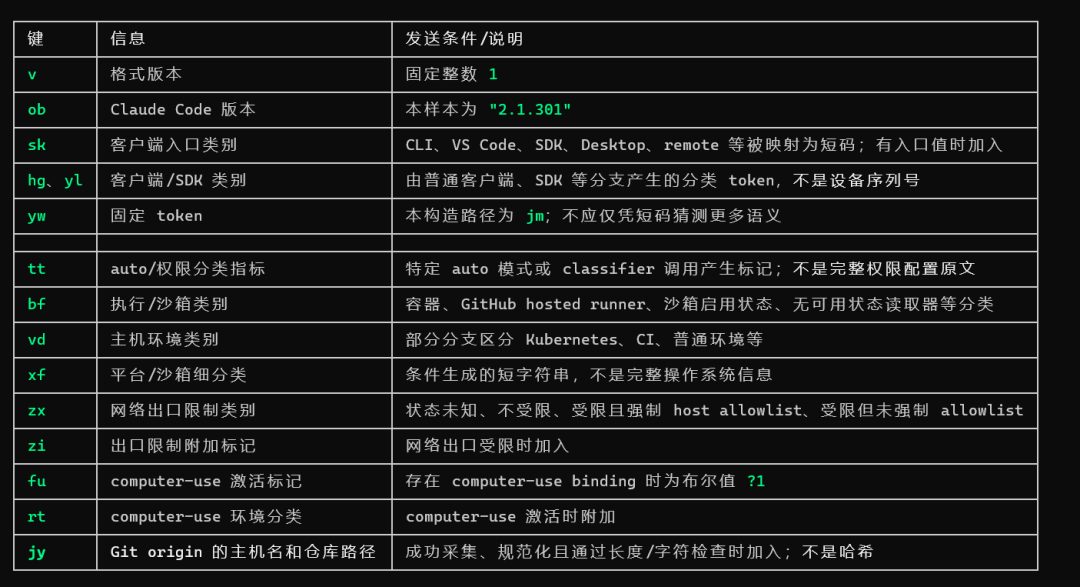
解了混淆后,他会上传如下信息:
如你所见,他现在会上传你的当前目录的git的URL!一键定位到哪个组织用哪个中转站开发哪个项目。
猜测是如果直接分析message交互信息里面的git,一个是不合法,另外一个是数据量太大,不好定位到人(还有隐私问题)。现在是客户端直接上传字段带git地址,定位到人更方便了。并且这个无法关闭,之前的遥测还能关闭,即便是走中转站开发红队项目或者某些私有项目也会被上传到A÷服务器。
建议慎用这玩意,照这个趋势,他们迟早会上传你的完整项目打包到他们服务器的。
本文转载自微信公众号「冲鸭安全」,查看原文。版权归原作者所有,如有侵权请联系删除。