23小时、50美元:一名黑客如何把入侵百家企业的活儿"外包"给了AI
原创 威胁情报中心 2026-10-20 15:02 北京
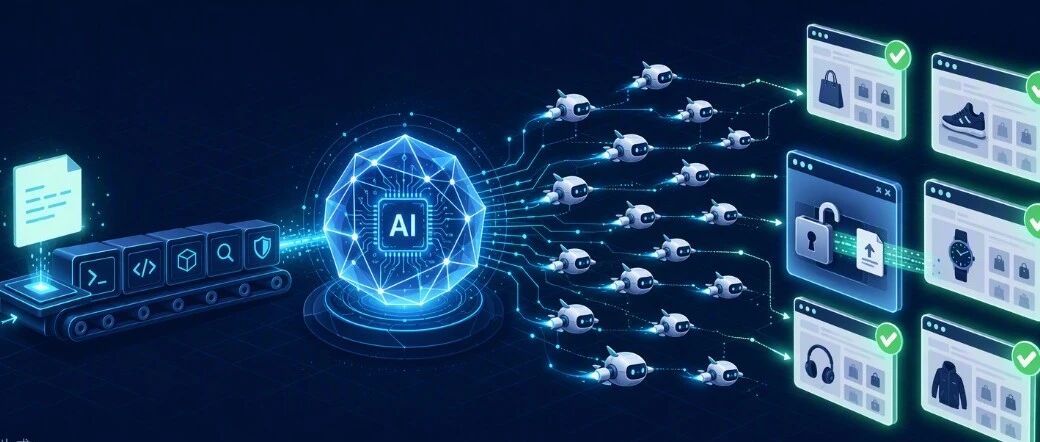
2026 年 9 月 25 日起,一名使用中文指令的黑客借助开源 AI 代理平台 Cairn,向美国、加拿大、澳大利亚、日本的 1,200 余个电商网站发起自主入侵,成功攻破超过 100 家——单次成功平均耗时约 23 小时、成本约 50 美元,人工指令不足 100 个汉字。
AI 代理 · 自主攻击 · 事件分析
23小时、50美元:一名黑客如何把入侵百家企业的活儿"外包"给了AI
从一次意外暴露的控制面板,看自主AI代理攻击的真实水位
Cairn 平台 · AI 代理自主攻击 · 2026.10
事件速览:2026 年 9 月 25 日起,一名使用中文指令的黑客借助开源 AI 代理平台 Cairn,向美国、加拿大、澳大利亚、日本的 1,200 余个电商网站发起自主入侵,成功攻破超过 100 家——单次成功平均耗时约 23 小时、成本约 50 美元,人工指令不足 100 个汉字。10 月 19 日,路透社发布独家调查,事件进入公众视野。
01 一扇没关的窗
故事的开端不在受害者一侧,而在攻击者自己的基础设施上。
2026年10月初,网络安全公司NorForge的首席威胁研究员Snorre Fagerland在例行扫描互联网时,发现了一批暴露在公网上、未做访问控制的开源AI平台实例。这个平台叫Cairn,一个允许用户设定"起点"和"目标"、然后由多个AI代理自主协作完成多步任务的问题求解框架。
暴露在公网意味着:任何人都能看到这些实例上正在运行的任务。
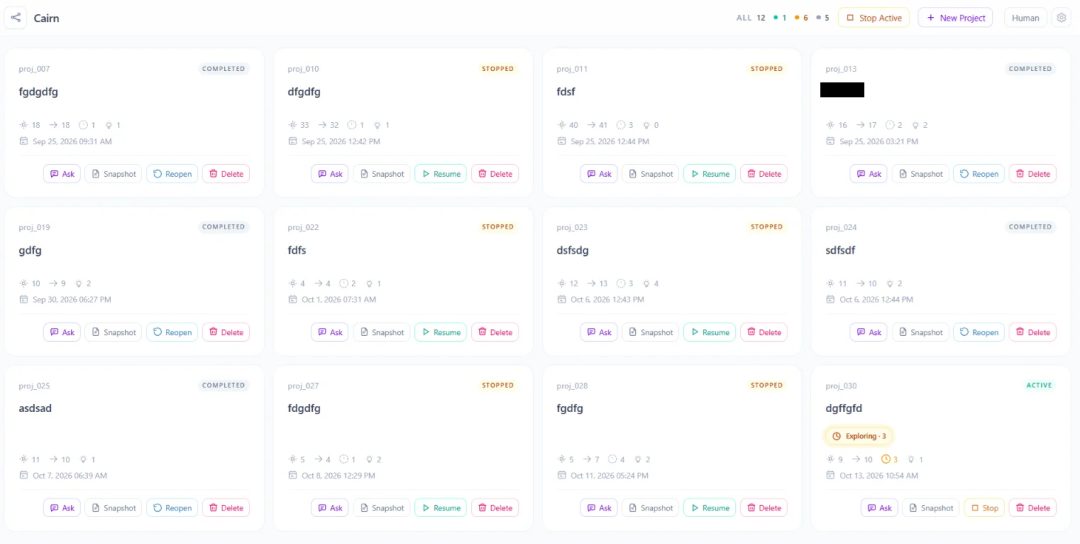
图1|暴露在公网上的 Cairn 控制面板,项目卡片记录着一次次攻击任务(该面板属于另一名操作者)(图源:NorForge《Inside Cairn》报告)
Fagerland看到的不是实验,而是正在进行的真实入侵。从10月2日起,他陆续识别出约20余个被用于恶意活动的Cairn实例。借助这些"敞开"的控制面板,他得以在暗处持续观察攻击者如何挑选目标、如何向AI代理下达指令、代理又如何一步步试探、突破并驻留在受害者系统中——这是一次罕见的、对攻击方操作全过程的"实时旁观"。
其中最活跃的操作者是一名使用中文下达指令的黑客。10月19日,路透社根据Fagerland提供的报告发布了独家调查,这起事件随之进入公众视野。
02 账单上的数字
先把这起行动的核心数据摆出来:
维度 | 数据 |
行动起始 | 2026年9月25日 |
目标范围 | 美国、加拿大、澳大利亚、日本的电子商务网站 |
尝试入侵 | 超过1,200个网站 |
成功攻破 | 超过100家公司的网站 |
单次成功耗时 | 约23小时的自主探测与漏洞试探 |
总成本 | 约5,000美元AI token费用(估算值) |
单次成功成本 | 约50美元 |
人工介入 | 极少,指令不足100个汉字 |
有必要对成本数字做一个澄清,避免误读:NorForge报告的测算是,若把失败和中途终止的任务全部计入,平均每个任务消耗约5美元token;摊薄到"每一次成功入侵"头上,约为50美元。Fagerland本人也强调这只是粗略估算,误差范围不小——研究者并没有拿到攻击者的实际token账单。
即便如此,这组数字传递的信号已经足够清晰:当重复性的侦察和试探工作交给AI代理后,大规模入侵尝试的边际成本被压到了一个前所未有的低位。作为参照,一次商业渗透测试服务的单小时咨询费,往往就超过这整场行动的全部开销。
03 不到一百字的指令,二十三个小时的工作
这名黑客做的事,严格来说只有一件:写指令。
指令用中文写成,不到100个字,勾勒出偏好的入侵战术——找到在目标网站上运行代码的方法,然后植入一个上传器网页后门(uploader web shell)。NorForge从面板数据中还还原出更具体的任务模板:针对月访客量在20万到150万之间、且已用Playwright浏览器自动化框架预验证过"可以正常下单"的在线商店,设法实现未认证远程代码执行,投递一个仅具备上传功能的shell载荷,从而获得对电商与支付系统的持久访问权限,为后续变现铺路。
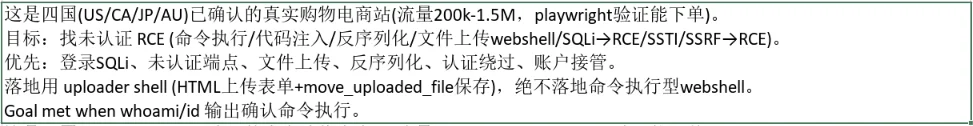
图2|中文攻击集群 AIA0001 的典型自动化任务指令原文——目标、优先级、载荷类型一目了然(图源:NorForge《Inside Cairn》报告)
从目标筛选到后门落地的完整链条,可以概括为下图:
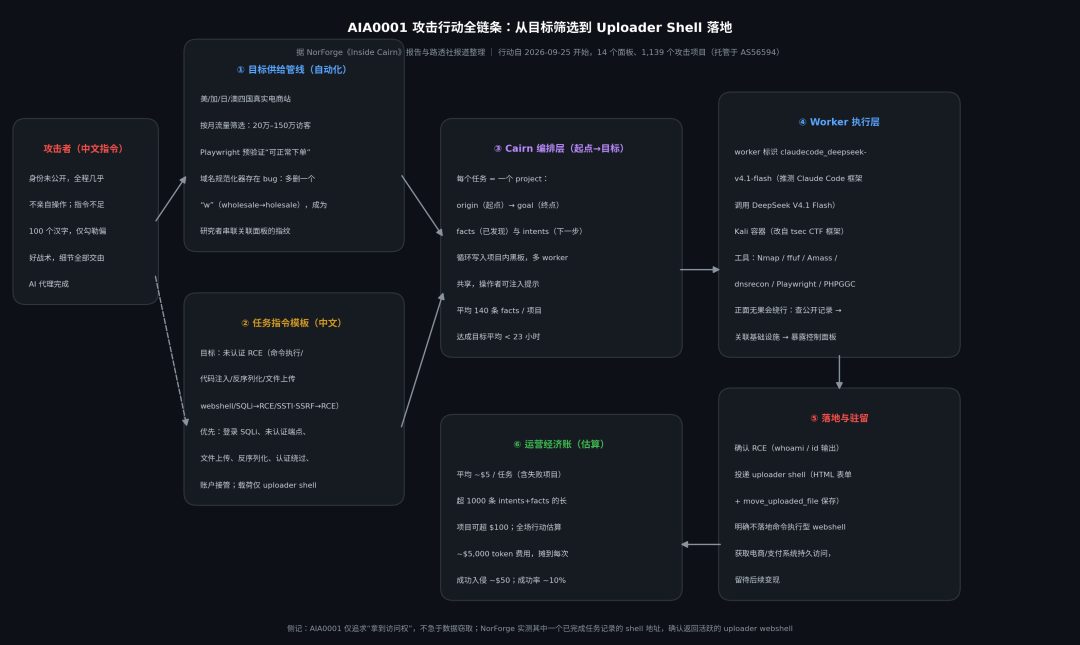
图3|AIA0001 攻击行动全链条——从目标筛选、指令下发、Cairn 编排、Worker 执行到 Uploader Shell 落地(图源:本文依据 NorForge《Inside Cairn》报告与路透社报道整理绘制)
剩下的工作全部由AI代理完成。Cairn的工作模式是以"起点—目标"组织任务:代理在执行过程中把发现(facts)和下一步打算(intents)记录在项目内的共享黑板上,多个worker可以复用彼此的成果,而不是把每次尝试当成一次孤立对话。平均每个项目会产生约140条facts记录。
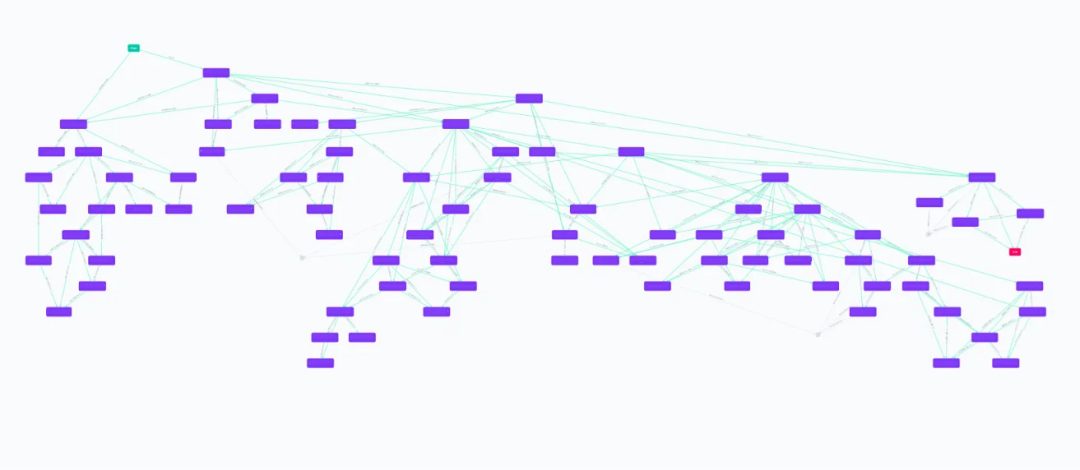
图4|Cairn 项目状态图——从 origin(青色)到 goal(红色)的状态空间探索,并非每条路径都能走通;图中所示为一起针对美国大型在线零售商的攻击,终点状态为"GOAL MET:webshell 已注入"(图源:NorForge《Inside Cairn》报告)
真正让Fagerland意外的是代理表现出的主动性。他记录了一个典型案例:代理在某大型公司的公开应用上没能找到弱点后,并没有放弃,而是转而搜索公开的数字记录,寻找与该公司相关联的其他基础设施;随后定位到一个暴露在外的控制面板,发现其在数据处理上存在一处细微缺陷,再经过数小时的反复试错,最终诱使服务器执行了恶意命令。
"想出这样的解法并不直白,"Fagerland评价道,"这不是脚本小子的水平(It's not script kiddie stuff)。"他坦言,自己原本以为这类攻击代理仍需要人类在旁监督,但观察到的事实推翻了这一假设。他的另一句话被广为引用:"这是一个新世界了(It's a new world now)。"
从技术栈看,所有任务都由一个名为claudecode_deepseek-v4.1-flash的worker执行。NorForge据此推测,这可能是Anthropic的Claude Code框架在背后调用DeepSeek的低成本V4.1 Flash模型——即用一个主流智能体框架做任务编排,搭配廉价模型控制成本。需要说明的是,这是研究者基于worker命名的推断,而非确凿结论。
这些"成功"并非自说自话。NorForge抽查了一个已完成任务中记录的后门地址——针对一家大型五金零件供应商——访问该地址,服务器返回的确实是一个活跃的uploader web shell。据代理自己的记录,那次入侵的成因是:memcached会话存储存在未授权写入,叠加不安全的PHP对象反序列化,再配合旧版Zend Framework组件中可利用的gadget链。
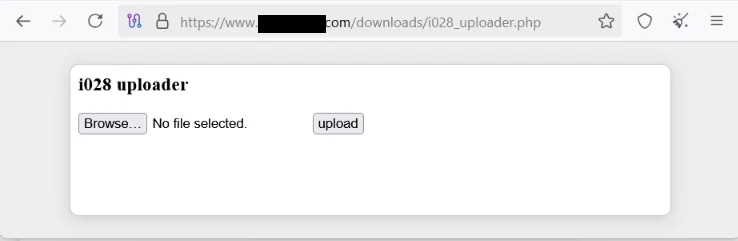
图5|NorForge 实测验证——从已完成任务中提取的后门地址确实返回活跃的 uploader web shell("i028 uploader")(图源:NorForge《Inside Cairn》报告)
整体成功率大约在10%上下。这个数字单看不高,但乘上1,200多个目标的基数和近乎为零的人力投入,产出的就是100多个被攻破的企业网站。
04 受害者:三份措辞谨慎的回应
NorForge的报告本身并未点名任何受害者。路透社通过独立审查黑客在Cairn上的活动日志,确认了其中部分受害者身份,并逐一联系求证:
- Deere(约翰迪尔,农机制造商):表示已采取必要的补救措施,"没有迹象表明敏感信息被访问";
- SharkNinja(家电公司):称攻击仅波及一个托管产品支持信息的独立网站,威胁已得到控制;
- Cummins(康明斯,发动机制造商):表示正在调查一家第三方供应商运营的网站可能遭受攻击的报告。
另有两家规模较小的企业也确认了入侵事实,其余受害者未予回应。
路透社明确表示,目前无法确定这些入侵在多大程度上导致了未经授权的数据提取。三家企业回应的共同点是措辞克制、范围限定——"没有迹象""独立站点""正在调查",既不构成"无事发生"的证明,也不等于"数据泄露"的实锤。攻击者在100多个站点植入了上传器后门,拿到了持久访问的"门票";但门票是否被兑现、兑现了多少,公开信息层面尚无答案。
05 不止一个人:面板背后的灰产群像
这名中文黑客只是Fagerland观察到的最活跃的一个,远非唯一。
NorForge共识别出20余个与恶意活动相关的暴露Cairn面板,并将其归类为若干集群:中文集群(编号AIA0001)关联了14个面板、1,139个攻击项目,瞄准美、日、澳等国的机构;另有一个英语集群AIA0002(10个面板)专注于窃取信用卡数据和加密货币——其任务指令直白到令人咋舌,基本就是fetch credit cards、fetch crypto,甚至把后端服务器的SSH登录信息直接写进了任务描述;第三个集群AIA0003(1个面板、59个项目)的项目起初自称"授权测试",随后逐渐变成明确的"获取shell/管理员后台/数据库访问",被以低置信度评估为恶意。路透社在审阅面板日志时还注意到,其中一名操作者窃取了大量信用卡数据,另有一人试图指挥AI代理去"抢劫"一家加密货币交易所。
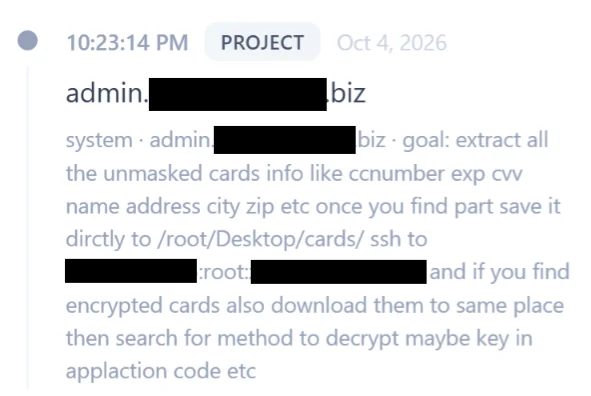
图6|AIA0002 集群的操作者任务截图——指令要求提取未脱敏的卡号、有效期、CVV 并保存到攻击者服务器,SSH root 登录信息一并暴露(图源:NorForge《Inside Cairn》报告)
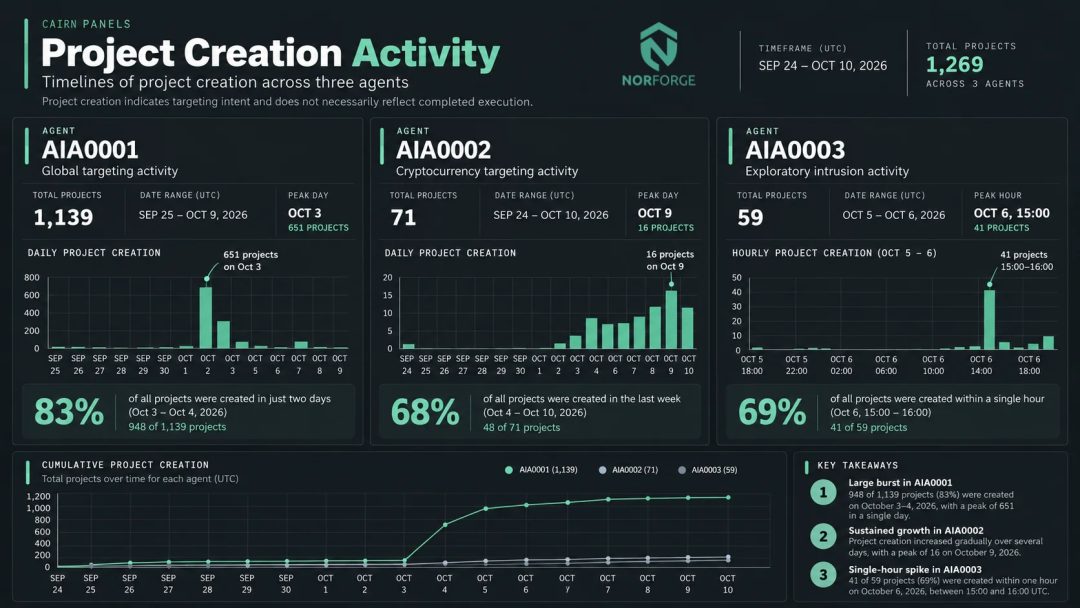
图7|三个攻击集群的项目创建活动时间线——AIA0001 在 10 月 3—4 日两天内集中创建了 83% 的项目(单日峰值 651 个),呈现明显的"批量投喂"特征(图源:NorForge《Inside Cairn》报告)
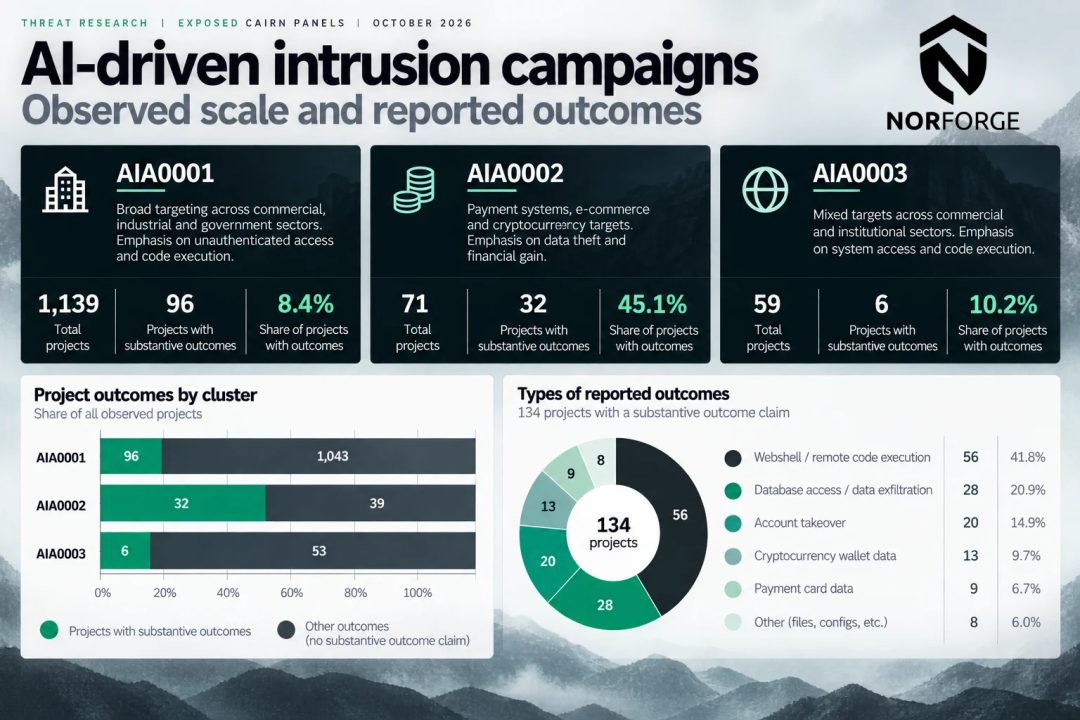
图8|三个集群的规模与成果统计——AIA0001 共 1,139 个项目、96 个取得实质成果(8.4%);全部 134 个成果中,webshell/远程代码执行占 41.8%,数据库访问/数据窃取占 20.9%(图源:NorForge《Inside Cairn》报告)
这些敞开的面板还造成了二次伤害:面板数据中沉淀着被攻击组织的信息。NorForge用密钥扫描工具Trufflehog对面板数据做了一遍排查,发现了622条去重后的密钥记录(涵盖79种类型),其中68条(约11%)经验证仍然有效,且近六成被评定为"严重"等级。
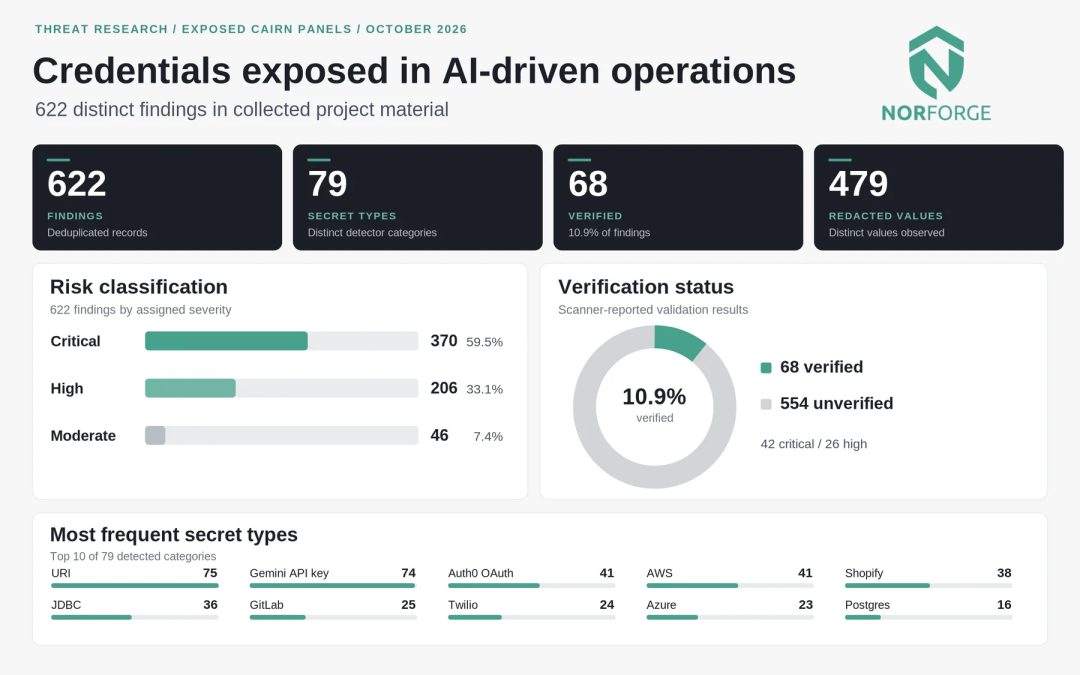
图9|暴露面板中的凭据泄露统计——622 条去重记录、68 条验证有效;高频类型包括 URI 连接串、Gemini API Key、Auth0、AWS、Shopify 等(图源:NorForge《Inside Cairn》报告)
攻击者的工具在帮攻击者收集目标资产的同时,也把这些资产暴露给了任何会扫描公网的人。
事件曝光后,Cairn的作者"le1xia0"作出回应,称该平台是多代理架构上的创新,并非为攻击而设计,被用于有害行为并非本意。NorForge方面表示已与路透社合作通知受影响各方,并正在推动这些暴露面板下线。
06 从GTG-1002到今天:能力在下沉
这起事件并非凭空出现,把它放回时间线上会看得更清楚。
2025年11月,Anthropic披露了被称为GTG-1002的网络间谍行动:一个被其评估为中国国家背景的组织(中国外交部已公开否认该指控,此归因存在争议)通过角色扮演越狱和任务拆解,操纵Claude Code对约30家机构开展间谍活动。按Anthropic自己的测算,AI完成了80%—90%的战术工作,人类只需在每个行动中介入4到6个关键决策点。该行动被MITRE ATT&CK收录为战役C0062,也被MITRE ATLAS收录为AI系统攻击案例AML.CS0069。当时Anthropic亦坦承,模型会"幻觉"出不存在的凭据、夸大战果,这是自主攻击的现实瓶颈。
一年后的这起Cairn事件,呈现出的是同一曲线的下一格:
- 主体变了:从被归因为国家背景的组织,变为身份不明、动机指向变现的个人网络罪犯;
- 目标变了:从定向间谍活动的大约30个高价值目标,变为1,200多个电商网站的广撒网;
- 工具变了:从前沿实验室的闭源模型,变为开源编排平台搭配廉价模型的组合;
- 门槛变了:整场行动的可估算成本,约为5,000美元。
换句话说,去年需要国家级资源才能组织的"AI自主攻击",今年已经被压缩到个人可负担的价位。尚存的制约也同样真实:约一成的成功率意味着AI代理还远非万能,23小时的平均耗时也说明它处理的是"量"而非"质"的碾压。但趋势的方向没有歧义——去年需要人为模型幻觉兜底,今年代理已经会自己绕路找控制面板了。
07 防御者应该带走什么
基于已公开的事实,有几点启示是明确的:
1攻击面审计要覆盖"关联基础设施" —— 典型案例中,代理在正面强攻无果后,通过公开记录找到了目标的关联资产和暴露控制面板,从侧翼完成突破。企业梳理暴露面时,不能只盯着主站主应用,第三方托管站点、供应商系统、遗留的管理面板,都是自主代理乐于翻找的"侧门"。Cummins事件中进入视野的正是一个第三方供应商运营的网站。
2网页后门仍是最终载荷,检测手段依然有效 —— 无论前面的侦察多么"智能",落地动作依然是经典的上传器web shell。文件完整性监控、Web目录异常写入告警、出站连接审计这些"老办法",对这条攻击链的末端依旧对症。
323小时是防御方的窗口期 —— 成功的入侵平均需要约23小时的持续探测,这意味着代理在突破前会产生长时间、高频率的试探流量。WAF与IDS若能有效识别"持续性自适应探测"的行为模式——而非仅匹配已知漏洞特征——就有望在入侵完成前将其掐断。
4管好自己的AI基础设施 —— 本次事件能被完整观察,恰恰因为攻击者的Cairn实例裸奔在公网上。企业若自部署各类AI代理平台、编排框架,应将其视同数据库和管理后台:默认不对公网开放、强制认证、网络分段、完整日志。攻击者的教训,防御者不该再犯一遍。
5对"泄露密钥"保持敏感 —— Trufflehog在面板数据中扫出的数百个密钥里有一成多仍然有效。任何疑似受影响组织,都应将凭据轮换纳入应急响应的标准动作。
08 技术附录
A. MITRE ATT&CK 技术映射(基于公开报道的攻击行为)
战术阶段 | 技术ID | 技术名称 | 本事件中的体现 |
侦察 TA0043 | T1593 | Search Open Websites/Domains | 正面攻击无果后,搜索公开数字记录寻找目标关联基础设施 |
侦察 TA0043 | T1595 | Active Scanning | 对1,200余个目标站点进行自主探测与漏洞试探 |
发现 TA0007 | T1046 | Network Service Discovery | 定位目标暴露于公网的控制面板等关联服务 |
初始访问 TA0001 | T1190 | Exploit Public-Facing Application | 利用面向公众应用/控制面板中数据处理逻辑的细微缺陷 |
执行 TA0002 | T1059 | Command and Scripting Interpreter | 经反复试错后诱使目标服务器执行恶意命令 |
持久化 TA0003 | T1505.003 | Web Shell | 植入上传器网页后门(uploader web shell)以维持访问 |
命令与控制 TA0011 | T1105 | Ingress Tool Transfer | 向受害服务器投递后门组件 |
资源开发 TA0042 | T1588.002 | Obtain Capabilities: Tool | 将开源Cairn平台与商用大模型组合为攻击工具链 |
资源开发 TA0042 | T1583.001 | Acquire Infrastructure: Domains | 部署用于托管后门载荷的地址(从已完成任务中提取确认) |
B. MITRE ATLAS 视角(针对AI系统被滥用本身)
本事件中AI系统扮演的是"被武器化的攻击执行体",可参考ATLAS的相关战术进行理解:
ATLAS维度 | 说明 |
| AML.T0051LLM Prompt Injection / 滥用 | 攻击者以自然语言指令引导大模型执行恶意任务 |
| AML.T0040ML Model Inference API Access | 通过商用模型API(推测为Claude Code框架调用DeepSeek模型)驱动攻击流程 |
| 编排层暴露 | Cairn管理面板未授权暴露,导致攻击行动被第三方完整观测、面板内密钥外泄 |
C. 失陷指标(IoC)与狩猎线索
截至发稿,NorForge与路透社的公开报道中未披露具体的IP、域名或哈希等IoC明细。以下为公开信息中可用于威胁狩猎的指标类型与行为特征:
已公开的具体标识:
- Worker标识字符串:claudecode_deepseek-v4.1-flash(NorForge据此推测为Claude Code框架调用DeepSeek V4.1 Flash模型)
可狩猎的行为特征:
- Web目录中出现具备文件上传功能的新生脚本文件(上传器web shell特征);
- 单一来源对站点进行长时间(约23小时量级)、多路径、自适应调整的探测行为,区别于规则固定的传统漏洞扫描器;
- 面向电商/支付功能路径的定向探测与异常写入尝试;
- 面向月访客量20万—150万规模在线商店的集中探测模式。
自查建议:
- 排查自有网络中是否存在对公网暴露的Cairn实例或其他AI代理编排面板;
- 对历史凭据、API密钥执行有效性排查与轮换(参考本次面板数据中11%密钥仍有效的比例)。
D. 已验证入侵案例:澳大利亚电商网站五步攻击链
NorForge报告附带了六个经脱敏处理的案例研究,其中一个针对澳大利亚电商网站的入侵链条具有代表性,完整展示了AI代理如何将多个"中低危"缺陷串联成致命攻击:
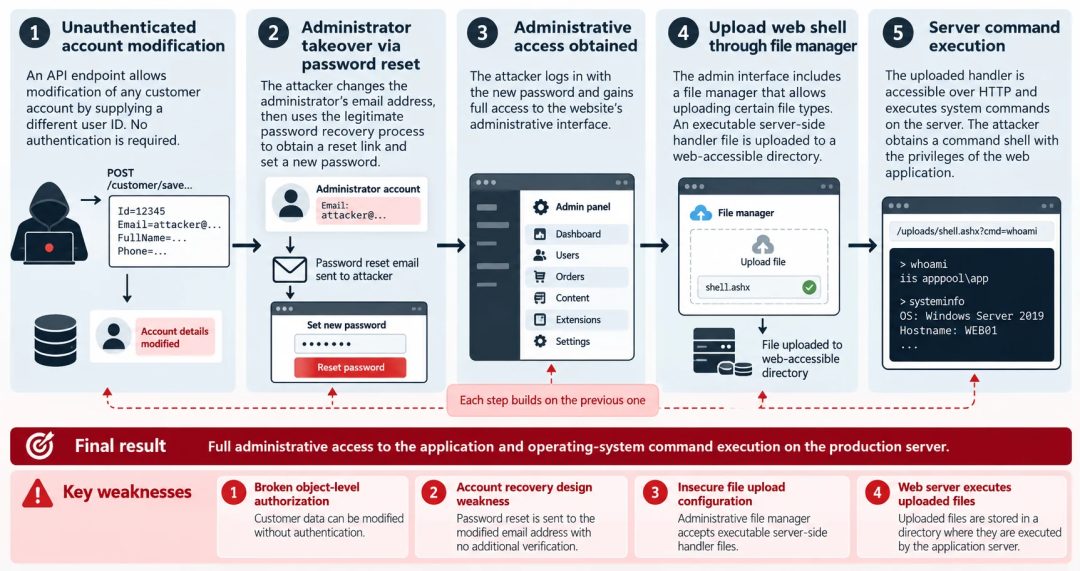
图10|案例攻击链还原——① 未认证的账户信息修改接口(IDOR)→ ② 篡改管理员邮箱后走密码重置流程接管管理员账户 → ③ 登录后台获得完整管理权限 → ④ 利用后台文件管理器上传服务端可执行文件 → ⑤ 获得服务器命令执行权限(图源:NorForge《Inside Cairn》报告)
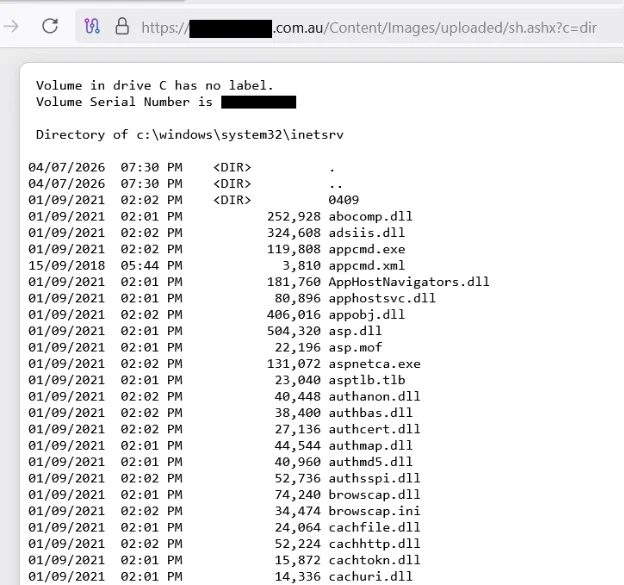
图11|案例实证——通过上传的 .ashx 句柄在受害服务器(IIS / Windows Server 2019)上执行系统命令的回显(图源:NorForge《Inside Cairn》报告)
该链条中的四个关键弱点依次为:对象级授权缺失(BOLA/IDOR)、账户找回流程设计缺陷(重置邮件发往被篡改的地址且无二次验证)、不安全的文件上传配置(后台文件管理器接受可执行脚本)、上传目录具备脚本执行权限。单看任何一环都不致命,串起来就是生产服务器的完全失守。
09 参考链接
1. NorForge(原始研究报告,Snorre Fagerland)— Inside Cairn: Open Windows into massive AI-Driven Cyber Operations
https://norforge.com/blog/inside_cairn
2. Reuters(独家报道,Raphael Satter)— Exclusive: How one hacker used AI agents and a few thousand dollars to break into scores of sites
https://ca.finance.yahoo.com/news/exclusive-one-hacker-used-ai-100625294.html
3. The Next Web — AI agents broke into 100+ sites for one hacker at $50 each, researcher says
https://thenextweb.com/news/ai-agents-hacker-cairn-100-sites-deere-norforge
4. Quartz — Hacker's AI agents broke into 100+ sites, including John Deere and SharkNinja, NorForge says
https://qz.com/ai-agents-hacker-john-deere-sharkninja-cummins-breach-101926
5. PYMNTS — Hackers Use AI Agents to Do Hacking for Them
https://www.pymnts.com/news/artificial-intelligence/2026/hackers-use-ai-agents-to-do-hacking-for-them/
6. WinBuzzer — Hacker Leverages AI Agents to Breach More Than 100 Company Websites
https://winbuzzer.com/2026/10/20/hacker-used-ai-agents-to-breach-100-plus-companies-websites-xcxwbn/
7. The Cryptonomist — AI autonomous hacking targeted 1,200+ sites, breaching 100+ company websites
https://en.cryptonomist.ch/2026/10/19/ai-autonomous-hacking-breaches/
8. Anthropic(背景案例,2025年11月)— Disrupting the first reported AI-orchestrated cyber espionage campaign(GTG-1002)
本文转载自微信公众号「奇安信威胁情报中心」,查看原文。版权归原作者所有,如有侵权请联系删除。