【安全预警】PHP 远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619)安全风险通告
奇安信 CERT 2026-10-21 10:35 北京
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
● 点击↑蓝字关注我们,获取更多安全风险通告
漏洞概述 | |||
漏洞名称 | PHP 远程代码执行漏洞 | ||
漏洞编号 | CVE-2026-109618、CVE-2026-109619 | ||
公开时间 | 2026-10-21 | 影响量级 | 千万级 |
奇安信评级 | 高危 | CVSS 4.0分数 | 9.2 |
威胁类型 | 代码执行 | 利用可能性 | 高 |
POC状态 | 未公开 | 在野利用状态 | 未发现 |
EXP状态 | 未公开 | 技术细节状态 | 未公开 |
危害描述:成功利用可在服务器上以 PHP 服务进程账户权限执行任意代码,进而导致 Web 服务器失陷、网站页面被篡改、业务数据与敏感信息泄露,并可能以内网可访问节点为跳板横向渗透。 | |||
01
漏洞详情
>>>>
影响组件
PHP 是一种广泛使用的开源服务器端脚本语言,主要用于 Web 开发,能够嵌入 HTML 并处理动态内容、数据库交互及会话管理,支持多种操作系统与 Web 服务器,是大量内容管理系统、电商平台与 Web 框架的运行时基础。
>>>>
漏洞描述
>>>>
利用条件
需要能够访问运行受影响版本 PHP 的 Web 服务;具体触发条件待官方技术细节公布后确认。仅依赖应用层登录校验或未提供上传功能页面,不能据此认定系统不受影响。
02
影响范围
>>>>
影响版本
PHP 5 至 PHP 8.5(截至本通告撰写时,官方尚未公布两个漏洞各自的准确影响版本、配置要求及修复版本)。
>>>>
其他受影响组件
以 PHP 为运行时的应用、框架与建站系统可能间接受影响,涉及 WordPress、MediaWiki、phpBB、Magento、Laravel、Symfony、Drupal 等,以及 mod_php、PHP-FPM(含 Docker PHP-FPM 镜像)等部署形态。
03
处置建议
>>>>
安全更新
更新发布后,应立即依据官方公告升级至明确修复上述漏洞的 PHP 版本。使用操作系统发行版、容器镜像或托管服务提供的 PHP 时,应采用供应商标注已修复相关 CVE 的安全更新;更新后按供应商要求重启或替换服务进程,并确认所有业务实例均运行修复后的 PHP 版本。
临时缓解措施:
1.清点对外提供服务的 PHP 主机与容器实例,建立版本台账,优先处置直接暴露于互联网的 Web 服务。
2.对公网暴露的 PHP 业务系统加强访问控制与 WAF 防护,收敛不必要的外部可达接口与调试入口。
3.遵循最小权限原则运行 PHP 服务进程,限制其可写目录与可执行目录,降低代码执行成功后的影响。
4.检查 Docker PHP-FPM 镜像及开发、测试、生产环境的 PHP 版本一致性,避免遗漏仍在运行旧版本的容器或环境。
5.加强 Web 服务日志与主机行为监测,重点关注 Web 进程的异常子进程创建、非预期文件写入及可疑外联行为。
04
参考资料
2026年10月21日,漏洞公开披露:CVE 信息已公开,可据此核对受影响产品与版本并启动修复。奇安信 CERT发布安全风险通告。
06
漏洞情报服务
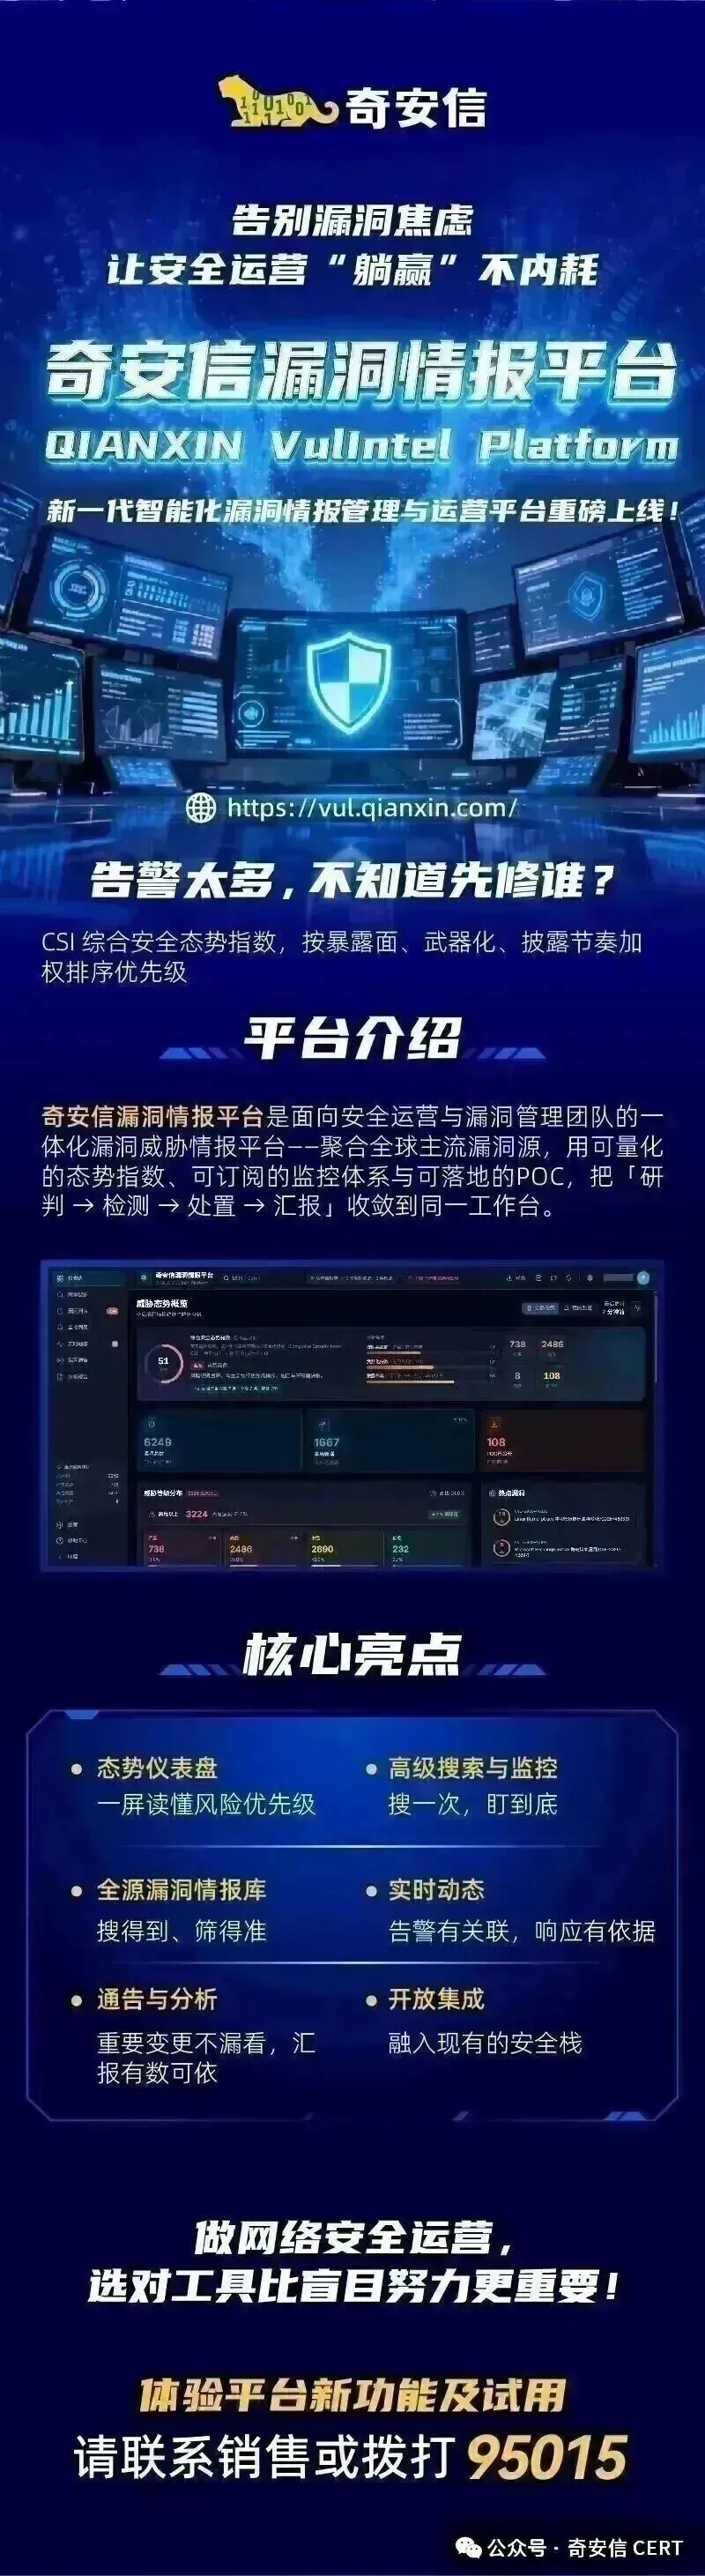
「奇安信漏洞情报平台」重磅上线,诚邀您来体验:

奇安信 CERT
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
点击↓阅读原文,到ALPHA威胁分析平台订阅更多漏洞信息。
本文转载自微信公众号「奇安信CERT」,查看原文。版权归原作者所有,如有侵权请联系删除。