已复现 | php2shell:PHP Core 远程代码执行漏洞(CVE-2026-109618/109619)
原创 微步情报局 2026-10-22 01:35 北京
点击查看漏洞详情
漏洞概况
刚刚,PHP 官方已发布新版本8.5.12、8.4.27、8.3.36 和 8.2.35 修复两处严重漏洞(CVE-2026-109618/109619)。该漏洞存在于 PHP 核心层,影响包括主流 CMS 和框架(如 WordPress、Laravel 等)在内的各类 PHP 运行环境。未经身份验证的远程攻击者可利用该漏洞在目标服务器上远程执行任意代码,进而控制服务器。PHP 官方强烈建议所有 PHP 用户立即更新。
目前微步情报局已复现稳定崩溃,但目前来看RCE并不具备通用性,关于RCE的利用链正在进一步分析。
漏洞处置优先级(VPT)
综合处置优先级:高风险
基本信息 | 微步编号 | XVE-2026-84070 XVE-2026-84069 |
CVE编号 | CVE-2026-109618 CVE-2026-109619 | |
漏洞类型 | 远程代码执行 | |
利用条件评估 | 利用漏洞的网络条件 | 远程 |
是否需要绕过安全机制 | 否 | |
对被攻击系统的要求 | 无 | |
利用漏洞的权限要求 | 无需权限 | |
是否需要受害者配合 | 否 | |
利用情报 | 是否有POC | 是 |
已知利用行为 | 暂未捕获 |
漏洞影响范围
PHP 8.5.x: < 8.5.12 受影响
PHP 8.4.x: <8.4.27 受影响
PHP 8.3.x: <8.3.36 受影响
PHP 8.2.x: <8.2.35 受影响
PHP 8.1 及更早版本也受影响。但是 PHP 8.1 及更早的版本 PHP 项目不再发版本。官方给了仅供自行编译的最小 backport 分支:
漏洞复现
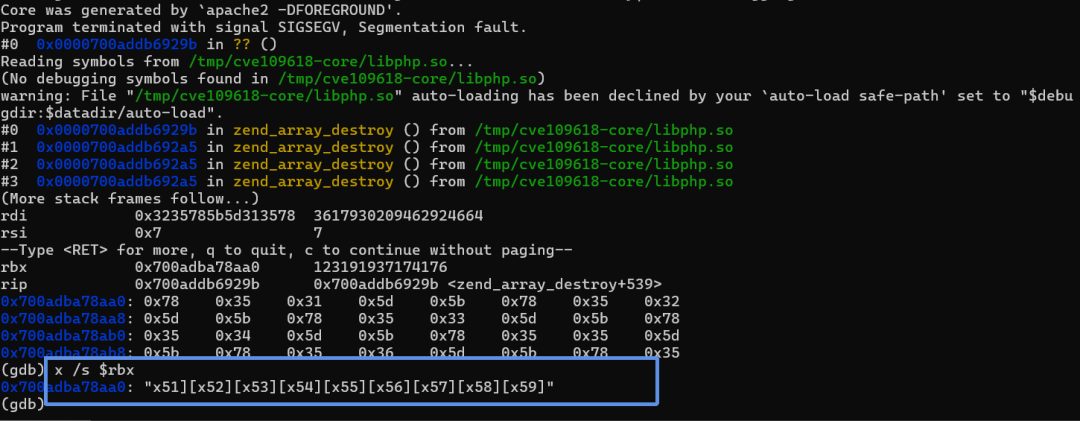
在PHP 8.5.11 的 Apache mod_php(prefork,单工作进程)上,对任意 PHP 页面连续两次 POST 带空文件名的嵌套 multipart/form-data,造成内存损坏,工作进程 SIGSEGV 并产生 core dump。
修复方案
官方修复方案
PHP 安全团队已发布安全版本修复上述漏洞,具体通告链接:
https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
临时缓解措施
以下为PHP官方提供的临时缓解措施:
- 对于
PHP-FPM,禁用会话上传进度session.upload_progress.enabled=0并进行设置memory_limit=-1。 - 对于
mod_php,设置memory_limit=-1。
这些更改无法完全取代补丁,并且设置memory_limit=-1会移除 PHP 的内存限制,增加内存耗尽的风险,建议最好通过升级的方式来缓解漏洞。
微步产品支撑
微步漏洞情报于2026年10月21日收录该漏洞。
微步下一代威胁情报平台NGTIP及X情报中心已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
本文转载自微信公众号「微步在线研究响应中心」,查看原文。版权归原作者所有,如有侵权请联系删除。