【已复现可RCE】PHP 远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619)安全风险通告
奇安信 CERT 2026-10-22 00:24 江苏
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
● 点击↑蓝字关注我们,获取更多安全风险通告
漏洞概述 | |||
漏洞名称 | PHP 远程代码执行漏洞 | ||
漏洞编号 | CVE-2026-109618、CVE-2026-109619 | ||
公开时间 | 2026-10-21 | 影响量级 | 千万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 8.1 |
威胁类型 | 代码执行 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:可导致无需认证的堆 UAF、内存泄露和远程代码执行,攻击者以 Web worker 权限执行任意命令,写入 WebShell、窃取凭据和业务数据、横向移动并植入持久化后门。 | |||
01
漏洞详情
>>>>
影响组件
PHP 是一种广泛使用的开源服务器端脚本语言,主要运行于 Web 服务器端,支持 Apache mod_php、PHP-FPM(配合 Nginx、Apache mod_proxy_fcgi)、FrankenPHP、LiteSpeed LSAPI 等多种部署方式。W3Techs 统计显示,全球约四分之三的网站使用 PHP 作为服务器端编程语言,WordPress、Drupal、Joomla、MediaWiki、Magento、phpMyAdmin、Nextcloud、Laravel、Symfony、WHMCS 等主流应用均依赖 PHP。
>>>>
漏洞描述
>>>>
利用条件
无需登录、无需用户交互、无需应用层漏洞;攻击面为可接收 HTTP 请求的 PHP 端点,包括静态站点中的简单 PHP 页面。
02
影响范围
>>>>
影响版本
PHP < 8.2.35
PHP < 8.3.36
PHP < 8.4.27
PHP < 8.5.12
>>>>
其他受影响组件
以 PHP 为运行时的应用、框架与建站系统可能间接受影响,涉及 WordPress、MediaWiki、phpBB、Magento、Laravel、Symfony、Drupal 等,以及 mod_php、PHP-FPM(含 Docker PHP-FPM 镜像)等部署形态。
03
复现情况
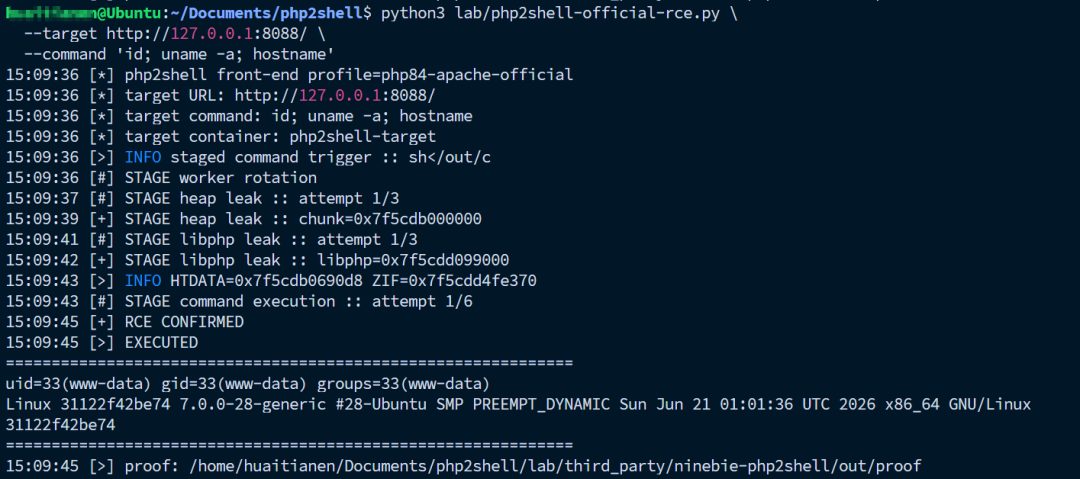
目前,奇安信CERT已成功复现PHP 远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619),截图如下:
04
处置建议
>>>>
安全更新
PHP 8.5.12
PHP 8.4.27
PHP 8.3.36
PHP 8.2.35
下载地址:
https://www.php.net/downloads.php
1. 升级后必须重启 Apache、PHP-FPM 及所有常驻 worker,确保旧进程不再处理请求;仅替换二进制而不重启进程不能消除风险。
2. 容器环境应重新构建镜像,避免沿用包含旧 PHP 的 layer;Kubernetes 环境应滚动重启所有 Pod,并确认没有旧 ReplicaSet 继续服务。
3. 发行版仓库(Ubuntu、Debian、RHEL、Alpine 等)和集成环境(宝塔、phpStudy、XAMPP、Docker 官方镜像等)可能存在同步延迟,请以 `php -v`、`php-fpm -v` 的实际输出为准,不要仅核对包管理器版本号。
4. PHP 8.1 及更早版本已停止支持,官方不再提供补丁,建议迁移至 PHP 8.2 或更高版本;若使用发行版长期支持分支,请以厂商 backport 公告为准。
5. 共享主机和虚拟主机用户应联系服务商确认 PHP 版本;多租户环境需确认所有租户实例均已升级。
注意:
不要使用 RLIMIT_AS 或 RLIMIT_DATA 作为缓解措施。这些限制会导致 mmap() 失败,从而触发 CVE-2026-109618 所依赖的 longjmp() 路径。
05
参考资料
06
时间线
2026年10月21日,漏洞公开披露:CVE 信息已公开,可据此核对受影响产品与版本并启动修复。
2026年10月22日,奇安信 CERT已复现该漏洞,发布安全风险通告。
07
漏洞情报服务
「奇安信漏洞情报平台」重磅上线,诚邀您来体验:

奇安信 CERT
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
点击↓阅读原文,到ALPHA威胁分析平台订阅更多漏洞信息。
本文转载自微信公众号「奇安信CERT」,查看原文。版权归原作者所有,如有侵权请联系删除。