安全热点周报:黑客在 PHP2Shell 漏洞公开披露前4天就试图利用该漏洞
奇安信 CERT 2026-10-23 17:34 北京
| 安全资讯导视 |
|---|
• 《汽车数据安全要求》强制性国家标准公开征求意见 |
• PHP重大漏洞引发多国紧急响应:已发现攻击,全球拉响警报 |
• 孤狼黑客数周攻破上百家企业,包括至少3家美国上市公司 |
PART 01
漏洞情报
1.PHP远程代码执行漏洞安全风险通告
10月21日,奇安信CERT监测到官方修复PHP远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619),两个漏洞均与 PHP 请求生命周期边界上的状态管理缺陷有关:CVE-2026-109618 利用内存耗尽(OOM)时的 longjmp() 提前退出,使尚未完成初始化的请求内存在 request shutdown 阶段被错误消费;CVE-2026-109619 利用 worker 全局状态在请求结束后未正确重置,使后续请求在正常初始化之前访问已释放的请求内存。攻击者无需认证,通过构造恶意 HTTP 请求即可触发释放后重用(UAF),进而实现内存泄露和远程代码执行。目前该漏洞PoC和技术细节已公开。鉴于该漏洞已发现在野利用,建议客户尽快做好自查及防护。
2.Drupal Field UI远程代码执行漏洞安全风险通告
10月20日,奇安信CERT监测到官方修复Drupal Field UI 远程代码执行漏洞(CVE-2026-108097),该漏洞位于 FieldUiTable::tablePreRender:Field UI 表格渲染时会把 row 的 #region_callback 当作 PHP callable 直接调用,并把整行数组按引用传入。如果目标站点存在一个贡献模块或自定义代码路径,允许 HTTP 请求数据影响 Field UI row 的 #region_callback,攻击者就可以让 Drupal 执行任意 PHP callable。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
3.Windows Shell安全功能绕过漏洞安全风险通告
10月19日,奇安信CERT监测到官方修复Windows Shell 安全功能绕过漏洞(CVE-2026-96951),该漏洞源于 Windows Shell 在处理命令中的特殊元素时存在命令注入缺陷。攻击者可通过邮件、即时消息或网页投递特制的 .SettingContent-ms / .appcontent-ms 文件,诱导用户打开。由于该文件类型未被 Windows 识别为危险类型,文件即使带有 Mark of the Web(MOTW)标记,也不会弹出安全警告;成功利用可在当前用户上下文中执行任意命令,并绕过 SmartScreen、Office Protected View 等依赖 MOTW 的安全控制。目前该漏洞已发现在野利用。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
PART 02
新增在野利用
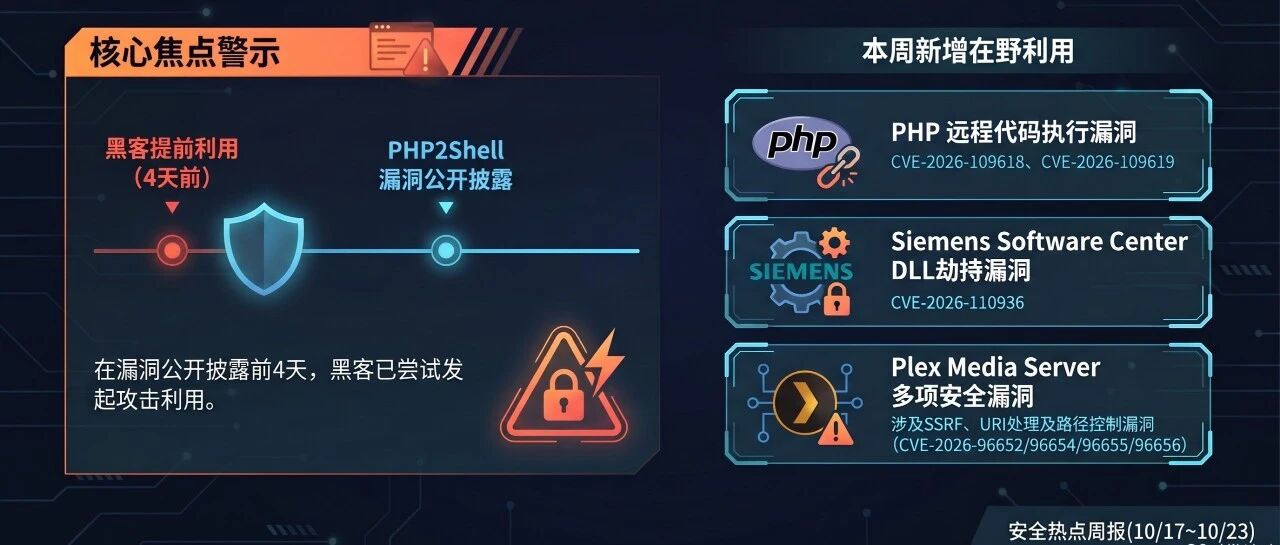
1.PHP 远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619)
10月22日,亚马逊的威胁情报团队表示,检测到有人试图利用新披露的 PHP2Shell 漏洞攻击其 MadPot 蜜罐服务,攻击日期为2026年10月17日。此前,这些漏洞在补丁发布后已被广泛利用。
亚马逊集成安全首席信息安全官 CJ Moses 在一篇分享帖子中表示,此次攻击尝试源自与商业匿名化网络相关的 IP 地址。虽然该漏洞当时处于保密状态,但从匿名 IP 地址攻击蜜罐的行为表明,该活动是由威胁行为者实施的,尽管目前尚不清楚该行为者是如何在披露之前获取漏洞利用信息的。此次攻击尝试是从“ 103.216.220[.]92 ”记录的,该 IP 地址位于澳大利亚。
此次活动与影响 PHP 核心的两个漏洞有关,这两个漏洞在 CVSS 评分系统中均被评为 9.2 分。这两个漏洞分别被追踪为 CVE-2026-109618 和 CVE-2026-109619,由加州大学伯克利分校、OpenAI 和谷歌旗下的 Wiz 的研究人员发现。攻击者可以利用这些漏洞在受影响的系统上实现无需身份验证的远程代码执行。这些缺陷存在于 PHP 7.x 和 8.x 系列的每个版本中,对受影响服务器上所有可访问的 PHP 端点都构成风险,包括静态表单、登录路由和健康检查。据 CrowdStrike 称,利用这些漏洞发起的攻击几乎不会留下任何数字痕迹。CrowdStrike表示,无需绕过身份验证,无需窃取会话,也无需发现易受攻击的端点。此次安全漏洞与所使用的内容管理系统、框架或插件无关。
PHP 基金会表示:“这两个问题都出在PHP中几乎每个请求都会用到的部分:内存管理和错误处理。它们在PHP中的核心地位使得这两个漏洞非常严重,而且修复起来也极其困难,因为修复它们会破坏兼容性、损害性能,或者迫使庞大的第三方扩展生态系统做出改变。”亚马逊表示,在修复程序发布当天,检测到了多个针对 PHP2Shell 的 PoC 漏洞利用程序,最早的尝试时间大约在2026年10月21日凌晨2点(UTC)。随后六个小时内,攻击者利用匿名基础设施进行了多次攻击尝试。亚马逊威胁情报部门表示,攻击载荷的多样性以及所使用的匿名化基础设施表明,有多个威胁行为者参与其中。
美国联邦调查局(FBI)在一份 X 公告中表示,监控网络服务器是否存在可疑活动,包括 PHP 进程意外启动命令行界面或下载文件。确保部署适当的进程监控功能,以帮助识别潜在的攻击行为。美国国家安全局 (NSA) 也发布了类似的警报,称这些漏洞可能为攻击者提供直接访问服务器文件系统或数据库的途径。OpenAI 将这些漏洞描述为“近年来最具影响力的安全问题之一”,并发布了一项 Codex 技能,用于检查网站或本地 PHP 二进制文件是否存在 PHP2Shell 漏洞。
由于 PHP 为世界上大多数网站提供支持,其巨大的攻击面,加上 PHP2Shell 漏洞的严重性和易利用性,带来了重大风险,它允许未经身份验证的攻击者执行代码并窃取敏感数据。Cloudflare 表示,近70%的网站都使用 PHP。VulnCheck 的分析发现,在2,608,039台面向互联网的主机上安装了 PHP,其中超过700,000台主机运行的是 PHP 3.x 到 7.3 版本。另有约400,000台主机运行的是 PHP 7.4、8.0 或 8.1 版本,而403,000台主机运行的是受支持的 8.2 到 8.5 版本。
人工智能辅助分析使得将补丁差异或安全建议转化为可用的漏洞利用程序变得更加容易。因此,一旦漏洞的技术细节被披露,更多的攻击者就能在数小时甚至数分钟内采取行动。当务之急是明确责任:了解 PHP 在服务和产品中的使用情况,谁负责修复,以及修复程序可以多快部署。
参考链接:
https://thehackernews.com/2026/10/someone-tried-to-exploit-php2shell-4.html
2.Siemens Software Center DLL劫持漏洞(CVE-2026-110936)
10月20日,西门子已修复了影响 Siemens Software Center 的 DLL 侧加载漏洞,并表示该漏洞已被 ClickFix 攻击利用。
该高危漏洞编号为 CVE-2026-110936(CVSS v4 评分:8.4),攻击者可将其特制的 DLL 放置在应用程序搜索的目录中,从而以与受影响服务相同的权限执行恶意代码。西门子在一份安全公告中表示,受影响的应用程序会从一个不受控制的搜索路径加载动态链接库(DLL)。这可能允许经过身份验证的本地攻击者将特制的 DLL 放置在应用程序搜索的目录中,从而以受影响应用程序的权限执行任意代码。该问题已在 4.0.9.8 版本中修复。Huntress Labs 的研究员 Jose Oregon 因发现并报告该漏洞而受到赞扬。
西门子在另一份警报中表示,攻击者滥用了具有有效签名的西门子软件中心正版副本,并将他们自己精心制作的 DLL(“archive.dll”)放置在其旁边,以触发恶意代码的执行。他们选择这个程序作为载体,是因为它经过签名和信任,而且当时的最新版本 3.5.8.7 会从它自己的文件夹中加载辅助文件,而无需进行检查。具体而言,攻击者已发现利用“msiexec.exe”启动“AllMyBasic.msi”,后者随后执行“SiemensSoftwareCenter.exe”。该活动已被归因于 ClickFix 的名为 Romulus 的交付平台,Forescout 上周曾详细报道该平台被用于通过 DLL 侧加载方式传播 Legion Loader 和其他恶意软件。
据 Huntress 称,其中一些攻击活动利用恶意 ChatGPT 自定义 GPT 将受害者引导至虚假 URL,该 URL 负责提供 ClickFix 诱饵。受害者复制并执行该诱饵后,会运行 PowerShell 代码以投放 MSI 安装程序,该安装程序滥用 DLL 侧加载最终部署远程访问木马。
西门子公布了以下妥协迹象——96.62.218[.]59(有效载荷托管和命令与控制)、wizardexpensive[.]com(有效载荷托管和命令与控制)、2.27.248[.]127(AllMyBasic.msi 的分发渠道)。
除了将 Siemens Software Center 更新到 4.0.9.8 或更高版本并启动应用程序以应用更新之外,建议各组织阻止与恶意活动相关的 IP 地址和域,并查找从“AppData\Local\Programs”运行并由“msiexec.exe”启动的“SiemensSoftwareCenter.exe”。
参考链接:
https://thehackernews.com/2026/10/clickfix-attackers-exploit-siemens.html
3.Plex Media Server 服务器端请求伪造漏洞(CVE-2026-96652)&Plex Media Server 编码URI方案处理不当漏洞(CVE-2026-96654)&Plex Media Server 服务器端请求伪造漏洞(CVE-2026-96655)&Plex Media Server 文件名或路径外部控制漏洞(CVE-2026-96656)
10月19日,在技术细节和可用的漏洞利用程序公开后的第二天,威胁行为者就开始以 Plex2Shell(一系列四个 Plex 媒体服务器漏洞)为目标。
发现 Plex2Shell 漏洞的研究人员于10月16日发布了漏洞报告和概念验证 (PoC) 代码。这些漏洞分别被追踪为 CVE-2026-96652、CVE-2026-96654、CVE-2026-96655 和 CVE-2026-96656,它们可以被组合起来,在没有有效凭据的情况下,在暴露的服务器上运行任意代码。该代码以与 Plex 服务相同的权限运行。
这些问题于7月27日报告给 Plex,该公司于8月4日确认了这些问题并发布了漏洞赏金。9月1日,Plex 宣布已发布修复程序,并要求服务器所有者进行升级。
另一位研究人员通过搭建一个面向互联网的 Plex 蜜罐,运行一个存在漏洞的版本, 从而捕获了这些攻击。在10月17日之前,这个诱饵主要吸引的是侦察扫描和一般的攻击尝试。研究人员称,攻击者使用了公开的漏洞利用程序,但可能对代码进行了一些修改。攻击者被发现投放了一个基于 XMRig 构建的加密货币挖矿程序。当天晚些时候,蜜罐中又出现了一个名为 myawesomeproxy 的程序。研究人员将其识别为代理软件,该程序会显示一条通知,称运行该程序的用户同意其互联网流量可能被使用。Plex 可能托管在住宅 IP 地址上,威胁行为者很乐意使用住宅 IP 代理来访问企业 VPN 和电子邮件。
研究人员提醒说,已公布的入侵指标仅涵盖在蜜罐上看到的活动。Plex 在9月份的建议中建议所有服务器所有者立即安装最新版本。
参考链接:
https://thehackernews.com/2026/10/hackers-exploit-plex2shell-flaws-to.html
PART 03
安全事件
1.PHP重大漏洞引发多国紧急响应:已发现攻击,全球拉响警报
10月21日综合消息,全球广泛使用的服务器端编程语言PHP被曝存在两个严重安全漏洞(CVE-2026-109618、CVE-2026-109619),统称为“PHP2Shell”。攻击者在特定条件下无需身份认证,即可利用漏洞实现远程代码执行,甚至获取服务器控制权限。漏洞披露后,美、欧、英等多国/地区网络安全机构,我国国家互联网应急中心、国家网络安全通报中心等均相继发出安全警告。日本首相高市早苗公开呼吁相关机构尽快部署安全补丁,必要时暂停网站服务。目前已有攻击者利用漏洞展开大规模利用,奇安信Xlab捕获数万次攻击。据媒体报道,荷兰、芬兰等国家的部分政府网站已采取预防性下线措施,日本部分政府部门及企业也紧急开展系统维护,凸显此次事件的严重性与紧迫性。
原文链接:
https://www.secrss.com/articles/94957
2.PingCAP遭大规模数据泄露:黑客声称窃取10.6TB数据,涉及18万条组织记录
10月21日infoQ消息,开源分布式数据库TiDB背后的公司PingCAP遭遇严重安全事件。根据安全威胁情报平台Hackmanac在X上发布的信息,一个名为FulcrumSec的黑客组织公开宣称,已从PingCAP窃取约10.6TB数据,涉及约18万条租户组织记录、超过11万个API Key、数千万条客户SQL语句及数百个私有代码仓库。10月19日,PingCAP在官网发布安全事件声明,确认公司内部系统遭到未经授权访问,部分数据被复制,源代码也遭到窃取。不过,对于攻击者公布的数据规模、API Key泄露情况及客户实际受影响范围,PingCAP尚未完全确认。
原文链接:
https://www.secrss.com/articles/94900
3.多省份用户访问异常跳转至博彩网站,国家互联网应急中心公布调查情况
10月20日CNCERT消息,国家互联网应急中心(CNCERT)发文称,中国多个省份近期多次发生用户访问请求异常跳转至博彩网站的事件,对广大人民的财产安全和正常上网权利造成了严重危害。经分析,攻击者利用中国境外自治域AS 402425,主要采取宣告虚假路由、篡改域名解析数据等手段进行攻击,危害范围广泛。通过技术测量,确认域名篡改发生在中国境外自治域AS 402425内。该自治域由美国公司QOREXA LABS于2026年4月9日在美洲互联网号码注册管理机构ARIN注册,该公司官网显示其经营比特币相关业务。CNCERT建议全球相关国家、单位强化风险意识,及时开展排查处置,重点做好安全防范工作。
原文链接:
https://www.secrss.com/articles/94872
4.VPN漏洞遭勒索软件大规模利用,Palo Alto警告多家客户被入侵
10月20日Cybersecurity Dive消息,多家安全公司监测发现,多个威胁行为者正利用Palo Alto Networks公司VPN产品数月前修复的一个高危漏洞(CVE-2026-0257)发起攻击,鉴于该手法的可靠性,未来数月这一情况可能更加猖獗。Palo Alto威胁情报团队也表示,发现小部分VPN产品遭到未授权连接,教育、金融、医卫等11个行业的组织受到影响,有攻击者进入内网后开始攻击虚拟化设施,官方建议相关用户尽快排查修复。
原文链接:
https://www.secrss.com/articles/94912
5.孤狼黑客数周攻破上百家企业,包括至少3家美国上市公司
10月19日路透社消息,有网络安全研究员发现,一些公网暴露、运行Cairn智能体的服务器,里边存在大量AI接受任务指令的自主攻击活动,由此曝光多个攻击活动。其中14个实例归属于一位孤狼攻击者,其制定了一个不到百字的攻击策略,数周内基于该策略AI尝试入侵了上千个网站,并成功入侵一百多个,涉及Deere、SharkNinja、Cummins三家上市公司。近半年来,AI网络攻击已造成众多安全事件,美澳印日等多国组织都遭受过攻击,各国政府还就此发布过警告,这使得全球范围内的公众担忧日益加剧。
原文链接:
https://www.secrss.com/articles/94876
6.发生多起AI入侵事件,受害企业却毫不知情!印度CERT发布紧急预警
10月16日印度时报消息,印度计算机应急响应小组(印度CERT)发布紧急预警称,发生多起AI智能体未授权访问国内组织真实系统及机密数据的事件。在名为《AI智能体作为攻击媒介》的安全公告中,印度CERT介绍了两类事件,第一类由AI模型提供商报告,称处于研究和评估阶段的AI模型及智能体超出了预定任务范围,未授权访问了实际运行中的系统,值得注意的是,所有受影响组织都未能自行发现这些未经授权的访问行为,直到被通知才知晓;第二类是印度CERT威胁监测发现,网络犯罪分子正在利用公开可用的AI安全工具扫描目标、识别漏洞,并针对印度实体发起以经济利益为目的的攻击。印度CERT警告称,AI工具使得网络攻击速度从数天缩短至数小时,各组织应尽快加强安全防护措施。
原文链接:
PART 04
政策法规
1.《广播电视和网络视听“十五五”规划》印发
10月22日,国家广播电视总局印发《广播电视和网络视听“十五五”规划》。该文件共十三章35条,其中单章提出“构建高水平安全保障体系”,涉及筑牢内容、网络和数据安全基础,完善国家应急广播体系,提升广播电视风险应对能力。该文件明确了多项工程,一是安全播出关键设备设施更新升级工程,更新升级影响安全播出的老旧落后设备设施和系统,夯实安全运行保障基础;二是广电行业网络安全态势感知预警系统,健全行业网络安全和数据安全监测体系和系统,形成重大网络安全威胁和事件高效协同处置机制;三是建设应急广播体系,完善国家、省、市、县级应急广播平台和乡镇、村前端建设,升级已建平台功能,强化网络安全防护和传输覆盖网建设;四是信创与商用密码体系化应用工程,加强行业专用软硬件信创产品适配、测试和安全评估能力建设,完善广电视听商用密码应用标准,推进规模应用。
原文链接:
https://www.secrss.com/articles/94943
2.《汽车数据安全要求》强制性国家标准公开征求意见
10月20日,全国汽车标准化技术委员会开展了《汽车数据安全要求》等强制性国家标准的制修订,已形成征求意见稿,现公开征求社会各界意见。据悉,《汽车数据安全要求》将代替GB/T 44464—2024《汽车数据通用要求》。该文件规定了汽车数据安全保障要求、基本要求、技术要求及同一型式判定,描述了相应检验与试验方法,适用于M类及N类车辆,不适用于基于已获得型式批准的二类底盘或整车改装的专用汽车。
原文链接:
https://www.secrss.com/articles/94878
3.商务部、科技部拟修订《中国禁止出口限制出口技术目录》
10月16日,商务部、科技部发布公告,就修订《中国禁止出口限制出口技术目录》公开征求意见,并对相关技术出口实施临时登记管理。此次公开征求意见涉及人工智能、生物医药、光伏三个领域40项技术。人工智能领域包括大模型、智能体、算力集群、信息处理相关23项技术;对已通过开源、发表学术论文等方式进入公共领域的技术,不纳入管理范围。商务部表示,此次拟列管的人工智能自主驱动恶意代码生成与变异技术等,可被用于攻击国家关键信息基础设施、国防军工、核心政务等敏感系统,或用于绕过国家安全防御体系。若被非国家行为体或恶意实体获取,可能对国家安全和人类共同安全造成危害。中国政府对这类技术实施必要管理,目的是筑牢安全底线,防范滥用恶用,确保人工智能始终处于人类控制之下,推进人工智能国际治理。
原文链接:
本期周报内容由安全内参&虎符智库&奇安信CERT联合出品!
本文转载自微信公众号「奇安信CERT」,查看原文。版权归原作者所有,如有侵权请联系删除。