四项入选|墨菲安全上榜数说安全《2026年中国网络安全市场全景图》
墨菲安全 2026-10-23 11:40 北京
墨菲安全连续第4年入选《中国网络安全市场全景图》
近日,网络安全产业研究机构数说安全发布了《2026年中国网络安全市场全景图》。
这是数说安全自 2018 年以来发布的第九版全景图,围绕基础安全、AI 安全、安全解决方案、应用场景和安全服务等维度,对国内网络安全市场进行分类梳理。值得一提的是,这也是墨菲安全连续第4年入选。
在本次发布的全景图中,墨菲安全凭借相关产品与能力入选 4 个细分领域:
静态应用安全测试(SAST);
软件成分分析(SCA);
软件供应链安全/SBOM 管理;
威胁情报(TI);
本次四项收录覆盖了代码、第三方组件、软件物料清单与风险情报等关键对象,是墨菲安全整体解决方案中的重要能力基础,也呈现了墨菲安全从软件供应链安全向企业安全治理持续延展的产品发展路径。
四项入选,覆盖软件安全关键环节
在应用安全领域,墨菲安全入选静态应用安全测试(SAST)与软件成分分析(SCA)。
SAST 通过对源代码进行静态分析,帮助企业在研发阶段识别代码中的安全问题,将风险发现进一步前移。
SCA 聚焦软件成分识别与风险分析,帮助企业梳理应用中使用的开源组件及其依赖关系,识别相关漏洞、许可证与供应链风险。
图片来源:数说安全《2026年中国网络安全市场全景图》
在供应链与开发安全领域,墨菲安全入选软件供应链安全/SBOM 管理。
SBOM 管理将组件信息沉淀为可维护、可追踪的软件物料清单,为资产盘点、漏洞影响分析、合规审计和持续治理提供基础。
图片来源:数说安全《2026年中国网络安全市场全景图》
在威胁情报领域,墨菲安全入选威胁情报(TI)。
围绕漏洞及投毒风险,及时、准确的情报能够为风险判断、优先级排序与应急响应提供更多上下文,帮助安全团队将有限精力投入到更需要关注的问题上。
图片来源:数说安全《2026年中国网络安全市场全景图》
四项能力背后,是贯穿研发与运营的安全治理方案
本次被全景图收录的四项能力,是墨菲安全整体产品体系中的一部分。
在企业实际环境中,软件安全治理需要持续回答几个问题:
软件资产和依赖关系能否看清?
哪些风险需要优先处理?
责任如何落实到具体团队?
修复过程能否持续跟踪?
治理成效能否被管理层理解?
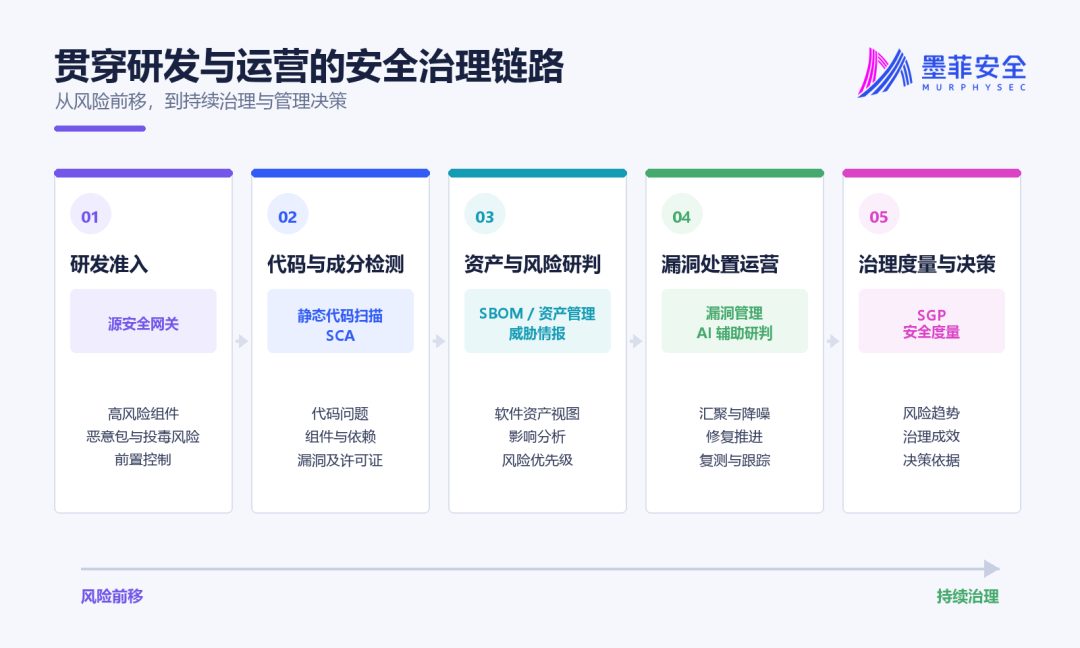
围绕这些问题,墨菲安全以软件供应链安全为切入点,形成“AI 原生企业安全治理平台 + 产品矩阵”的整体能力体系,连接研发、安全运营与管理决策。
把风险控制前移到研发入口
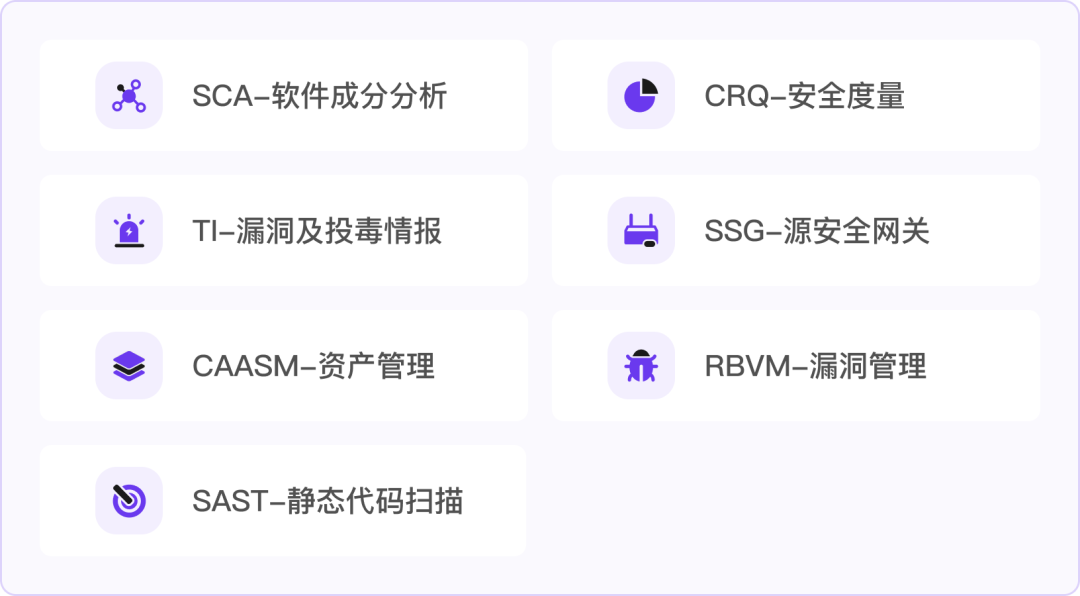
源安全网关在组件进入研发环境前,对高风险组件、恶意包和投毒风险进行前置控制;
静态代码扫描帮助研发团队识别自研代码中的安全问题;
SCA 持续分析开源组件、依赖关系、漏洞及许可证风险。
三类能力分别覆盖组件准入、代码检测和成分分析,让安全更早进入研发流程。
建立持续更新的软件资产与风险底座
SCA、SBOM 管理与资产管理共同梳理软件成分、依赖关系和资产分布,形成可查询、可维护的软件资产视图。
漏洞及投毒情报进一步补充漏洞利用状态、供应链投毒与风险变化等动态信息,为影响分析和优先级判断提供依据。
把风险判断转化为可执行的处置行动
围绕已经发现的风险,漏洞管理能力对多来源问题进行汇聚、降噪与优先级梳理,并关联相关资产和处置责任,帮助安全团队推动修复、复测和持续跟踪。
AI 能力参与风险研判、告警梳理与修复建议等环节,减少重复排查,将团队精力集中到更值得优先处理的风险上。
让治理结果进入管理决策
企业安全风险治理平台SGP 与安全度量能力,将分散在不同产品和流程中的资产、风险、处置进展与治理结果连接起来,帮助安全负责人了解风险变化、工作进度和治理成效,为资源投入与后续安全建设提供更清晰的决策依据。
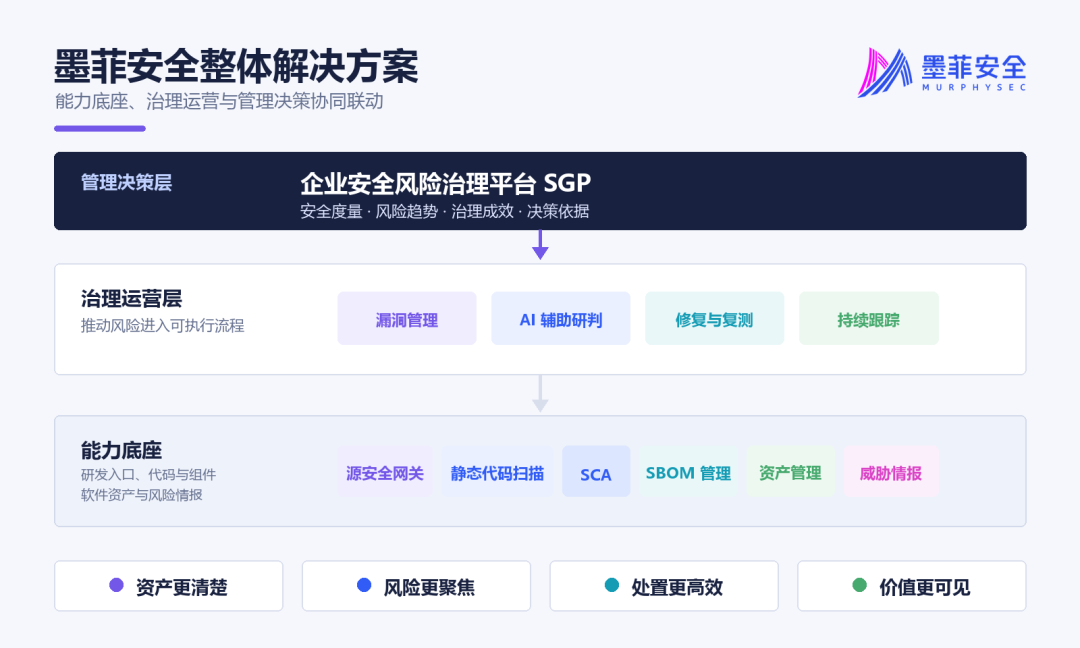
从研发入口的风险控制,到软件资产与供应链风险识别,再到漏洞处置、效果度量和管理决策,墨菲安全希望帮助企业形成一条可持续运营的治理链路。
以持续治理应对软件安全的新变化
数说安全在本次全景图中表示,品牌收录综合参考基础资质、市场活跃度、经营稳健性、持续研发投入与自主创新能力,并结合不同产品、服务和解决方案类别设置相应考量标准。
此次四项入选,是行业研究机构对墨菲安全相关产品方向与市场实践的一次观察和收录。对墨菲安全而言,这份认可也是继续把单项能力做深、把产品之间的协同做实,在真实业务场景中帮助企业看清资产、识别重点风险、推动处置并呈现治理成效。
未来,墨菲安全将继续围绕软件供应链安全与企业安全治理持续投入,完善覆盖研发准入、代码与组件检测、软件资产、漏洞与情报、处置运营和安全度量的能力体系,为企业建立更清晰、更高效、更可持续的安全治理提供支持。
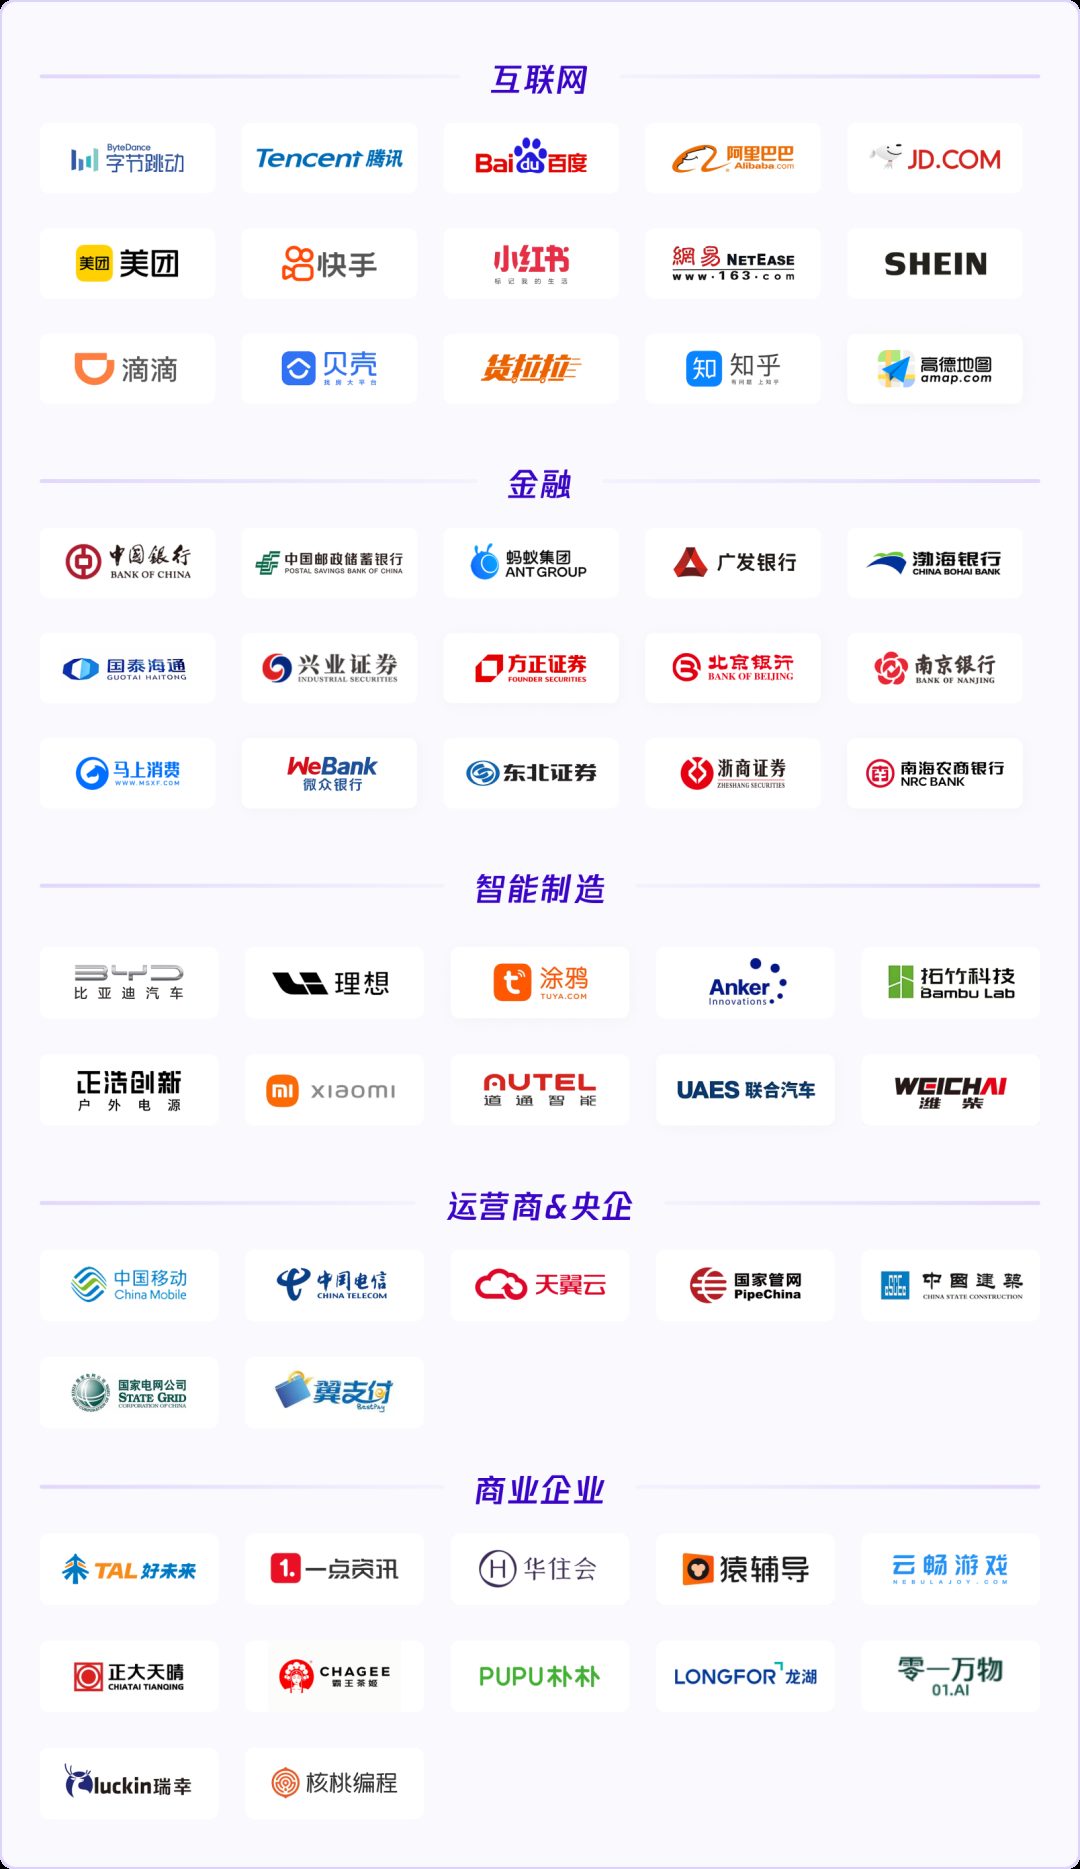
墨菲安全部分典型客户
墨菲安全七大产品矩阵
本文转载自微信公众号「墨菲安全」,查看原文。版权归原作者所有,如有侵权请联系删除。