白盒发现,黑盒验证:CodeBuddy Security打造AI代码审计的"可利用性闭环"
腾讯云安全 2026-10-27 11:31 广东
以下文章来源于:腾讯安全
腾讯安全致力于成为产业数字化升级的安全战略官,守护政府及企业的数据、系统、业务安全,为产业数字化升级保驾护航
CodeBuddy Security 融合白盒审计与黑盒验证,让每个漏洞结论都经实弹检验。
AI 让漏洞的"发现"变得前所未有的高效,也让"验证"成为新的瓶颈。CodeBuddy Security将白盒代码审计与黑盒渗透验证融合,让每一个漏洞结论都经过"实弹检验"。
AI时代的新烦恼:
漏洞"产能过剩",审计无力消化
大模型在代码安全领域的表现已经毋庸置疑。从开源项目的漏洞挖掘,到企业内部代码审计,LLM正在以远超人类的速度和规模发现潜在的安全问题:它不疲倦、不知难而退,可以在数小时内扫过一个资深工程师一个月都看不完的代码库。
但能力越强,问题也越尖锐——发现的漏洞太多,多到没人审得过来。
这个问题并非危言耸听,curl项目就是标志性案例。2026年1月底,curl创始人Daniel Stenberg宣布关停运行六年的漏洞赏金计划:彼时报告有效率已跌至约5%,安全团队曾在16小时内收到7份报告、核查后无一真实——这些"AI slop"报告语言严谨、引用真实函数名,看似无懈可击,唯独漏洞并不存在。2026年7月,curl更与libexpat一同暂停了HackerOne漏洞接收。更耐人寻味的是,Stenberg在《High-Quality Chaos》中披露:关停赏金后报告量达到2025年的两倍、有效率回升至约16%——即使每一份报告都是真的,"来太快、太多"本身也足以压垮维护者。
企业内部面临的是同样的困境,甚至更严重:
审计人力被透支:安全团队被迫逐条验证AI的产出,工程师反而沦为了AI的"下游质检员";
处置优先级无法排序:当几十个"疑似高危"同时摆在面前,真正需要立刻处置的那一个,反而可能被淹没。
一句话总结:AI解决了"发现不了"的问题,却制造了"信不过、处置不过来"的新问题。
行业方案的天花板:
再聪明的沙箱,本质上仍是"模拟环境"
针对误报问题,头部厂商已经给出了各自的解法:
对抗性审查(Adversarial Review):引入第二个模型扮演"怀疑者",对第一个模型报告的漏洞发起质疑与反驳,通过多轮辩论过滤幻觉;
沙箱验证(Sandbox Validation):构造模拟运行环境,让候选漏洞在沙箱中尝试复现。
这些手段确实显著提升了报告质量,但必须指出它们的共同局限:无论辩论多么激烈、沙箱多么逼真,本质上仍然是mock环境里的模拟分析。
漏洞是否真实可利用,取决于太多代码之外的变量——真实的依赖版本、运行时配置、网络边界、鉴权链路、中间件行为、部署形态。沙箱可以模拟其中一部分,但永远无法覆盖全部。一个在沙箱中"复现成功"的漏洞,到了生产环境可能被WAF拦截、被配置缓解;一个在沙箱中"无法触发"的漏洞,也可能因为企业某个不起眼的配置差异而一击即溃。
对企业的安全团队而言,这意味着即便采用了这些方案,"这个漏洞在我们的真实环境里到底能不能被利用"这个最关键的问题,依然要靠人去回答。审计成本的大头,并没有真正降下来。
CodeBuddy Security的答案:
白盒负责发现,黑盒负责"实弹检验"
基于上述判断,CodeBuddy Security在白盒代码审计能力之上,正式推出黑盒验证能力,打通了从"代码层发现"到"实战层验证"的完整闭环。黑盒侧的能力,来自腾讯云安全出品的自动化AI攻击产品无境——它就像一支不知疲倦的自动化红队,负责对每一个白盒发现,在真实环境中发起定向攻击。
我们的思路很直接:与其争论漏洞是真是假,不如真的打一次。
工作流程
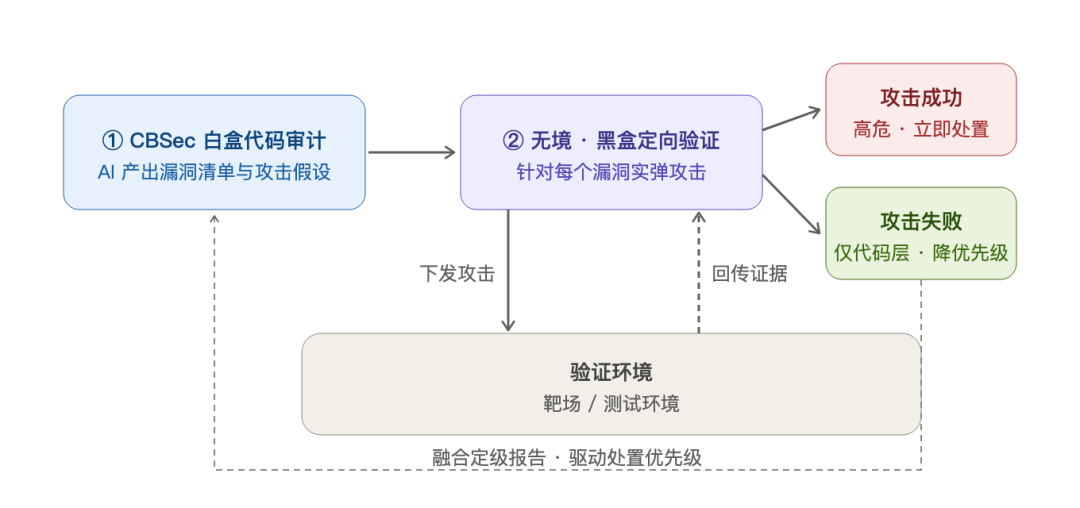
CodeBuddy Security黑白盒融合验证闭环 —— 白盒产出攻击假设,黑盒在真实环境中实弹检验,以攻击结果裁决处置优先级
这套流程的关键在于,黑盒验证不是泛泛的扫描,而是由白盒发现驱动的定向攻击。CodeBuddy Security在白盒审计阶段就为每个漏洞标注了触发条件、攻击面和验证路径,无境据此制定针对性的渗透策略——知道该打哪里、该怎么打,而不是漫无目的的扫描碰运气。
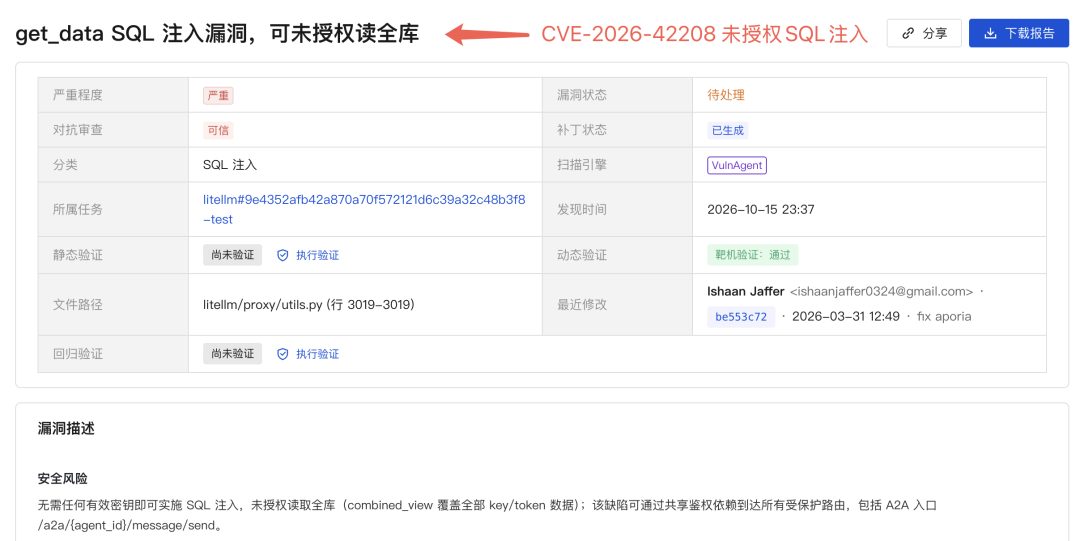
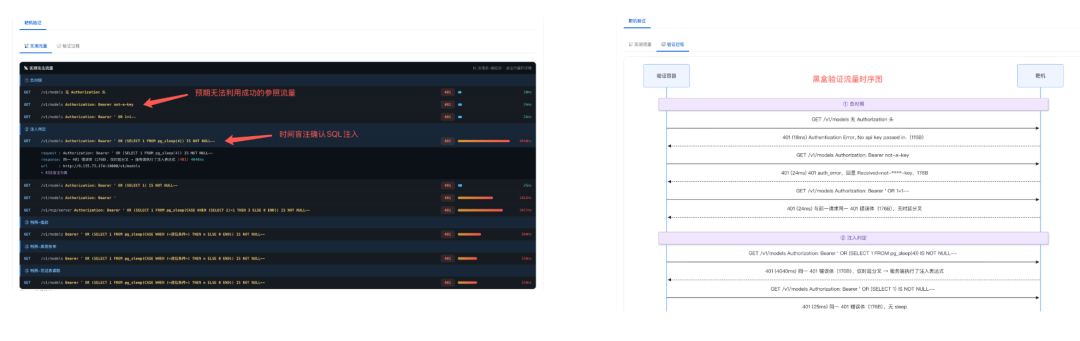
以CVE-2026-42208为例:CodeBuddy Security白盒定位到LiteLLM的get_data的Authorization头SQL拼接,无境随即定向验证——负对照全部401建立基线后,pg_sleep注入让延迟从25ms跳到4040ms,时间分叉即实锤;再以延迟为信道逐位外带,完成未授权读全库。
白盒代码漏洞报告:
黑盒攻击效果图:
两个结果,两种处置策略
黑盒打成功了——说明这个漏洞不仅在代码上成立,而且在真实部署环境中可以被实际利用。这是真正悬在头上的剑,必须马上处置,没有任何讨价还价的余地。
黑盒打不成功——说明漏洞虽然存在于代码逻辑中,但在实际的部署形态、配置和防御体系下无法形成有效攻击。它依然值得记录和跟踪,但处置优先级可以显著降低,不必挤占安全团队最紧缺的应急资源。
黑白盒融合带来的三个改变
误报问题从"过滤"走向"裁决"。 过去面对AI产出的可疑漏洞,只能靠二次静态分析或人工研判去"猜";现在,真实环境的攻击结果给出了最终裁决。黑盒验证成功的报告,可信度天然拉满。
处置优先级从"拍脑袋"变成"看证据"。每个漏洞都附带一条可利用性证据:能否在真实环境中打通。安全团队终于可以按"真实风险"而非"模型置信度"来排序工作。
审计成本从"逐条人工核验"变成"自动化闭环"。白盒产出、黑盒验证、结论定级全程自动化,安全工程师只需要面对经过实弹检验后的少量高危确认项,把精力还给真正需要人的地方。
结语
AI让漏洞发现进入了一个"产能过剩"的时代,安全行业的瓶颈已经从"找得到吗"变成了"信得过吗、处置得过来吗"。静态分析无论做得多精致,都无法替代一次真实环境下的攻击验证。
CodeBuddy Security是由腾讯云鼎实验室联合TCA代码安全、科恩实验室共同打造的AI代码审计产品;无境则凝结了云鼎实验室多年攻防对抗与安全运营的一线经验,是面向实战的AI自动渗透产品。两款产品都在海量真实业务场景中经过了长期打磨与检验,此次联手,既是白盒与黑盒、审计与渗透两条技术线的强强联合,也为行业开创了"发现即验证"的全新范式。
白盒发现,黑盒裁决,让每一个漏洞都带着证据站到你面前——这才是AI代码审计该有的完整闭环。
本文转载自微信公众号「云鼎实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。