【安全圈】微软身份验证器爆高危缺陷!恶意应用伪装Teams窃取令牌
安全圈 2026-10-27 19:00 江苏
10月26日午后学习通大面积宕机:登录排队、考试中断、作业丢失,官网502。客服称系统维护已完成,这已是一年内第3次
关键词
漏洞
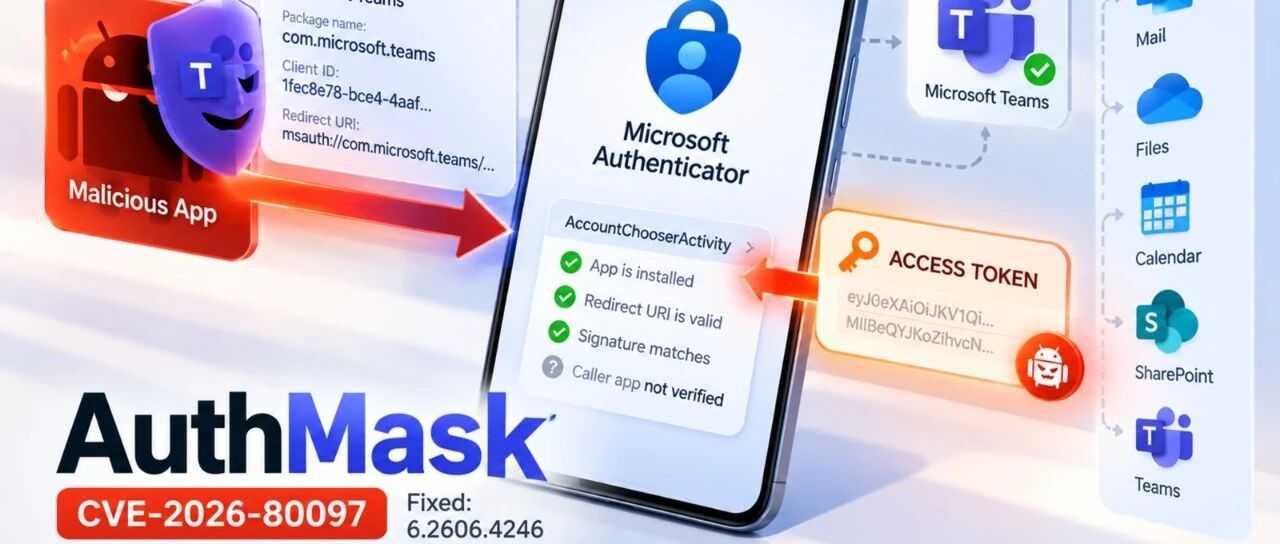
核心事实:安全研究员奥菲克·莱文(Ofir Levanon)公布名为 AuthMask 的漏洞链(CVE-2026-80097)。在 Android 平台中,任何无特殊权限的恶意应用均可借助微软身份验证器(Microsoft Authenticator)的身份代理服务,冒充已安装的合法微软企业应用(如 Microsoft Teams 或 Outlook),静默获取用户的 OAuth 访问令牌与刷新令牌,企业邮件、日历日程、聊天记录及 SharePoint 文件全线暴露。
🔍 身份代理机制留暗门:信任声明未校验调用者真实身份
在 Android 系统上,微软身份验证器除了用作基础的双因子认证(TOTP 6位数字)工具外,还承担系统级“身份验证代理(Authentication Broker)”的核心角色。微软官方生态内的移动应用在换取企业账户凭证时,会通过跨进程调用(IPC)由该代理统一处理单一登录(SSO)与令牌发放。
漏洞根源位于微软开放给第三方和外部组件调用的接口逻辑中。发起请求的应用可以在跨进程 Intent 中随意填写应用名称、包名(Package Name)、客户端 ID(Client ID)以及重定向地址(Redirect URI)。
身份验证器在接收到调用请求后,仅静态比对“请求中声称的应用”与对应重定向地址是否合法,并确认该包名是否存在于系统当前已安装列表中。但它完全遗漏了调用底层 Binder.getCallingUid() 校验发起请求进程的实际 UID 和应用签名。
⚡ 权限窃取实测:冒充 Teams 劫持 Microsoft Graph 完整权限
在概念验证环境中,攻击者编写一款没有任何危险权限声明的普通 Android App,向身份验证器发起身份请求,并声称自己是宿主设备上已安装的 Microsoft Teams。
由于目标设备上确实存在已完成企业认证的合法 Teams 实例,微软身份验证器接受了虚假声明,并直接将签发给 Teams 的有效 OAuth 2.0 令牌原路回传给实际发起调用的恶意程序:
- 访问令牌(Access Token)直接套用
:调用方取得包含 Microsoft Graph 广泛委派范围的权限,包括静默读取与代发 Exchange 邮件、翻阅与修改日程、监听并伪造 Teams 内部通讯群组消息、批量读取与导出 SharePoint 和 OneDrive 企业机密文档
- 刷新令牌(Refresh Token)长期隐蔽驻留
:恶意程序一并收割到了长效刷新令牌。即便用户切换网络或经过数周时间,攻击者仍可在后台静默向 Entra ID 端点换取最新的访问令牌,实现持久化数据窃取
🛡️ 漏洞修复与企业防御行动清单
研究人员已于前期完成负责任漏洞披露,微软随后推送了补丁版本,在验证代理中增加了对调用进程 UID、包名及证书签名的交叉强制验证。针对各政企与 IT 运维管理团队,建议立即落实以下处置:
- 强制终端更新
:通过 MDM/EMM(如 Microsoft Intune)下发安全基线,强制员工移动端将 Microsoft Authenticator 更新至最新稳定版本,卸载不可信来源应用
- 收紧条件访问策略
:在 Microsoft Entra ID(原 Azure AD)管理后台中,为敏感企业数据访问强制配置“需要合规设备”或“需要受批准的客户端应用”策略,阻断未经管控的第三方进程通过本地代理套取凭证
- 排查异常 Graph 调用日志
:检索 Entra ID 登录日志与云端 API 审计流,排查同一用户短期内从非典型 IP 或异常客户端标识发起的批量邮件及文档导出行为
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。