【漏洞通告】Linux exec POSIX CPU 定时器 UAF本地提权漏洞(CVE-2026-98260)
深瞳漏洞实验室 2026-10-27 17:47 北京
2026年10月27日,深瞳漏洞实验室监测到一则Linux Kernel组件存在权限提升漏洞的信息,漏洞编号:CVE-2026-98260,漏洞威胁等级:高危。
漏洞名称:
Linux exec POSIX CPU 定时器 UAF本地提权漏洞(CVE-2026-98260)
组件名称:
Linux Kernel
影响范围:
5.7 <= Linux Kernel < 6.6.158
6.7 <= Linux Kernel < 6.12.112
6.13 <= Linux Kernel < 6.18.54
6.19 <= Linux Kernel < 7.2.8
漏洞类型:
权限提升
利用条件:
1、用户认证:是
2、前置条件:攻击者具备本地低权限用户
3、触发方式:本地
综合评价:
<综合评定利用难度>:容易,本地低权限用户即可提权。
<综合评定威胁等级>:高危,能造成本地提权。
官方解决方案:
已发布
漏洞分析
组件介绍
Linux内核(Linux Kernel)是一个开源的操作系统内核,它是Linux操作系统的核心组件,负责管理计算机的硬件资源,并提供了许多系统服务,如进程管理、内存管理、文件系统管理和设备驱动程序等。
漏洞简介
2026年10月27日,深瞳漏洞实验室监测到一则Linux Kernel组件存在权限提升漏洞的信息,漏洞编号:CVE-2026-98260,漏洞威胁等级:高危。
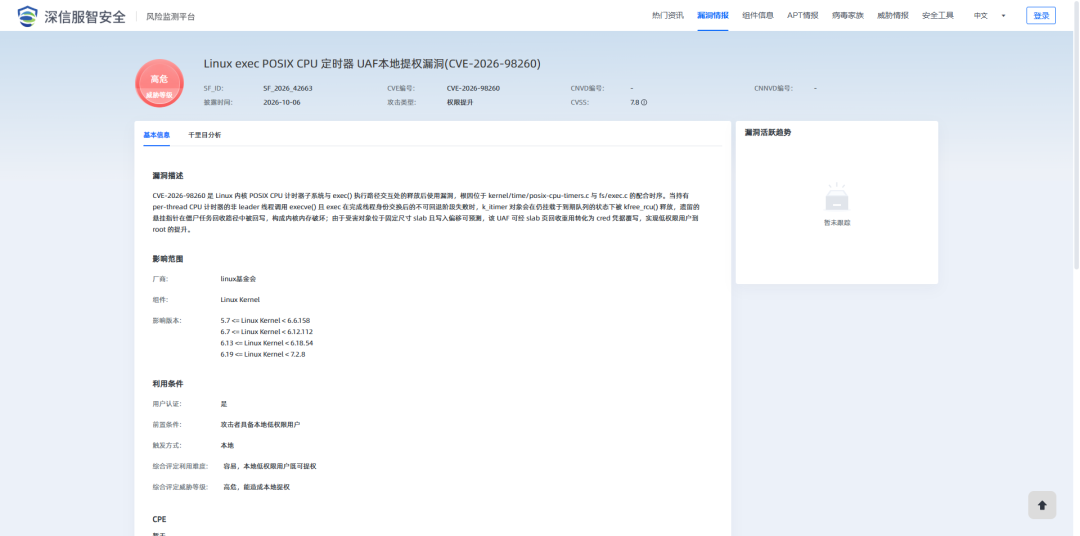
CVE-2026-98260 是 Linux 内核 POSIX CPU 计时器子系统与 exec() 执行路径交互处的释放后使用漏洞,根因位于 kernel/time/posix-cpu-timers.c 与 fs/exec.c 的配合时序。当持有 per-thread CPU 计时器的非 leader 线程调用 execve() 且 exec 在完成线程身份交换后的不可回退阶段失败时,k_itimer 对象会在仍挂载于到期队列的状态下被 kfree_rcu() 释放,遗留的悬挂指针在僵尸任务回收路径中被回写,构成内核内存破坏;由于受害对象位于固定尺寸 slab 且写入偏移可预测,该 UAF 可经 slab 页回收重用转化为 cred 凭据覆写,实现低权限用户到 root 的提升。
漏洞验证
深瞳漏洞实验室成功复现Linux exec POSIX CPU 定时器 UAF 本地提权漏洞(CVE-2026-98260)

影响范围
目前受影响的Linux Kernel版本:
5.7 <= Linux Kernel < 6.6.158
6.7 <= Linux Kernel < 6.12.112
6.13 <= Linux Kernel < 6.18.54
6.19 <= Linux Kernel < 7.2.8
解决方案
官方修复建议
官方已在各维护分支发布修复,建议尽快升级至对应修复版本或更高:
将组件 Linux Kernel 升级至 6.12.112 及以上版本
将组件 Linux Kernel 升级至 7.3 及以上版本
将组件 Linux Kernel 升级至 7.2.8 及以上版本
将组件 Linux Kernel 升级至 6.6.158 及以上版本
将组件 Linux Kernel 升级至 6.18.54 及以上版本
临时修复建议
关闭未使用的功能模块,减少潜在攻击入口。
遵循最小权限原则,严控各类敏感操作权限范围。
非必要不暴露服务到公网,限制访问源为可信范围。
定期更新系统及各类组件至安全版本,及时修补已知隐患。
深信服解决方案
风险资产发现
支持对Linux Kernel的主动检测,可批量检出业务场景中该事件的受影响资产情况,相关产品如下:
【深信服云镜YJ】 已发布资产检测方案,指纹ID:0006320。
【深信服漏洞评估工具TSS】已发布资产检测方案,指纹ID:0006320。
参考链接
时间轴
2026/10/27
深瞳漏洞实验室监测到Linux exec POSIX CPU 定时器 UAF本地提权漏洞信息。
2026/10/27
深瞳漏洞实验室发布漏洞通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。
本文转载自微信公众号「深信服千里目安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。