【安全圈】一个CVE背后三个洞:ShinyHunters是怎么进去的
安全圈 2026-10-28 19:00 江苏
10月26日午后学习通大面积宕机:登录排队、考试中断、作业丢失,官网502。客服称系统维护已完成,这已是一年内第3次
关键词
漏洞
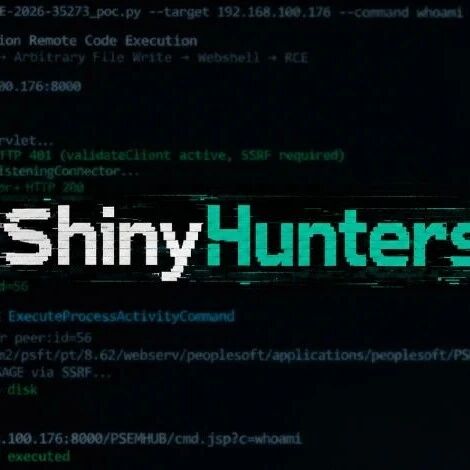
核心事实:ShinyHunters 从 5 月起就在打的 Oracle PeopleSoft 漏洞,不是单个缺陷。CVE-2026-35273 这一个编号底下,实际串了三个漏洞,跨两个组件。Oracle 在 6 月一次性打包修掉,ZDI 本周才把拆解公开,并正与 Oracle 协商给每个漏洞单独分配 CVE。
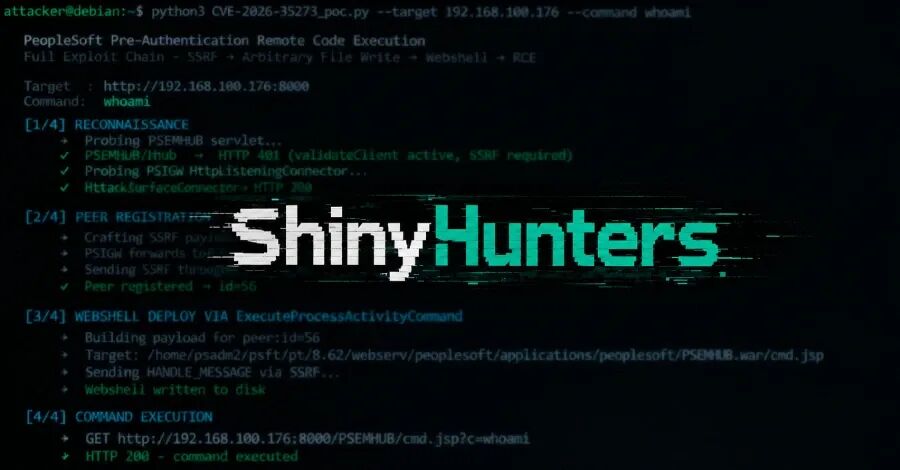
🔍 入口:集成网关的SSRF,目标地址由请求方决定
两个组件都是独立运行的 Web 应用。
Integration Gateway(PSIGW)负责和外部系统交换消息。第一个漏洞就在它的监听连接器上:攻击者能同时控制请求转发到哪个地址,以及发出去的完整报文内容。ZDI 的说法是,处理逻辑没有做任何目的地合法性校验。
单看这一步,SSRF 的破坏力有限。问题出在它能碰到什么。
⚠️ 关键:127.0.0.1写在默认信任名单里
环境管理中枢(PSEMHUB)本该只回应可信主机。它判断可信与否的方式,是比对 allowedhosts.properties 里的名单。
这个文件出厂时就带着 127.0.0.1。
于是攻击者把 SSRF 指向回环地址。请求看起来像是机器自己发出的,信任检查就通过了。Oracle 原本想用网络边界隔离开的内部管理面,从外部直接可达。
ZDI 点出的设计问题就在这里:只要 SSRF 成立,默认放行回环地址这件事就让信任检查彻底失效。防火墙规则挡不住,因为流量确实是从本机发出的。
⚡ 两条通往代码执行的路径
第一条,写文件。 PSEMHUB 有个写日志的命令,调用方同时控制写入内容和磁盘上的完整路径。攻击者往应用目录里塞一个 Web Shell,之后就能以 PeopleSoft 服务账号的身份执行命令。落地痕迹明显,文件就在那儿。
第二条,等重启。 写一个恶意 XML 文件,PSEMHUB 下次启动时用 Java 的 XMLDecoder 去解析它,攻击者的代码随之执行。不需要 Web Shell,常规检测能抓到的东西更少。
🎯 影响面与真实攻击时间线
- 受影响版本
:PeopleSoft Enterprise PeopleTools 8.61、8.62
- 评分与前提
:CVSS 9.8,未认证攻击者可通过网络接管服务器
- 修复时间
:Oracle 6 月 10 日发布带外安全公告
- 在野利用
:5 月 27 日至 6 月 9 日,Mandiant 与 Google 威胁情报组归因为 UNC6240,也就是 ShinyHunters,主要打高校。修复公告出来之前,它一直是个零日
- 后续扩大
:9 月的跟进报告显示攻击面已扩到科技、IT 服务、医疗、农业、运输和政府,全球数十套系统受影响
- 已列入
:CISA 已知被利用漏洞目录
9 月那波里有个细节值得单独拎出来。Mandiant 发现 ShinyHunters 绕过了拦截 /PSEMHUB/ 路径的 WAF 规则,办法是把其中一个字符 URL 编码,发成 /%50SEMHUB/。多数 WAF 规则匹配的是路径明文,PeopleSoft 服务器解码之后照常返回页面。
🛡️ 处置清单
✅ 打补丁。 装 Oracle 针对 CVE-2026-35273 的安全公告修复,并保持在受支持的 PeopleTools 版本上。Mandiant 说得很直白:基于路径的 WAF 拦截不能替代打补丁。
✅ 暂时打不了补丁的。 多服务器部署关掉 Environment Management Hub 服务,单机部署直接移除 PSEMHUB 应用,这是 Oracle 公告给的建议。限制这些管理端点不影响正常用户会话。
✅ 可能已经被打的。 任何存在 Web Shell 的主机,一律按失陷处理,保留证据,轮换 PeopleSoft 这层能触达的所有凭证。ShinyHunters 的路子是先偷数据再要钱,受影响机构得按勒索谈判做准备。
❌ 一个没被回答的问题。 打补丁能不能收回攻击者已经拿到手的访问权限,各方都没说清。Oracle 的公告没提,Mandiant 建议轮换凭证和排查 Web Shell,等于默认收不回。打补丁关上门,不等于把已经进屋的人请出去。
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。