供应链高危0Day漏洞预警 | 灵脉CodeAI发现Jenkins远程代码执行漏洞(CVE-2026-117612)
原创 悬镜安全情报中心 2026-10-29 19:49 上海
Jenkins CVE-2026-117612 高危漏洞来袭,可导致远程代码执行。
漏洞概述
Overview
悬镜灵脉CodeAI代码漏挖智能体近期在 Jenkins Core 组件分析中成功挖掘出 XStream 类型过滤绕过导致的远程代码执行0Day漏洞(CVE-2026-117612 ),任意具备有效账户和全局 Overall/Read 能力的低权限Jenkins用户可向自身 Self MyViews 的视图创建接口提交特制 XML,实现绕过 Jenkins 默认 ClassFilter,并以 Jenkins Controller 的系统权限执行任意命令。
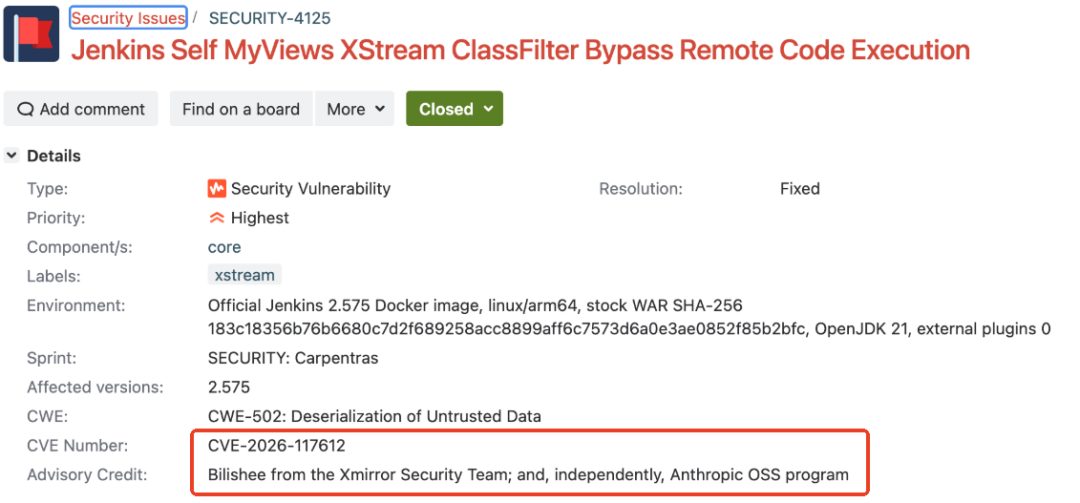
悬镜供应链安全情报中心进一步漏洞研判及漏洞复现后,在第一时间向国家信息安全漏洞库CNNVD通告该漏洞细节,也得到Jenkins厂商积极确认及修复,Jenkins已于近日正式发布产品补丁修复该安全漏洞。
CVE-2026-117612 漏洞成因是Jenkins在处理嵌套 resolves-to 时改用攻击者指定的具体类型,没有在对象实例化、字段填充和 readResolve 之前,为该具体类型重新执行正常 converter 选择和 Jenkins ClassFilter 检查。攻击者可在登录的情况下向自身 Self MyViews 的视图创建接口提交特制 XML,绕过 Jenkins 默认 ClassFilter,并以 Jenkins Controller 的操作系统身份执行本地进程。
针对此次漏洞风险事件,悬镜安全已将漏洞相关技术细节提前向供应链情报订阅用户推送预警。
漏洞修复优先级
Prioritization Technology
综合处置优先级:高。
基本信息 | CVE编号 | CVE-2026-117612 |
漏洞类型 | 远程代码执行 | |
利用条件评估 | 漏洞利用网络条件 | 远程 |
是否需要绕过安全机制 | 否 | |
目标系统配置要求 | 无要求 | |
漏洞利用权限要求 | Overall/Read | |
是否需要交互 | 否 | |
综合评定利用难度 | 低 | |
补丁及利用情报 | 是否有补丁 | 是 |
PoC是否公开 | 否 | |
已知利用行为 | 否 |
漏洞影响范围
Affect
产品名称 | Jenkins |
产品厂商 | Jenkins |
受影响版本 | Jenkins Weekly 2.587 及更早版本 |
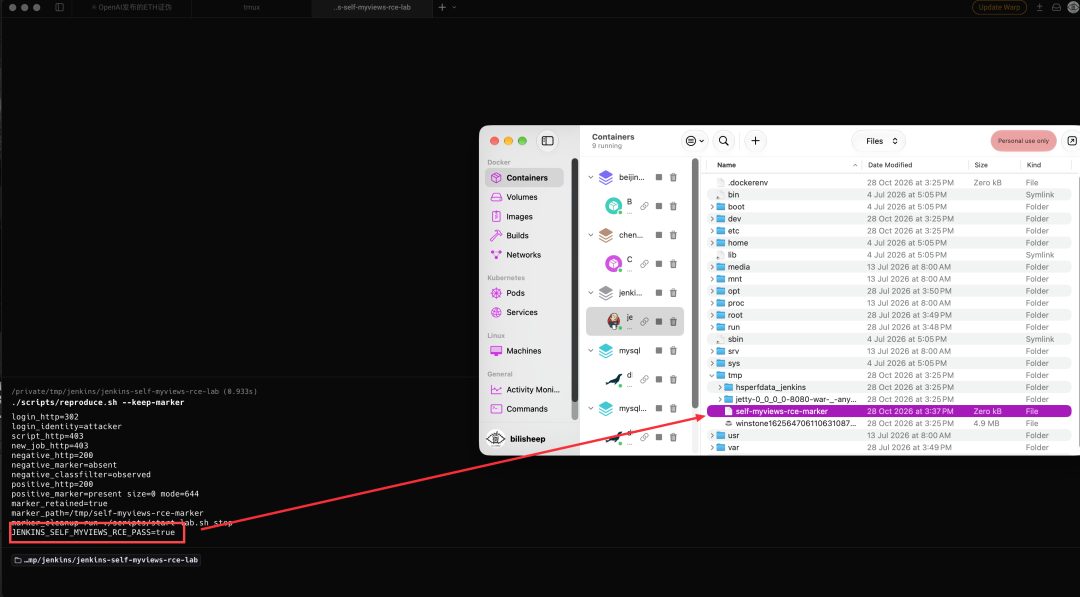
漏洞复现
Reproduction
修复方案
Fix Method
Jenkins LTS 2.588 已修复该漏洞。请及时更新。
在完成升级前,收紧非可信账户的登录与Overall/Read 授权,限制 Jenkins Controller 管理面网络暴露,并结合反向代理或访问控制设备限制用户视图相关 XML 提交入口。
排查方式
Investigation Method
检查 Controller 在可疑MyViews createView 请求之后是否产生异常子进程,并结合 Jenkins 日志、反向代理日志和主机审计记录排查异常 XML 请求、ClassFilter 拒绝日志及进程创建事件。
漏洞时间线 Vulnerability Timeline 2026-08-31 悬镜安全依托灵脉CodeAI发现漏洞,并向Jenkins及CNNVD报送漏洞细节。 2026-08-31 Jenkins厂商确认该漏洞。 2026-10-28 悬镜安全向供应链情报订阅用户推送漏洞预警。 2026-10-29 悬镜安全对外公开披露 CVE-2026-117612 漏洞。
灵脉CodeAI融合大语言模型、代码知识图谱、静态程序分析与多Agent协同推理技术,提供AI深度漏洞挖掘、业务逻辑漏洞检测、智能审计修复及AI代码安全护栏等能力,覆盖从代码分析、风险验证到修复治理的关键环节。
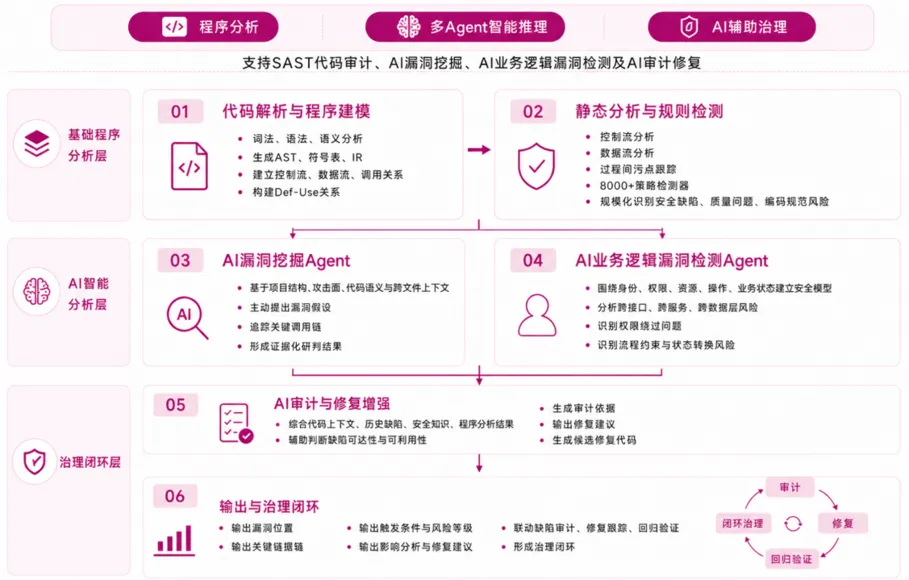
灵脉CodeAI 技术原理
情报驱动,以AI治理AI!悬镜安全新一代AI原生安全治理平台“问境AgentAI”智能体安全卫士已第一时间将供应链安全情报纳入原生AI治理框架,当外部出现针对特定 AI 框架、基础组件或数据链路的 0Day 攻击与投毒事件时,AI智能体安全卫士能够根据 AI-BOM 快速识别受影响范围,定位关联资产与代码链路,并为修复和处置提供更具针对性的依据,帮助企业构建起小时级的风险响应闭环。
最新推荐阅读
部分标杆客户
关于“悬镜安全”
悬镜安全,起源于北京大学网络安全技术研究团队“XMIRROR”。作为新一代AI原生安全开拓者,首创基于“智能体安全+AI供应链安全+AI代码安全”的新一代AI原生安全治理体系,以AI治理AI,从源头治理AI数据准备、模型训练调试、智能体开发部署到运行迭代等关键环节面临的AI原生安全风险,帮助企业用户构筑一套从“代码与组件”到“数据与智能”的智能体全生命周期内生安全治理体系,持续守护新一代AI原生安全。
本文转载自微信公众号「悬镜安全」,查看原文。版权归原作者所有,如有侵权请联系删除。