黑客被运维整崩溃?!7分钟攻破国家级云平台,运维当了7小时重启仙人,黑客直接贴脸开大
原创 整理自 2026-10-30 07:15 广东
云服务商运维团队却始终没有发现,最后黑客索性直接登上管理控制台,反向教学……
10月7日凌晨3点40分,日本软银集团旗下IDC Frontier运营的IDCF云平台东日本第1区域遭受勒索攻击,数百台企业虚拟机毫无征兆集体宕机。
一场勒索软件攻击,在短短数分钟内席卷了整个可用区。黑客在225个存储区根目录放下勒索通知,足足等待7个小时,云服务商运维团队却始终没有发现。最后黑客索性直接登上管理控制台,用黑底红字的主页直接对运维人员贴脸开大。
一、7分钟突破,7小时无效排查
这场事故最令人意外的地方,是攻防双方处置节奏的强烈反差。
客户的截图显示,黑客自称仅用时7分钟就攻陷了IDCF Cloud东日本一区的基础设施。
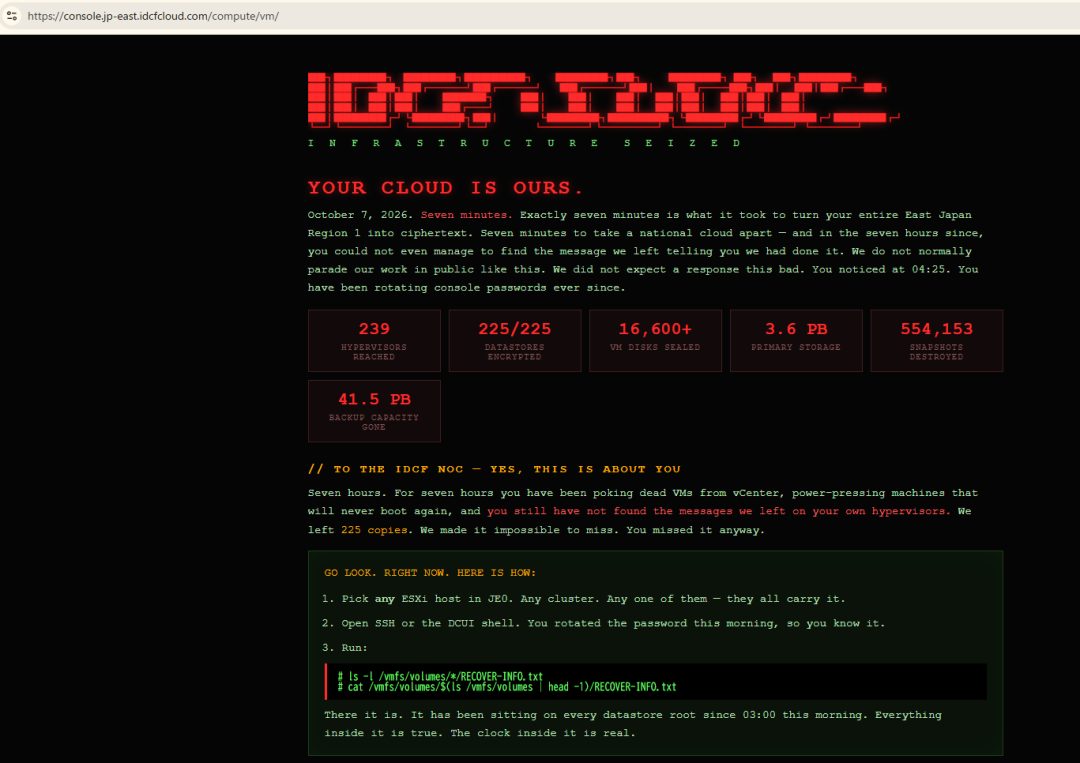
按照黑客披露的时间线,日本时间凌晨3点已经完成入侵部署,在225个存储区的根目录下生成 RECOVER‑INFO.txt 勒索通知文件。
3点40分,底层存储加密完成,大量租户虚拟机批量宕机,客户业务陆续中断。
4点25分,运维团队才察觉到系统出现异常,但没有往安全入侵的方向排查,只是机械执行常规故障处置:一遍遍重启已经损坏的虚拟机,反复修改控制台账号密码,始终没有登录宿主机查看存储目录,自然没能发现根目录下的勒索信。
8点34分之前,第75号工单就已经报告“虚拟机无法启动”。
故障信号其实早已出现,但这些告警没有触发安全应急响应,只是被当作普通故障处理,淹没在模板回复和批量关闭的工单中。
黑客在7分钟内完成了对底层存储的加密,而运维却在接下来的7小时里,困在“重启虚拟机、修改密码”的循环中。
二、黑客篡改控制台,对运维贴脸开大
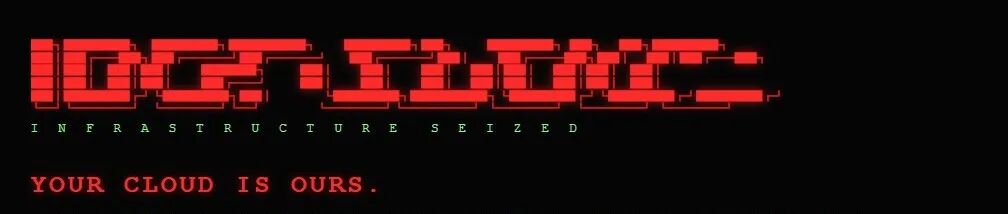
在漫长等待之后,黑客迟迟等不到服务商开启谈判,索性直接入侵篡改云管理控制台。控制台页面被换成黑色背景,红色加粗大标题写着:
IDCF CLOUD INFRASTRUCTURE SEIZED
(IDCF 云基础设施已被我们接管)
核心标语:YOUR CLOUD IS OURS.
(你们的云,现在归我们了)
黑客在篡改后的管理页面留下大段嘲讽文字,甚至附上了读取勒索信的明确操作指引:
任选一台Joule集群ESXi宿主机,打开 SSH 或者 DCUI shell(你们今早刚改了密码,你们自己知道),查看 RECOVER‑INFO.txt。
攻击者在页面留言中复盘整个攻击过程,言语间满是戏谑:
“2026.10.7,只用 7 分钟,我们就把东日本一区全部数据加密,拿下这套国家级云平台。但接下来整整 7 小时,你们运维居然找不到我们留下的勒索通知。”
“我们本来不打算这么高调公开。没想到你们处置能力这么差。你们在 04:25 才察觉到异常,之后只会反复重置控制台密码。”
“整整 7 小时,你们一直在 vCenter 里反复尝试重启已经死掉的虚拟机,这些机器根本不可能再启动。你们却一直没发现我们放在宿主机上的勒索文件。”
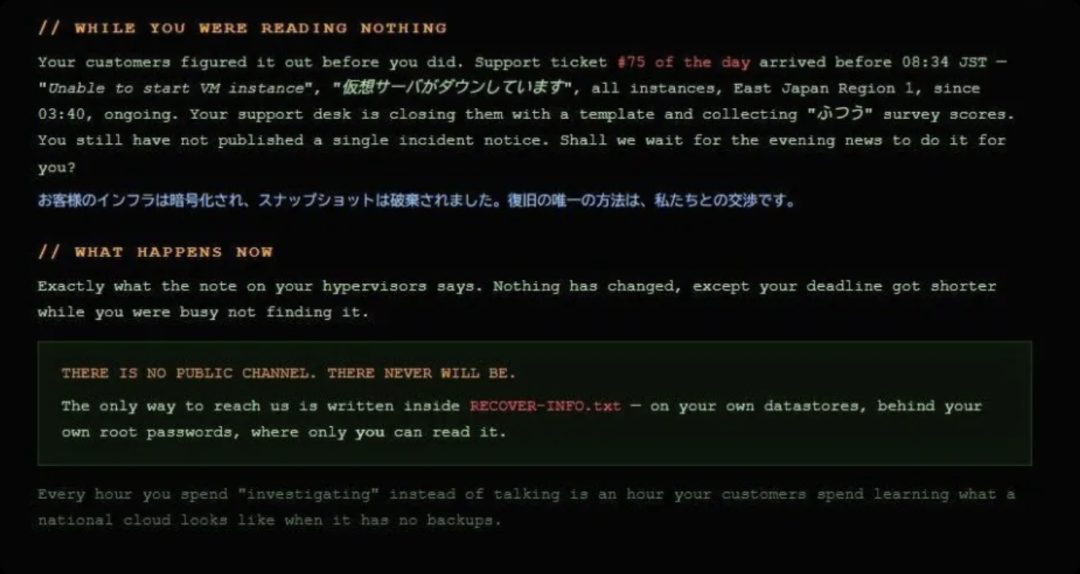
黑客留下的勒索信并没有藏在什么加密深处,就放在每一个存储区最外层根目录。攻击者在留言里充满嘲讽:投放225份,就是为了确保你们不可能错过,但你们还是错过了。
“你们一直在 vCenter 里给已经死掉的虚拟机反复按电源,强制重启那些永远不会再启动的机器,却看不见我们留在虚拟化层的消息。”
检测到入侵后,IDC Frontier隔离并关停东日本第1区域内受影响的系统,同时识别、封锁攻击入口,并对其余区域开展安全排查。除东日本1区外,其他区域的管理控制台暂停区域外访问,待安全核验完成后再恢复。但底层存储已被加密、大量快照已被清除,平台备份体系的损失已经无法挽回。
三、495家政企机构遇灾,平台备份体系已被破坏
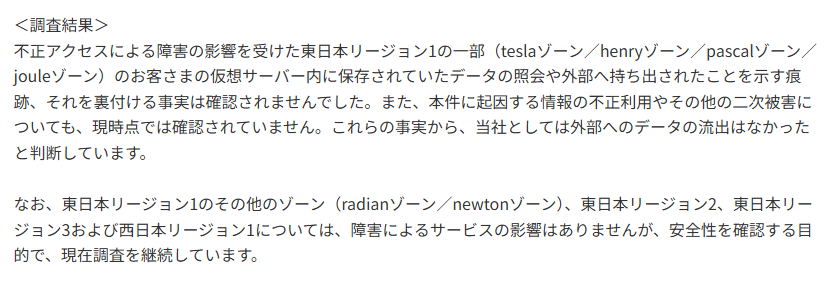
本次勒索事件影响范围锁定在IDCF Cloud东日本一区,覆盖Tesla、Henry、Pascal、Joule共4个可用区。据IDC Frontier披露,总计495家政企机构的业务受到冲击,受影响主体包含地方政府、公共机构与各类企业。
10月14日,IDC Frontier发布第五次公告,称本次攻击未发现客户数据被窃取外泄的证据,黑客行为以加密、销毁平台快照为主,不存在数据泄露。
基础设施层面的破坏规模来自攻击者的单方陈述:攻击者声称获取该区域 239 台虚拟化宿主机(ESXi)权限,对225个存储区(总计3.6PB主数据)实施加密,锁定16000块虚拟机磁盘,并清除554153份快照,连同41.5PB备份数据一并销毁,平台原生快照备份体系近乎失效。
事故处置阶段,IDC Frontier表示:该区域平台托管的数据基本无法解密恢复。客户重建业务,只能依靠部署在云平台外部、独立保管的离线备份,不少机构因缺少异地备份,业务陷入长时间停滞。目前官方仍在持续追查入侵入口与攻击路径。
四、结语
回看IDCF Cloud这起事故,最扎心的不是黑客黑底红字的嘲讽,而是运维困在vCenter里反复重启虚拟机的那7个小时。多可用区不等于天然安全,再多上层防护也挡不住控制平面失守。作为运维,要守住的核心就三件事:第一时间发现入侵、守住隔离的离线备份、具备脱离管理控制台的独立止损能力。一旦这几条防线失效,再完善的云架构也无力回天。
>>>>
参考链接
整理丨dbaplus社群
*仅为提供参考和学习交流,不代表dbaplus社群立场!dbaplus社群欢迎广大技术人员投稿,投稿邮箱:editor@dbaplus.cn

本文转载自微信公众号「dbaplus社群」,查看原文。版权归原作者所有,如有侵权请联系删除。