移动安全的下半场:终端越聪明,防护越一体化
原创 张琰珺 2026-10-30 11:15 北京
——关基行业移动安全成功案例:某城市商业银行移动办公与移动展业安全保障实践
点击蓝字 关注我们
近日,安全牛发布的《AI与系统原生双轮驱动下的移动全栈安全洞察》研究报告中指出,当前中国企业级移动安全市场已进入规模化成熟阶段,借助国产化鸿蒙适配和AI发展态势的助推,移动安全市场规模仍保持超过10%的年增速。相应地,市场规模增长的核心不再来自传统应用加固,而是集中于移动身份与零信任管控、移动端AI安全、国产化鸿蒙适配、移动数据安全治理、智能终端一体化防护等蓝海赛道。
【扫码获取完整报告】
如果说工具合规时代是移动安全的“上半场”,那么以鸿蒙与AI为核心驱动的新阶段,便是竞争逻辑全面切换的“下半场”,标志着行业迈向体系化、智能化、国产化、数据化的高质量转型新阶段。
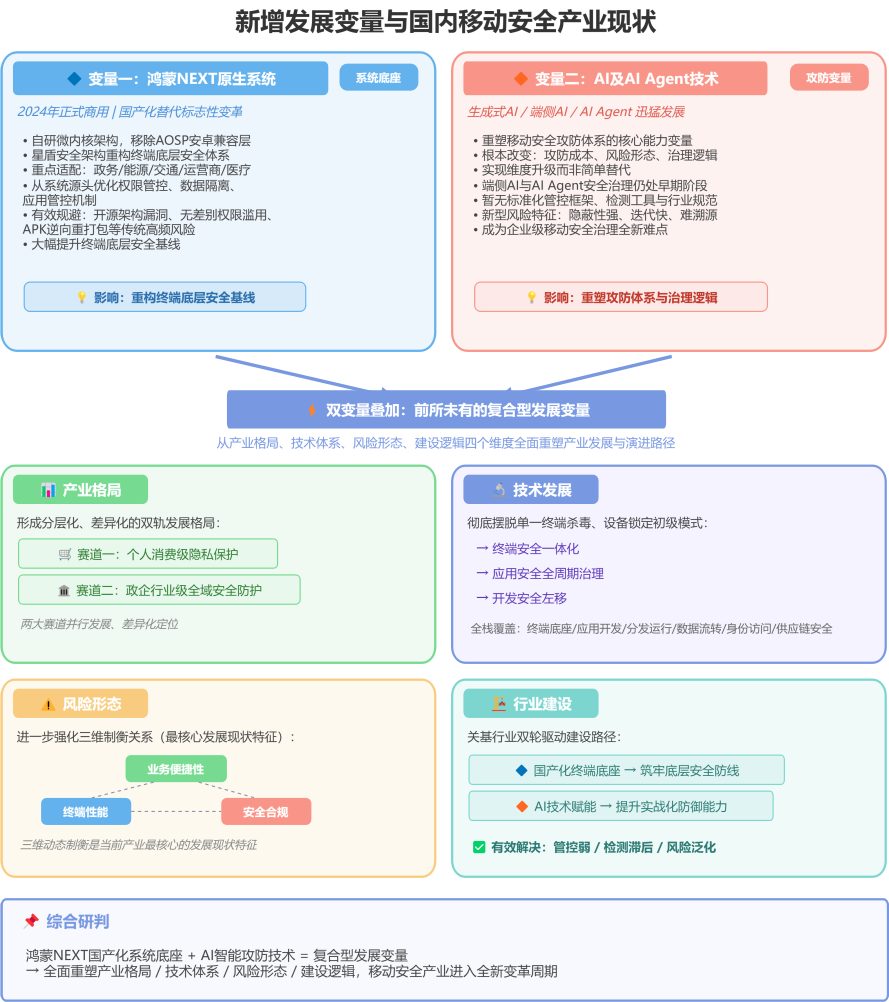
伴随着鸿蒙NEXT国产原生操作系统迭代与AI、AI Agent技术的迅猛普及,当前移动安全产业正处于两大全新核心变量的深度重塑阶段,从系统底座与攻防能力两个维度,打破了传统移动安全原有的发展格局与风险逻辑。鸿蒙NEXT纯血国产操作系统实现移动底座自主可控,既规避了传统海外系统的固有风险,也带来了全新适配与防护挑战,需要重构系统安全机制与企业管控能力边界;AI与AI Agent形成了移动安全攻防双向赋能的新格局,既提升了安全防御的智能化水平,也降低了攻击门槛、催生了新型智能威胁,推动移动安全对抗形态全面升级。
本质上,鸿蒙底座与AI共同驱动了终端的智能化升级;而终端越智能,风险边界越模糊,越要求防护从单点走向一体化。
鸿蒙与 AI:重塑移动安全的两个引擎
一方面,2024年正式商用的鸿蒙NEXT操作系统,采用自研微内核架构、移除AOSP安卓兼容层,依托星盾安全架构重构移动终端底层安全体系,是国内移动终端国产化替代、安全自主可控的标志性变革,重点适配政务、能源、交通、运营商、医疗等关基行业领域企业级移动场景。随着鸿蒙NEXT等国产原生移动操作系统在关基行业规模化落地,原有面向安卓、iOS生态构建的移动安全工具链、管控策略并不完全适配HAP应用与星盾安全架构,多系统混合兼容适配就成为首要的现实挑战,需要补齐适配短板,构建统一基线。
另一方面,近两年生成式AI、端侧AI、AI Agent自主智能技术的迅猛发展,成为重塑移动安全攻防体系的核心能力变量,从根本上改变了传统移动安全的攻防成本、风险形态与治理逻辑,实现对原有移动安全体系的维度升级而非简单替代。可以说,生成式AI与端侧AI Agent正在同时重塑移动安全攻击侧与防御侧的格局。攻击者不仅可借助AI降低攻击门槛,端侧智能体还会催生提示词注入、插件投毒等全新安全风险;而且尽管防御端已经出现AI辅助检测能力,但尚未形成成熟的AI智能体风险防护体系。因此,从产业现状来看,端侧AI与AI Agent安全治理仍处于早期阶段,暂无标准化的管控框架、检测工具与行业规范,智能化新型风险呈现隐蔽性强、迭代快、难溯源的特征,成为当前企业级移动安全治理的全新难点。
关基行业:移动安全的落地主战场
正因多系统混合适配成为首要短板、端侧AI与AI Agent风险尚无标准管控框架,高合规、高敏感的关基行业才率先成为移动安全落地的核心主战场。
作为国家关键信息基础设施的承载主体,关基行业是狭义企业级移动安全建设的核心主战场,涵盖政务、金融、能源、制造、交通、医疗、教育等多个细分行业及领域,同时也是国内企业级移动安全最重要的需求方。
研究报告认为,关基行业移动安全技术方案应当遵循“分层架构、设备分策、能力适配、软硬同步”的总体设计思路,以终端底座、应用本体、数据流转、业务风控、供应链全生命周期安全、安全管理六项能力域作为方案整体技术框架,结合企业配发终端与BYOD两类设备的客观能力边界做裁剪适配,避免设定超出操作系统接口能力范围的技术目标。
以下案例,正是上述“分层架构、设备分策、能力适配、软硬同步”设计思路在金融关基行业的完整落地实践。
关基行业移动安全成功案例:某城市商业银行移动办公与移动展业安全保障实践
(一)用户背景与需求概述
某头部城市商业银行,属于金融行业,为典型的关基行业用户。该银行内部存在移动办公和移动展业两类典型的移动化场景。
(1) 移动办公场景
该银行员工使用个人手机安装移动办公APP,从互联网接入访问,实现及时通信、音视频会议、管理制度查询、工作流审批等办公相关操作。该银行的移动办公APP作为移动办公门户,提供移动办公业务的统一入口,具体的移动办公业务以H5的形式在门户APP的工作台实现快速扩展。
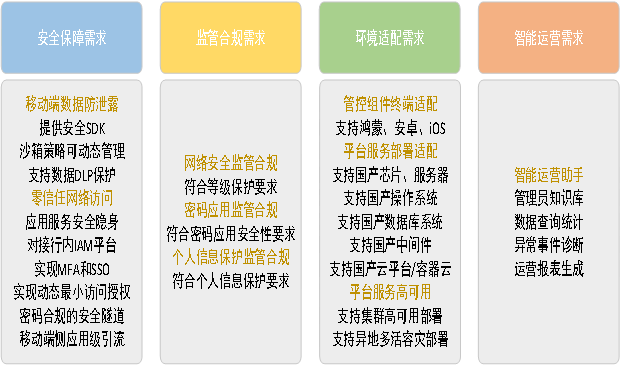
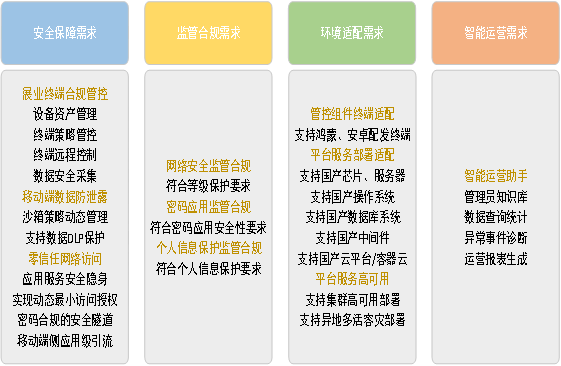
移动办公场景的保障建设需求包括安全保障、监管合规、环境适配、智能运营等多方面内容。
(2) 移动展业场景
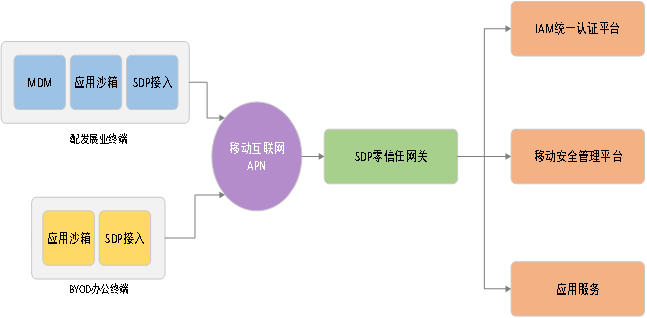
该银行为客户经理配发平板终端,安装信贷业务APP,到客户现场办理信贷业务,进行离场移动展业。展业平板和信贷应用通过运营商APN移动专网接入访问银行侧的数据中心云服务。展业平板只用于业务使用,不准用于个人用途。
移动展业场景的保障建设需求包括安全保障、监管合规、环境适配、智能运营等多方面内容。在安全保障需求方面需要对银行配发的展业终端进行设备策略管控。
(二)方案解析
该银行为保障移动办公和移动展业两类场景制定的方案包括以下内容:
(1) 展业终端设备管控
为信贷业务配发的展业平板需进行设备策略合规管控,包括安卓平板和鸿蒙平板,安装管控组件客户端,获取设备管控权限,通过管理平台向管控组件动态推送管控策略,实现设备硬件模块和系统功能策略合规管控、终端远程控制、和数据采集监测,覆盖从设备注册到退出使用的全生命周期。
(2) 应用和数据安全管理
行方对办公和展业应用所需三方SDK进行统一安全管理,对三方SDK进行安全检测和隐私合规检测,通过检测的三方SDK纳入可信SDK库,供应用开发使用。应用要完成应用安全检测、隐私合规检测、安全加固的标准管理流程后,才能够在企业应用商店进行上架发布。
在管理平台提供自动容器化服务,将移动办公和移动展业应用,与安全沙箱引擎统一打包为安全受控应用,并在企业应用商店进行私有化分发。终端侧通过移动端安全工作空间提供的企业应用商店入口,下载安装应用,应用运行在沙箱安全环境中,沙箱从管理平台接受DLP数据安全策略,控制数据泄露风险。移动安全工作空间支持安卓、鸿蒙、iOS终端的使用,管控范围仅涉及工作域,确保满足个人信息保护合规。
(3) 零信任可信访问控制
在私有云数据中心互联网出口部署SDP零信任网关,实现面向互联网的服务暴露面收敛,降低恶意网络攻击风险,SDP网关在控制平面对接行内的IAM统一身份和认证平台,实现基于MFA的多因素认证、最小访问授权、持续信任评估、动态访问控制规则调整等服务,并且在数据平面提供密码合规安全通信隧道,实现合法的应用服务代理访问。
(4) 统一策略和运营管理
建立统一管理平台,实现对移动终端、移动应用沙箱、SDP网关等管控组件的统一策略配置管理,并采集运营日志数据进行集中存储和统计分析,平台为管理角色提供了内置的AI运营助手,通过自然语言交互,提供运维知识库、运营数据分析、异常事件诊断、报表生成等智能运营辅助能力支撑。平台部署同时实现了国产化软硬件环境适配,和跨数据中心多活的服务高可用。
(三)部署实践
保障方案中的SDP零信任接入网关和统一管理平台,分别在该银行的主备数据中心的国产化私有云环境中进行服务部署,支持包括芯片、操作系统、数据库、中间件的全栈国产化环境,支持集群服务高可用和双活容灾模式。
(四)价值成效
移动办公场景全行推广使用,目前用户规模近两万人,方案保障了移动办公门户APP及工作台内几十款H5办公应用的正常使用。移动展业场景方案实现了超过一千台安卓和鸿蒙展业平板的管控和安全业务使用。系统上线后未发生重大安全事件,尤其在重保及实战演练期间保障办公及业务应用正常运行,发挥了重要作用。
安全牛解读
该案例由移动业务数据安全厂商、深耕政企移动全域管控与数据安全赛道的指掌易落地实施。
案例价值在于抓住了城市商业银行“双场景”移动化的真实痛点——对内是个人手机承载的移动办公,对外是平板承载的离场展业,通过互联网提供服务,但安全诉求天然分化。用户属于关基行业中的金融行业,既要守住监管合规底线,又要适配安卓、鸿蒙、iOS多端并存的终端生态,还叠加国产化软硬件环境的硬约束,这在关基领域颇具代表性。
案例中,展业平板做全生命周期设备管控,办公与展业应用统一沙箱化、纳入可信SDK库与DLP数据防泄漏,SDP零信任网关收敛互联网暴露面并对接行内IAM,最后以统一管理平台和AI运营助手收口。四个环节相互承接,从终端、应用到访问、运营形成完整防线,且全部跑在国产化双活环境中,兼顾安全、合规与高可用。
推广价值在于两点:
其一,它提供了一套“多端适配、全栈国产化、双活部署”的可复制范式,对同样身处信创改造期的城商行、农商行有直接借鉴意义;
其二,近两万办公用户与上千展业平板的规模验证,方案可行,且经得起重保与实战演练检验。对同类关基行业而言,这是一例技术先进的、具备规模化落地证据的移动安全实践参考。
更多内容请扫码获取完整报告。
相关阅读
联系我们
合作电话:18610811242
合作微信:aqniu001
联系邮箱:bd@aqniu.com
本文转载自微信公众号「安全牛」,查看原文。版权归原作者所有,如有侵权请联系删除。