已复现 | Linux kernel TCP UAF(CVE-2026-98432)
原创 微步情报局 2026-10-30 16:39 北京
点击查看漏洞详情
漏洞概况
10月27日,Anthropic公开披露其AI模型针对Linux内核IPv4 TCP协议栈UAF漏洞(CVE-2026-98432,CVSS 9.8)成功构建出RCE利用链(root权限),此漏洞影响Linux 4.4及以上全系未修复内核,目前Linux上游已在各稳定分支发布补丁,主流发行版正陆续推送更新。
微步情报局已成功复现UAF。经分析,该漏洞位于 Linux 内核 IPv4 TCP 三次握手中请求套接字 IP 选项的移交与释放路径,攻击者只需对默认配置下已监听的 IPv4 TCP 端口发送带 IP 选项的连接请求,即可到达缺陷处理逻辑;但必须在微秒级时间窗口内赢得竞态,才能触发UAF,触发条件较为苛刻,需多次尝试。
目前公开的远程代码执行利用链要求目标服务实际开启 Multipath TCP(MPTCP)监听。宿主机直接对外暴露 TCP 端口时可能被远程触发漏洞,导致内核崩溃。建议受影响用户及时排查并修复。
(完整漏洞情报请查阅https://x.threatbook.com/v5/vul/XVE-2026-80105)
漏洞处置优先级(VPT)
综合处置优先级:高风险
基本信息 | 微步编号 | XVE-2026-80105 |
CVE编号 | CVE-2026-98432 | |
漏洞类型 | 竞争条件 / 释放后使用(Use-after-free) | |
利用条件评估 | 利用漏洞的网络条件 | 远程 |
是否需要绕过安全机制 | 否 | |
对被攻击系统的要求 | 无需特殊配置 | |
利用漏洞的权限要求 | 无须用户权限 | |
是否需要受害者配合 | 否 | |
利用情报 | 是否有POC | 是 |
已知利用行为 | 暂无 |
漏洞影响范围
该漏洞自 Linux 4.4 引入(commit 079096f103fa),上游已在各仍在维护的稳定分支中合入修复(commit e3f33b0a1d89),各分支情况如下:
对于 5.10 分支中,自 5.10.272 起修复;
在 5.15 分支中,自 5.15.223 起修复;
在 6.1 分支中,自 6.1.190 起修复;
在 6.6 分支中,自 6.6.159 起修复;
在 6.12 分支中,自 6.12.113 起修复;
在 6.18 分支中,自6.18.56 起修复;
在 7.2 分支中,自 7.2.10 起修复;
在 7.3 及后续版本中已全部修复。
已停止维护的 4.4、4.9、4.14、4.19、5.4 等分支,上游未提供修复版本;是否已 backport 该补丁,以各发行版安全公告为准。
漏洞复现
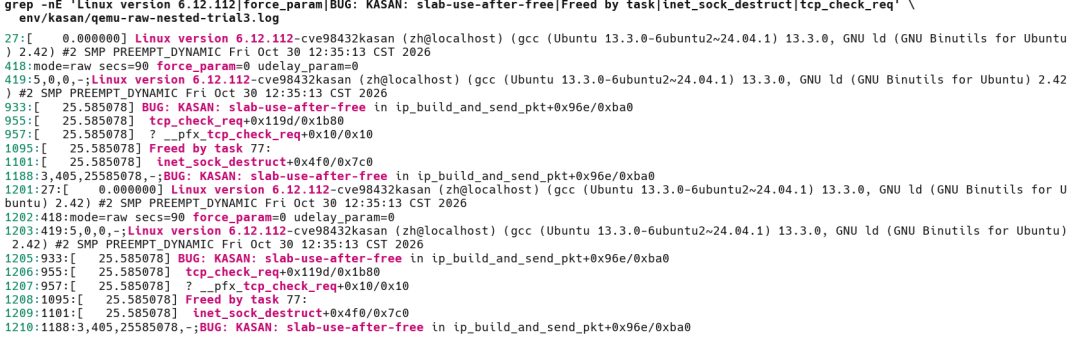
在 Linux 6.12.112 KASAN 内核上,通过构造携带 IP 选项的 IPv4 TCP 三次握手,并在连接建立完成、子套接字清理的同时发送四元组与初始序列号均相同的 SYN,触发UAF,实现内核内存破坏。
修复方案
官方修复方案
官方已发布安全通告,请访问链接查看:
https://www.cve.org/CVERecord?id=CVE-2026-98432
临时缓解措施
1、经业务评估后,将`net.mptcp.enabled`与`net.ipv4.tcp_migrate_req`设为0,立即应用并写入`/etc/sysctl.d/`持久化,重启相关MPTCP服务以关闭已有监听及连接;容器环境需在相关网络命名空间配置。同时检查并停用可触发请求套接字迁移的BPF程序。
2、确认不影响正常业务后,可在主机防火墙丢弃携带IPv4选项(首部长度IHL大于5)的入站TCP报文,以降低外部触发风险。
上述措施不能替代补丁,请尽快按发行版官方公告升级内核并重启。
微步产品支撑
微步漏洞情报于2026-10-15收录该漏洞。
微步下一代威胁情报平台NGTIP及X情报中心已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
本文转载自微信公众号「微步在线研究响应中心」,查看原文。版权归原作者所有,如有侵权请联系删除。