16岁高中生凌晨敲下admin,竟闯入微软17.3万亿行核心库!全网看傻眼……
尚未抵达notyet 2026-11-03 07:15 广东
以下文章来源于:尚未抵达notyet
尚未抵达notyet尚未抵达notyet面向需要判断 AI 机会与风险的读者,长期关注黑箱机制、模型幻觉、平台规则与不可见的算法舞台。
市值数万亿美元的科技帝国,防线怎么会脆弱得像一层窗户纸?
凌晨两点,万籁俱寂。
16岁的高中生 Faav 坐在卧室电脑前。父母正在隔壁房间熟睡,他刚刚写完周五的学校作业,顺手点开了一条卡了整整十天的代码线索。
他在键盘上敲下了五个字母:admin。
回车,屏幕瞬间弹回一个孤零零的数字:1。
紧接着,一串长得让人眼晕的数字跳了出来:17333335124315。
17.3万亿行记录。
那一刻,这个16岁的少年死死盯着屏幕,激动得差点叫出声来。
但他硬生生捂住了嘴,他怕吵醒熟睡的父母,只能一遍又一遍地核对算术。
手里既无微软员工账号与内部密码,更缺少合法的加密签名,这个还没成年的高中生,仅凭一张自己手搓的“空白假证”和一个最老套的默认用户名,就以最高管理员的身份,大摇大摆地走进了微软内部分析平台 Titan 的心脏。
▲ 漏洞公开后,16岁研究者 Faav 在 X 上感叹:“依然不敢相信,凌晨两点敲下‘admin’,就让我进了微软17万亿行记录。”
消息一出,整个国际安全圈彻底炸锅。
所有人都在追问同一个问题:市值数万亿美元的科技帝国,防线怎么会脆弱得像一层窗户纸?
顺着少年公开的调查笔记往回追查,一条环环相扣、堪比好莱坞谍战片的“数字侦察链”浮出了水面。
一、第一重异常:锁死的正门,与敞开的“说明书”
故事的起点,要倒回2026年8月25日。
Faav 虽然只有16岁,但已经是漏洞赏金圈的“老手”。早在15岁时,他就挖出过微软访客签到系统的漏洞。
为了在课余时间抓虫,他自己写了一个名叫 Antares 的个人 AI 辅助狩猎工具,专门在后台自动扫描大厂的子域名、反复试错。
8月25日这天,AI 助手把微软的内部数据分析平台 Titan 标记为了一条可疑线索。
从表面上看,Titan 固若金汤。任何外部访客点开它的网页前端,都会被一堵冷冰冰的提示墙挡回来:“需要 VPN(VPN Required)”。在普通人眼里,这就是一扇锁死的铁门。
但 Antares 顺着网络解析往下摸,发现了一个极其反常的现象:网页正门确实锁了,但负责干活的后端 API 接口,竟然挂在另一台公开可达的 Azure 云服务主机上。
荒唐的场面还在后头。
在这台公网主机的根路径下,微软工程师竟然把一整套 Swagger/OpenAPI 交互式文档原封不动地忘在了公网上。
什么是 Swagger 文档?
打个比方,黑客平时搞渗透,就像蒙着眼睛在黑屋子里摸索开关,得花几个星期去猜接口叫什么名字、参数怎么填。
而暴露在公网的 Swagger 文档,相当于银行金库的设计师直接把《金库内部结构与开锁说明书》贴在了后门玻璃上。
说明书上清清楚楚地列着四条核心通道。其中第三条名叫 /v2/Query,文档里甚至贴心地注明:这个接口不仅能查数据,还直接接受原始 SQL 语句(Raw SQL)。
正门挂着“闲人免进”,后窗却大敞四开,窗台上还摆着操作指南。
在国际权威的 OWASP API 安全标准(API9:2023) 中,这种脱离了统一网关监管、在公网裸奔的接口,有一个专门的称呼,“影子 API(Shadow API)”。
二、第二重追查:乘着“时光机”,唤醒三年前的僵尸
拿到说明书后,Faav 立即对着 /v2/Query 发送了一条最基础的测试指令:SELECT 1。
服务器拒绝了他,返回 401 未授权错误。同时,接口还需要一个正确的“路由键(Routing Value)”,也就是告诉系统你要查哪个具体的数据集。
去哪找微软内部的路由键?暴力盲猜不仅慢,还会触发警报。
这位16岁少年展现出了惊人的老辣。
他没有硬撞服务器,而是打开了被称为“互联网时光机”的互联网档案馆(Wayback Machine),把时间拨回了 2023年。
在三年前保存下来的 Titan 历史登录页与隐私页快照里,他翻出了一套早就撤下的旧版 Apache Superset 前端配置文件。
这些沉睡在历史缓存里的 JavaScript 代码,像化石一样完整保留了平台当年的家底:里面清清楚楚写着 56个后端数据表路由定义,其中就包括一个名叫 TestData 的测试路由。
Faav 把这56个三年前的“老古董”放进2026年的线上接口里挨个测试。
结果令人瞠目结舌,其中整整30个路由,在三年后的今天依然完全存活(Live)!
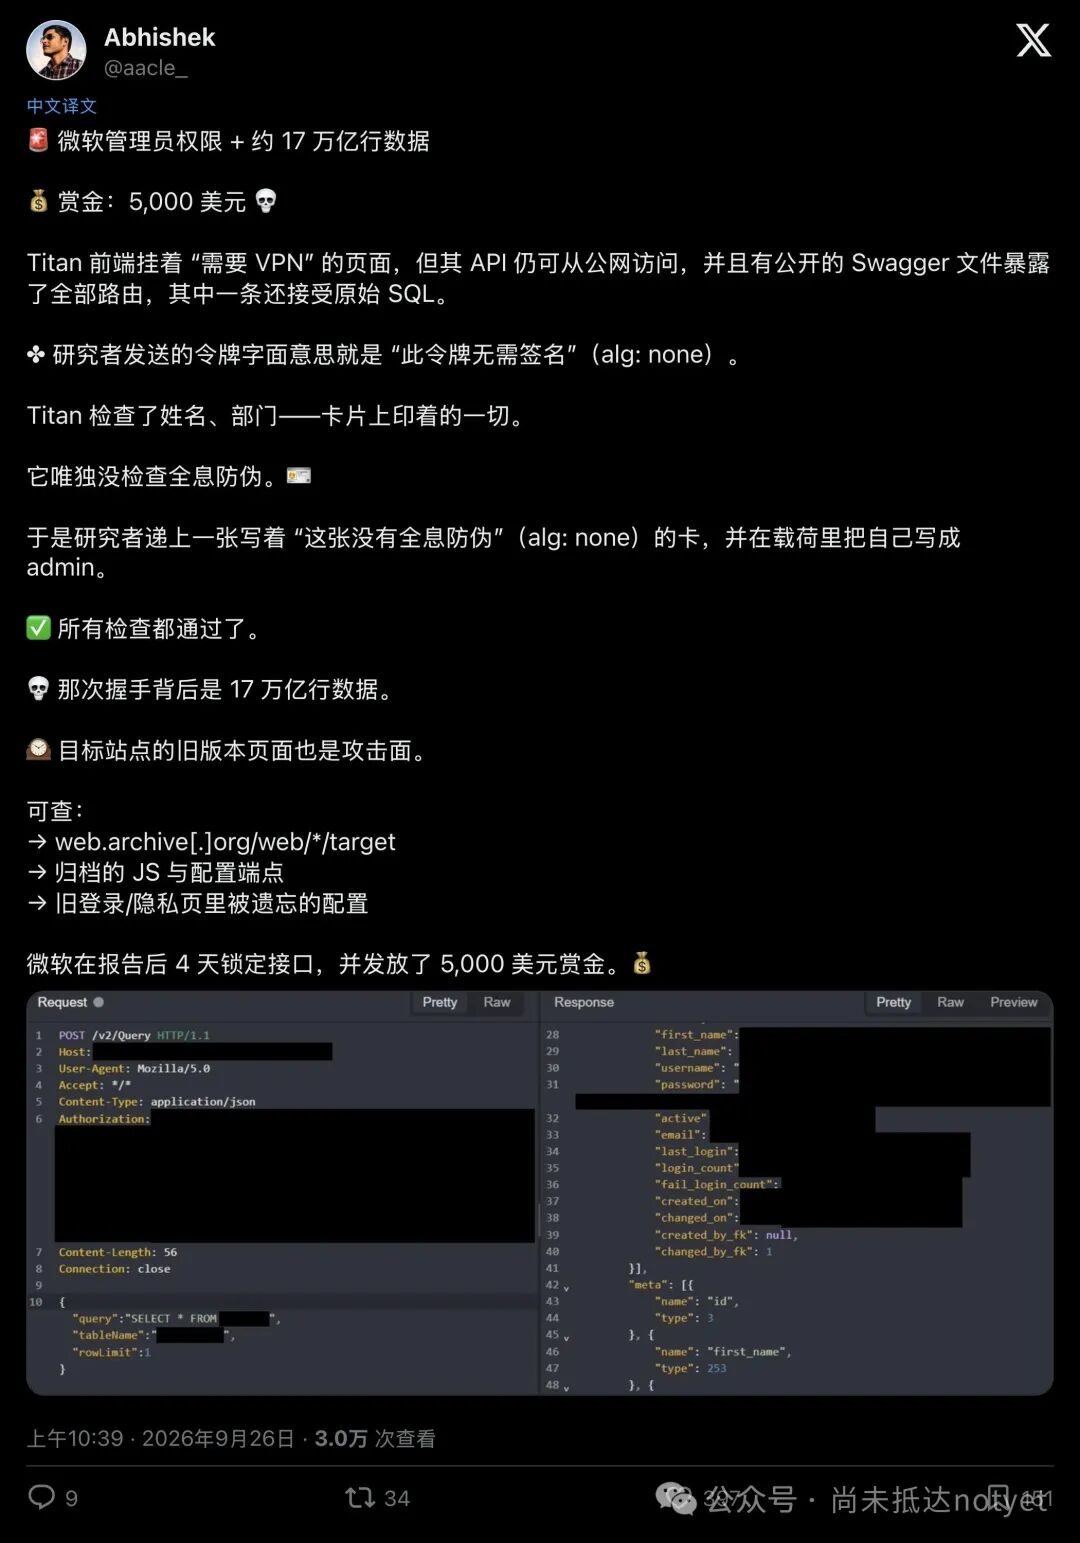
▲ 安全博主制作的案件图解:前端挂着 VPN 门禁,背后却是暴露的 Swagger 文档、互联网档案馆里的旧配置,以及不验签的令牌。
这就是大厂微服务架构里最要命的顽疾,“僵尸 API(Zombie API)”。
很多人以为,只要把网页上的旧按钮删掉,旧功能就下线了。但在庞大的企业云端,工程师往往害怕“删掉旧接口会搞崩某个不知名的老业务”,于是只拆前端、不关后端。
三年前的网页快照,就这样穿过时间裂缝,成了撬开今天微软大门的铁撬棍。
三、致命一击:AI 卡壳十天,人类一秒破局
路由打通了,只剩最后一道关卡:身份认证。
Titan 系统要求访问者出示一枚 JWT(JSON 网络令牌)。
为了方便理解,你可以把 JWT 想象成一张电子工作证。这张工作证由三部分组成:头部(写着防伪算法)、载荷(印着你的姓名、部门、权限),以及决定真伪的第三部分,加密签名(相当于防伪钢印)。
正常情况下,保安(服务器)拿到工作证,第一步必须先拿验钞机照一下防伪钢印。钢印是真的,再去读上面印着的名字
在接下来的十天里,AI 助手 Antares 对着这个接口不断变换参数试错。在成百上千次报错中,Faav 敏锐地捕捉到了一个诡异的细节:无论怎么涂改工作证上的部门和名字,哪怕不更换后面的防伪钢印,系统居然都照单全收!
一个大胆的念头冒了出来:难道这个保安根本不看防伪钢印?
Faav 立即动手伪造了一张假证。他在头部声明里写上 "alg":"none"(无加密算法),把第三段的签名直接留空。结果,这张连防伪章都没有的白条,一路绿灯通过了租户、受众和应用 ID 的全部检查!
然而,就在距离终点只有一步之遥的地方,AI 卡住了。
无论 AI 怎么尝试,系统始终冷冰冰地报错:User not found(用户未找到)。因为令牌里代表用户名的字段叫 upn(用户主体名称),在微软体系里,这通常是一串邮箱地址。AI 助手死守着这个逻辑,夜以继日地猜了无数个微软员工风格的邮箱,全都吃了闭门羹。
线索僵持了整整十天,直到9月5日那个周五的凌晨一点,做完功课的 Faav 重新坐回电脑前,看着满屏的报错,人类的直觉突然跳出了 AI 的思维定式:既然这个系统底层用的是开源的 Apache Superset,万一后端程序员偷懒,根本没把 upn 当成微软邮箱,而是直接拿去查本地数据库的用户名呢?
本地数据库最默认的管理员叫什么?
他删掉邮箱,随手敲进了 admin。屏幕跳出数字 1,admin 被直接映射为本地1号用户,系统最高管理员。
AI 用十天的枯燥穷举把人送到了门前,而人类用凌晨一点的灵光一闪,拧开了门锁。正如安全大V vx-underground 看完报告后的黑色幽默短评:“这蠢得太离谱了,但我喜欢。”
四、17.3万亿行背后,与5000美元的“耳光”
门推开后,里面的景象让这个16岁少年屏住了呼吸。
他先用 SHOW DATABASES 看了一眼平台元数据库。光是与 Titan 相关的内部目录与配置里,就躺着约2.5万条账号记录、17,990条微软员工邮箱、1.5万条员工组织记录,以及355个数据库配置和2.1万条 SQL 定义。
接着,他看到了独立的必应(Bing)搜索分析数据源。为了证明漏洞的真实性,同时严守白帽黑客的法律与道德边界,他格外谨慎地只做了“有界采样”,仅提取了两行必应样本(只包含国家或州级的粗略反向 IP 位置,不涉及具体个人身份),绝不多碰一条客户隐私。
最后,他做了一次全局摸底。那30个存活的历史路由,背后连通着 17个 ClickHouse 分析数据库、9,863张独立数据表。他调取系统元数据进行汇总核对,算出了那个震惊全网的存储规模数字:17,333,335,124,315 行。
这里必须严谨地划清一条界限:“能够触及”不等于“已经泄露”。17.3万亿行是包含历史、重复和派生数据在内的平台总存储规模估算,Faav 从未搬走这17万亿行数据,整起事件里也没有任何客户隐私(PII)遭到窃取。
发现问题的当晚(9月5日),Faav 就把报告交给了微软安全响应中心(MSRC)。微软四天后(9月9日)锁死了该接口。
然而,当9月17日微软公布赏金数额时,全网替这位少年打抱不平,仅仅 5,000 美元(约合人民币3.5万元)。
不仅如此,在文章公开发表前,微软还对他的博客行使了编辑审查权,删减了部分章节与图表,并重新修饰了关于漏洞影响范围的表述。
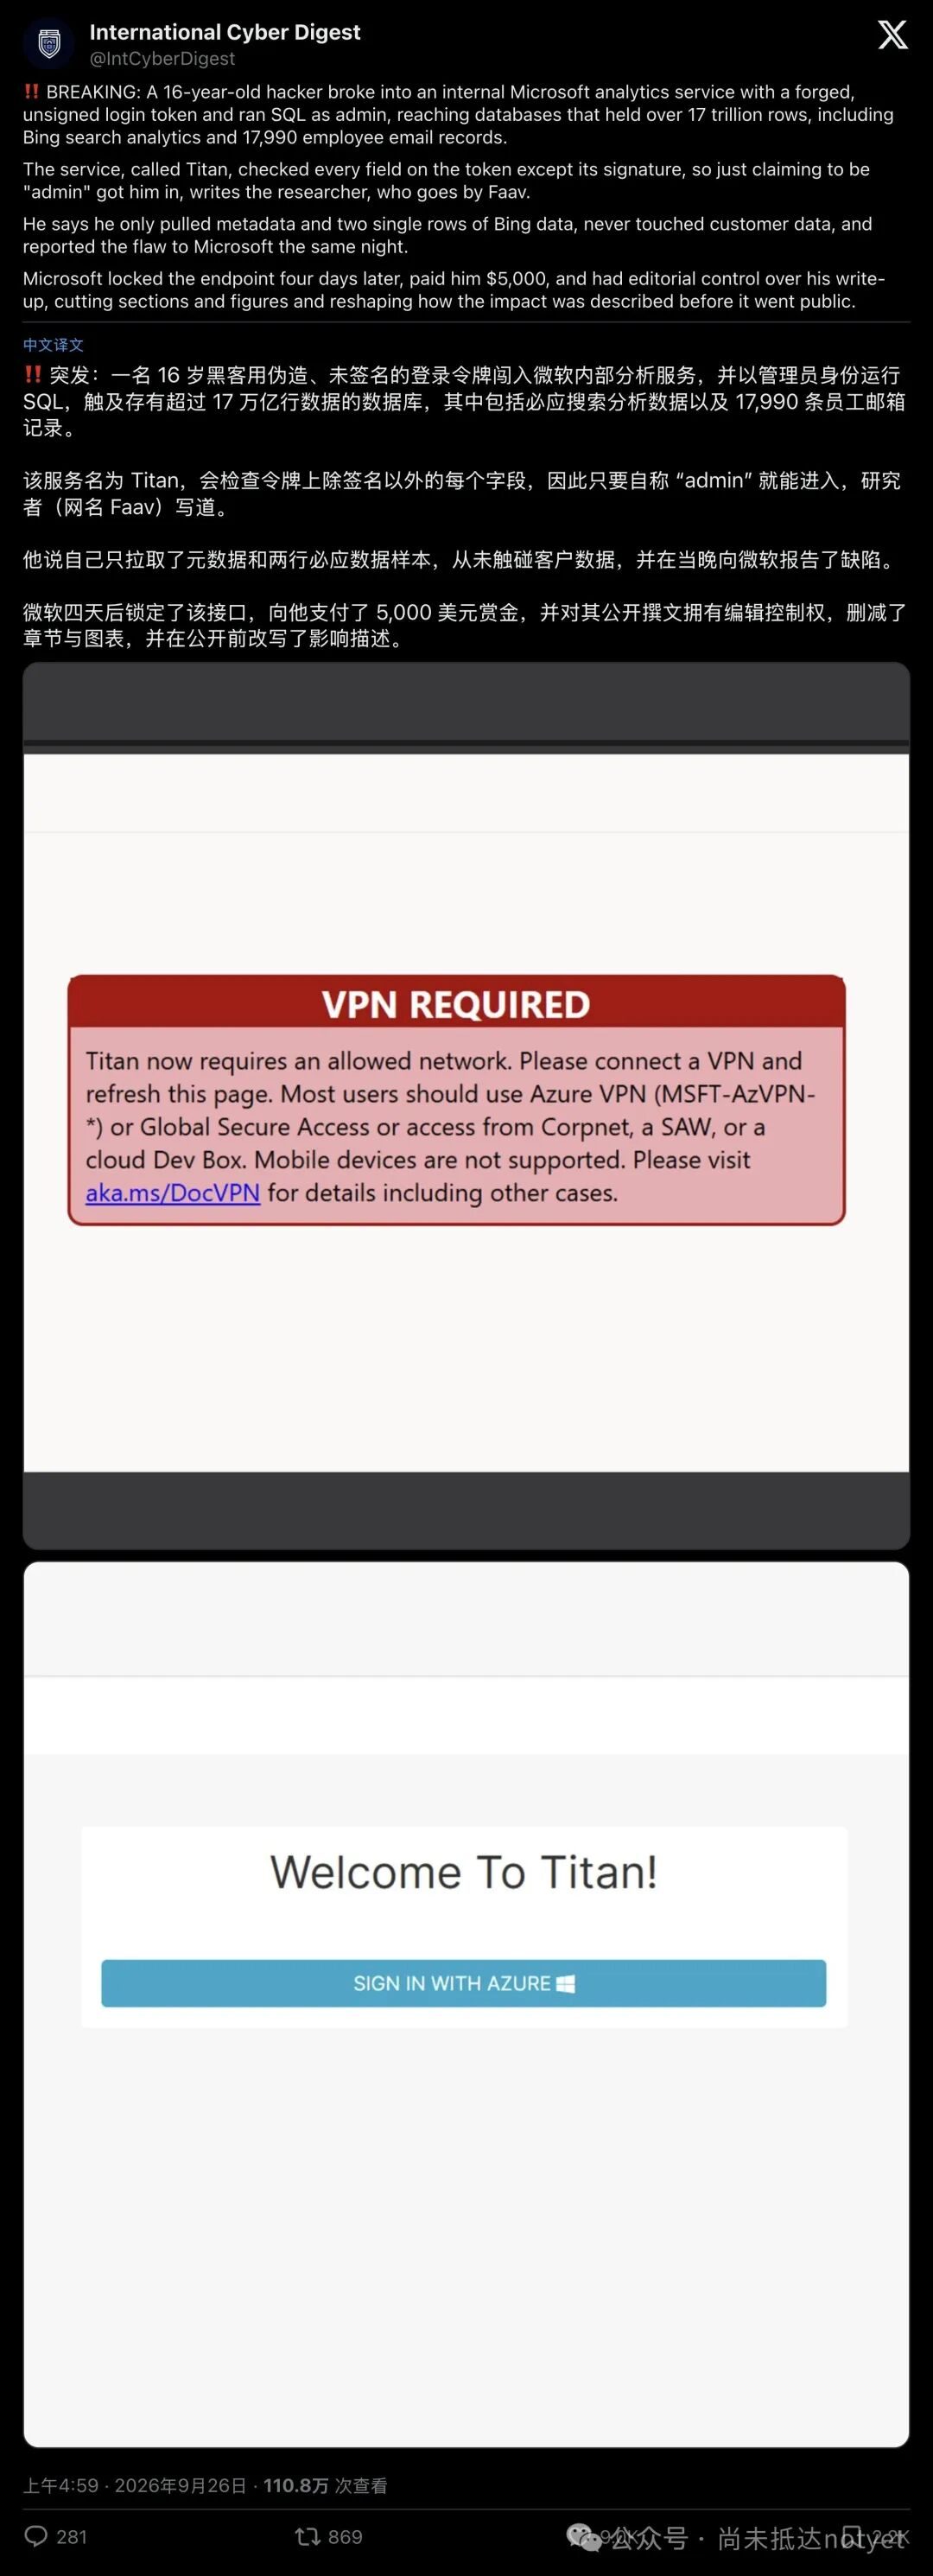
▲ 突发新闻账号 International Cyber Digest 汇总了“未签名令牌、5000美元赏金与微软修改描述”等细节,阅读量迅速突破百万。
“5000美元简直像一记耳光!”X 平台上的安全从业者们炸开了锅。有人直言,这种直接捅穿内部分析底座、连着17个核心库的漏洞,赏金至少该是五位数甚至六位数。
Faav 本人倒是显得很平静。他在评论区坦言,开会时他确实礼貌地问过微软能不能提高赏金或给点额外奖金,但对方以“公司政策不允许”为由拒绝了。
他之所以依然愿意给微软挖漏洞,很大程度上是因为微软允许他在修补后公开写出这些精彩的技术故事。
五、最昂贵的围墙,防不住最朴素的偷懒
复盘整起事件,全程既不涉及高深莫测的零日漏洞,也无需算力恐怖的超级计算机破解。
一个16岁的高中生之所以能单枪匹马走入微软的数据腹地,靠的是对手接连犯下的四个低级错误:
以偏概全的防线:以为前端网页挂个 VPN 提示,后面的 API 就安全了;
随手乱丢的图纸:把生产环境的 Swagger 接口文档直接敞开在公网上;
死而不僵的旧账:三年前的测试路由从未物理下线,留给互联网档案馆当了跳板;
形同虚设的验票:校验证件上的每一行字,唯独跳过了最核心的密码学签名验证。
在 AI 编程与自动化工具狂飙突进的今天,这起深夜奇袭给所有科技巨头敲响了一记警钟:当微服务膨胀到成千上万个时,冲垮安全防线的往往是内部失控的“影子资产”与某一行偷懒省掉的验签代码,而非外部最顶尖的攻击长矛。
毕竟,如果你在每扇防盗门上都装了最先进的读卡器,却允许任何人拿一张手写的白纸刷开门锁,那么门后的金库修得再大,也不过是一座不设防的沙堡。
作者丨林予
来源丨公众号:尚未抵达notyet(ID:not-yethere)
dbaplus社群欢迎广大技术人员投稿,投稿邮箱:editor@dbaplus.cn

本文转载自微信公众号「dbaplus社群」,查看原文。版权归原作者所有,如有侵权请联系删除。