威努特上网行为审计系统:让医院上网行为查得清、管得住
原创 田家轩 2026-11-03 08:00 北京
从日常用网场景,拆解医院管理难点。
一座三甲医院的网络里,同时跑着什么?
医院信息系统(HIS)里是挂号、收费与医嘱,电子病历(EMR)里是患者完整的诊疗记录,影像归档和通信系统(PACS)里是动辄数百MB的影像,临床检验信息管理系统(LIS)里是检验数据,互联网医院的问诊窗口连着院外的患者手机。与此同时,门诊大厅的免费Wi-Fi上,几百位患者和家属正在刷视频;护士站的公用电脑刚被三位护士轮班用过;信息科旁边,一名第三方维保工程师正通过远程工具调试设备。
业务越数字化,互联网出口就越像一个“所有人共用的大门”。门开着,医疗业务要高效通行;门守不住,患者隐私、科研数据与合规底线就可能一起流失。
国家卫生健康委、国家中医药局、国家疾控局联合印发的《医疗卫生机构网络安全管理办法》(国卫规划发〔2022〕29号)明确要求:医疗卫生机构应当“加强日志留存及管理工作,杜绝篡改、删除日志的现象发生”,数据全生命周期活动应当在境内开展;《人口健康信息管理办法(试行)》第十条则划出硬红线——不得将人口健康信息在境外的服务器中存储,不得托管、租赁在境外的服务器。
红线已经划好,要求也已经明确,医院想要落实好,需要先解决日常上网管理中的几道难题。
医院上网行为管理,难在哪里?
难题一:一张工位多人用,“谁上的网”说不清
门诊医生工作站、护士站等区域的一些工作终端,天然就是多人共用;住院部轮班、进修与实习人员流动,账号与人员的对应关系随时在变;再加上设备厂商、系统集成商的第三方运维人员,医院网络里的“用户”至少可以分成四类:在编职工、第三方人员、患者及家属、访客。
如果只靠IP地址做记录,一个IP背后可能站着十几个人。一旦发生敏感信息外发,事后追查只能追到“某台电脑”,追不到“某个人”,等保测评中“审计覆盖到每个用户”的要求也就落不了地。
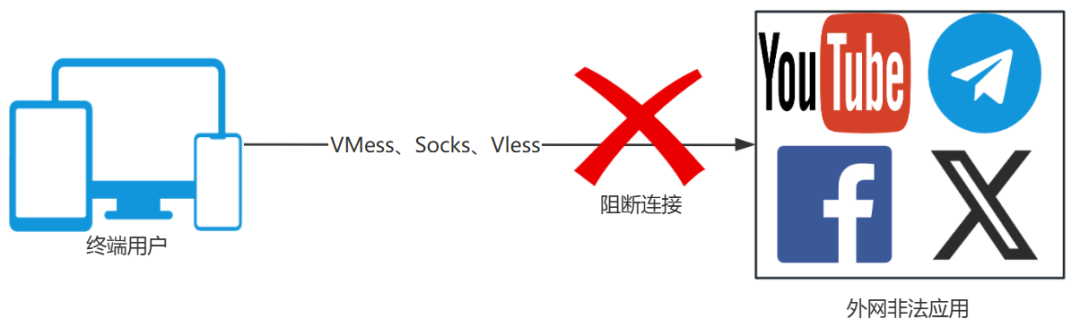
难题二:一条境外链路,把患者数据带出了国境
医护人员查阅外文文献、使用境外协作工具,初衷往往是工作需要。但部分场景是通过代理工具“翻墙”实现的:流量一旦经由境外节点转发,访问的账号、上传的文件、甚至同步到境外网盘或在线文档的数据,都不再处于院内可控范围。
更隐蔽的是,这类行为往往发生在个人终端、工作时间之外,传统基于端口和域名的识别手段基本失效,而它触碰的恰恰是数据境内存储这条硬红线。
难题三:一次加密上传,成了数据外发的"隐形通道"
今天超过九成的网页流量走HTTPS。对管理者而言,这意味着一个尴尬的现实:流量看得见,行为看不见。一份压缩后的患者名单、几张检验报告截图,通过加密网页邮箱、加密网盘、即时通讯工具发出去,在流量层面只是一次普通的TLS连接。
没有对加密流量的可控解密与内容级审计,数据外发就始终存在盲区,事后也拿不出可采信的证据链。
难题四:一次带宽挤占,卡住的是门诊叫号
PACS影像调阅、远程会诊、手术示教、互联网医院视频问诊,都是对带宽与时延高度敏感的业务。而出口链路上,P2P下载、在线视频、短视频直播同样在抢带宽。早高峰门诊时段,一次带宽拥塞的直接后果,就是医生站加载变慢、叫号与缴费排队变长。
医疗业务的连续性,经不起“带宽被娱乐流量吃掉”这种低级故障。
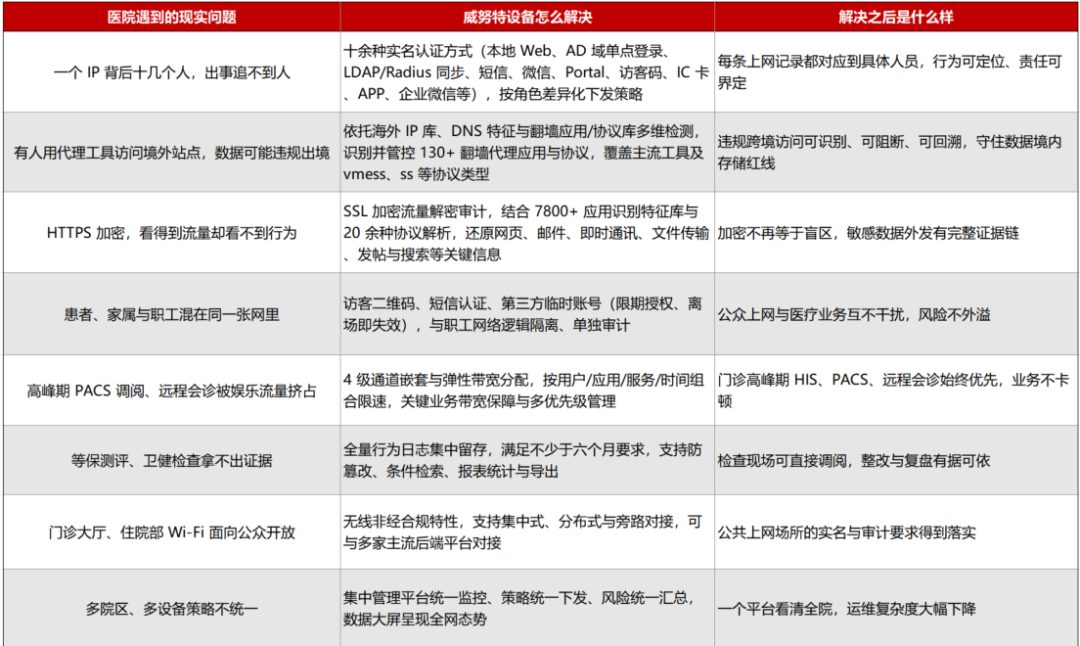
一张表看懂:威努特的医院上网管理对策
设备参数只是手段,医院真正需要的是问题被解决。我们把医院最常见的问题,与威努特上网行为审计系统的应对方式列成一张对照表。
四个能力支点,把“能解决”变成“真解决”
一、身份先立住。
把上网行为从“某台机器”精确到“某个人”。在编职工对接AD域与工号体系实现单点登录,一人一号;第三方维保人员使用临时账号,限期、限权、可审批;患者与家属通过访客码或短信认证入网;公用终端支持认证后自动录入与组织结构分组管理。
二、识别要够深。
设备对出口流量进行2-7层检查与分析,既不遗漏常规应用,也能识别伪装成 Web流量的代理工具与小众协议,对高危访问行为实时告警。
三、审计要能还原。
在完成应用识别的基础上解码还原关键信息,支持即时通讯内容审计与传输文件还原,可配置文件大小阈值;配合千万级URL分类库与自定义分类,对涉敏访问、违规站点进行过滤与留痕。
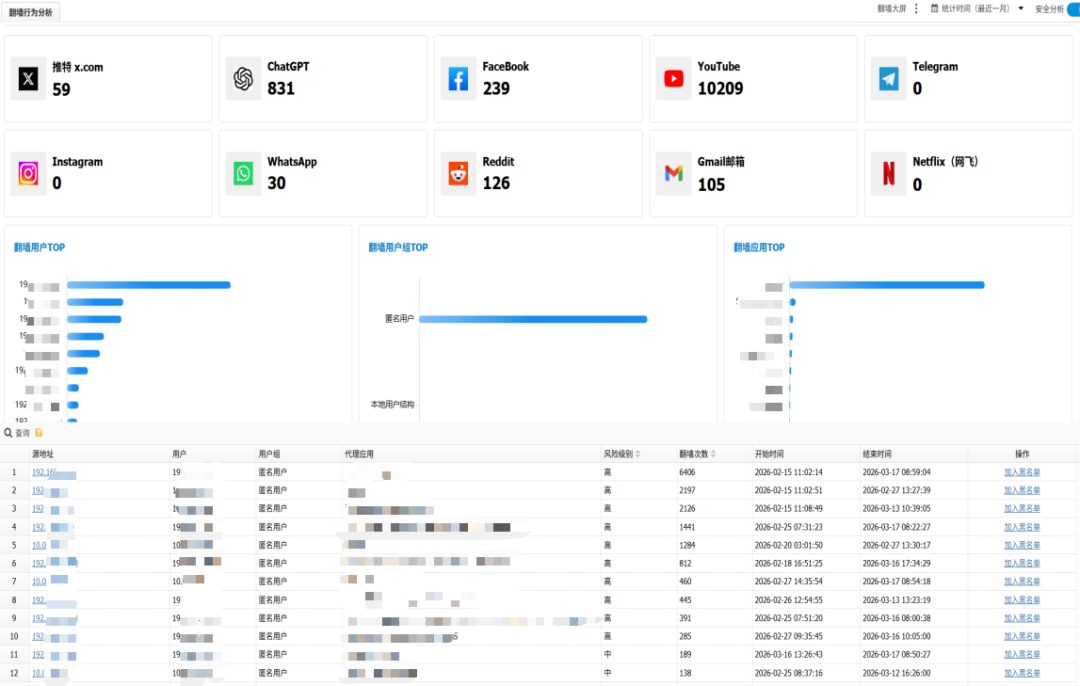
四、管控要可执行。
防翻墙策略独立配置,可按场景选择适中、严格、宽松三档检测宽松度,处理动作可选允许或阻断;防翻墙日志本地留存、可视化分析与报表导出,并支持按合规要求上报、对敏感信息加密。
部署落地:不折腾网络,也不添新风险
医院最担心的,往往是“上安全设备把业务搞瘫”。方案在设计上规避了这一点:
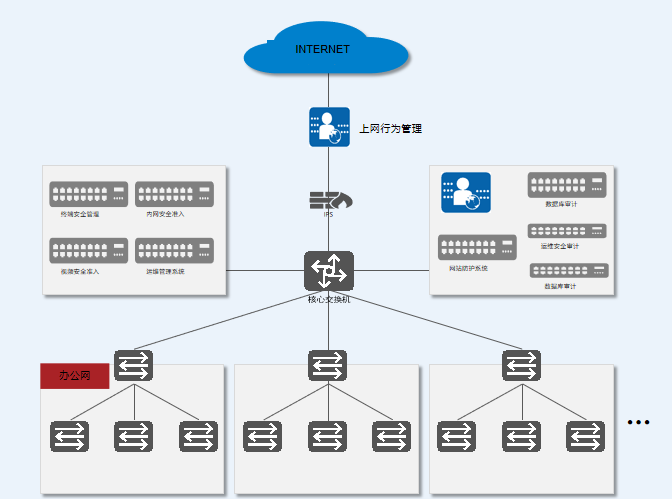
不改拓扑:支持透明桥接、虚拟网线、路由、旁路及混合模式。透明桥接或虚拟网线串接出口时,无需修改IP规划,用户无感知、业务不中断;
不怕故障:支持主主、主备高可用部署与硬件Bypass,设备异常时链路自动导通;
好上线:支持U盘零配置上线,多院区、多分支机构可快速复制部署。
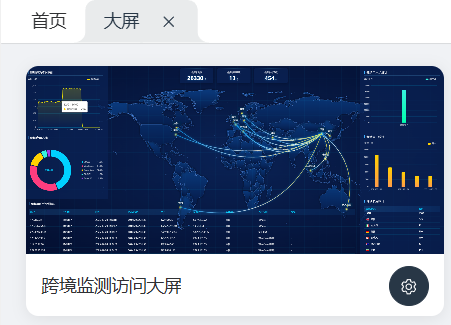
检测、管控、审计、运维由此形成闭环:看得见(识别)→ 管得住(阻断与限速)→ 查得到(日志与报表)→ 好运维(集中管理与大屏)。
结语
医疗行业的网络安全,从来不只是“防住一次攻击”。它关乎一位患者的病历会不会被陌生人看到,关乎一台CT的影像能不能在医生需要时秒级打开,关乎一家医院在等保测评和监管检查面前,能不能拿出完整、可信的日志证据。
威努特将持续围绕实名认证、行为审计、风险阻断、合规留痕与可视化运维五项能力,助力各级医院和医疗卫生机构提升网络精细化管理水平,让上网行为可识别、可管控、可审计、可追溯——把住互联网出口这道关,为智慧医院构筑安全、稳定、有序的网络环境。
本文转载自微信公众号「威努特工控安全」,查看原文。版权归原作者所有,如有侵权请联系删除。