德国总理在前往亚洲期间遭受以色列间谍软件入侵
天御 2026-11-03 10:48 广东
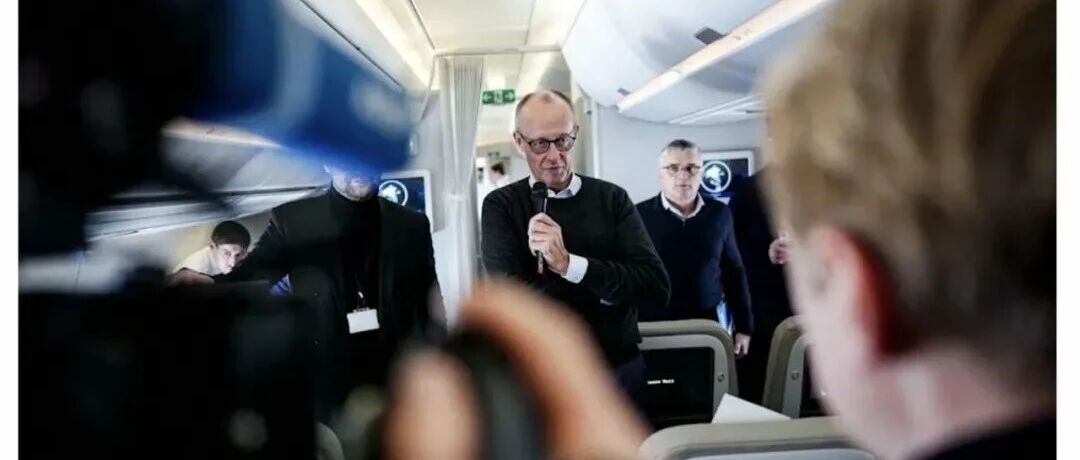
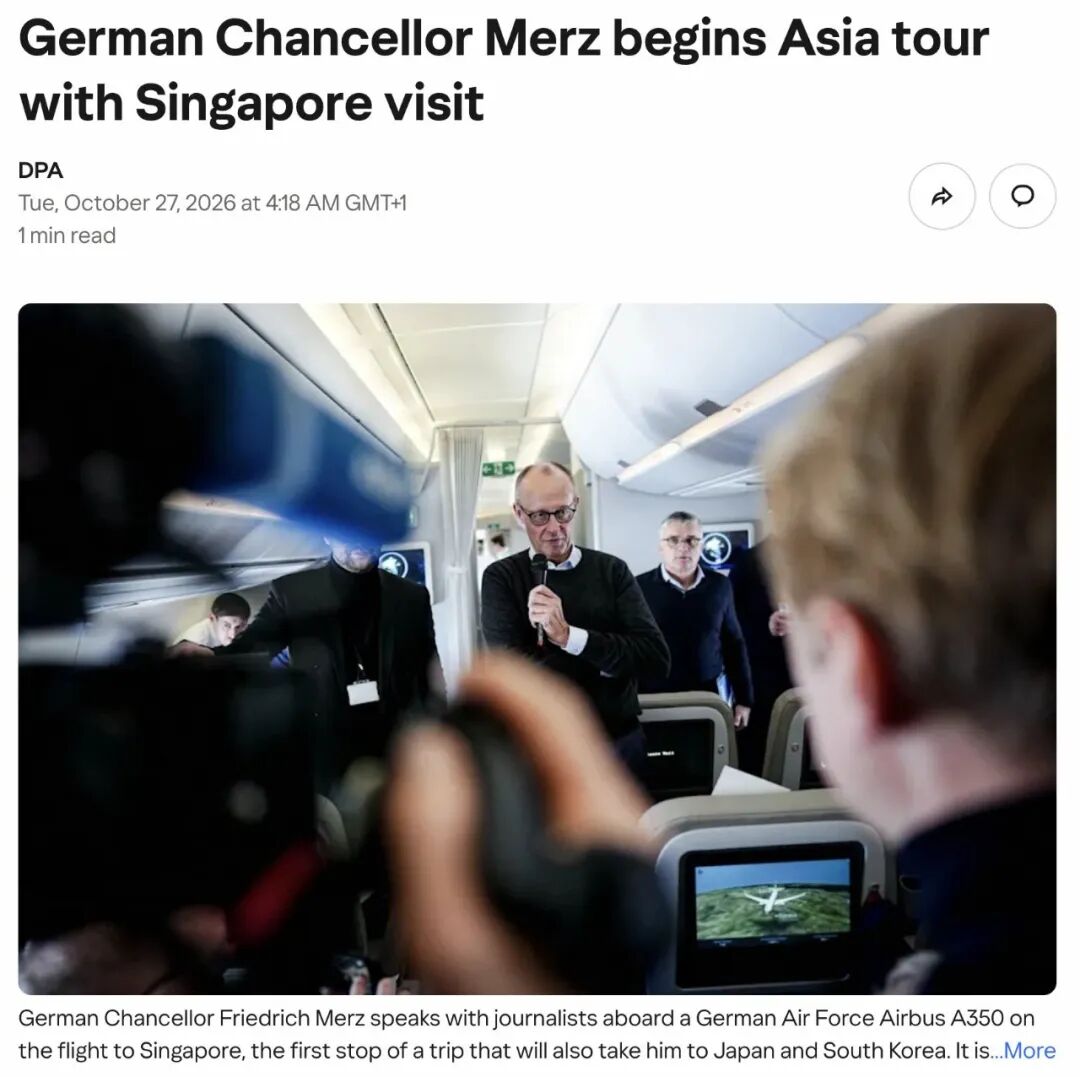
2026年11月2日,德国《明镜周刊》(SPIEGEL)报道,苹果公司向德国总理弗里德里希·默茨(Friedrich Merz)亚洲之行的多名随行人员发送了威胁通知,提示其iPhone遭到以色列雇佣兵间谍软件的针对性攻击。此次行程覆盖新加坡、日本和韩国。同一轮警告还波及联邦议院议员、联邦各部委工作人员以及部分记者,其中包括《明镜周刊》出版社的一名女记者。数字部长Karsten Wildberger已在公开节目中确认相关情况。
德国联邦信息安全办公室(BSI)随后致函所有联邦议院议员及其工作人员,指出受影响者必须假定设备可能已被入侵,并建议立即激活iPhone的锁定模式(Lockdown Mode)、安装全部系统更新。对于希望进一步降低风险的用户,BSI强烈建议更换新设备,且在设置时避免使用旧手机的完整备份。
BSI进一步指出,此次攻击很可能属于零点击(Zero-Click)类型:设备可在用户未采取任何主动操作的情况下被感染,例如通过无需打开的预制消息。一旦成功植入,攻击者通常可读取设备上几乎全部内容,并远程激活摄像头与麦克风,使手机沦为随身窃听器。即使是端到端加密的聊天内容,在设备本身已被控制的情况下也不再安全。
公民实验室高级研究员指出,苹果通知到达时,一轮针对德国关键国家机构的雇佣兵间谍软件定向攻击已经发生。他强调,苹果通知仅覆盖iOS用户,同一目标池中很可能还存在Android设备受攻击的情况,但目前缺乏有效发现机制。并指出,防御此类威胁不仅是网络安全问题,更是柏林的政策问题:威慑是必要的。雇佣兵间谍软件运营商资源充足,且越来越能够利用人工智能生成新型攻击,部分行为体还受到其他政府的保护。
目前,苹果与德国当局均未公开具体攻击者、所使用的间谍软件产品或漏洞细节。通知中仅使用“Mercenary Spyware”(雇佣兵间谍软件)这一表述。此类软件由商业公司开发并出售给客户(通常是政府机构),许可证与部署成本高昂。SPIEGEL报道同时提到,苹果此次向99个国家的用户发出了类似通知,说明相关线索可能是在一段时间内集中收集后统一推送,并非所有收到通知者都必然遭受同一攻击者或同一款恶意软件的攻击。
德国BSI已明确建议受影响者按“设备可能已被入侵”来处置,并采取技术隔离与更换措施。截至目前,调查仍在进行,幕后责任方尚未被正式点名。此次事件再次凸显欧洲在应对雇佣兵间谍软件威胁方面的持续脆弱性:关键政治与政府目标在公开行程期间仍可能被专业商业间谍工具定向,而现有防护与政策威慑机制尚未充分发挥作用。
参考资料:
Apple schickte Spionagewarnung an Teilnehmer von Merz’ Asienreise
推荐阅读
闲谈
美国网络政策与战略专题
威胁情报
1.威胁情报 - 最危险的网络安全工作
2.威胁情报专栏 | 威胁情报这十年(前传)
3.网络威胁情报的未来
4.情报内生?| 利用威胁情报平台落地网空杀伤链的七种方法
5.威胁情报专栏 | 特别策划 - 网空杀伤链
6.以色列情报机构是如何远程引爆黎巴嫩传呼机的?
7.对抗零日漏洞的十年(2014~2024)
8.零日漏洞市场现状(2024)
APT
入侵分析与红队攻防
天御智库
本文转载自微信公众号「天御攻防实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。