CNVD漏洞周报2026年第43期
原创 CNVD 2026-11-03 17:37 北京
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞686个,其中高危漏洞421个、中危漏洞233个、低危漏洞32个。
2026年10月26日-2026年11月01日
本周漏洞态势研判情况
本周信息安全漏洞威胁整体评价级别为高。
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞686个,其中高危漏洞421个、中危漏洞233个、低危漏洞32个。漏洞平均分值为7.18。本周收录的漏洞中,涉及0day漏洞485个(占71%),其中互联网上出现“Ruijie RG-EW3000GX命令注入漏洞、Performance Indicator System SQL注入漏洞”等零日代码攻击漏洞。本周CNVD接到的涉及党政机关和企事业单位的事件型漏洞总数16976个,与上周(39648)环比下降57%。
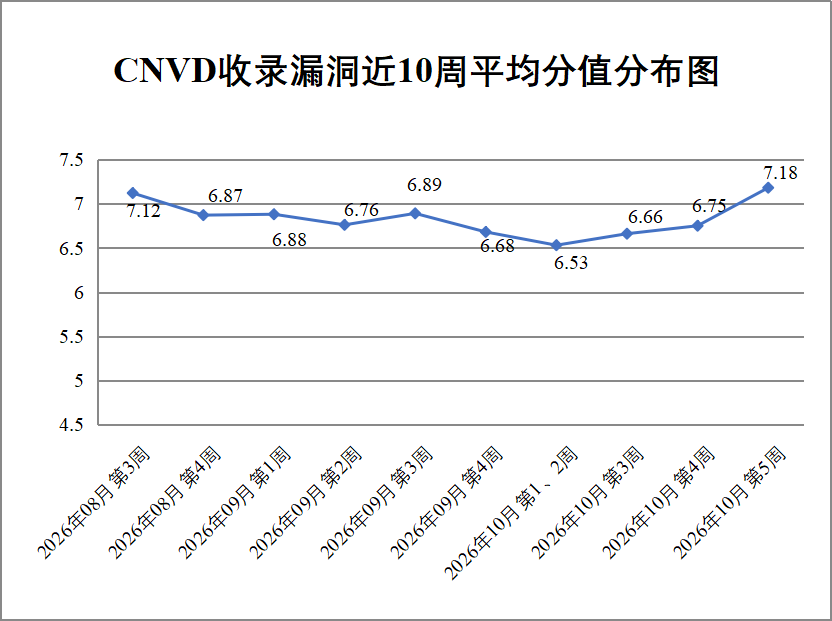
图1CNVD收录漏洞近10周平均分值分布图
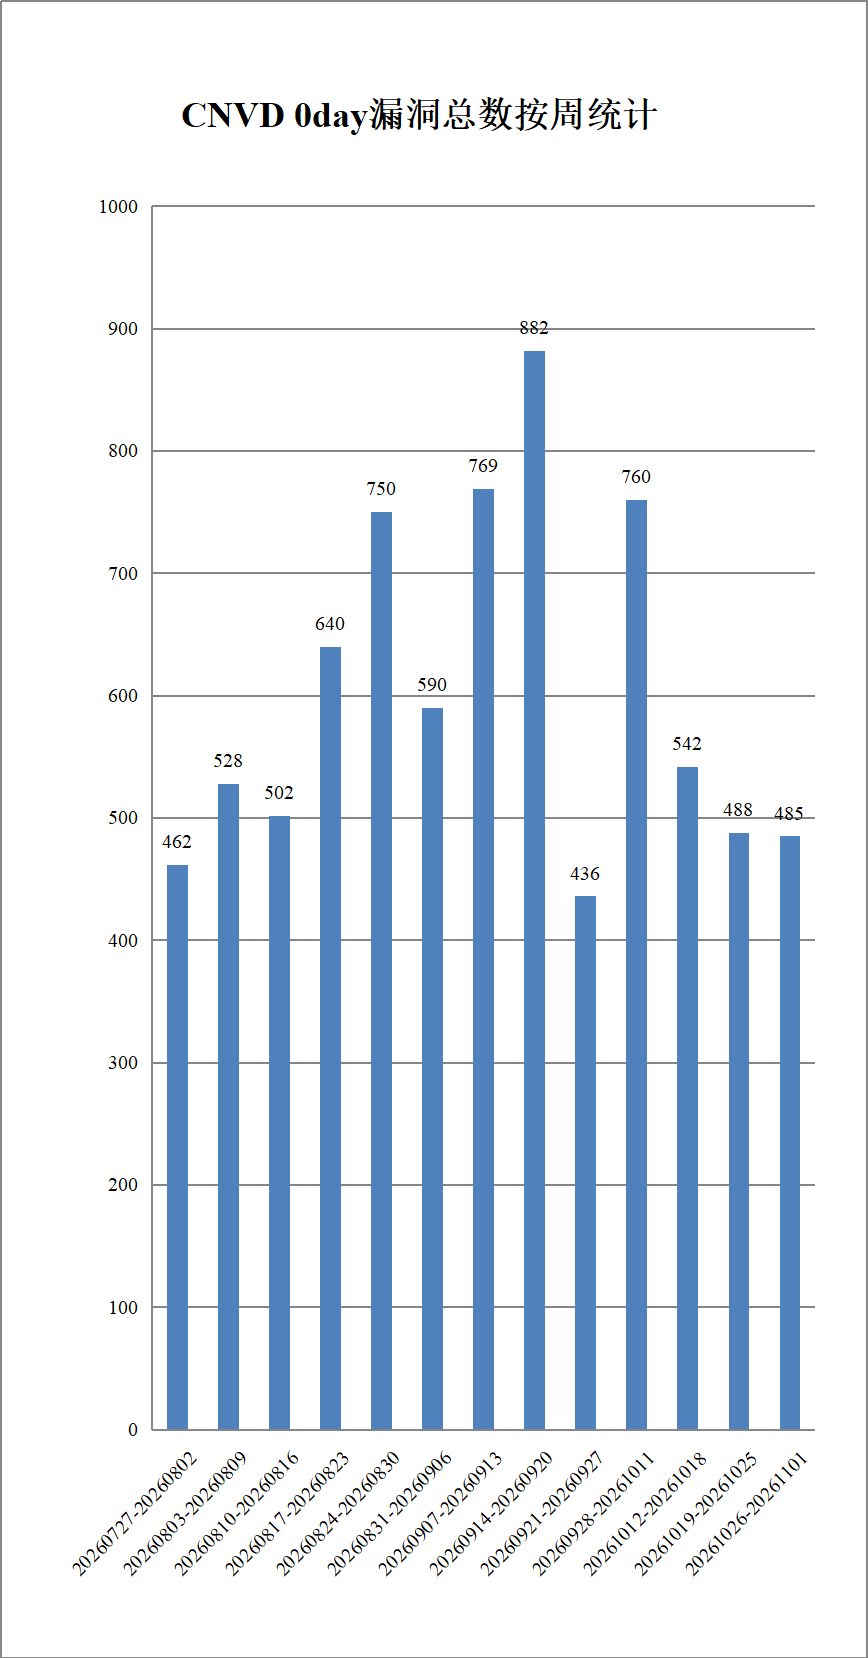
图2CNVD 0day漏洞总数按周统计
本周漏洞事件处置情况
本周,CNVD向银行、保险、能源等重要行业单位通报漏洞事件17起,向基础电信企业通报漏洞事件9起,协调CNCERT各分中心验证和处置涉及地方重要部门漏洞事件931起,协调教育行业应急组织验证和处置高校科研院所系统漏洞事件60起,向国家上级信息安全协调机构上报涉及部委门户、子站或直属单位信息系统漏洞事件92起。
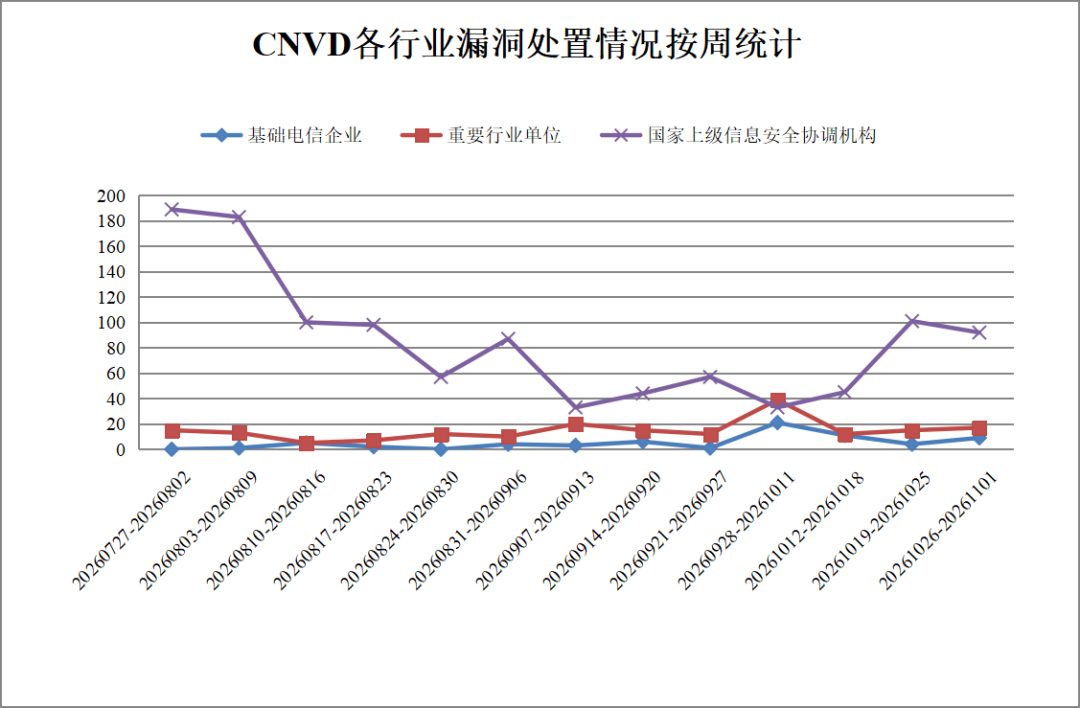
图3CNVD各行业漏洞处置情况按周统计
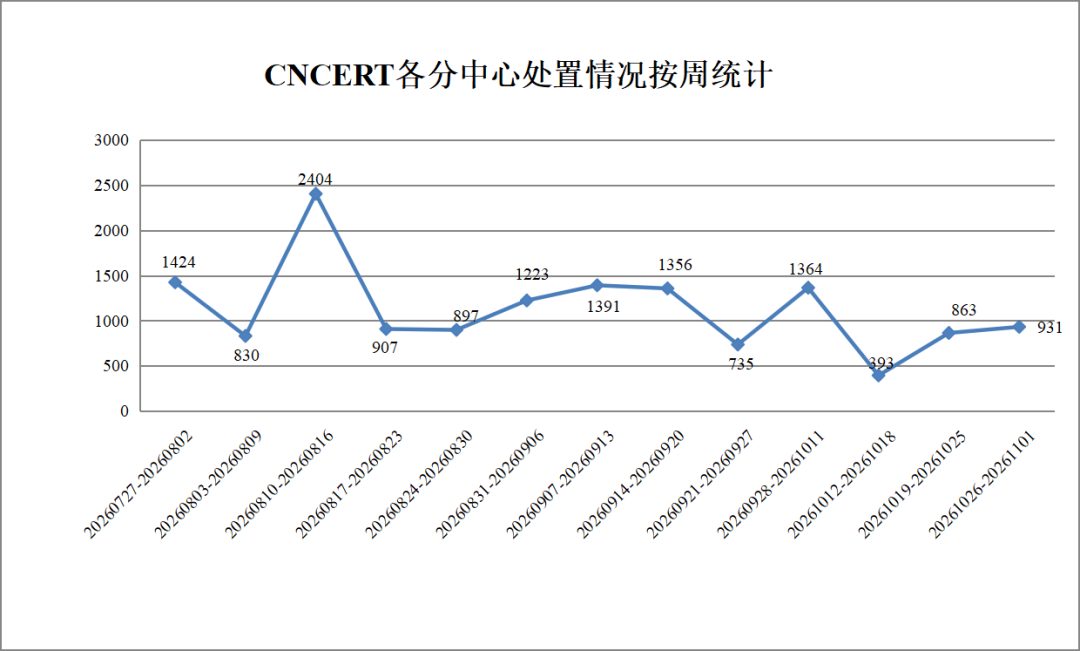
图4CNCERT各分中心处置情况按周统计
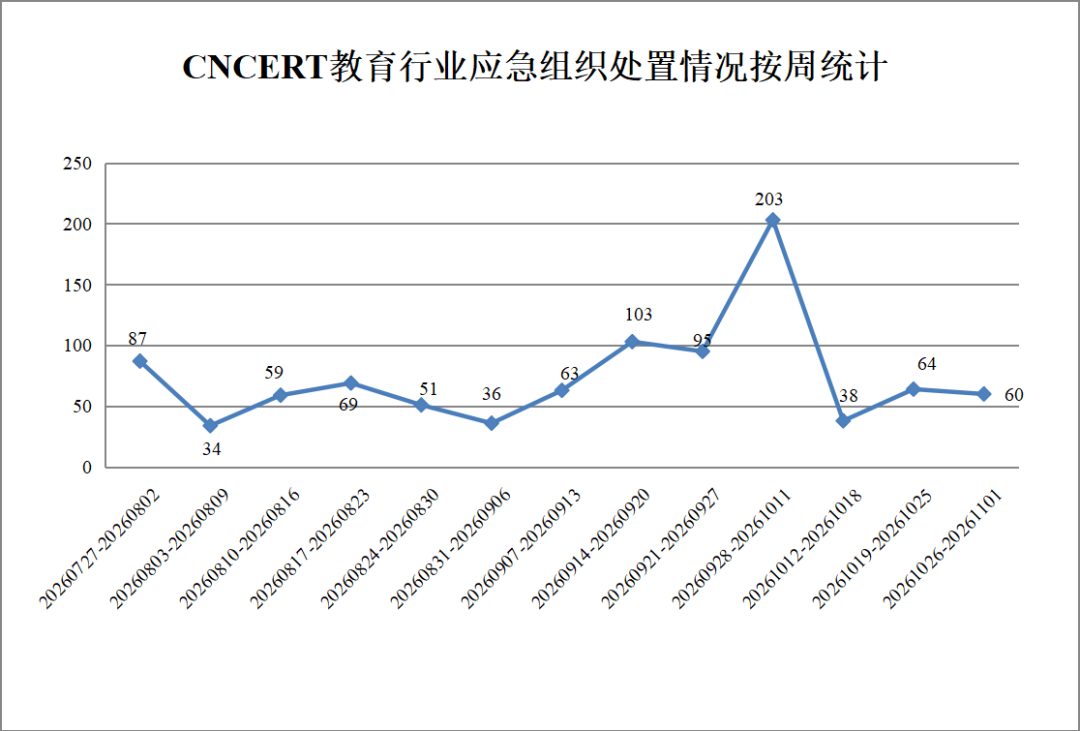
图5CNVD教育行业应急组织处置情况按周统计
此外,CNVD通过已建立的联系机制或涉事单位公开联系渠道向以下单位通报了其信息系统或软硬件产品存在的漏洞,具体处置单位情况如下所示:
安徽皖通邮电股份有限公司、安徽旭帆信息科技有限公司、安徽阳光心健科技发展有限公司、安科瑞电气股份有限公司、奥琦玮科技(江苏)有限公司、北京安信立融科技股份有限公司、北京百度网讯科技有限公司、北京北大方正电子有限公司、北京超图软件股份有限公司、北京风云天下科技发展有限公司、北京国炬信息技术有限公司、北京宏景世纪软件股份有限公司、北京火绒网络科技有限公司、北京冀凯信息技术有限公司、北京金和网络股份有限公司、北京灵州网络技术有限公司、北京龙软科技股份有限公司、北京派网软件有限公司、北京启明星辰信息安全技术有限公司、北京山石网科信息技术有限公司、北京神州鲲泰信息技术有限公司、北京神州绿盟科技有限公司、北京神州视翰科技有限公司、北京神州数码云科信息技术有限公司、北京圣博润高新技术股份有限公司、北京石基大商信息技术有限公司、北京世纪超星信息技术发展有限责任公司、北京数科网维技术有限责任公司、北京硕人时代科技股份有限公司、北京天融信网络安全技术有限公司、北京通达信科科技有限公司、北京拓尔思信息技术股份有限公司、北京万户网络技术有限公司、北京希嘉创智数据技术有限公司、北京小米科技有限责任公司、北京星网锐捷网络技术有限公司、北京亿赛通科技发展有限责任公司、北京英华在线科技有限公司、北京映翰通网络技术股份有限公司、北京云帆互联科技有限公司、北京致远互联软件股份有限公司、北京中成科信科技发展有限公司、博大视野(厦门)科技有限公司、禅道软件(青岛)有限公司、长沙砼软信息科技有限公司、常州新阳科技服务有限公司、畅捷通信息技术股份有限公司、成都万江港利科技股份有限公司、成都宜泊信息科技有限公司、成都友加畅捷科技有限公司、重庆森鑫炬科技有限公司、重庆紫光华智科技有限公司、东莞市通天星软件科技有限公司、东莞市同享软件科技有限公司、帆软软件有限公司、福建博思软件股份有限公司、福州网钛软件科技有限公司、高新兴科技集团股份有限公司、广东保伦电子股份有限公司、广联达科技股份有限公司、广州达意隆包装机械股份有限公司、广州恒企教育科技有限公司、广州锦铭泰软件科技有限公司、广州盟码信息科技有限公司、广州市奥威亚电子科技有限公司、广州市保伦电子有限公司、广州市康雷信息技术有限公司、广州市玄武无线科技股份有限公司、广州同略信息科技有限公司、广州同鑫科技有限公司、广州图创计算机软件开发有限公司、广州新节奏智能科技股份有限公司、贵州黔狐科技股份有限公司、国子软件股份有限公司、哈尔滨新中新电子股份有限公司、海南有趣科技有限公司、海南赞赞网络科技有限公司、汉王科技股份有限公司、杭州飞致云信息科技有限公司、杭州海康威视数字技术股份有限公司、杭州恒升医学科技有限公司、杭州吉拉科技有限公司、杭州西软信息技术有限公司、杭州映云科技有限公司、合肥六出网络科技有限公司、宏脉信息技术(广州)股份有限公司、湖北天天数链技术有限公司、湖南翱云网络科技有限公司、湖南创星科技股份有限公司、湖南强智科技发展有限公司、湖南省众达数蔚信息技术有限公司、华硕电脑(上海)有限公司、惠普贸易(上海)有限公司、积成电子股份有限公司、济南中维世纪科技有限公司、江苏倢科软件有限公司、江苏金智教育信息股份有限公司、江苏群杰科技有限公司、江西金格科技有限公司、金蝶软件(中国)有限公司、津鸿软通联信息技术有限公司、金鹏电子信息机器有限公司、金叶仪器(山东)有限公司、京瓷(中国)商贸有限公司、科大讯飞股份有限公司、科大讯飞(北京)有限公司北京软件分公司、酷溜网(北京)信息技术有限公司、浪潮软件股份有限公司、浪潮数字(山东)科技有限公司、乐金电子(中国)有限公司、利盟信息技术(中国)有限公司、联想(北京)有限公司(全球安全实验室)、隆昌三皮网络科技有限公司、迈普通信技术股份有限公司、摩托罗拉系统(中国)有限公司、耐辰(上海)信息技术有限公司、南昌蓝智科技有限公司、宁波江丰生物信息技术有限公司、普联技术有限公司、普元信息技术股份有限公司、奇安信网神信息技术(北京)股份有限公司、麒麟软件有限公司、青岛东胜伟业软件有限公司、青岛海信网络科技股份有限公司、青岛荣飞达智能科技有限公司、青果软件集团有限公司、任子行网络技术股份有限公司、容大合众(厦门)科技集团股份公司、锐捷网络股份有限公司、睿因科技(深圳)有限公司、赛蓝(广州)信息技术有限公司、三六零数字安全科技集团有限公司、三诺生物传感股份有限公司、山东博硕自动化技术有限公司、山东卡尔电气股份有限公司、山东潍微科技股份有限公司、山东鹰格信息工程有限公司、山东云时空信息科技有限公司、山东中维世纪科技股份有限公司、熵基科技股份有限公司、上海阿法迪智能数字科技股份有限公司、上海爱可生信息技术股份有限公司、上海百胜软件股份有限公司、上海贝锐信息科技股份有限公司、上海必智科技有限公司、上海泛微网络科技股份有限公司、上海汉得信息技术股份有限公司、上海华测导航技术股份有限公司、上海金慧软件有限公司、上海开始网络科技有限公司、上海宽娱数码科技有限公司、上海蓝墨水信息服务有限公司、上海灵当信息科技有限公司、上海秒优供应链管理有限公司、上海企源科技股份有限公司、上海瑞美电脑科技有限公司、上海三高计算机中心股份有限公司、上海桑锐电子科技股份有限公司、上海商派网络科技有限公司、上海新致软件股份有限公司、上海逸景网络科技有限公司、上海真兰仪表科技股份有限公司、上海正品贵德软件有限公司、上海卓卓网络科技有限公司、深信服科技股份有限公司、深圳市爱德数智科技股份有限公司、深圳市必联电子有限公司、深圳市大疆创新科技有限公司、深圳市道尔智控科技股份有限公司、深圳市多酷科技有限公司、深圳市华远智能设备有限公司、深圳市吉祥腾达科技有限公司、深圳市蓝凌软件股份有限公司、深圳市蓝拓创远科技有限公司、深圳市绿联科技股份有限公司、深圳市美科星通信技术有限公司、深圳市明源云科技有限公司、深圳市锐明技术股份有限公司、深圳市盛世众唐科技有限公司、深圳市数存科技有限公司、深圳市思迅软件股份有限公司、深圳市腾讯计算机系统有限公司、深圳市易宇通科技有限公司、深圳市优必选科技股份有限公司、深圳市月歌科技有限公司、深圳市中兴新云服务有限公司、深圳因思科技有限公司、沈阳宝石金卡信息技术股份有限公司、施耐德电气(中国)有限公司、曙光信息产业股份有限公司、四川中仑数科科技有限责任公司、台州动静科技有限公司、太原迅易科技有限公司、天津神州浩天科技有限公司、天筑科技股份有限公司、万帮星星充电科技有限公司、万洲电气股份有限公司、网是科技股份有限公司、微软(中国)有限公司、卫宁健康科技集团股份有限公司、武汉金同方科技有限公司、武汉思维跳跃科技有限公司、武汉烟岚科技有限公司、西安瑞友信息技术资讯有限公司、西安炎燚信息科技有限公司、西安众邦网络科技有限公司、厦门凤凰创壹软件有限公司、厦门快普信息技术有限公司、厦门三五互联信息有限公司、厦门四信通信科技有限公司、厦门一指通智能科技有限公司、新华三技术有限公司、新能康技术有限公司、心升时代(北京)科技有限公司、信呼、烟台晴好网络科技有限公司、易买服科采购服务有限公司、用友网络科技股份有限公司、优慕课在线教育科技(北京)有限责任公司、友讯电子设备(上海)有限公司、远江盛邦(北京)网络安全科技股份有限公司、云智慧(北京)科技有限公司、漳州豆壳网络科技有限公司、浙江标点信息科技有限公司、浙江大华技术股份有限公司、浙江和达科技股份有限公司、浙江禾匠信息科技有限公司、浙江兰德纵横网络技术股份有限公司、浙江乐檬信息技术有限公司、浙江宇视科技有限公司、浙江智游宝信息科技有限公司、正方软件股份有限公司、正泰集团股份有限公司、正元智慧集团股份有限公司、中电科金仓(北京)科技股份有限公司、中科数字通(北京)科技有限公司、中联重科股份有限公司、中新网络信息安全股份有限公司、中兴通讯股份有限公司。
本周漏洞报送情况统计
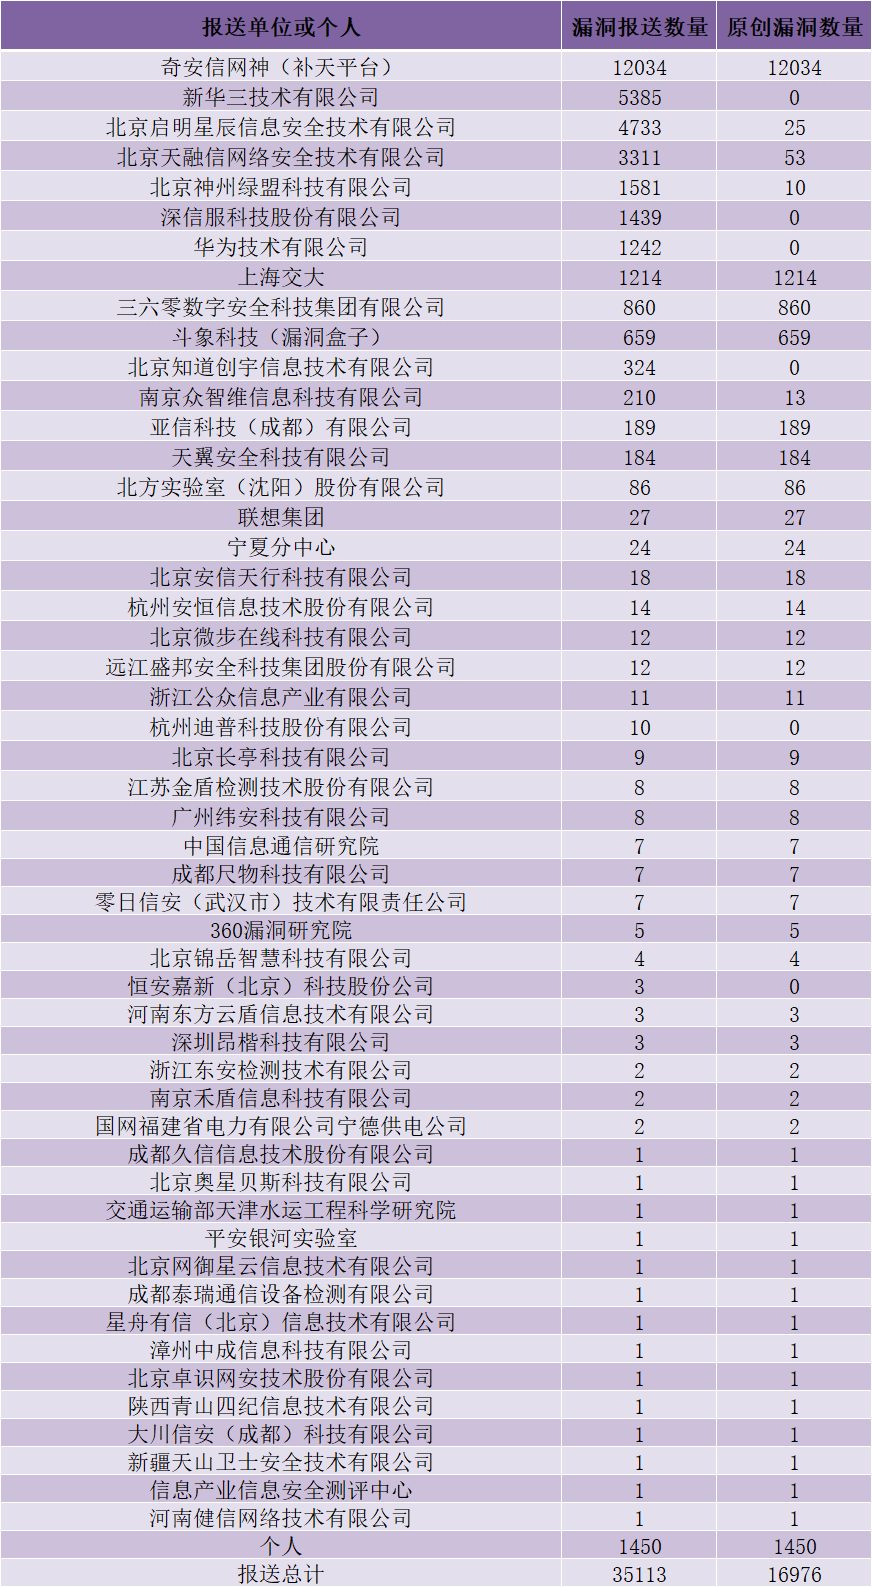
本周报送情况如表1所示。其中,新华三技术有限公司、深信服科技股份有限公司、华为技术有限公司等单位报送公开收集的漏洞数量较多。北京启明星辰信息安全技术有限公司、北京天融信网络安全技术有限公司、北京神州绿盟科技有限公司、南京众智维信息科技有限公司、亚信科技(成都)有限公司、天翼安全科技有限公司、北方实验室(沈阳)股份有限公司、联想集团、宁夏分中心、北京安信天行科技有限公司、杭州安恒信息技术股份有限公司、北京微步在线科技有限公司、远江盛邦安全科技集团股份有限公司、浙江公众信息产业有限公司、北京长亭科技有限公司、江苏金盾检测技术股份有限公司、广州纬安科技有限公司、中国信息通信研究院、成都尺物科技有限公司、零日信安(武汉市)技术有限责任公司、360漏洞研究院、北京锦岳智慧科技有限公司、河南东方云盾信息技术有限公司、深圳昂楷科技有限公司、浙江东安检测技术有限公司、南京禾盾信息科技有限公司、国网福建省电力有限公司宁德供电公司、成都久信信息技术股份有限公司、北京奥星贝斯科技有限公司、交通运输部天津水运工程科学研究院、平安银河实验室、北京网御星云信息技术有限公司、成都泰瑞通信设备检测有限公司、星舟有信(北京)信息技术有限公司、漳州中成信息科技有限公司、北京卓识网安技术股份有限公司、陕西青山四纪信息技术有限公司、大川信安(成都)科技有限公司、新疆天山卫士安全技术有限公司、信息产业信息安全测评中心、河南健信网络技术有限公司及其他个人白帽子向CNVD提交了16976个以事件型漏洞为主的原创漏洞,其中包括奇安信网神(补天平台)、上海交大、三六零数字安全科技集团有限公司和斗象科技(漏洞盒子)向CNVD共享的白帽子报送的14767条原创漏洞信息。
表1漏洞报送情况统计表
本周漏洞按类型和厂商统计
本周,CNVD收录了686个漏洞。WEB应用365个、应用程序154个、网络设备(交换机、路由器等网络端设备)133个、操作系统16个、安全产品9个、智能设备(物联网终端设备)8个、数据库1个。
表2漏洞按影响类型统计表
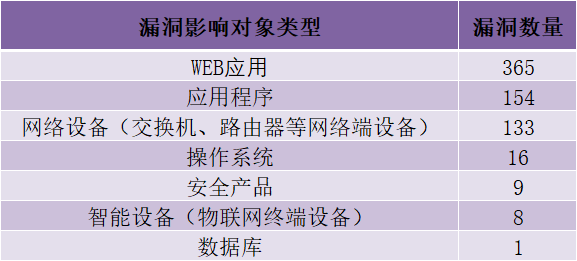
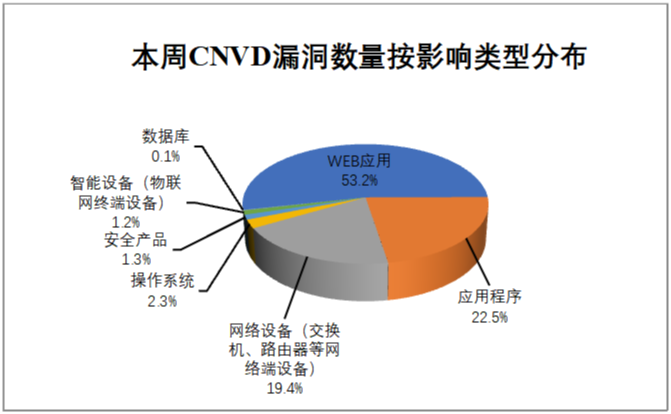
图6本周漏洞按影响类型分布
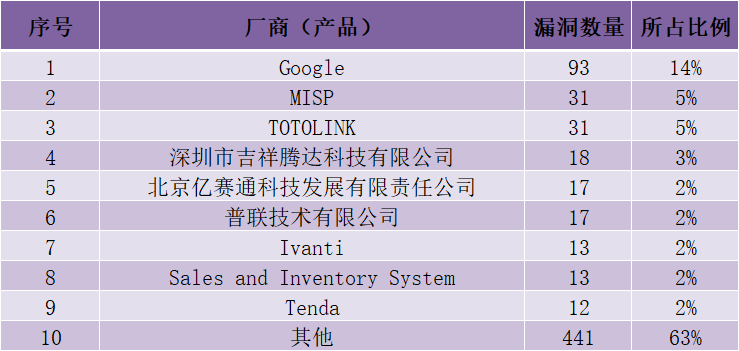
CNVD整理和发布的漏洞涉及Google、MISP、TOTOLINK等多家厂商的产品,部分漏洞数量按厂商统计如表3所示。
表3漏洞产品涉及厂商分布统计表
本周行业漏洞收录情况
本周,CNVD收录了91个电信行业漏洞,21个移动互联网行业漏洞,0个工控行业漏洞(如下图所示)。其中,“Tenda AC6缓冲区溢出漏洞(CNVD-2026-42396)、Huawei HarmonyOS/EMUI广播权限控制漏洞”等漏洞的综合评级为“高危”。相关厂商已经发布了漏洞的修补程序,请参照CNVD相关行业漏洞库链接。
电信行业漏洞链接:http://telecom.cnvd.org.cn/
移动互联网行业漏洞链接:http://mi.cnvd.org.cn/
工控系统行业漏洞链接:http://ics.cnvd.org.cn/
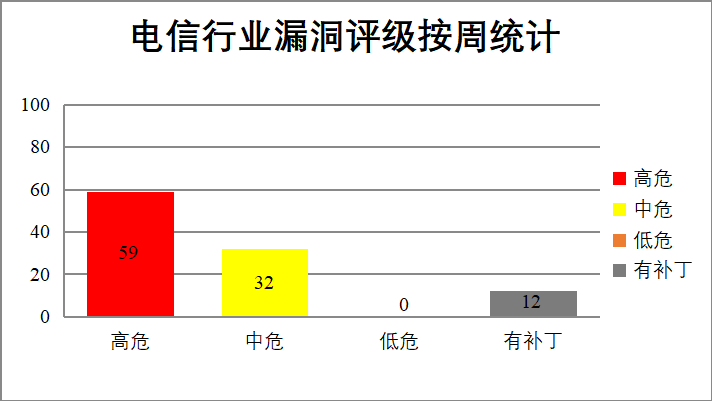
图7电信行业漏洞统计
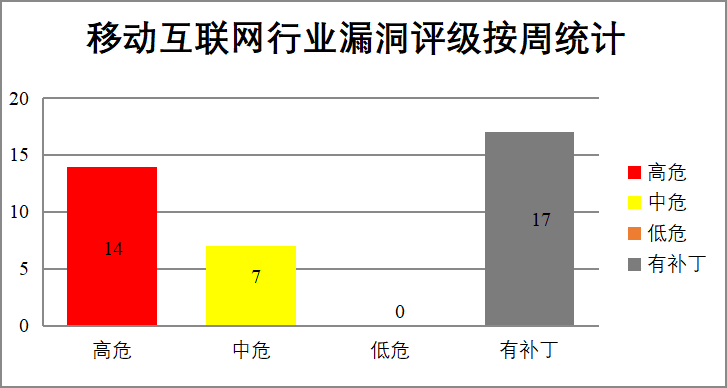
图8移动互联网行业漏洞统计
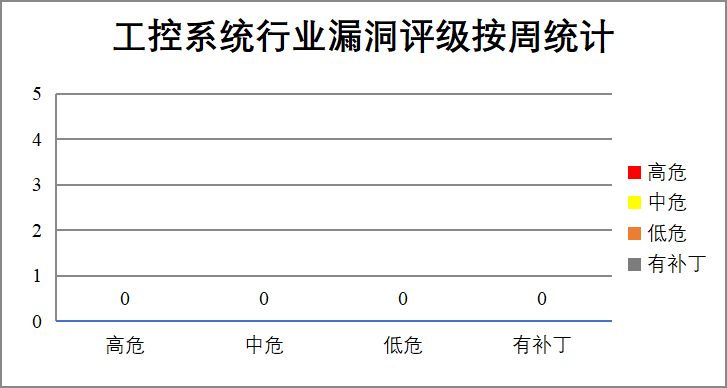
图9工控系统行业漏洞统计
本周重要漏洞安全告警
本周,CNVD整理和发布以下重要安全漏洞信息。
1、Google产品安全漏洞
Brotli是一种由Google开发的开源无损数据压缩算法,用于提高网络数据传输效率。它通过静态字典和动态字典结合的方式,将常用词汇、短语和代码模式替换为更短的引用,从而实现比传统压缩算法(如 Gzip)更高的压缩率。Google Chrome for Mac是谷歌官方专门为苹果macOS系统开发的浏览器。Google Chrome for Android是谷歌Chrome浏览器的安卓手机版。Google Chrome是谷歌公司开发的跨平台网页浏览器。Google Chrome for Windows是谷歌开发的网页浏览器Windows版本。Google OSS Agent Mesh是Google开源的AI多智能体治理平台。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞通过特制的Brotli压缩流破坏相邻的解码器状态内存,泄露敏感内存内容,导致拒绝服务,或可能执行任意代码,或通过构造特制的HTML页面在浏览器沙箱内执行任意代码等。
CNVD收录的相关漏洞包括:Google Brotli解码器缓冲区溢出漏洞、Google Chrome for Mac内存损坏漏洞、Google Chrome for Android内存损坏漏洞、Google Chrome越界读取漏洞、Google Chrome越界写入漏洞、Google Chrome释放后使用漏洞、Google Chrome for Windows内存损坏漏洞、Google OSS Agent Mesh缺少身份验证漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42986
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42988
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42990
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42989
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42991
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42992
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42995
https://www.cnvd.org.cn/flaw/show/CNVD-2026-43013
2、Ivanti产品安全漏洞
Ivanti Connect Secure是企业级SSLVPN远程访问解决方案。Ivanti Xtraction是Ivanti旗下的一款IT数据可视化与商业智能(BI)报告平台。Ivanti Endpoint Manager Mobile是Ivanti公司推出的企业级移动设备管理(MDM)解决方案。Ivanti Sentry是Ivanti公司的一款安全网关产品。Ivanti Secure Access Client是企业级安全接入客户端软件。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞将权限提升至root,或将应用生成的请求重定向至其控制的端点,获取企业项目管理方法论连接器凭据,或绕过ICS的认证流程,未授权访问系统等。
CNVD收录的相关漏洞包括:Ivanti Connect Secure权限提升漏洞、Ivanti Xtraction文件名外部控制漏洞(CNVD-2026-42430、CNVD-2026-42435)、Ivanti Connect Secure身份验证绕过漏洞、Ivanti Endpoint Manager Mobile操作系统命令注入漏洞、Ivanti Sentry授权问题漏洞、Ivanti Secure Access Client证书验证不当漏洞、Ivanti Secure Access Client竞态条件漏洞。除“Ivanti Connect Secure权限提升漏洞、Ivanti Secure Access Client竞态条件漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42427
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42430
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42428
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42433
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42432
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42435
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42434
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42436
3、Huawei产品安全漏洞
Huawei HarmonyOS是华为自主研发的鸿蒙系统。Huawei EMUI是华为基于Android系统深度定制的情感化操作系统。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞影响系统的可用性,或导致系统的机密性受影响,或导致系统崩溃等。
CNVD收录的相关漏洞包括:Huawei HarmonyOS/EMUI稳定性漏洞、Huawei HarmonyOS/EMUI暴力破解漏洞(CNVD-2026-42416、CNVD-2026-42417)、Huawei HarmonyOS/EMUI克隆漏洞、Huawei HarmonyOS/EMUI数组越界漏洞、Huawei HarmonyOS/EMUI广播权限控制漏洞(CNVD-2026-42418、CNVD-2026-42420)、Huawei HarmonyOS/EMUI释放后重用漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42412
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42416
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42415
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42417
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42419
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42418
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42420
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42422
4、Tenda产品安全漏洞
Tenda AC5是腾达(Tenda)推出的一款入门级双频无线路由器。Tenda AC6是腾达(Tenda)公司推出的一款双频无线路由器。Tenda AC19是腾达(Tenda)旗下的一款AC2100双频千兆无线路由器,专为家庭高速宽带接入设计,主打性价比和覆盖能力。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞导致应用程序崩溃或者执行任意代码,或触发基于栈的缓冲区溢出等。
CNVD收录的相关漏洞包括:Tenda AC5堆栈缓冲区溢出漏洞、Tenda AC6缓冲区溢出漏洞(CNVD-2026-42392、CNVD-2026-42393、CNVD-2026-42395)、Tenda AC5栈缓冲区溢出漏洞、Tenda AC6跨站请求伪造漏洞(CNVD-2026-42397、CNVD-2026-42399)、Tenda AC19缓冲区溢出漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42389
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42392
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42390
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42393
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42395
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42397
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42399
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42443
5、Ruijie RG-EW3000GX命令注入漏洞
本周,Ruijie RG-EW3000GX被披露存在命令注入漏洞,该漏洞源于文件unifyframe-sgi.elf中cc_set函数的参数data.url未能正确过滤构造命令特殊字符、命令等,攻击者可利用该漏洞导致任意命令执行。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42414
小结:本周,Google产品被披露存在多个漏洞,攻击者可利用漏洞通过特制的Brotli压缩流破坏相邻的解码器状态内存,泄露敏感内存内容,导致拒绝服务,或可能执行任意代码,或通过构造特制的HTML页面在浏览器沙箱内执行任意代码等。此外,Ivanti、Huawei、Tenda等多款产品被披露存在多个漏洞,攻击者可利用漏洞将权限提升至root,将应用生成的请求重定向至其控制的端点,获取企业项目管理方法论连接器凭据,绕过ICS的认证流程,未授权访问系统,影响系统的可用性,导致系统的机密性受影响,导致系统崩溃等。另外,Ruijie被披露存在命令注入漏洞,该漏洞源于文件unifyframe-sgi.elf中cc_set函数的参数data.url未能正确过滤构造命令特殊字符、命令等,攻击者可利用该漏洞导致任意命令执行。建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。
本周重要漏洞攻击验证情况
本周,CNVD建议注意防范以下已公开漏洞攻击验证情况。
1、Performance Indicator System SQL注入漏洞
验证描述
Performance Indicator System是一款协助企业设定、跟踪和评估绩效指标的管理系统。
Performance Indicator System存在SQL注入漏洞,该漏洞源于对文件/opils/staff/edit_quantity.php中参数pqty的错误操作,攻击者可利用该漏洞获取数据库中的敏感信息或篡改数据。
验证信息
POC链接:
https://github.com/hubdk01/cve/issues/7
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42425
信息提供者
北京天融信网络安全技术有限公司
注:以上验证信息(方法)可能带有攻击性,仅供安全研究之用。请广大用户加强对漏洞的防范工作,尽快下载相关补丁。
关于CNVD
国家信息安全漏洞共享平台(ChinaNationalVulnerabilityDatabase,简称CNVD)是由CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的国家网络安全漏洞库,致力于建立国家统一的信息安全漏洞收集、发布、验证、分析等应急处理体系。
关于CNCERT
国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称是CNCERT或CNCERT/CC),成立于2002年9月,为非政府非盈利的网络安全技术中心,是我国计算机网络应急处理体系中的牵头单位。
作为国家级应急中心,CNCERT的主要职责是:按照“积极预防、及时发现、快速响应、力保恢复”的方针,开展互联网网络安全事件的预防、发现、预警和协调处置等工作,维护国家公共互联网安全,保障基础信息网络和重要信息系统的安全运行。
网址:www.cert.org.cn
邮箱:vreport@cert.org.cn
电话:010-82991783
关注CNVD漏洞平台
本文转载自微信公众号「CNVD漏洞平台」,查看原文。版权归原作者所有,如有侵权请联系删除。