人工智能重要漏洞通报(2026年第十五期)
原创 CNNVD 2026-11-03 17:30 北京
根据国家人工智能安全漏洞库(AIVD)统计,近期(2026年9月29日至2026年10月30日)共采集重要人工智能漏洞363个。
点击蓝字 关注我们
漏洞情况
根据国家人工智能安全漏洞库(AIVD)统计,近期(2026年9月29日至2026年10月30日)共采集重要人工智能漏洞363个,AIVD对这些漏洞进行了收录。本周人工智能类漏洞主要涵盖了DeepSeek、Ollama、MLflow等多个厂商(项目)。AIVD对其危害等级进行了评价,其中超危漏洞41个,高危漏洞182个,中危漏洞140个。
一
人工智能漏洞增长数量情况
近期AIVD采集人工智能漏洞363个。
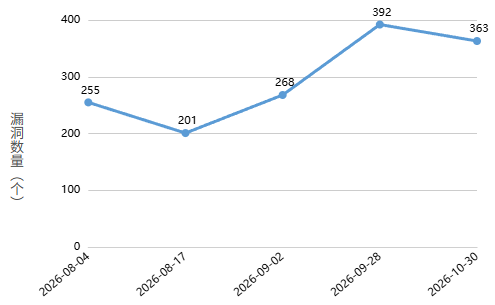
图1 近五周漏洞新增数量统计图
二
人工智能漏洞具体情况
近期共采集重要人工智能漏洞363个,包括DeepSeek、Ollama、MLflow等多个厂商(项目)的漏洞。其中超危漏洞41个,高危漏洞182个,中危漏洞140个。具体如表1所示:
表1 人工智能漏洞列表

三
重要人工智能漏洞实例
近期重要漏洞实例如表2所示。
表2 本期重要漏洞实例
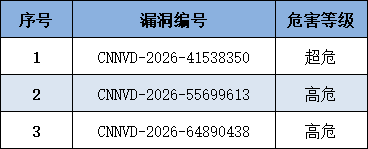
1. DeepSeek 信息泄露漏洞(CNNVD-2026-41538350)
DeepSeek是中国DeepSeek公司的一个大语言模型。
DeepSeek V4存在信息泄露漏洞,该漏洞源于访问控制不当,攻击者利用该漏洞可以获取敏感信息。
目前厂商已发布升级补丁以修复漏洞,参考链接:
2. sgl-project SGLang 资源管理错误漏洞(CNNVD-2026-55699613)
sgl-project SGLang是sgl-project组织开源的一个用于加速大模型推理的编程语言与运行时系统。
sgl-project SGLang 0.5.22及之前版本存在资源管理错误漏洞,该漏洞源于内存分配不当,攻击者利用该漏洞可以耗尽内存导致系统终止运行。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://github.com/sgl-project/sglang/releases
3. Mervin Praison PraisonAI 输入验证错误漏洞(CNNVD-2026-64890438)
Mervin Praison PraisonAI是Mervin Praison个人开发者开源的一个低代码多智能体协作框架。
Mervin Praison PraisonAI 1.6.62之前版本存在安全漏洞,该漏洞源于未对主机、端口或解析地址进行验证,攻击者利用该漏洞可以获取敏感信息。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://github.com/MervinPraison/PraisonAI/security/advisories/GHSA-4pcv-mg8v-vrgf
本文转载自微信公众号「CNNVD安全动态」,查看原文。版权归原作者所有,如有侵权请联系删除。