【安全圈】面试题下毒pyenv!朝鲜黑客假借招聘攻破币安内网
安全圈 2026-11-04 09:27 江苏
关键词
漏洞
核心事实:币安公布 10 月 29 日重大安全事件初步调查结果。朝鲜黑客组织针对一名在职高级软件工程师布设虚假招聘局,通过真人视频初面与虚构 CEO 复试获取完全信任,诱导其在工作电脑运行测试代码。安装脚本静默替换了环境工具 pyenv,植入特洛伊木马绕过端点防御,内网潜伏逾一个月后横向渗透进核心钱包管理系统,造成极大规模资金风险
🎯 社交定向猎杀:真人视频面试与虚构 CEO
此次渗透的起点源于职场社交平台的公开履历。涉事工程师在求职平台公开挂出简历后,随即被朝鲜 APT 组织锁定为高价值突破口
攻击团队摒弃了常规群发邮件粗放打法,设计了长周期的拟真招聘流程:
- 真人出镜破除心防
:第一轮视频面试中,攻击者安排真实面孔的“项目负责人”上线沟通,期间主动展示生活动态与个人照片,以高度生活化的互动消除工程师对身份真实性的戒心
- 伪造高管技术对谈
:第二轮面试更进一步,安排所谓的“项目 CEO”出面复试,对技术方案与业务场景进行专业对答,使受害者坚信这是一个正规的高薪跳槽机会
- 交付测试代码包
:在信任完全建立后,对方要求工程师下载并本地运行一套“工程能力评估测试项目”,该工程师直接在自身日常办公笔记本上执行了项目代码
⚡ 恶意依赖暗度陈仓:静默替换系统级 pyenv
黑客并未在测试代码顶层放置明显的反弹 Shell 脚本,而是将攻击载荷深埋在开发环境初始化步骤中:
- 偷换核心管理工具
:安装过程中的依赖配置脚本静默覆盖了系统底层的
pyenv(Python 多版本管理二进制),将其替换为特制的特洛伊木马程序 - 建立加密回连通道
:木马版
pyenv正常提供版本切换表面功能,但后台线程异步向攻击者受控的 C2 服务器建立加密通信管道,授予远程代码执行权限 - 反追踪与 EDR 盲区
:完成初始驻留后,脚本自动删除临时构建文件与安装痕迹。由于恶意逻辑寄生在开发者高度信任的常用开发工具内,主流杀毒软件与终端安全探针(EDR)均未触发告警
🔍 潜伏内网逾月:窃取凭据与横向渗透钱包
获取终端控制权后,攻击者并未立刻发起资金盗取,而是保持静默状态长达一个多月:
- 凭证探测与权限收集
:监控受害机上的网络会话、私钥留存、开发 Token 与内部 VPN 认证参数,逐步绘制币安内部网络访问控制拓扑
- 突破边界横向移动
:利用工程师本地合法有效的特权凭据,从开发办公网逐步渗透入核心生产集群,最终触及内部热钱包与资金划转控制系统
- 数额与波及规模
:相关黑客活动最终撬动了规模高达数十亿美元的资产风险,成为加密历史上由单点开发机沦陷引发的最严重供应链与社工混合攻击之一
🛡️ 风险暴露与终端防御基线
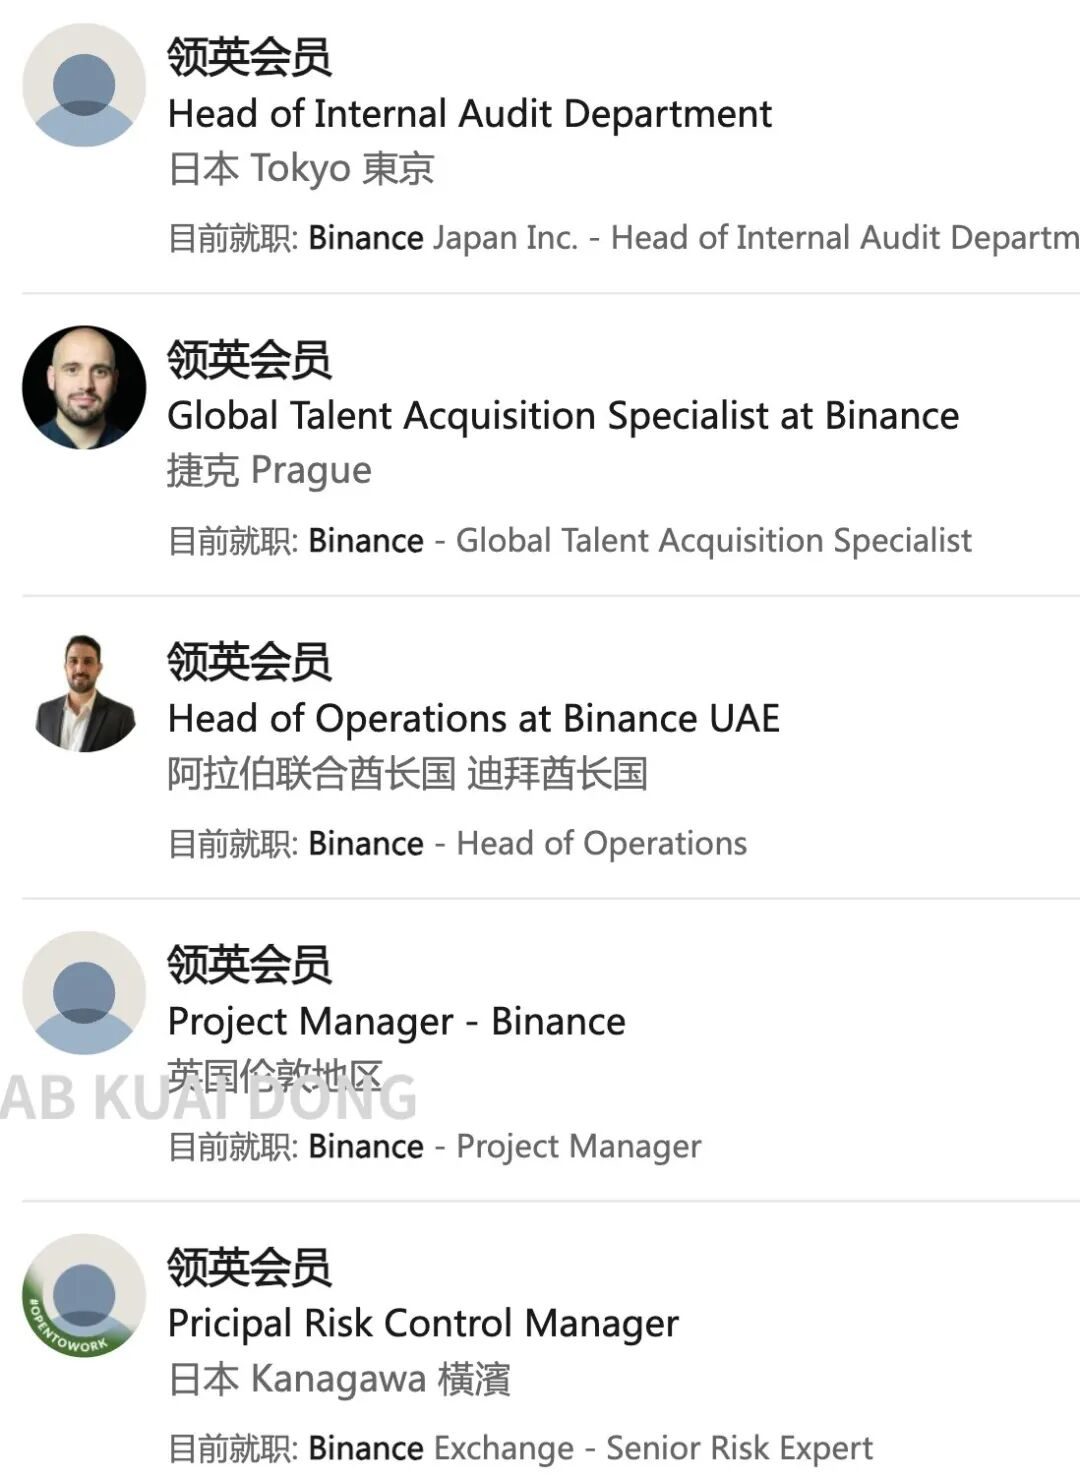
币安在官方通告中特别指出,目前仍有大量在职员工在 LinkedIn 等公开网络暴露真实身份与所属部门,形成严重的社会工程学暴露面。针对该类“求职钓鱼 + 工具链劫持”复合攻击,核心防御基线包括:
- 工作设备绝对物理隔离
:严禁在承载公司特权、VPN 证书或内网凭据的工作机上拉取、编译或运行任何第三方提供的面试题目代码;面试测试代码须强制在无网络内网权限的独立云沙箱或备用设备中执行
- 开发工具链完整性校验
:对开发者常用环境管理二进制(
pyenv、nvm、conda等)进行哈希基线监控,禁止非受信任的安装脚本直接改写 PATH 路径和系统二进制 - 收敛员工公共职场身份
:对核心资产、资金流与生产基础设施研发岗位人员实行信息暴露控制,阻断攻击者通过公开人员图谱定向匹配攻击向量
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。