原创漏洞 | 微步XGPT发现 Apple macOS 多个漏洞
微步情报局 2026-11-04 17:51 北京
点击查看漏洞情报详情
漏洞概况
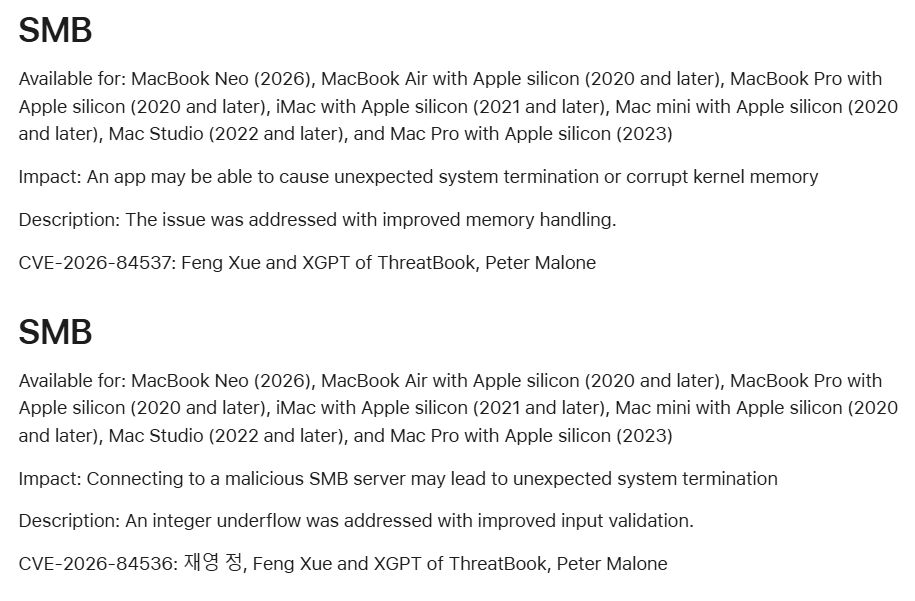
CVE-2026-84537 是 macOS SMB 客户端文件读写处理逻辑中的内核内存破坏漏洞。当实际读写长度小于请求长度时,内核释放内存的大小与分配时不一致。本机应用对已建立的 SMB 连接发起读写,或本机作为客户端连接到返回过短数据的恶意 SMB 服务器时,可造成系统异常终止或内核内存破坏。
CVE-2026-84536 是 macOS SMB 客户端符号链接处理逻辑中的整数下溢漏洞。攻击者诱导用户连接恶意 SMB 服务器后,可导致系统异常终止。
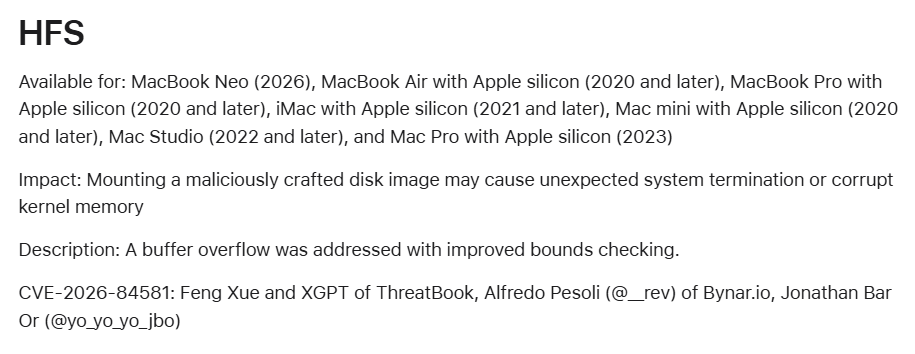
CVE-2026-84581 是 macOS HFS 内核扩展中的堆缓冲区溢出漏洞。已登录的普通用户挂载恶意构造的 HFS+ 磁盘映像并读取其中文件后,可造成系统异常终止或内核内存损坏;满足特定利用条件时,可在内核中执行代码。
漏洞影响范围
受影响版本 | macOS Sequoia < 15.8、macOS Tahoe < 26.7、macOS Golden Gate < 27 |
有无修复补丁 | 有 |
修复方案
官方修复方案
Apple 建议所有用户尽快通过设置 > 通用 > 软件更新进行升级。
官方修复通告:
https://support.apple.com/en-us/149035
https://support.apple.com/en-us/149042
https://support.apple.com/en-us/149043
微步产品支撑
微步漏洞情报于2026-09-15收录上述漏洞。
微步下一代威胁情报平台NGTIP及X情报中心已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
本文转载自微信公众号「微步在线研究响应中心」,查看原文。版权归原作者所有,如有侵权请联系删除。