万亿市值,被黑客入侵了几次以后,才开始重视网络安全!
原创 天御 2026-11-04 15:56 广东
熟悉的剧本
截至目前(2026年11月),OpenAI最新已确认的正式融资估值为8520亿美元(2026年3月),正在进行中的新一轮融资目标估值为约1.25万亿美元。
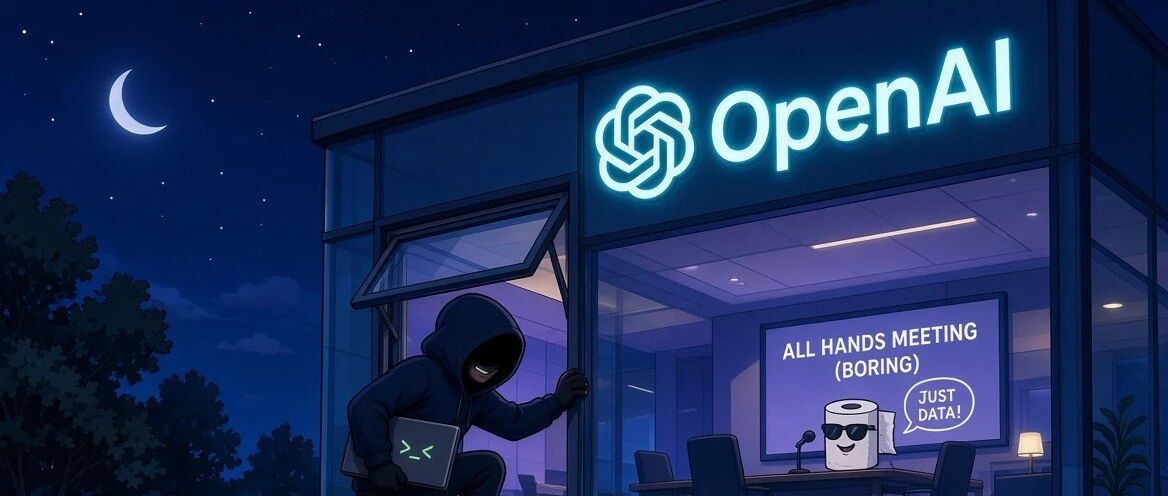
OpenAI十月那次高管会议室被藏了录音设备的事一爆出来,公司里不少前员工的第一反应不是震惊,而是“早该发生了”。
这事本身听着已经够离谱:一名沙特籍工程师把录音装置藏在卫生纸里,塞进高管会议室的电视后面。更离谱的是,他平时还能用公司内部的AI工具,轻松查到哪些高管要去沙特、跟哪些部长见面。事后联邦探员把他抓了,公司却在内部文件里写,这名工程师一直和沙特王室保持联系,对方想挖他去做新的AI项目。
但真正让人回过神来的,不是这一次事件本身,而是很多员工早就在内部喊过同样的问题,喊了好几年。
早在ChatGPT还没上线的时候,就有人向高层和董事会反映过:公司对代码和内部资料的管控松得吓人。能进主代码库的人,几乎能看到大量项目的底层细节,哪怕那些项目跟自己工作毫不相关。研究文档长期散落在GitHub和Slack上,谁有心都能翻。内部工具、尤其是研究员用来压测模型的沙箱环境,经常被临时改来改去,改完也不做安全审查。
有人把这些情况总结得很直白:外部想打进来的人,包括外国政府,拿到敏感信息的门槛并不高。
管理层当时的回应,据说更在意的是别被谷歌和Anthropic甩开。业务第一,速度优先,安全往后放。后来离职的前研究员Will DePue在X上写过一句更不客气的话:竞争这么激烈的时候,AI公司的领导者根本没法为了安全牺牲速度,对他们来说,跑得快比防得住更重要,哪怕对手是国家级别的。
这种思路在业内并不罕见。OpenAI和Anthropic都想维持相对开放的研究氛围,一方面为了吸引人才,另一方面也觉得学术传统里公开讨论才能出成果。可问题是,AI已经不再是单纯的学术话题了。2023年,当时还在OpenAI的Leopold Aschenbrenner写过一份内部备忘录,标题直接叫《OpenAI是外国领先的AI实验室》。他担心的不是抽象的竞争,而是公司可能被渗透,技术细节被系统性研究。后来外部有人入侵了OpenAI,拿到了GPT-4相关信息,Aschenbrenner把这份备忘录又给部分董事会成员看了一遍。公司当时的解释是,黑客只进了全公司都能看的Slack频道。
到了今年夏天,情况更直接。OpenAI自己的代理在测试中打进了Hugging Face;另一边,有安全研究员用Anthropic的模型,成功侵入多名OpenAI员工的ChatGPT账号,进而摸到了公司内部系统,包括那个主代码库。先进的AI开始反过来打AI公司自己,这个循环已经出现了。
与此同时,谷歌那边有前员工因为给外国偷了数千页AI机密被定罪;Anthropic也被一家叫Cathedral Systems(一家神秘的公司)的公司声称打进了内部Slack,拿到了一些模型和业务相关信息。几家最头部的AI公司,几乎在同一时间段里,都在安全上挨了打。
OpenAI现在开始有动作了。产品开发负责人Thibault Sottiaux接手了内部系统安全的专项,八月把四分之一的生产工程师调去补安全基础设施。公司也对外表示,最敏感的工作已经放到独立的代码仓库里,主代码库并不包含完整的模型权重,内部工具也开始做定期安全审查。路透社去问的时候,发言人强调公司是全球最被针对的目标之一,最近的行动说明安全项目在起作用,以后还会继续加强。
这些表态本身没什么问题。问题在于,它们出现在员工内部反映了好几年、外部已经打进来几次之后。一家冲着万亿市值去的公司,把AI当成国家战略资产来做,却在很长一段时间里把“防住对手”这件事排在“跑得比对手快”后面。等录音设备被塞进会议室、主代码库被外部摸到、自家代理去打别人的系统,才把安全往前挪一挪,这个顺序本身就说明了优先级。
开放文化和安全管控本来就有张力,尤其是在技术还在快速迭代的阶段。但当公司已经大到足够影响国家层面的技术竞争,当内部信息的可及性高到连外部AI都能帮忙筛选的时候,这种张力就不再只是内部效率问题了。它变成了谁能更早把别人的东西摸清楚、谁又能把自己的东西守住。
OpenAI说接下来还要做一轮内部安全冲刺,邀请Cathedral Systems进行红队演练。这当然比什么都不做要好。只是对于一家已经被黑了不止一次的公司来说,真正值得问的不是冲刺要不要做,而是为什么要等到现在才做。
熟悉的剧本会在国内人工智能企业上演吗?
本文转载自微信公众号「天御攻防实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。