看视频|PHP、Linux连爆漏洞,到处挖洞的AI如何被治住?
原创 无相AI 2026-11-05 18:00 北京
前不久,AI刚挖出藏了十几年的底层PHP漏洞,带来整个网络安全的噩梦。
刚刚,OpenAI披露Linux内核被GPT挖出了948个漏洞。
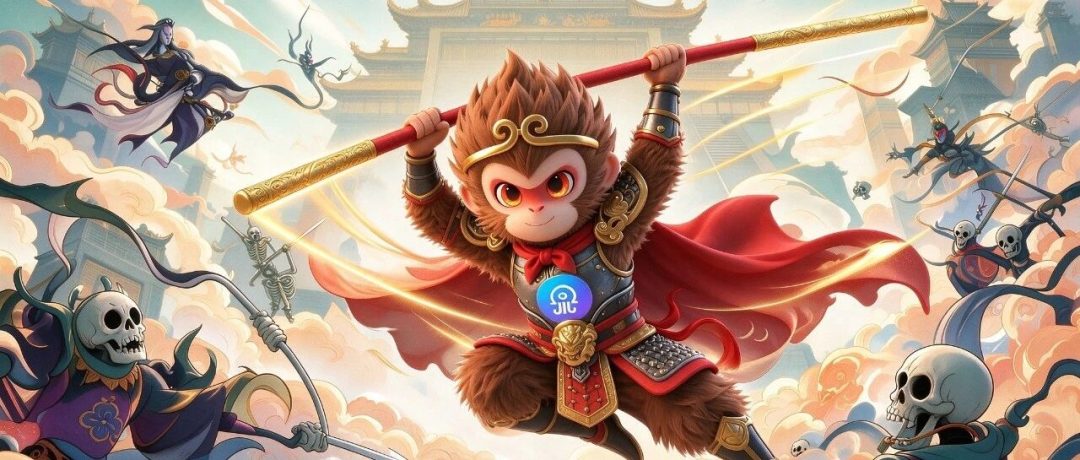
不受约束的AI,如同没有戴上金箍的孙悟空,正在数字世界大闹天宫。
今天的企业,同时面对两只能大闹天宫的泼猴。
一只在门外:攻击者手里的AI。它低成本、7*24小时工作,批量挖出漏洞、自主攻击。
另一只在屋里:员工悄悄装上的AI智能体。它读数据、调工具、拿凭证,爆出影子AI风险。
我们唯有用AI对抗AI,给这只泼猴戴上金箍,打造AI安全智能体,让他去斩妖除魔,把强大能力转化为安全战斗力。
Part 01
AI大闹天宫——漏洞风险持续涌现
AI把挖洞成本打到趋近于零,批量生产。漏洞随算力扩展,漏洞修补随人头扩展——算力一夜能翻十倍,人头不行。
于是企业的难题变了:不是“有没有漏洞”,而是“AI明天挖出来的那个洞,在不在你的台账上?在哪台机器上?到底要不要修?修了会不会搞崩业务?”
落到日常工作,是5个绕不开的坑
① 领导、监管临时问:“有多少机器装了Log4j?” 答不上来。
② 有多少AI智能体?是否违规外联?权限是否过度?影子AI成盲区。
③ 漏洞通报应急,紧急加班人肉翻台账。
④ 漏洞越扫越多,哪些必须修?业务配合难。
⑤ 两高一弱监管检查,等于全员通宵大考 。
Part 02
AI毫毛分身——5个轻量智能体斩妖除魔
孙悟空对付群妖,他会拔一根毫毛,变出数个分身。每个小猴不贪大、不万能,各干一件具体的事,精小强悍。
这恰好是青藤无相AI安全建设的正确姿势。难啃的攻防溯源分析召唤齐天大圣。日常合规治理,放出一群“各管一摊”的轻量智能体。每个针对一个具体场景打磨,像数字员工一样嵌进你现有的运营流程。完成从资产发现、漏洞分析、修复验证到合规报表的全链路闭环。
01
资漏检索智能体:聊天式检索,秒级回答
“软件资产xxjob的安装分布?”——自然语言提问,秒级返回清单。
非安全人员也能像聊天一样自助查数据。
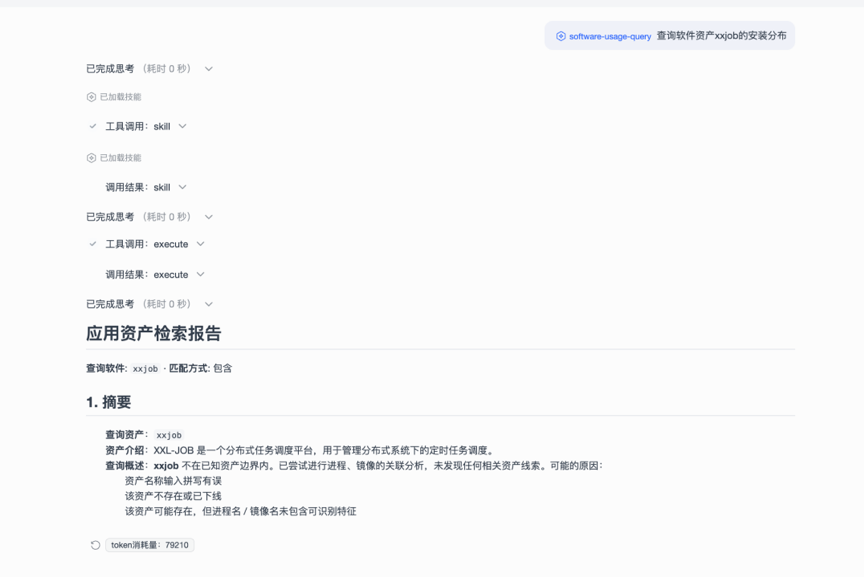
图1:资漏检索智能体
02
资产定位智能体:摸清“影子AI”,风险全掌握
自动发现主机和容器上运行的AI智能体,输出AI资产与风险报告。
深挖智能体技能、工具、权限、凭证、暴露面,用真实数据验证网络隔离效果。
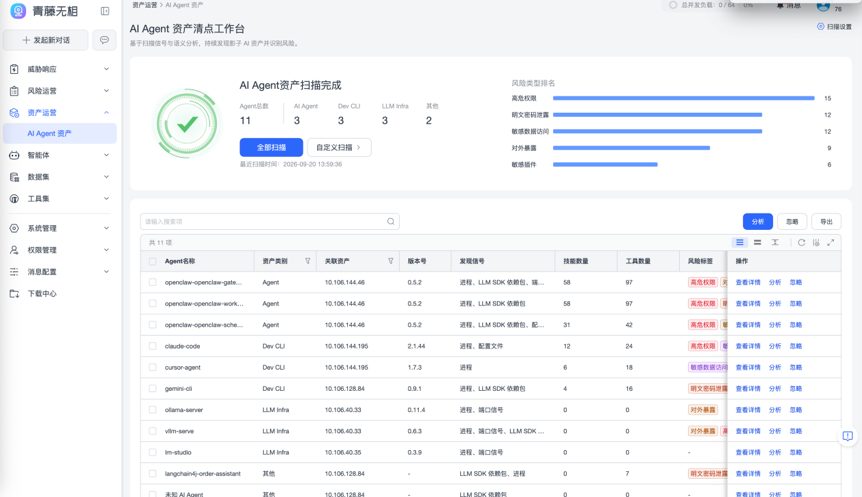
图2:资产定位智能体
03
漏洞分析智能体:通报来了,当天出影响面
粘入通报原文自动解析利用条件 →比对全量资产→当天输出受影响清单和应急简报。
通过主机探针验证漏洞利用条件对应的配置,回答“能不能被真打进来”。
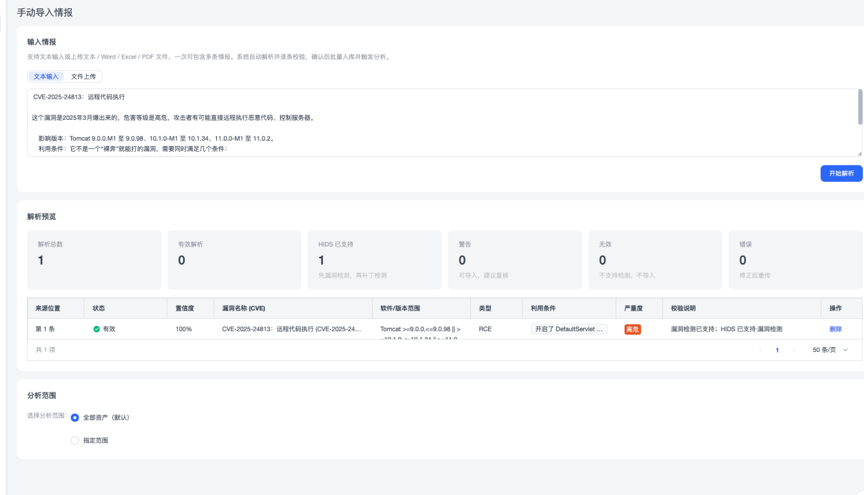
图3:漏洞分析智能体
04
漏洞聚合修复智能体:清晰必修依据,聚合修复验证
看进程、看端口、看配置,区分“存在”与“可利用”,输出必修清单。
漏洞数量少一个量级,每条都带业务能看懂的依据(哪个进程在跑、哪个端口开着)。
支持按组件聚合修复,修复后自动验证,确认漏洞已消除。
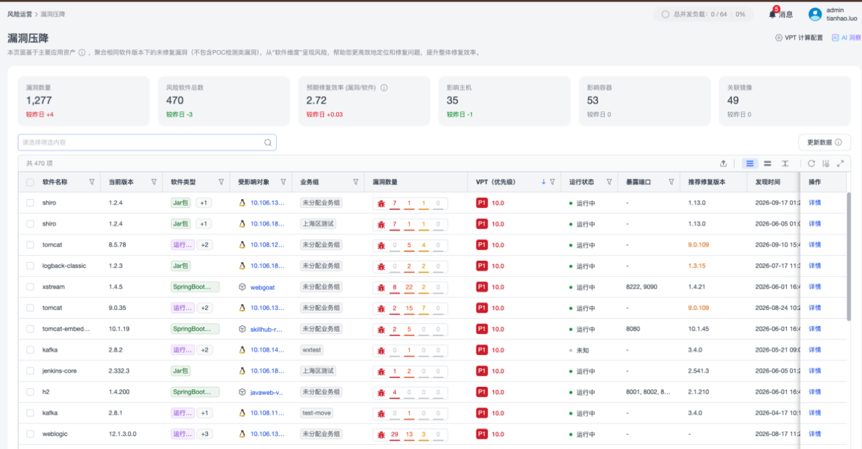
图4:漏洞聚合修复智能体
05
合规报表智能体:两高一弱,检查不再通宵加班
按监管口径,定时自动生成高危漏洞、高危端口、弱口令清单和整改报告,一键导出,安全团队只做最终复核。
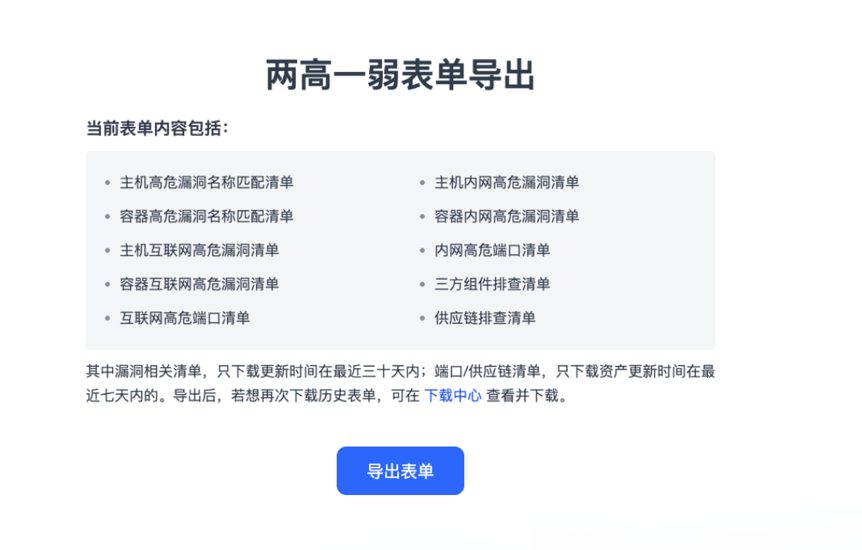
图5:合规报表智能体
Part 03
AI治漏洞,小投入拿大结果
01
低门槛启动,小预算落地见效
不用一次性投入大预算,不走漫长立项流程,部署快、资源消耗低。按年订阅、当年见效、零套牢。
02
主机数据扎实,别人做不到
青藤基于主机端探针,能看到进程、端口、配置等运行态数据——这是传统漏扫和网络扫描做不到的。软件资产数据最全,无CVE编号的漏洞也能定位到资产。
03
融入现有体系,合规与治理双管齐下
对接现有的工单系统、SOAR 平台或安全运营中心,不推倒重来——它是一层增量能力,加强你已有的安全能力。强化两高一弱、漏洞通报等监管检查AI治理合规能力。
本文转载自微信公众号「青藤云安全」,查看原文。版权归原作者所有,如有侵权请联系删除。