威努特高级威胁检测系统:实现威胁发现到溯源闭环
原创 产品与解决方案部 2026-11-06 08:00 北京
沿着异常通信的线索,追查攻击经过。
引言:威胁持续演进,安全检测需要向前一步
随着网络环境和业务系统不断发展,网络攻击呈现出隐蔽化、复杂化和持续化等特点。攻击者可能借助恶意文件、异常通信、漏洞利用、远程控制及横向移动等方式逐步推进攻击过程。单一检测手段往往难以覆盖不同阶段的攻击行为;即使产生告警,也需要进一步判断告警是否关联、主机是否失陷,以及攻击活动究竟发展到了哪一步。
因此,安全建设不仅需要发现已知威胁,还需要识别未知或变种攻击、从复杂流量中提取有效线索,并在事件发生后尽可能还原攻击过程与原始证据。
痛点分析:
当前安全检测面临主要的问题
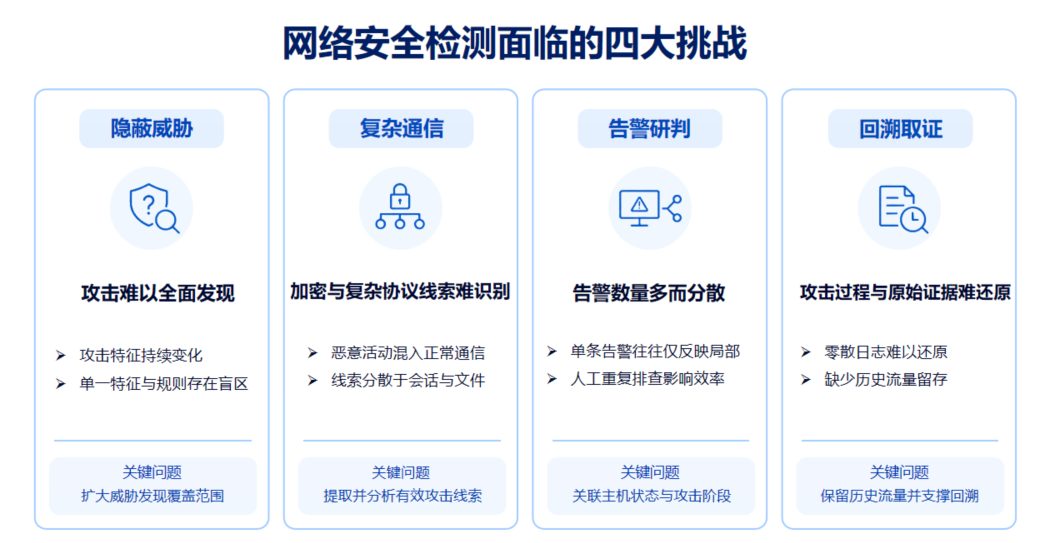
威胁隐蔽,已知与未知攻击难以全面发现
攻击手法不断变化,攻击行为也可能通过拆分步骤、变换特征或借助合法工具来降低被发现的概率。依赖单一特征或固定规则的检测方式,容易受到检测覆盖范围的限制:已知威胁需要及时识别,未知威胁及其变种也需要通过行为和特征分析进一步发现。
真正的挑战并不是只识别某一个恶意样本,而是尽可能覆盖不同类型、不同阶段的威胁活动,减少攻击在网络中长期潜伏的机会。
加密通信与复杂协议,让攻击线索难以识别
网络业务中加密通信和多样化应用协议广泛存在,部分恶意活动会隐藏在看似正常的通信行为中。与此同时,文件可能通过不同网络协议传输,攻击线索分散在会话、协议字段和文件内容等多个位置。
如果缺少对协议元数据、通信特征及传输文件的综合分析,就难以从海量网络流量中快速提取有价值的信息,也可能错过恶意通信和可疑文件传播等线索。
告警数量多,难以判断主机是否失陷及攻击进展
安全检测可能从不同设备、不同规则和不同攻击阶段产生大量告警。单条告警通常只能反映某个局部行为,未必能够直接说明一台主机是否已经失陷,也难以独立呈现攻击者从初始入侵到命令控制、横向移动等活动之间的关联。
当告警缺少关联和上下文时,需要投入较多精力进行重复排查、人工串联和优先级判断,影响事件研判效率,也容易让关键攻击线索淹没在告警噪声中。
事件发生后,攻击过程与原始证据难以完整还原
事件处置不仅要确认发生了什么,还需要进一步回答攻击从哪里开始、经过哪些通信与行为、涉及哪些主机,以及有哪些原始流量能够支持判断。若缺少历史流量留存或有效检索手段,事后分析可能只能依赖零散日志和告警,难以还原完整的通信过程。
因此,网络安全检测还需要具备对历史流量进行查询、回溯和取证的能力,为攻击路径分析、事件复盘和后续处置提供可追溯的依据。
解决方案:
威努特高级威胁检测系统构建检测与分析能力
多层次检测,提升已知与未知威胁发现能力
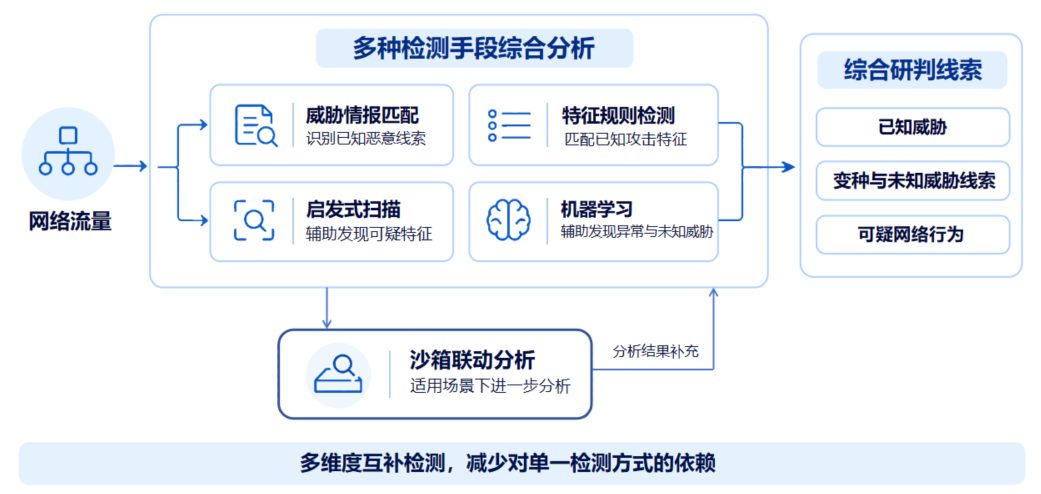
针对威胁隐蔽、攻击特征持续变化的问题,威努特高级威胁检测系统结合威胁情报匹配、特征规则检测、启发式扫描、机器学习等多种检测手段,对网络流量中的可疑活动进行综合分析;在适用场景下,还可联动沙箱开展进一步分析。
多种检测手段相互补充,有助于覆盖不同类型的威胁线索。通过威胁情报和特征匹配识别已知威胁,借助启发式分析与机器学习等方式辅助发现异常行为和未知威胁,并结合进一步分析结果提供研判依据。
多阶检测思路可从不同维度发现风险,减少对单一检测方式的依赖,帮助用户提升对已知攻击、变种威胁及可疑网络行为的发现能力。
综合分析加密流量、协议信息与传输文件
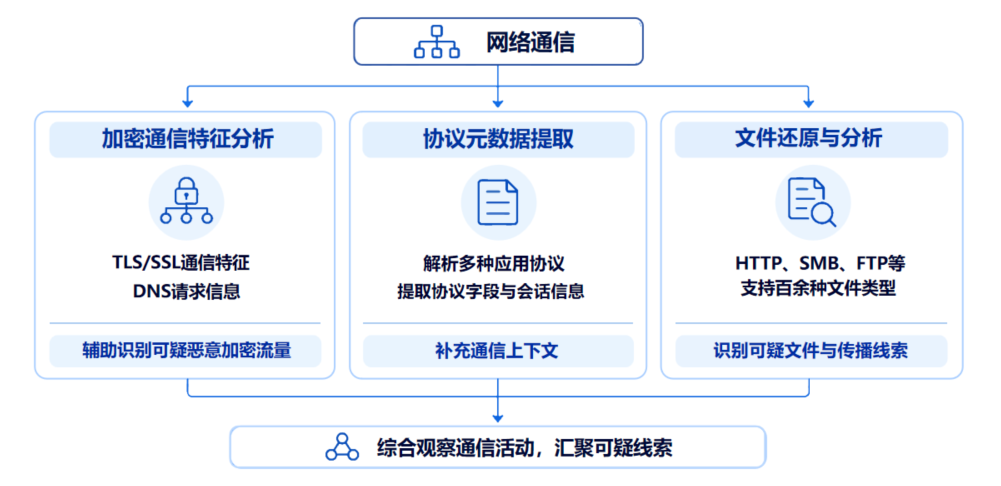
针对加密通信和复杂协议带来的检测难题,系统可结合TLS/SSL等加密通信特征与DNS请求等信息,对通信活动进行综合评估,辅助识别可疑加密通信。该能力侧重于对通信特征和关联信息进行分析,不等同于对所有加密流量进行解密。
在协议与文件分析方面,系统支持对多种应用协议进行解析,提取通信过程中的协议元数据;同时支持对HTTP、SMB、FTP等协议传输的文件进行还原,并对还原文件开展进一步分析。文件还原能力覆盖百余种文件类型,可用于辅助识别可疑文件及其传播线索。
通过将加密流量特征、协议元数据和文件分析结合起来,可从不同层面观察网络通信,补充单纯依靠告警或单一流量特征难以呈现的线索。
失陷主机研判、攻击链关联与告警降噪
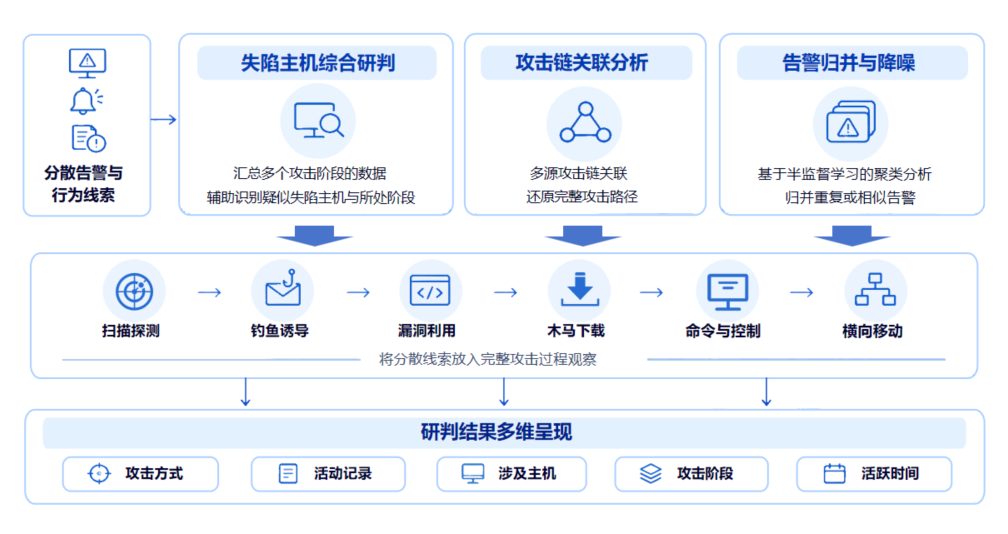
针对告警分散、攻击进展难以判断的问题,系统通过失陷主机综合研判,对多个攻击阶段的相关数据进行汇总分析,辅助识别疑似失陷主机,并判断其可能所处的攻击阶段。
同时,系统可围绕扫描探测、钓鱼诱导、漏洞利用、木马下载、命令与控制、横向移动等相关行为开展攻击链关联分析,将分散的告警和行为线索置于更完整的攻击过程里进行关联分析。
针对重复或相似告警,系统还可利用基于半监督学习的聚类分析等方式进行告警归并与降噪,并从攻击方式、活动记录、涉及主机、攻击阶段和活跃时间等维度辅助呈现结果。依托失陷主机研判、攻击链关联、告警降噪能力相互协同,有效提升告警分析效率以及重点风险识别能力。
全流量留存、可视化回溯与溯源取证
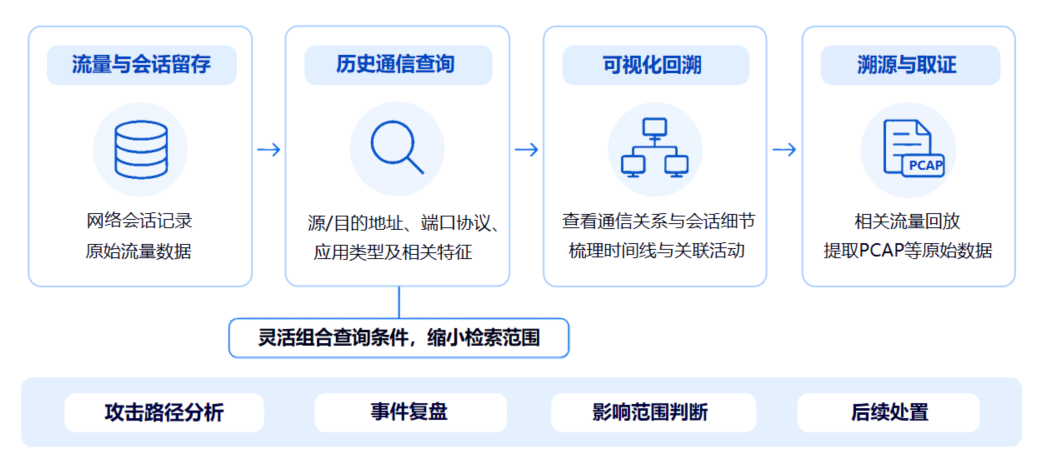
针对事件发生后难以还原攻击过程的问题,系统支持对网络会话及原始流量进行留存,并结合查询条件检索历史通信记录。可根据源/目的地址、端口、协议、应用类型及相关特征等条件缩小检索范围,进一步查看通信关系和会话细节。
在回溯分析过程中,系统可通过可视化方式呈现通信双方及相关流量关系,辅助分析可疑主机之间的通信活动;在需要进一步核查时,还可对相关流量进行回放或提取PCAP等原始数据,作为事件分析与取证的依据。
借助历史流量查询、通信过程回溯和原始数据留存,系统支持梳理攻击活动的时间线与关联关系,为事件复盘、影响范围判断和后续处置提供支撑。实际可留存时长及检索范围需结合部署环境、流量规模和存储资源进行规划。
总结:
从威胁发现到溯源取证形成闭环
从威胁隐蔽、加密通信线索难识别,到告警关联困难、事件过程难以还原,网络安全检测面临的挑战贯穿威胁发现、分析研判和事件处置的多个环节。单一检测能力难以独立解决所有问题,需要通过多种检测手段协同工作,并将流量分析、威胁关联和历史回溯连接起来。
威努特高级威胁检测系统以网络流量为基础,围绕已知与未知威胁检测、加密流量及文件分析、失陷主机研判与攻击链关联、全流量回溯与溯源取证等能力,帮助用户更全面地发现可疑活动、理解攻击过程,并为安全运营提供可追溯的分析依据。
本文转载自微信公众号「威努特工控安全」,查看原文。版权归原作者所有,如有侵权请联系删除。