【已复现】Apache OFBiz 未认证远程代码执行漏洞(CVE-2026-83542)
长亭安全应急响应中心 2026-11-09 16:45 浙江
检测业务是否受到此漏洞影响,请联系长亭应急服务团队!
Apache OFBiz 是 Apache 软件基金会开源的企业资源计划(ERP)套件,主要用于订单、库存、财务、内容与门户等业务管理,广泛应用于企业自有业务系统的构建、集成与扩展。
2026 年 11 月,长亭安全应急响应中心监测到 Apache OFBiz 远程代码执行风险。未认证攻击者可利用框架对请求属性和模板资源位置的处理缺陷,使服务端加载攻击者可控的页面资源,并以 OFBiz 服务进程权限执行任意命令。截至通告发布,Apache 官方已发布 24.09.08 修复版本。建议使用受影响版本的用户尽快排查资产暴露面并完成升级。
漏洞描述 Description
01漏洞成因
Apache OFBiz 以 widget/screen 模板驱动页面渲染,框架在渲染前会合并请求参数、会话数据与请求属性作为模板输入,并按 web.xml 中的配置决定默认装饰器(decorator)资源位置。
经分析,受影响版本存在以下缺陷串联:框架在解析请求体时未对写入请求属性的键名加以限制,匿名请求提交的字段可覆盖来自 web.xml 的受信任模板资源位置配置;ScreenFactory 在按该位置加载 screen 资源时协议校验不完整,未能阻止以本地文件协议引用路径,攻击者因此可让服务端从本地路径加载其可控的 widget 资源;widget 中的表达式在渲染阶段被求值,可执行 Groovy 脚本。
此外,请求上传阶段生成的临时文件在请求未结束时保持可读,可作为资源载体被同一进程加载,无需依赖其他文件写入能力。上述环节组合后,未认证攻击者即可在服务端执行命令。
漏洞影响
攻击者可在目标服务器上以 OFBiz 服务进程账号执行任意命令,可能导致业务配置与数据库凭据泄露、业务数据被读取或篡改,并以此为跳板向内网进一步渗透。实际影响范围取决于服务进程权限、部署方式及主机所处网络位置。
处置优先级:高
漏洞类型: 远程代码执行
漏洞危害等级: 高
触发方式: 网络远程
权限认证要求: 无需权限
系统配置要求: 默认配置
用户交互要求: 无需用户交互
利用成熟度: POC 未公开
修复复杂度: 低,官方已提供修复方案
影响版本 Affects
02Apache OFBiz < 24.09.08
解决方案 Solution
03升级修复方案
建议升级至 Apache OFBiz 24.09.08 或更高版本,官方版本说明:https://ofbiz.apache.org/release-notes/24.09.08.html。该版本加强了模板资源位置校验,默认仅允许组件协议路径,并限制请求属性覆盖已有 ServletContext 配置的行为。
升级前请确认现有自定义 widget、装饰器配置是否依赖本地文件路径,必要时按官方说明显式配置允许路径,避免升级后业务页面渲染异常。
临时缓解方案
以下方案为应急临时措施,可能影响业务功能,升级完成后应及时移除。
在反向代理、WAF 或网络访问控制层收敛业务系统的外部访问面,仅向必要来源开放;
遵循最小权限原则运行 OFBiz 服务进程,避免使用高权限账号,并限制其对敏感配置、数据库凭据等文件的访问;
加强对服务进程异常命令执行、异常模板加载及非预期本地文件读取行为的监测与告警,发现可疑请求及时处置。
漏洞复现 Reproduction
04长亭安全应急响应中心已完成复现验证。
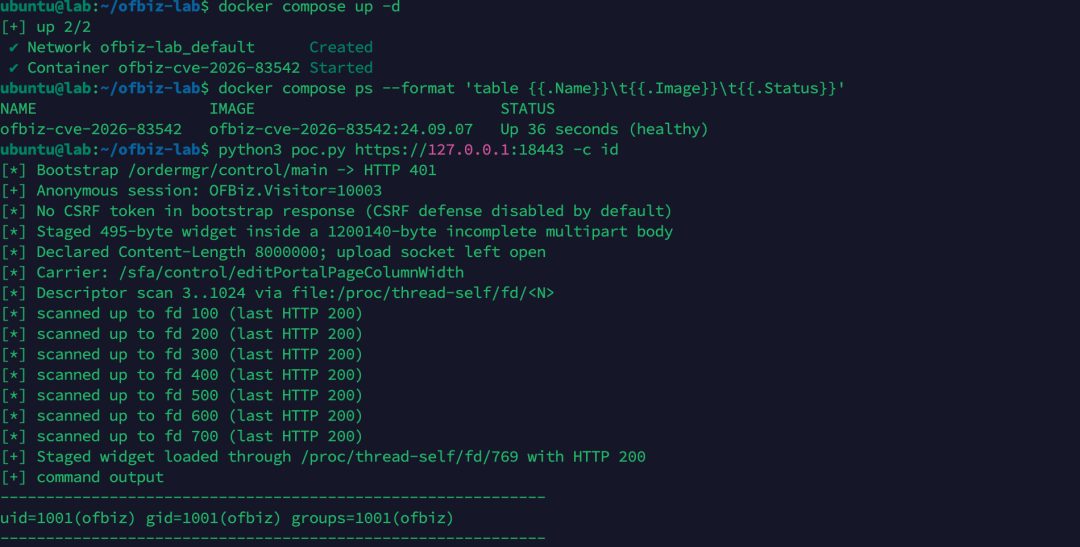
未认证复现成功,命令以 OFBiz 服务进程账号执行
产品支持 Support
05云图:默认支持该产品的指纹识别,同时支持该漏洞的PoC原理检测
洞鉴:默认支持该产品的指纹识别,预计2026.11.9发布应急POC
无锋:默认支持该产品的指纹识别,同时支持该漏洞的PoC原理检测
全悉: 已发布更新包支持该漏洞利用行为的检测
雷池: 已发布自定义规则支持该漏洞利用行为的检测
时间线 Timeline
062026 年 11 月 9 日 长亭安全应急响应中心发布通告
长亭应急响应服务
全力进行产品升级
及时将风险提示预案发送给客户
检测业务是否受到此次漏洞影响
请联系长亭应急服务团队
7*24小时,守护您的安全
第一时间找到我们:
邮箱:support@chaitin.com
本文转载自微信公众号「长亭安全课堂」,查看原文。版权归原作者所有,如有侵权请联系删除。