国家安全部:仅一个半月,就有上亿条信息泄露
NERCIS 2026-11-09 17:40 北京
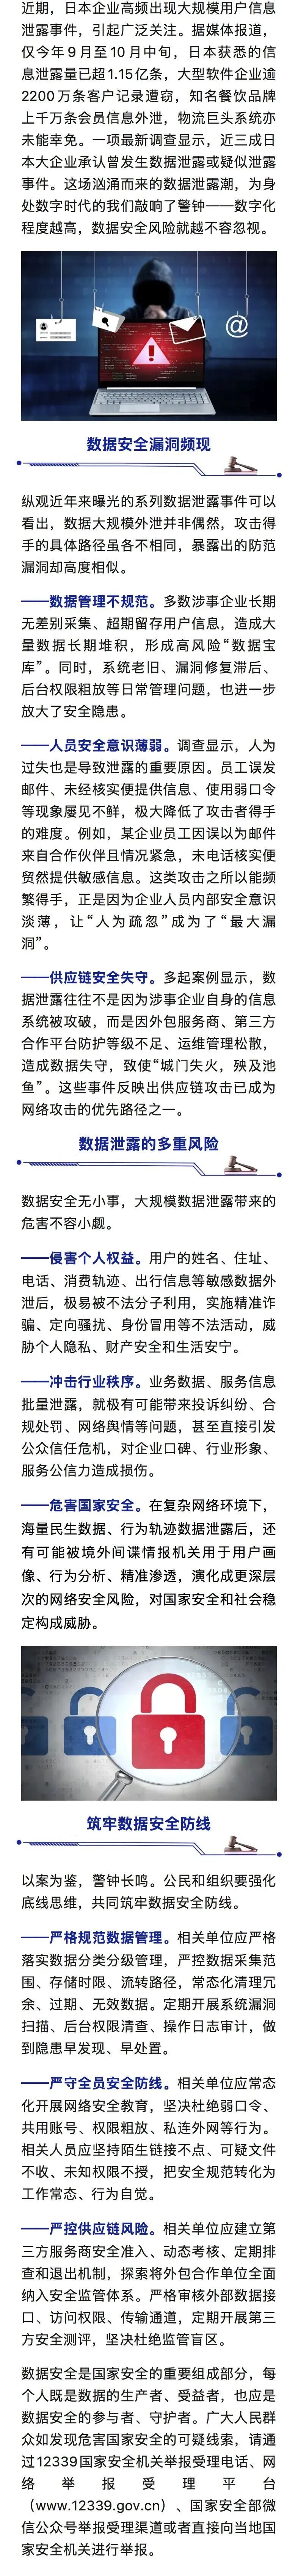
近一个多月,日本企业的数据泄露几乎成了“连续剧”,软件、餐饮、物流、零售无一幸免。
10月30日,无印良品运营商良品计划公司公告,官方 MUJI App 遭未授权访问,最多约2726万条会员信息(含已退会会员)可能外泄;11月4日补充说明又确认波及网络商店会员用户,约52万人的姓名、住址、电话及约109万件MUJI Card相关信息存在被非法访问的可能。
半个月前,日本综合性软件企业Sourcenext已披露客户数据库遭未授权访问,2251万条客户记录或遭泄露,涉及姓名、地址、电话乃至密码。
日本物流企业佐川急便包裹查询系统9月30日被非法访问,10月23日公布最多5323万条运单及会员信息可能外泄,线上查询服务停摆三周;10月,汉堡王日本运营方BK Japan确认发生数据泄露,官方App约1118万条会员信息遭非法访问;日本物语餐饮集团旗下烤肉之王官方应用遭非法访问,超过九成注册用户、约1078万人的信息外泄......
这几起事件泄露的基本都不是支付信息,而是会员系统和运单系统里攒了多年的姓名、住址、电话、出生日期。这类信息通常被当成普通资料,企业不按敏感数据管理,采集时不设范围,用完也不清理,后台能批量查看或导出的账号又多。数据堆到千万条量级,攻破一个外围应用就够拿走全部。
日本个人信息保护委员会10月30日公布,本财年4月至10月16日已报告2094起非法访问、约2.6亿人次信息泄露(含重复计数),内阁官房长官次日表示将尽快出台紧急对策。共享汽车Times Car运营商Park24 因662万账户泄露,赔付约44亿日元、计入约55亿日元特别损失,逾9万人登记拟集体诉讼。
对此,国家安全部近日专门发文,对这轮数据泄露潮背后的数据安全风险作出警示:
来源:国家安全部、新华网、澎湃新闻
本文转载自微信公众号「信息安全国家工程研究中心」,查看原文。版权归原作者所有,如有侵权请联系删除。