英军被曝向海外派遣网络“狩猎部队”以阻截敌对黑客
奇安侦察兵 2026-11-09 17:37 北京
以下文章来源于:奇安网情局
奇安网情局网络国防知识库,产业发展前哨站,开源情报信息源。
英国网络部队效仿美军在海外例行开展“前出狩猎”行动
编者按
英国媒体10月8日曝光,英军已开始在海外部署此前从未公开的“狩猎部队”,在东道国执行相关干扰性活动,旨在网络攻击尚处萌芽阶段时予以阻断,防止敌方黑客瘫痪英国军事系统。
英军已定期向欧洲和亚洲各国派出专业网络部队,在网络攻击尚处于萌芽阶段时就将其阻断,防止其升级为大规模攻击。此类“前出狩猎”行动往往高度敏感,需经英国国防大臣韦斯·斯特里廷批准,并得到东道国的同意。英军前出“狩猎部队”可以在陆海空部署,其行动目标既包括国家背景的攻击者,也包括各类犯罪分子。例如,英国网络部队与国际合作伙伴合作,在“前出部署行动”中部署到建筑物或受感染的服务器机房附近,并利用其掌握的各种工具来干扰敌对活动。
英国国防网络与电磁部队司令迈克·费耶斯表示,近期针对欧洲冷藏设备的网络攻击凸显出英国在网络领域所面临挑战的规模与速度;人工智能正以前所未有的速度利用各种漏洞,将漏洞修补窗口期从数天压缩到数十分钟;对手可能在英国军事网络中预先部署恶意软件,待战争爆发时“突然引爆”;英军已将网络防御阵线从本土前移至自身网络之外,实地派员在虚拟空间中搜寻并阻断正处于筹备阶段的对手,以保护英国军事系统;此类行动能在更接近源头处发现并阻断威胁,同时获取情报,从而加强英国网络防御能力。
英国国防网络与电磁部队由 700 多名现役军人、预备役人员和文职人员组成,其职责是保护军事行动并识别网络中的脆弱环节。该部队的独特之处在于将防御性网络行动与电磁战相结合,以保护部队免受敌方探测和干扰。该部队经常需要应对那些被视为“值得关注”或“恶意”的网络攻击。位于科舍姆的其他英国国防部网络团队正持续搜索并清除潜伏于国防部网络中的入侵者,以防对手预置的隐患在战争爆发后被用于实施破坏性活动。
奇安网情局编译有关情况,供读者参考。
英国正向海外部署专业部队,旨在挫败各类数字阴谋,防止敌方对英国国防网络发动破坏性攻击。
据英国《泰晤士报》10月8日披露,英国国防高层正在海外部署“狩猎部队”(hunt forces),旨在干扰企图瘫痪英国军事系统的敌方黑客。
在这些高度敏感的“前出”(forward)行动中——往往需经英国国防大臣韦斯·斯特里廷(Wes Streeting)批准——英军会定期出动,在网络攻击尚处于萌芽阶段时就将其阻断,防止其升级为大规模攻击。
英国国防网络与电磁部队(DCEMF)司令迈克·费耶斯少将表示,尽管取得了一定成效,但他担心军用网络中仍然隐藏着一些恶意软件,一旦战争爆发,这些恶意软件可能会“突然引爆”。
上周,法国国家血液服务中心表示,黑客入侵了控制系统,并提高了三个储存重要血液制品的冷库的温度。此次黑客攻击发生之前,欧洲各地的冰箱和冰柜遭受了一波网络攻击,黑客远程访问了这些设备并调高了温度。英国食品供应链中的企业也受到了波及。英国一位情报部门负责人指出,这些攻击可能仅仅是未来更多此类事件的开端。
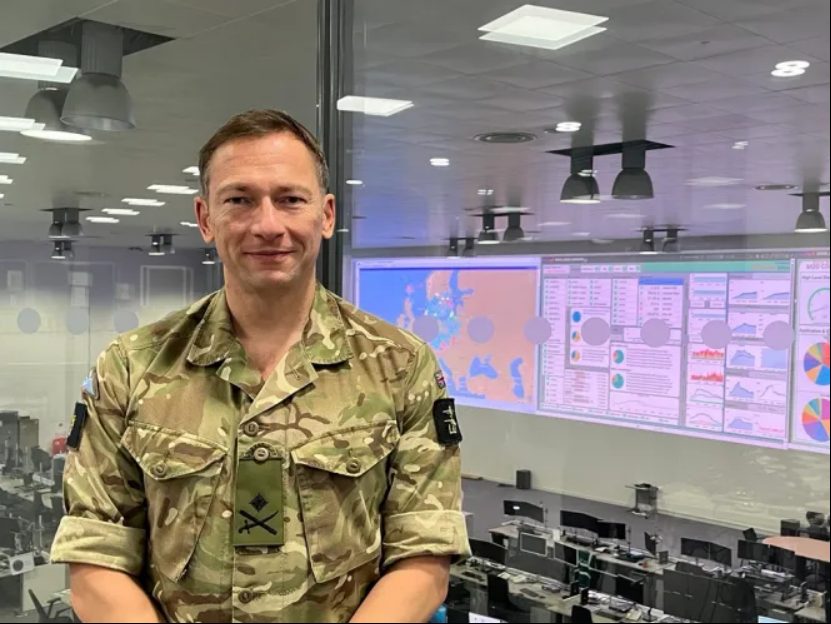
在接受《泰晤士报》采访时——这是他上任以来的首次受访——迈克·费耶斯表示,针对血液服务机构和冷藏设备的攻击,“凸显了我们在网络领域所面临挑战的规模与速度”。
迈克·费耶斯表示:“我们的对手非常狡猾。这不仅仅是英国国防部的问题,而是整个英国面临的挑战。我们发现,人工智能如今正以一种前所未有的速度利用各种漏洞。过去,我们或许还有几天时间来修复漏洞,而现在,我们必须在短短几十分钟内就做出应对。”
在谈及这支此前从未公开过的“狩猎部队”的角色时,迈克·费耶斯解释称:“我们过去主要是在本土范围内进行防御,而如今已将防御阵线前移至自身网络之外。我们正致力于在对手筹备攻击英国军事系统的阶段,就将他们搜寻出来。我的意思是,将人员实地派往各地,在虚拟空间中搜寻对手,从而保护我们的系统。”
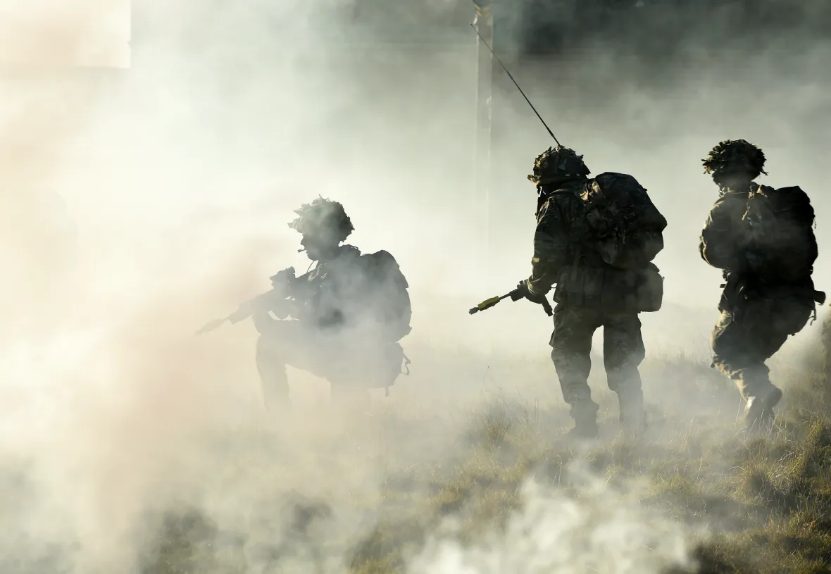
他接受采访时,其中一项任务正在进行中。训练有素的英国陆军人员、海军人员和空军人员正越来越多地被派往欧洲和亚洲各国,以挫败黑客阴谋。迈克·费耶斯补充称:“我们称之‘狩猎部队’。”
这些“狩猎部队”的任务是在东道国同意的情况下开展的。他们可以在陆地、通过舰船或飞机部署,其行动目标既包括国家背景的攻击者,也包括各类犯罪分子。
可能出现的情境包括:来自俄罗斯的黑客感染了某个欧洲国家的服务器,并以此为跳板针对英国开展行动。
英国网络部队将与国际合作伙伴合作,在“前出部署行动”(forward-deployed operation)中部署到建筑物或受感染的服务器机房附近,并利用其掌握的各种工具来干扰其活动。
英国政府正加大力度,呼吁民众储备食品和医疗物资,以应对可能发生的紧急情况——例如针对超市的网络攻击。
韦斯·斯特里廷上个月表示,人们需要扪心自问:是否已做好准备,去面对“针对英国企业的、日益复杂的网络攻击”所带来的后果?
随着英国逐渐走向潜在冲突,迈克·费耶斯表示,预计会出现类似于俄乌冲突前的情况,当时“俄罗斯在大规模作战行动开始前几个月就对乌克兰各类系统进行了猛烈攻击”。
英国国防网络与电磁部队(DCEMF)由 700 多名现役军人、预备役人员和文职人员组成,其职责是保护军事行动并识别网络中的脆弱环节。
迈克·费耶斯表示,此类任务有助于“在更接近源头的地方发现并阻断威胁,同时获取情报,从而加强英国网络防御能力”。
随着人工智能的发展,网络攻击一旦开始就更难阻止,因此及早挫败阴谋变得越来越重要。
位于英国威尔特郡科舍姆的英国国防部的其他团队正在搜索英国国防部网络中的漏洞。情报机构担心,对手正积极在这些网络内部预先部署,以便在冲突爆发之初就能发动破坏性攻击。
如果发现入侵者潜伏在英国国防部的系统中,该团队会将其清除。迈克·费耶斯表示:“如果我们发现网络中有入侵者,就会把他们踢出去。这是一项持续不断的任务。我们所采用的专业手段和战术都是最尖端的。绝不能留下任何隐患,以免其在战争爆发时突然引爆。”
然而,人们担心在英国国防部门庞大的IT基础设施中,可能仍潜藏着尚未被发现的恶意软件。迈克·费耶斯表示:“在所有政府部门中,英国国防部拥有规模最大的IT基础设施。运营技术领域每天都在不断发展,其中一些技术已经过时,这给我们带来了各种各样的挑战。”
迈克·费耶斯希望他所领导的部队——该部队在2025年的战略防务评估中首次被公布——在未来几年内能够进一步扩大规模。他指出,这支部队的独特之处在于,它将防御性网络行动与电磁战相结合,旨在保护部队免受敌方的探测和干扰。
鉴于潜在的冲突风险,英国政府部长们正计划在未来几个月内争取数十亿英镑的额外国防预算——即便这意味着要削减其他部门的经费。
迈克·费耶斯在家中备有现金、够吃三天的食物、所有文件的复制品(包括纸质版和电子版),并且他的设备上都安装了杀毒软件。他称:“我会确保及时修补系统漏洞。”
迈克·费耶斯承认,他的团队经常被要求应对那些被视为“值得关注”或“恶意”的网络攻击——这也是他所领导的指挥机构存在的意义所在,尽管他无法透露具体细节。
迈克·费耶斯表示:“我们看到全球范围内针对国家关键基础设施的攻击事件频发,这应当引起全社会的警惕。我们对网络领域的依赖程度如此之高,不仅在军事方面,而且在我们的日常生活中也是如此。作为公民、武装部队和私营部门,我们有责任确保从董事会会议室到家里的路由器,我们都做好了万全的准备。”
2025年5月,英国国防部曾表示,在过去两年里,该部门遭遇了9万次来自“与国家有关联的来源”的网络攻击。这一数字是过去两年水平的两倍。迈克·费耶斯表示:“威胁的复杂性和持续性都在不断增加。”
其他政府部门以及医院、学校和企业都受到了日益复杂的网络攻击的影响。英国政府通信总部(GCHQ)下属的网络安全机构英国国家网络安全中心(NCSC)首席执行官理查德·霍恩上周表示,针对冰箱的攻击只是未来可能出现的情况的“前奏”。
文章来源:奇安网情局
点击下方卡片关注我们,
带你一起读懂网络安全 ↓
本文转载自微信公众号「互联网安全内参」,查看原文。版权归原作者所有,如有侵权请联系删除。