欧洲制冷系统攻击复盘:当温度设定成为攻击目标
原创 威胁情报中心 2026-11-09 16:25 北京
从法国超市到欧洲多国零售门店,再到法国血液服务机构冷库,攻击者滥用的不是“冰箱里的病毒”,而是远程管理权限。本文基于截至2026年11月9日的公开信息,梳理事件链、攻击方式、归因边界与冷链OT防护重点。
冷链安全 · 威胁情报
欧洲制冷系统攻击复盘:
当温度设定成为攻击目标
从法国超市到欧洲多国零售门店,再到法国血液服务机构冷库,攻击者滥用的不是“冰箱里的病毒”,而是远程管理权限。
· 工业制冷 · 冷链 OT · 弱口令与默认口令 · 远程运维 · 2026.11
攻击者无需窃取数据或加密文件,只修改温度设定、化霜阈值或运行参数,就可能让大量食品报废、设备偏离安全工况,甚至让血液制品等关键物资面临风险。
2026年10月以来,欧洲多国相继报告制冷系统遭未经授权访问和参数操控。法国国家血液服务机构(EFS)随后确认,其一家制冷设备供应商发生网络安全事件,三个EFS站点的冷库监控与控制系统受到影响。所幸监测和告警及时发现异常,工作人员迅速处置,未造成血液制品或样本损失。
11月5日,美国网络安全和基础设施安全局(CISA)、联邦调查局(FBI)、卫生与公众服务部(HHS)、农业部(USDA)和交通部(DoT)联合发布警示,要求工业制冷和冷链监控系统的运营方立即加固相关设备。
这起事件真正需要关注的,不是某一个未经证实的漏洞编号,也不是某个组织在社交媒体上的宣称,而是“互联网暴露的控制权限+薄弱身份认证+可直接改变物理过程的管理功能”所形成的完整风险链。
01 事件脉络:三周内,从零售冷链扩展至多类关键场景
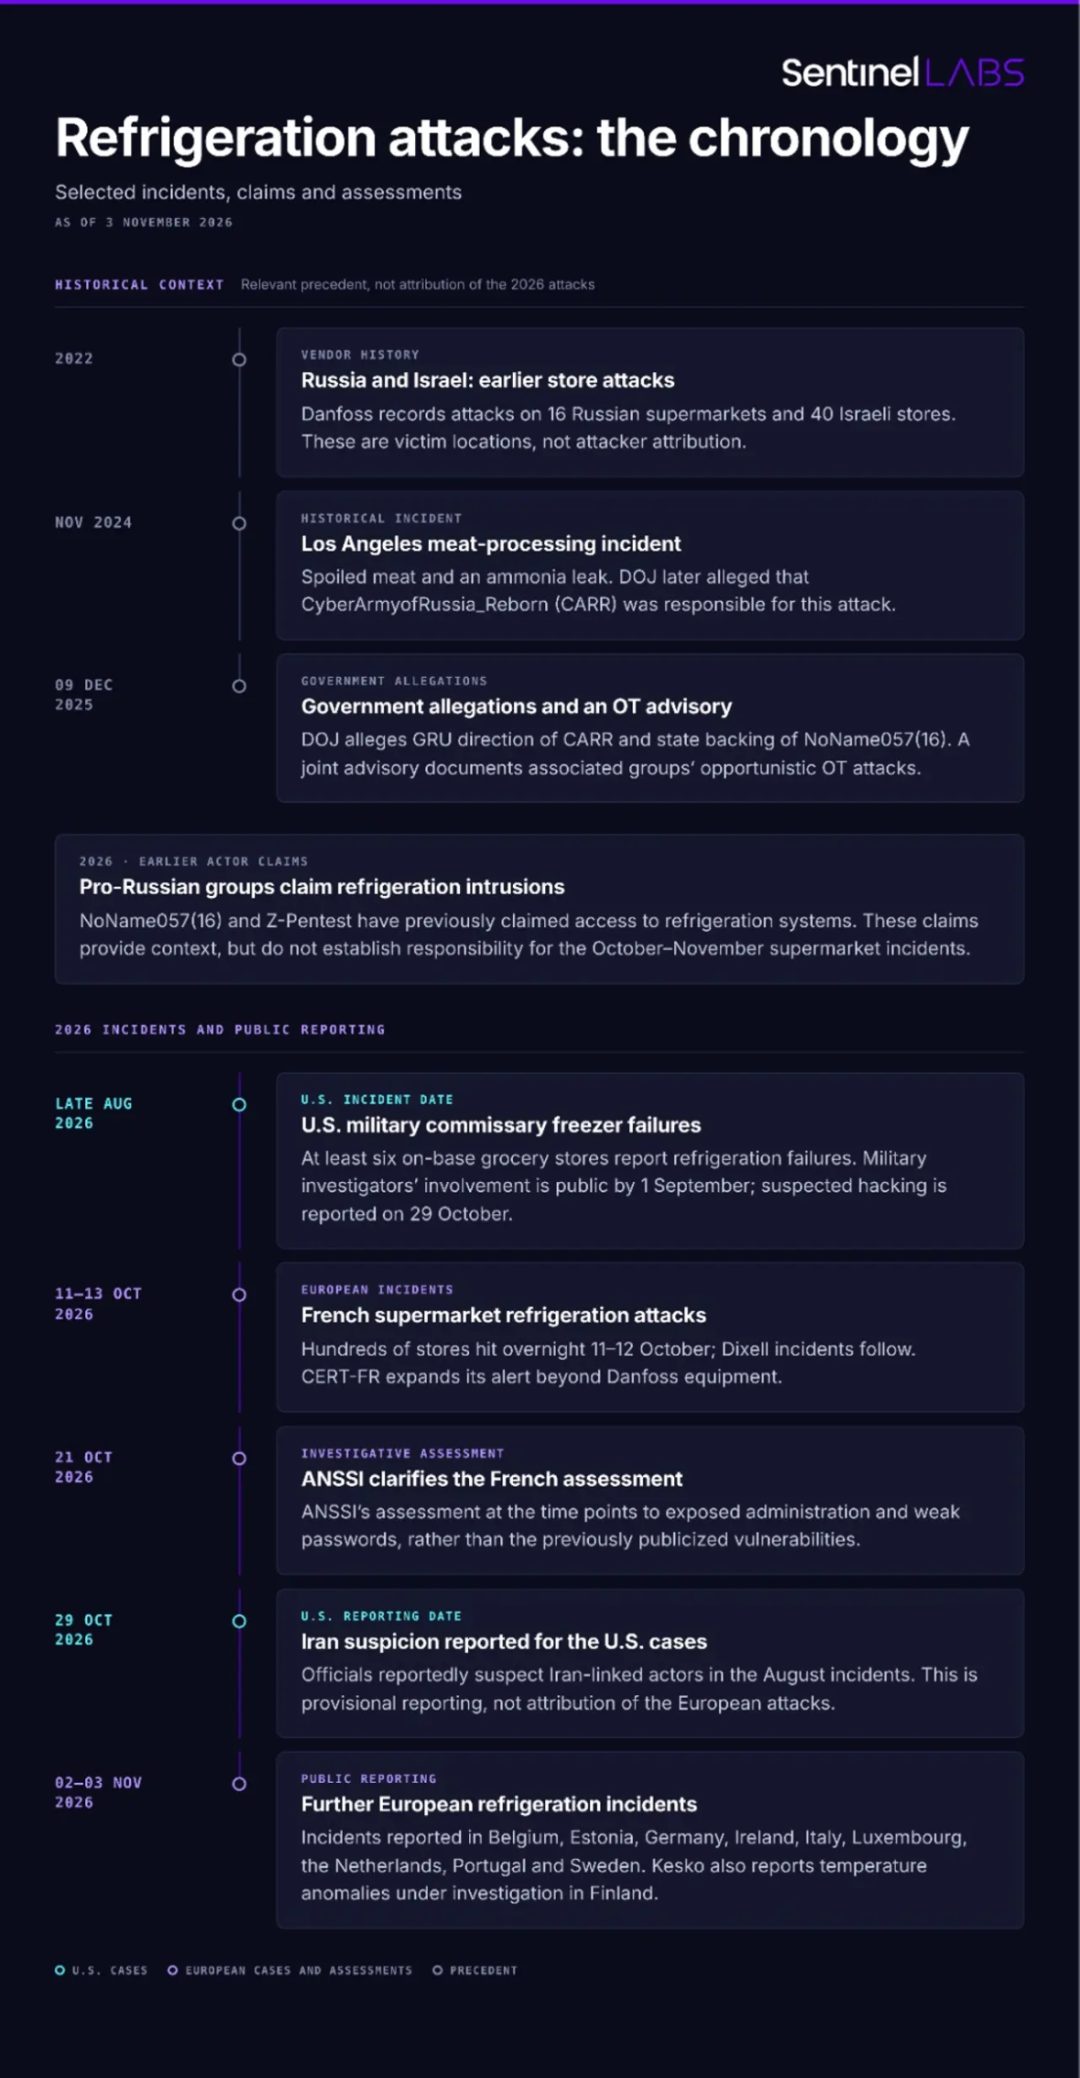
图1|欧洲制冷攻击事件时间线(截至2026年11月3日)
图源:SentinelOne。图中历史事件、组织宣称与本轮欧洲事件并列用于梳理时间关系,不表示这些事件均已完成同一归因。
1. 法国首轮事件:约700家超市受影响
10月11日至12日夜间,法国大量超市的制冷设备出现异常。攻击者获得制冷控制器或管理平台的未授权访问权限,修改温度与化霜相关设置,导致门店丢弃变质食品。Palo Alto Networks Unit 42汇总公开信息后给出的数字是约700家超市;Unit 42同时引述多家报道称,部分设备温度被推高至50℃,个别案例出现火情。上述温度和火情细节仍应与后续官方调查结论区分。
CERT-FR于10月12日发布CERTFR-2026-ALE-012警报,次日扩展设备范围,并于16日更新处置建议。警报涉及:
- Danfoss AK-SM 系列
- Danfoss AK-SC 系列
- Copeland XWEB
- Dixell XWEB
这里需要准确理解设备角色:攻击焦点并非某一台冷柜的压缩机,而是能够集中监控、配置和维护制冷设施的上层控制与监督管理层。取得这一层的控制权限,才可能批量改变下游设备的运行状态。
2. 10月21日:ANSSI澄清法国事件的入口判断
法国国家信息系统安全局(ANSSI)局长Vincent Strubel在法国参议院听证会上表示,CERT-FR警报针对的是正在发生的攻击活动,并未指定某个漏洞。根据ANSSI当时的分析,法国案件并不指向此前安全研究人员公开的那些漏洞,而是更基础的安全缺陷:设备及其管理功能直接暴露在互联网、缺乏充分保护以及弱口令等。
这一表态非常重要。它既没有证明所有后续事件都使用同一入口,也没有否认已知漏洞本身的危险性;它只明确了法国案件当时的调查判断。
3. 11月初:欧洲多国报告新一轮制冷异常
11月1日至3日,比利时、卢森堡、荷兰、瑞典、爱尔兰、爱沙尼亚等欧洲国家相继出现零售制冷系统异常报告。Unit 42按公开报道汇总,第二轮活动扩展至至少10个其他欧洲国家,影响100—115个零售点位。
Danfoss向荷兰媒体NOS表示,荷兰至少17家企业受到影响,主要为肉铺和小型社区商店;受影响系统仍可通过不安全的连接访问,并使用默认口令。由于法国首轮事件后Danfoss曾建议荷兰客户断开公网连接、改经安全网络接入,荷兰大型连锁超市据报道大多未受本轮影响。
上述国家、数量和入口信息来自不同的公开披露口径,不能据此推定所有点位均由同一攻击者、同一设备型号或同一技术路径造成。
4. 11月2日:风险触及血液制品冷链
EFS确认,其一家制冷设备供应商于11月2日发生网络安全事件,三个EFS站点的冷库监控与控制系统受到影响,温度与化霜阈值被调至极高水平。受影响的储存物资包括用于输血的血浆,以及用于分离制备药品的血浆。
EFS的监测与告警系统迅速发现异常,相关设备被重新控制或停用,储存物资被转移或妥善保护。EFS表示,未发现健康影响,没有血液制品损失,采血和配送保持正常。
目前,EFS事件的具体入侵方式、设备型号、攻击者身份,以及其与超市事件是否属于同一活动,均未公开确认。部分媒体报道的“设定为110℃”描述的是设备被要求达到的目标值,不应写成冷库、血浆或样本的实际温度。
5. 11月5日:美国五部门发布跨行业加固警示
CISA等五部门指出,恶意网络行为者正在针对全球工业制冷和冷链监控系统开展活动,零售食品、冷藏设施、医疗与公共卫生、化工、农业食品及交通运输等行业均广泛使用此类系统。
通告列出的潜在进入方式包括认证绕过、任意代码注入和薄弱配置;成功后可能造成温度改变、持续加热或化霜、库存损失、设备寿命下降、火灾风险,以及温度监测能力丧失。这里的“可能”是对威胁能力和后果的风险提示,并不意味着每一种方式都已在每起事件中得到证实。
02 技术拆解:攻击者控制的是“管理闭环”,不是单纯让设备离线
商用制冷监督管理平台通常承担温度监测、阈值配置、历史告警查询、运行计划调整、通知服务、用户权限管理和远程维护等任务。其安全边界一旦失守,攻击者就可能通过设备原本提供的合法功能实施破坏。
结合公开事实,可以将事件中的核心行为概括为四步:
1触达管理入口 —— 管理接口直接暴露于互联网,或通过第三方远程运维通道可达。
2获得控制权限 —— 在法国案件中,ANSSI当时指向弱口令和缺乏保护的互联网管理入口;Danfoss在荷兰事件中提到默认口令。其他事件的凭证来源与入口仍待调查。
3滥用合法管理功能 —— 修改温度设定、化霜阈值、运行计划或其他参数,而不一定需要植入恶意程序。
4形成物理后果 —— 制冷过程偏离预期工况,引发食品报废、业务中断、设备风险;如果监测与告警同时失效,还可能出现“失去视图”,让运营人员无法及时掌握真实状态。
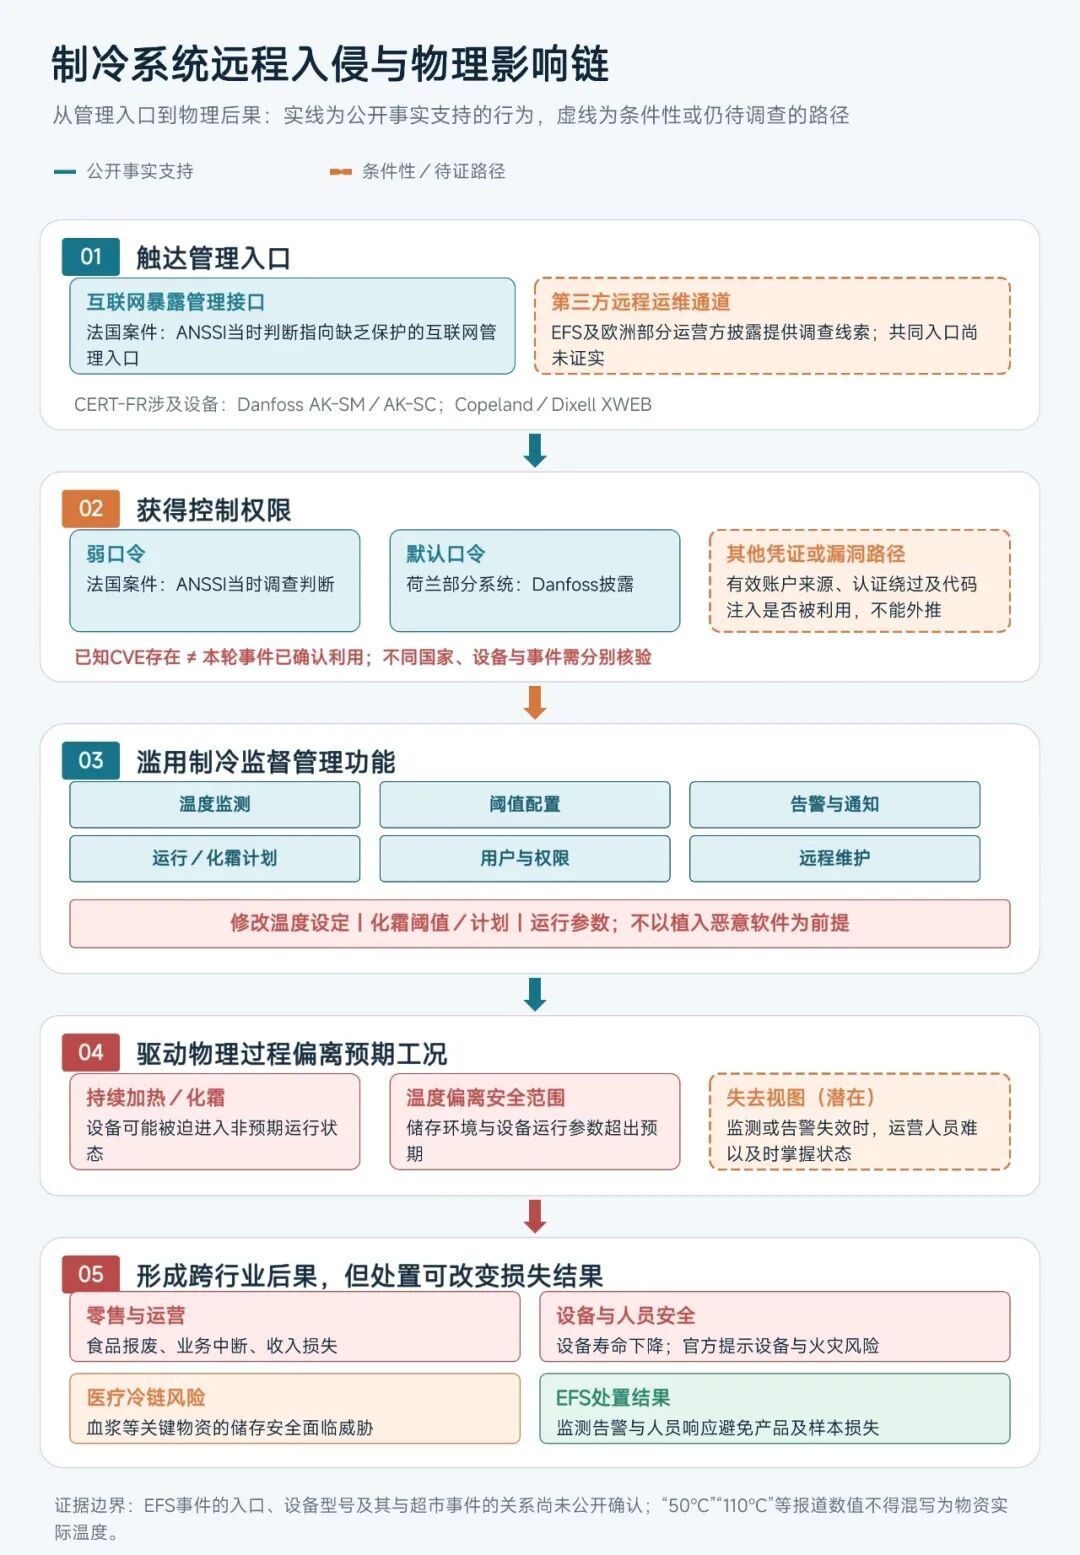
图2|制冷系统远程入侵与物理影响链
图源:根据CERT-FR、ANSSI、CISA、EFS、Danfoss及Unit 42公开信息整理绘制。实线表示公开事实支持的行为,虚线表示条件性或仍待调查的路径。
因此,这类事件的检测重点不能只放在恶意样本、勒索载荷或传统命令与控制通信上。一次非维护时段的合法登录、一笔超出基线的参数变更、一个被修改的化霜计划,都可能是关键信号。
03 三个必须拆开的等号:漏洞、归因与暴露量
1. 存在公开漏洞,不等于本轮事件已经利用该漏洞
Claroty Team82此前对Danfoss AK-SM 800A开展研究,披露了三项值得运营方排查的漏洞:
- CVE-2025-41450:隐藏的“当日代码”认证机制可绕过正常管理员认证
- CVE-2025-41451:告警邮件配置字段未得到充分过滤,认证后可导致操作系统命令注入和远程代码执行
- CVE-2025-41452:认证后可外部控制Web接口配置,可能操纵Web流量,并在特定条件下造成管理服务拒绝服务
这些研究证明了互联网暴露控制器可能面临的真实技术风险,但ANSSI已明确表示,法国案件当时的分析并不指向这些已公开漏洞。因此,不能把CVE-2025-41450等编号直接写成本轮欧洲事件的“已确认攻击入口”。
同样,CERT-FR列出的是AK-SM、AK-SC、Copeland XWEB和Dixell XWEB产品族,而上述三项CVE有各自的具体受影响型号与固件范围,不能外推至整个产品族。
2. 组织宣称负责,不等于归因成立
Unit 42记录到,亲俄组织NoName057(16)和Z-Pentest于11月3日通过Telegram宣称对攻击负责,但该宣称尚未得到验证。SentinelOne认为,亲俄破坏性组织的历史活动使其成为合理调查方向之一,同时强调公开证据尚不能确定欧洲事件的责任方。
历史案件也不能替代本轮证据。美国司法部曾将2024年洛杉矶一家肉类加工设施遭受的攻击归因于CyberArmyofRussia_Reborn(CARR),该事件造成肉类变质和氨泄漏;这能够说明同类物理破坏手法已有先例,却不能证明CARR参与了2026年欧洲事件。
美国军方福利社在2026年8月发生的制冷故障同样应与欧洲事件分开。美国官员怀疑其与伊朗相关行为者有关的报道仍是临时判断,而且仅针对美国事件,不应嫁接到欧洲归因中。
目前公开信息既不能确认欧洲事件由同一组织发起,也不能确认所有异常共同组成一场统一行动。目标相似、设备相同或温度变化相似,都不足以独立完成归因。
3. 互联网暴露设备,不等于存在漏洞或已经失陷
Censys监测显示,10月9日至11月5日,Copeland/Dixell XWEB与Danfoss StoreView两类产品的全球互联网暴露主机数去重后从6695个降至3124个,下降53%。其中,Danfoss StoreView从3004个降至708个,Copeland/Dixell XWEB从3708个降至2420个。
Unit 42则在11月5日至6日识别出5000余台由CERT-FR所列厂商生产、且暴露于互联网的设备,其图示中中国为625台。该统计只说明设备可达性,不代表设备运行着特定漏洞版本,也不代表已经遭到入侵。
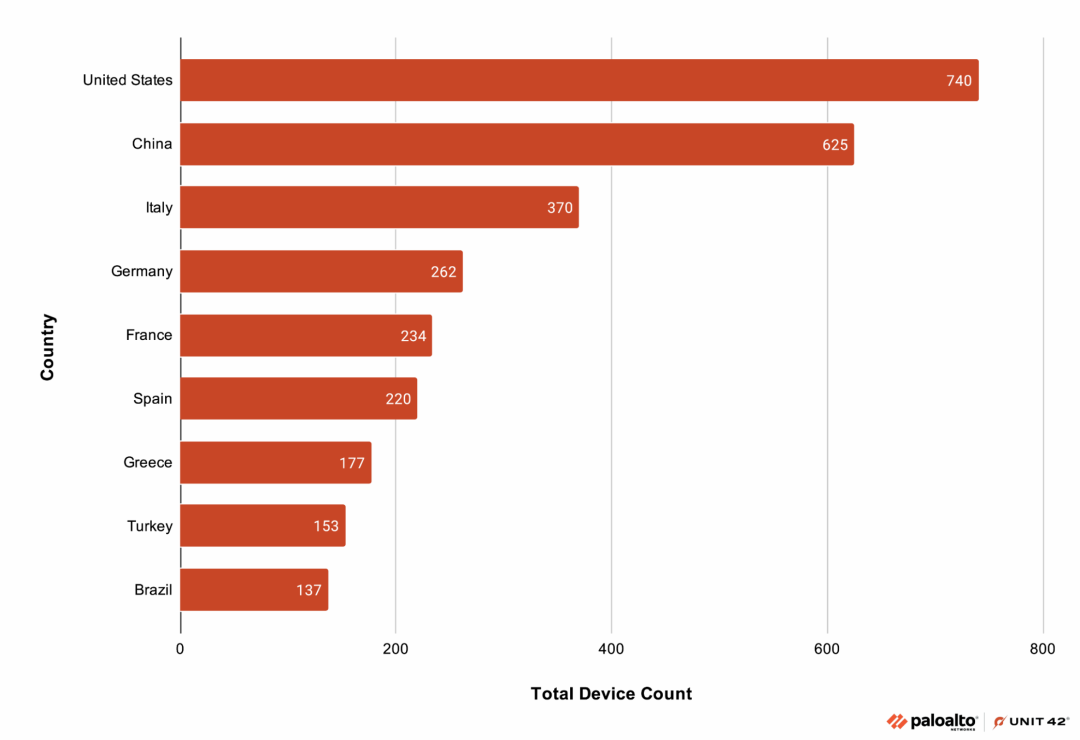
图3|互联网暴露制冷设备国家分布
图源:Palo Alto Networks Unit 42/Cortex Xpanse,2026年11月5日至6日观察数据。图中为暴露设备数量,不代表漏洞或失陷数量。
两组数据的检测对象、设备指纹、统计时间窗和方法不同,不能直接比较或相减。暴露量下降也无法说明具体原因,可能包括运营方主动断网、服务商采取措施或设备离线,不能简单解释为“漏洞已经修复”。
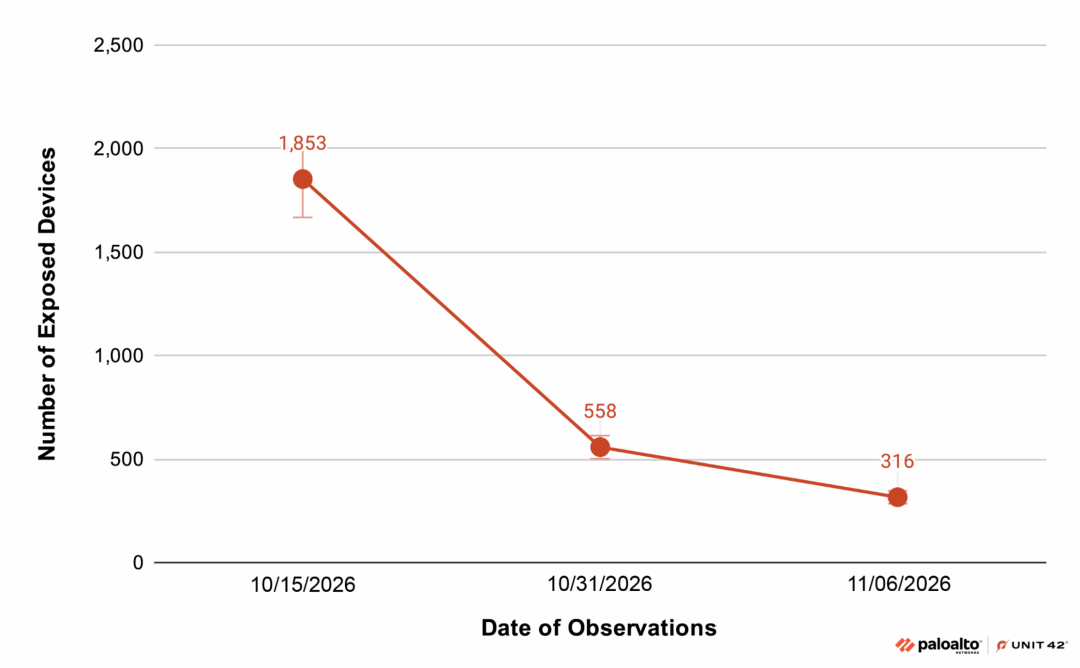
图4|法国互联网暴露制冷设备变化趋势
图源:Palo Alto Networks Unit 42/Cortex Xpanse。三个观察点分别对应2026年10月1—15日、10月16—31日和11月1—6日;该数据与前文Censys统计口径不同,不宜直接比较。
04 当前研判:第三方运维值得核查,但不能直接定性为供应链攻击
葡萄牙Mosqueteiros集团表示,七家Intermarché门店的事件似乎涉及负责制冷管理的外部服务商;德国也有运营方提到制冷维护公司远程维护受到影响。结合EFS供应商事件,第三方账户、网关、远程维护平台和管理基础设施理应成为调查重点。
但这些信息不能证明多个地点共用一家已失陷的服务商,不能证明各国事件存在统一入侵通道,更不能证明软件更新渠道或供应链已经遭到攻破。
现阶段,可以将事实与待证问题归纳如下:
可以确认的要点 | 仍不能确认的问题 |
多起事件涉及制冷管理权限被滥用,温度或化霜相关参数遭修改 | 11月多国事件、EFS事件是否使用与法国案件相同的入口 |
法国案件当时被ANSSI指向互联网暴露管理接口、弱口令等基础安全缺陷 | 各起事件是否属于同一攻击活动 |
合法管理功能被滥用即可产生物理和业务后果,不以部署恶意软件为前提 | NoName057(16)、Z-Pentest的宣称是否真实,最终责任方是谁 |
第三方远程运维权限是需要立即排查的高风险访问面 | 是否存在共同失陷供应商、共同网关或供应链失陷 |
EFS事件中,监测告警与人员处置避免了产品和样本损失 | 是否还存在尚未披露的其他行业受害对象 |
对于防御方而言,归因未知并不妨碍采取行动。无论攻击者是谁,只要公网暴露、弱口令、默认口令、过度权限和停止支持等条件继续存在,同类风险就仍然存在。
05 防护与处置建议:先切断未受控访问,再恢复安全工况
1. 立即排查:把管理面从公网收缩到受控通道
- 盘点自有与第三方建立的连接:检查自有公网IP段、门店和冷库现场,以及制冷服务商为维护便利而建立的远程链路,避免只统计总部资产
- 取消不必要的互联网暴露:控制器和管理面板不应直接暴露在公网。确需远程访问时,改用安全VPN或受保护网络,并确保边缘设备自身及时更新
- 不要把源IP过滤当成长期方案:CERT-FR允许在紧急情况下通过防火墙过滤制冷服务商源地址作为过渡,但这不能替代完整的受控接入体系
- 核查全部关键配置:重点检查温度设定、允许范围、化霜时间段、告警阈值、通知对象、用户与权限,而不仅是设备是否仍能开机
- 清理账户风险:更换默认和弱口令,使用强且唯一的凭证;可行时启用抗钓鱼多因素认证,将仅需监测的远程账户降为只读权限
2. 发现疑似失陷:物理安全优先,证据保全与恢复并行
与制冷专业人员协同处置,优先保障人员、设备和储存物资安全;必要时先转移物资、启用备用储存或人工运行方案
在安全且可操作的前提下,先保存访问日志、认证记录、配置备份、近期网络连接和参数变更记录,再重启或恢复设备
隔离受影响主机,排查异常认证、非维护时段登录、近期外部连接和配置差异,并完成相关凭证轮换
按CERT-FR建议,对已失陷Danfoss设备执行重启,其他受影响设备按需恢复出厂设置,随后重新配置并通过安全通道恢复服务。具体操作仍应遵循对应厂商指引
- 停止支持且继续暴露的设备,仅恢复出厂设置远远不够。这可能清除已有持久化,却不会消除设备再次失陷的条件
3. 长期治理:让单点失陷不至于演变为冷链失控
使用独立OT VLAN等方式隔离运营设备与业务网络,限制可发起配置变更的设备、账户和来源地址
建立固件与设备生命周期管理,升级到厂商支持的最新版本,退役或替换停止支持且无法获得安全修复的设备
为下游设备设置合理且尽可能受约束的安全设定范围,对越界变化建立独立告警;关键温度监测不应只依赖同一远程管理链路
保存离线、异地的控制器配置备份并定期验证可恢复性,同时演练人工运行、物资转移和备用监测流程
将第三方运维纳入统一身份与变更管理:按最小授权开放、限定时间窗、保留会话与变更记录,并能按站点快速撤销访问
建立跨部门告警闭环,确保安全团队、门店或库房运维、制冷服务商和值班人员都知道“谁在什么时间内,依据什么阈值,采取什么动作”
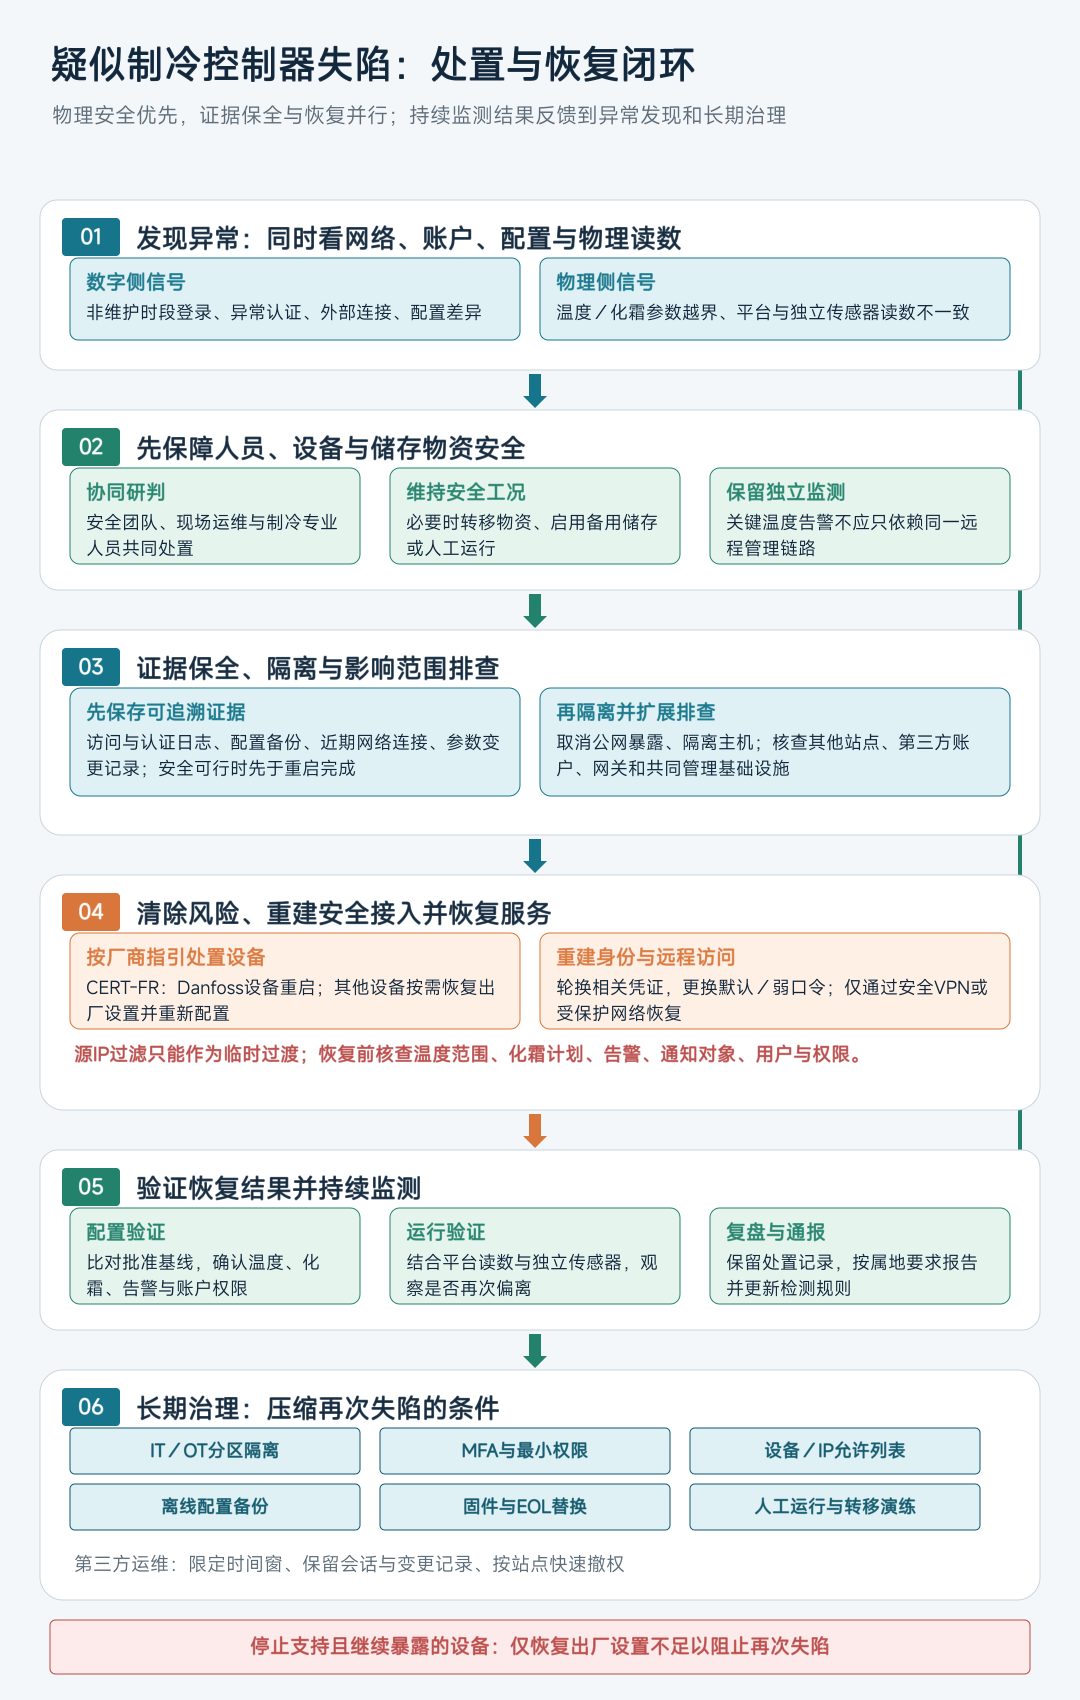
图5|疑似制冷控制器失陷:处置与恢复闭环
图源:根据CERT-FR和CISA处置建议,结合本文防护分析整理绘制。实际处置应以现场安全条件和对应厂商指引为准。
06 结语
欧洲这轮制冷系统事件表明,网络攻击的破坏力并不总是以数据泄露量或加密文件数量衡量。对于连接物理过程的系统,一次未经授权的参数修改,就足以把网络安全问题转化为库存、设备、运营乃至公共健康问题。
EFS事件也提供了另一面:监测告警仍然有效、值班人员能够响应、物资可以迅速转移,攻击就未必能够转化为实际损失。
冷链安全因此不能停留在“修改默认密码”这一项动作上。真正需要建立的是一套完整闭环:受控的远程访问、最小化的控制权限、可信的参数边界、独立的监测告警,以及经过演练的物理处置能力。
07 技术附录
附录A:涉及设备与相关漏洞排查参考
CERT-FR警报涉及Danfoss AK-SM、Danfoss AK-SC、Copeland XWEB和Dixell XWEB。下表仅列出Claroty Team82研究及CISA公告所明确的Danfoss AK-SM 8xxA漏洞,不得将适用版本扩大解释为整个AK-SM/AK-SC产品族,也不得将其视为本轮事件的已确认利用漏洞。
CVE | 明确受影响范围 | 技术影响 | 修复版本 |
| CVE-2025-41450 | AK-SM 8xxA ,R4.2之前版本 | 基于日期时间生成口令的机制可能导致未授权访问和认证绕过 | R4.2 |
| CVE-2025-41451 | AK-SM 8xxA ,4.3.1之前版本 | 告警邮件配置字段的命令注入,认证后可能导致远程代码执行 | R4.3.1 |
| CVE-2025-41452 | AK-SM 8xxA ,4.3.1之前版本 | 认证后可外部控制Web接口配置,异常处理不当可导致拒绝服务 | R4.3.1 |
实际运营中应安装厂商当前支持的最新版本,而不是只停留在表格所列的最低修复版本。CISA的ICSA-26-057-10还列出了Copeland XWEB 300D PRO、500D PRO、500B PRO在1.12.1及此前版本中的多项漏洞,包括认证绕过和操作系统命令注入等,相关用户应依据Copeland最新安全指引升级。该漏洞信息同样不是本轮事件利用路径的证据。
附录B:MITRE ATT&CK for ICS技术映射
以下映射区分“公开事实支持的行为”和“满足特定条件后才适用的技术”,不用于攻击者归因。
技术ID | 技术名称 | 与本事件的对应关系 | 证据属性 |
| T0883 | Internet Accessible Device | 法国案件中的互联网暴露管理接口;其他暴露设备属于同类风险面 | 法国案件有ANSSI判断支持,不外推至全部事件 |
| T1694.001 | Insecure Credentials: Default Credentials | Danfoss所述荷兰部分受影响系统仍使用默认口令 | 有厂商披露支持,仅适用于对应系统 |
| T0859 | Valid Accounts | 若调查确认攻击者使用有效账户或合法凭证进入管理接口,则适用 | 条件映射;公开信息未说明各事件凭证来源 |
| T0836 | Modify Parameter | 修改温度、化霜阈值、运行计划或相关控制参数 | 高置信度行为映射 |
| T0831 | Manipulation of Control | 通过设定值和控制功能改变制冷物理过程 | 高置信度行为映射 |
| T0828 | Loss of Productivity and Revenue | 食品报废、门店运营和收入受到影响 | 已由多起零售事件后果支持 |
两项映射边界需要特别说明:
未将T0866(Exploitation of Remote Services)列为本轮事件的已观察技术。CISA提示认证绕过和代码注入等风险,Claroty也披露了相关漏洞,但ANSSI对法国案件的当时判断并不指向这些已公开漏洞
未把“切换至化霜”直接映射为T0858(Change Operating Mode)。MITRE对该技术的定义侧重控制器程序、运行、停止、远程等工程模式,与普通制冷工况切换并非同一概念
附录C:失陷指标(IOC)与检测线索
截至2026年11月9日,所核验的公开材料未提供可与本轮欧洲制冷事件可靠关联的攻击IP、域名、URL、文件哈希或恶意样本信息。因此,本文不发布来源不明或仅与历史活动相关的地址作为本轮事件IOC。
指标类别 | 当前公开情况 |
攻击IP/域名/URL | 暂无经官方或调查机构确认、可归入本轮欧洲事件的公开指标 |
文件哈希/恶意样本 | 暂无;公开事实主要指向管理权限与合法功能滥用,而非特定恶意样本 |
漏洞利用指标 | 暂无可确认本轮事件所用CVE及对应利用特征的公开信息 |
在缺少IOC时,以下检测线索不等于失陷指标,更适合用于自有环境排查:
管理接口或控制器出现在公网,尤其是由第三方远程运维建立的未知连接
非维护时段出现登录、异常认证失败、新会话或供应商账户活动
温度设定、化霜计划、告警阈值、通知对象或用户权限偏离批准基线
配置备份出现未经变更流程确认的差异,或近期存在异常外部连接
温度数据中断、监测画面失去可见性,或独立传感器与平台读数出现无法解释的差异
停止支持设备仍暴露于互联网;此类设备即使恢复出厂设置,也应视为高风险状态持续存在
08 参考链接
1. CISA等五部门:US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems
https://www.cisa.gov/resources-tools/resources/us-government-partners-urge-hardening-industrial-refrigeration-and-cold-chain-monitoring-systems
2. CERT-FR:CERTFR-2026-ALE-012——制冷设施远程控制器安全事件
https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/
3. 法国参议院:2026年10月19日听证会记录(含ANSSI对制冷事件的说明)
https://www.senat.fr/compte-rendu-commissions/20261019/etran.html
4. 法国国家血液服务机构(EFS):关于制冷设备供应商网络安全事件的声明
https://presse.efs.sante.fr/actualites/l-efs-confirme-l-incident-de-cybersecurite-impactant-un-de-ces-prestataires-d-equipement-frigorifique-2c07c-08a0a.html
5. Palo Alto Networks Unit 42:Turning Up the Heat: Inside the Attacks on Europe’s Refrigeration System
https://unit42.paloaltonetworks.com/europes-refrigeration-systems-attacks/
6. SentinelOne:Defrost and Disrupt—An Assessment of Europe’s Refrigeration Attacks
https://www.sentinelone.com/labs/defrost-and-disrupt-an-assessment-of-europe-s-refrigeration-attacks/
7. Malwarebytes:Attacks on supermarket and blood storage systems prompt US warning
https://www.malwarebytes.com/blog/news/2026/11/attacks-on-supermarket-and-blood-storage-systems-prompt-us-warning
8. NOS:荷兰17家企业制冷系统遭攻击及Danfoss回应(荷兰语)
https://nos.nl/artikel/2637734-ook-koelsystemen-in-nederland-aangevallen-bij-17-bedrijven-temperatuur-aangepast
9. Censys:European Refrigeration Controller Exposure—A Second Attack Wave
https://censys.com/blog/european-refrigeration-controller-exposure-sitrep/
10. Claroty Team82:Freeze the Controller, Defrost the Food
https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
11. CISA:Danfoss AK-SM 8xxA Series(ICSA-25-140-03,Update A)
https://www.cisa.gov/news-events/ics-advisories/icsa-25-140-03
12. CISA:Copeland XWEB and XWEB Pro(ICSA-26-057-10)
https://www.cisa.gov/news-events/ics-advisories/icsa-26-057-10
13. CISA及国际合作伙伴:Pro-Russia Hacktivists Conduct Opportunistic Attacks Against US and Global Critical Infrastructure(AA25-343A)
https://www.cisa.gov/news-events/cybersecurity-advisories/aa25-343a
14. 美国司法部:Justice Department Announces Actions to Combat Two Russian State-Sponsored Cyber Criminal Groups
https://www.justice.gov/opa/pr/justice-department-announces-actions-combat-two-russian-state-sponsored-cyber-criminal
15. Reuters:Pentagon treating military base freezer malfunctions as suspected cyberattack
https://www.reuters.com/technology/pentagon-treating-military-base-freezer-malfunctions-suspected-cyberattack-2026-10-29/
16. Nextgov/FCW:Officials suspect Iran in series of cyberattacks on military base freezers
https://www.nextgov.com/cybersecurity/2026/10/officials-suspect-iran-series-cyberattacks-military-base-freezers/416934/
17. Danfoss:AK-System Manager Cybersecurity Guide(2026年11月版)
https://assets.danfoss.com/documents/latest/614557/BC577847894432en-000102.pdf
18. MITRE:ATT&CK for ICS Matrix
https://attack.mitre.org/matrices/ics/
19. MITRE:Insecure Credentials—Default Credentials(T1694.001)
https://attack.mitre.org/techniques/T1694/001/
本文转载自微信公众号「奇安信威胁情报中心」,查看原文。版权归原作者所有,如有侵权请联系删除。