CNCERT:关于“银狐”木马“金钩(G03)”团伙攻击态势深入分析报告
CNCERT 2026-11-10 17:12 北京
以下文章来源于:国家互联网应急中心CNCERT
国家互联网应急中心CNCERT国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称CNCERT或CNCERT/CC),成立于2001年8月,为非政府非盈利的网络安全技术中心,是中国计算机网络应急处理体系中的牵头单位。
本报告由CNCERT和北京观成科技有限公司共同发布。
一、事件概述
在“银狐”木马专项工作中,CNCERT监测发现,“银狐”木马“金钩(G03)”团伙近期利用仿冒国内知名证券交易软件的钓鱼网站传播恶意程序。该团伙以国内主流股票行情与证券交易终端“同花顺”为首要模仿对象,搭建外观相似的钓鱼网站,并借助SEO投毒提升仿冒页面在搜索引擎中的曝光度,诱导用户下载、运行捆绑恶意载荷的仿冒安装程序。该程序经多阶段分步加载后,最终在受害机上植入银狐木马,该类银狐木马通过TCP协议与C&C服务器进行通信,具备屏幕截图、插件下发等功能,可对失陷终端实施持续远程控制。
专项工作组围绕该团伙的钓鱼域名开展关联分析,研判发现其具有钓鱼框架复用等特征。2026年10月4日至2026年11月02日,CNCERT监测发现该团伙共控制境内肉鸡达25164个。其中,单日上线数量峰值1062个;单日通联数量峰值2569399次。
二、团伙画像与活动特征
“银狐”木马“金钩(G03)”团伙最早可追溯至2025年,主要针对国内高校、医疗、证券及科技企业等目标实施攻击,并通过SEO投毒等方式传播恶意程序。
(一)团伙概况
表 1 “金钩(G03)”团伙概况
项目 | 内容 |
团伙名称 | “银狐”木马“金钩(G03)”团伙 |
最早可追溯时间 | 2025年12月 |
主要攻击目标 | 国内高校、医疗、证券及科技企业等 |
主要传播渠道 | 搜索引擎投毒 |
主要恶意功能 | 多阶段内存加载、利用注册表实现持久化、远程控制、信息窃取 |
当前活跃情况 | 持续活跃,受控终端日活上千 |
(二)传播资源与基础设施特征
表 2 传播资源与基础设施特征
观察维度 | 统计结果 | 主要特征 |
钓鱼网站 | lojqka[.]com(本次分析样本的传播入口),注册于20251219 目前共发现以下4个类似的钓鱼网站: 10jqkaapp[.]com,注册于20260818 10jqkapc[.]com,注册于20260708 l0jqka[.]com,注册于20260521 l0jqka[.]ai,注册于20251217 | 域名都围绕同花顺域名“10jqka.com.cn”进行构造,用小写的字母"l"代替数字"1",小写字母“o”代替数字“0”。 钓鱼网站使用自制的网站图标;钓鱼网页中包含特殊图片名与路径“/skin/images/texiao1.png”。 |
解析与托管 | 172.67.136[.]42 13.113.93[.]176 104.21.80[.]194 172.67.153[.]78 104.21.59[.]154 172.67.159[.]215 172.67.136[.]42 104.21.62[.]131 | 钓鱼网站均托管在Cloudflare或亚马逊云CDN服务上 |
C2 | 43.199.114[.]131:7777 52.223.22[.]103:2026 76.223.113[.]170:6789 134.122.204[.]71:443 134.122.155[.]157:443 143.92.40.155[:]443 134.122.155[.]140:443 …… | C2服务器归属地多位于境外,运营商多为CTGServerLimited。 |
本次关联到的其他钓鱼网站均使用了自制图标(SHA256: 53b7e792ab43ba2d529772c18f133dc62fd6d54e0139cf6cd7847eac8ddf07ee)。该图标仿冒了官方“同花顺iFinD”的视觉设计(见图1),保留了标志性的白桃与扑克牌扇形元素,但在原图标基础上篡改了配色,将官方纯红色背景改为带渐变分块的双色效果,以此混淆视听。
|
|
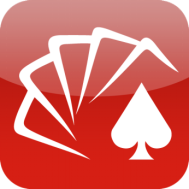
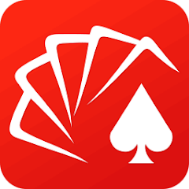
图1 钓鱼网站自制图标(左),同花顺iFinD官方图标(右)
除自制图标外,这些钓鱼网站在网站布局、图片命名规则及图片存储路径上均呈现出高度一致性。这表明这些站点疑似由同一团伙构建。
|
|
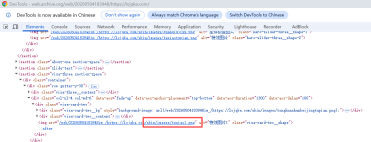
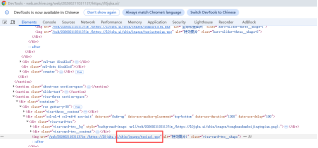
图2 钓鱼网站https[:]//lojqka[.]com中的特殊路径及名称(左),钓鱼网站https[:]//l0jqka[.]ai中的特殊路径及名称(右)
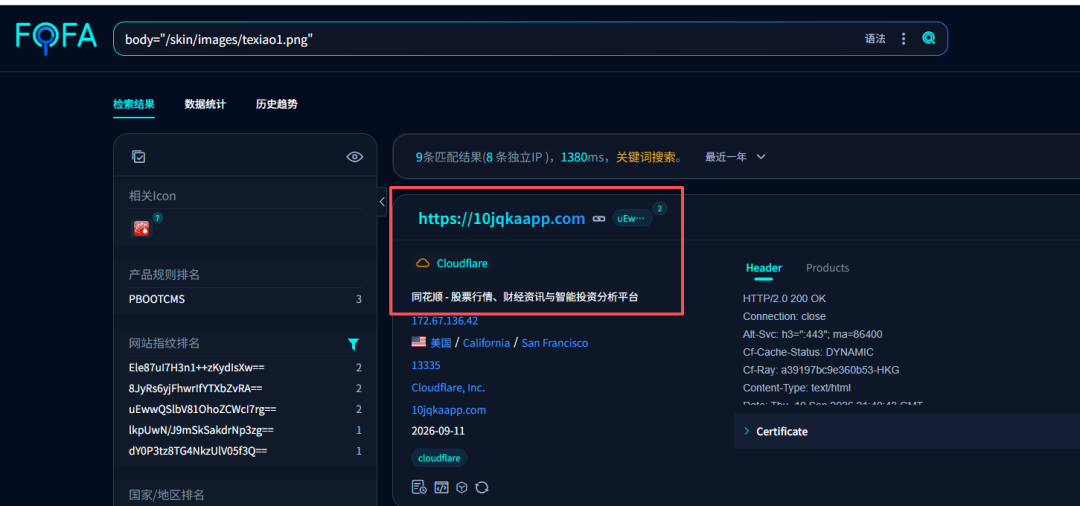
图3 通过特殊路径“/skin/images/texiao1.png”关联到的其他同花顺钓鱼网站
三、典型攻击活动分析
(一)传播入口
攻击者通过搭建仿冒同花顺下载网站https[:]//lojqka[.]com传播银狐木马。该域名与同花顺官方域名10jqka.com[.]cn高度相似,将数字“1”和“0”替换为小写字母“l”和“o”,视觉上极易混淆,是典型的仿冒域名手法。该网站页面整体模仿同花顺官方下载中心,诱导用户点击下载。
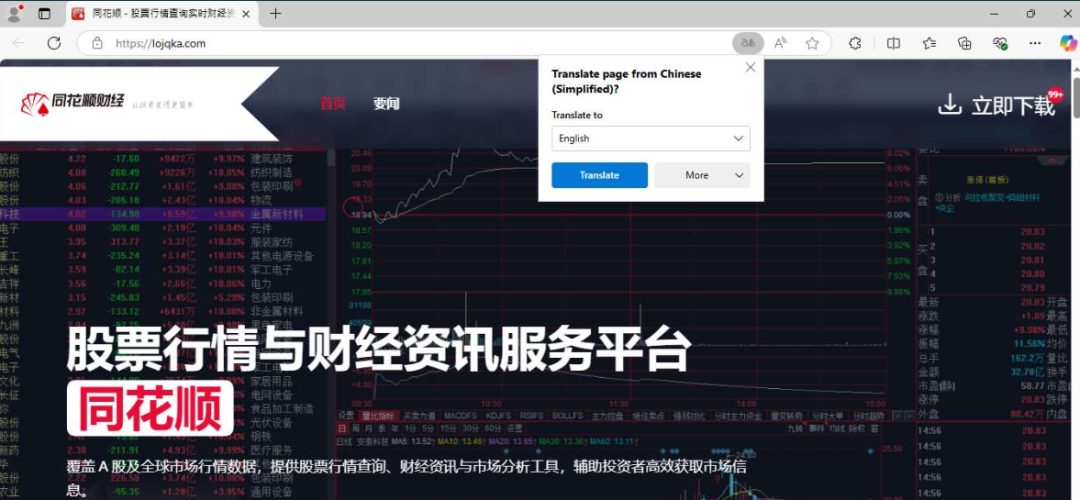
图4 同花顺仿冒网站入口
(二)跳转与下载链
受害者访问仿冒同花顺下载站点https[:]//lojqka[.]com后,会进入一个高度仿真的同花顺下载页面,点击页面上的“立即下载”按钮后,会从“https[:]//dowmasfz[.]cv/THS.zip”下载捆绑木马的安装包THS.zip。
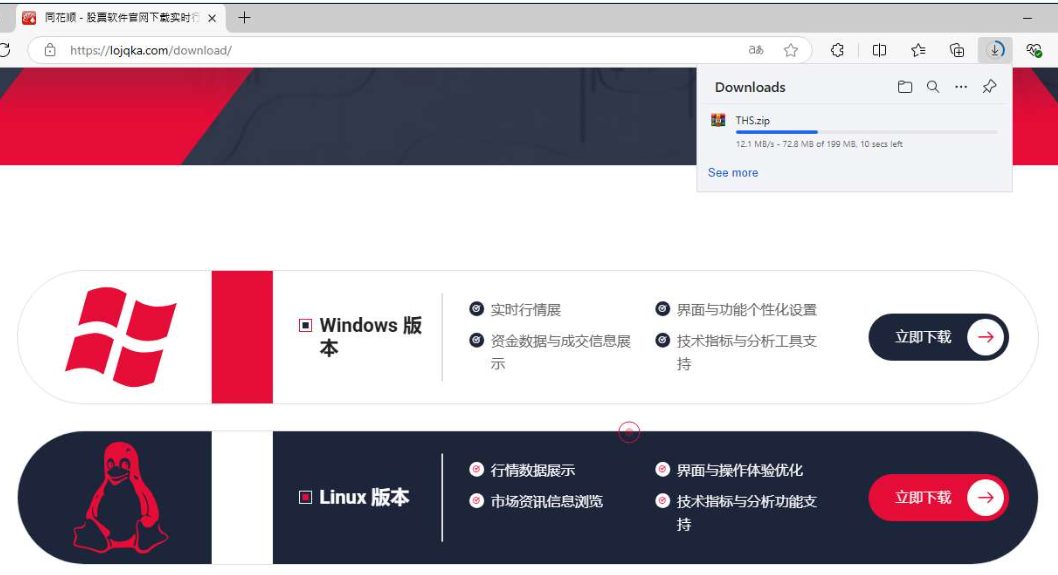
图5 同花顺仿冒网站下载页面
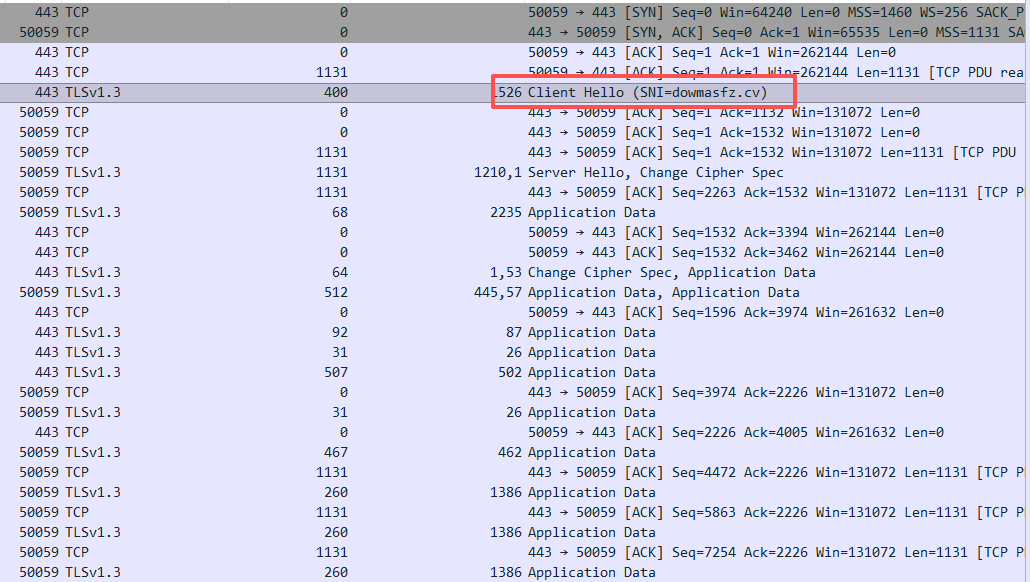
图6 从dowmasfz.cv下载THS.zip
受害者通过搜索入口进入lojqka[.]com后,会被引导至其/download 路径下的仿冒同花顺下载页面,当受害者点击“立即下载”按钮后,请求并未指向同花顺官方安装包,而是重定向至dowmasfz[.]cv,最终下载得到捆绑木马的安装包。
表 3 传播入口及下载链接
环节 | URL/域名 | 作用 | 核验时间 |
入口 | https[://lojqka.com | 搜索入口 | 2026.05.03 |
下载页面 | https[://lojqka.com/download | 下载页面 | 2026.05.03 |
木马下载 | https://dowmasfz.cv/THS.zip | 木马下载 | 2026.05.03 |
(三)样本落地与执行
从钓鱼网站下载的仿冒同花顺安装包“THS.zip”解压后得到同名可执行文件“THS.exe”。该文件是WinRAR自解压文件,双击运行后会向“C:\Users\用户名\AppData\Local\Temp”目录释放并执行Microsoft.exe与THS_v9.50.51_20260114.exe。Microsoft.exe是银狐木马下载器,THS_v9.50.51_20260114.exe是带有“浙江核新同花顺网络信息股份有限公司”数字签名的白文件。
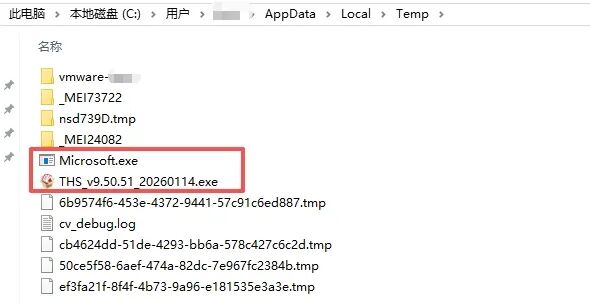
图7 THS.exe运行后释放两个文件至%Temp%目录下
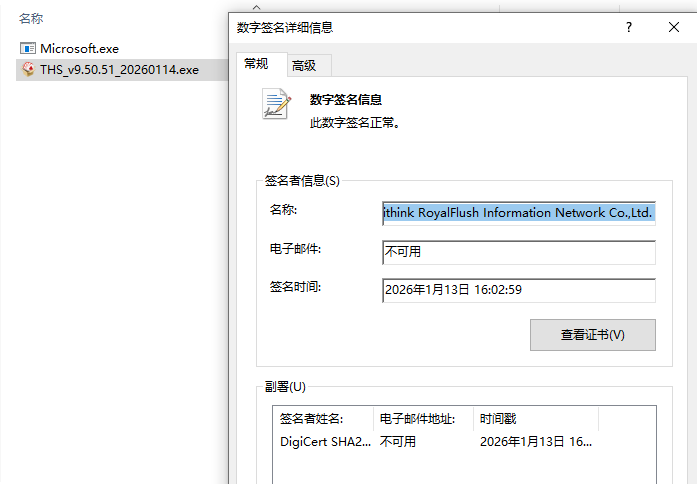
图8 带有同花顺数字签名的白文件
(四)远程控制与恶意功能
Microsoft.exe为银狐木马的加载器,主要负责持久化驻留及后续载荷下载与加载执行。为实现用户级持久化,Microsoft.exe在注册表HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run下创建名为SystemKKfile的自启动项,使其在用户登录后自动运行。
启动后,Microsoft.exe通过TCP协议经非标准端口直连境外C&C服务器43.199.114[.]131:7777,向服务器发送单字节y(0x79)请求获取银狐远控木马,并将其加载至内存中执行,避免以文件形式落地。银狐远控木马复用相同的C&C地址及端口,与服务器建立长期稳定的双向通信,并接收C&C服务器下发的控制指令。
本次攻击活动中的银狐远控木马具备屏幕截图、键盘记录、远程命令执行及插件下发等功能,可对受害主机实施持续远程控制。
四、典型恶意样本分析
(一)初始载荷与解密加载
表 4 样本基本信息
样本标签 | 内容 |
SHA-256 | ae4697dc3688a45299a038e4b3d08df55a25dd4484273f63ae8922d80f765d35 |
MD5 | 736da9b2cab1ef70c2973cc211c5636a |
文件名称 | THS.exe |
文件大小 | 208,992,017字节 |
文件类型 | EXE |
数字签名 | 无 |
编译/时间特征 | 2025-02-12 22:02:25编译器: MicrosoftVisualC/C++(19.36.34436)[C++] |
投递来源 | https://lojqka[.]com |
主要功能 | 向“C:\Users\用户名\AppData\Local\Temp”目录释放并执行Microsoft.exe与THS_v9.50.51_20260114.exe |
Microsoft.exe 作为银狐木马的第一阶段加载器,运行后通过RC4算法解密第二阶段载荷,并在内存中加载执行。
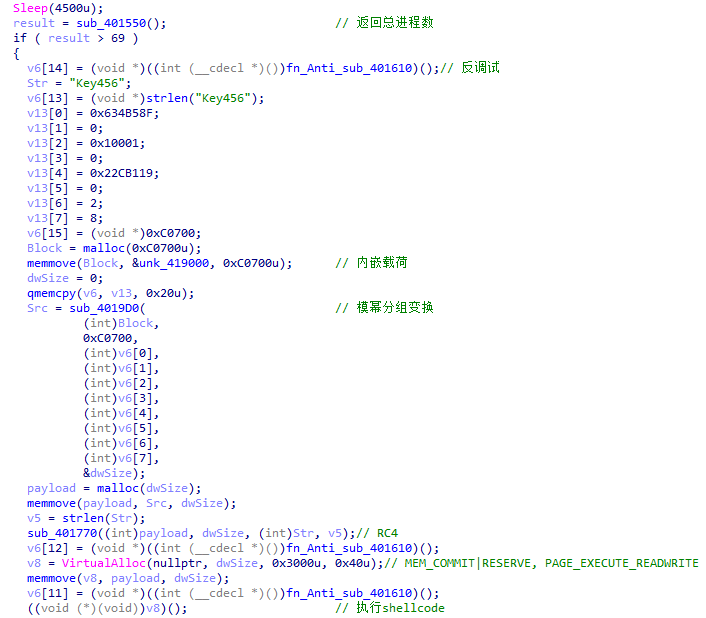
图9 Microsoft.exe 在内存中使用RC4解密第二阶段载荷
第二阶段载荷由shellcode和PE文件组成,其中shellcode负责将PE文件加载到内存并执行,PE文件则解密并执行第三阶段载荷。
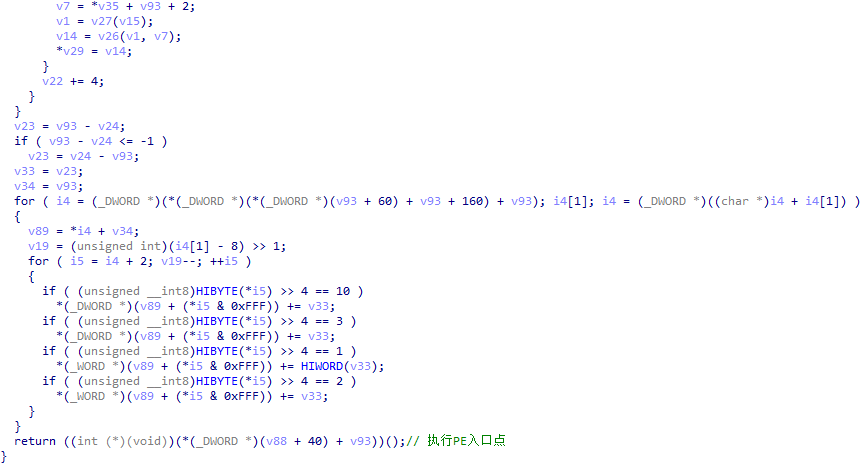
图10 第二阶段载荷负责加载将PE文件加载到内存中并执行
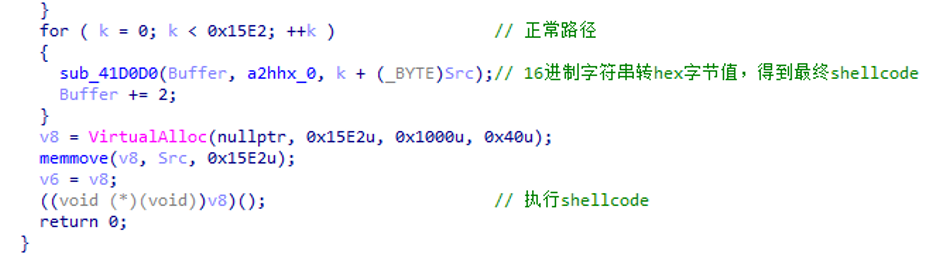
图11 执行第三阶段载荷
第三阶段载荷通过循环解密自身,还原出用于下载最终远控模块的下载器。该下载器使用XOR算法解密出C&C信息,随后通过TCP协议连接C&C服务器 43.199.114[.]131:7777,并发送单字节请求“y”(0x79)以获取第四阶段载荷。
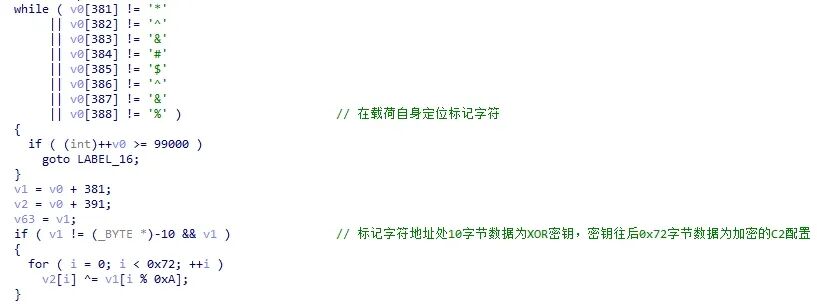
图12 通过XOR算法解密出C&C地址和端口
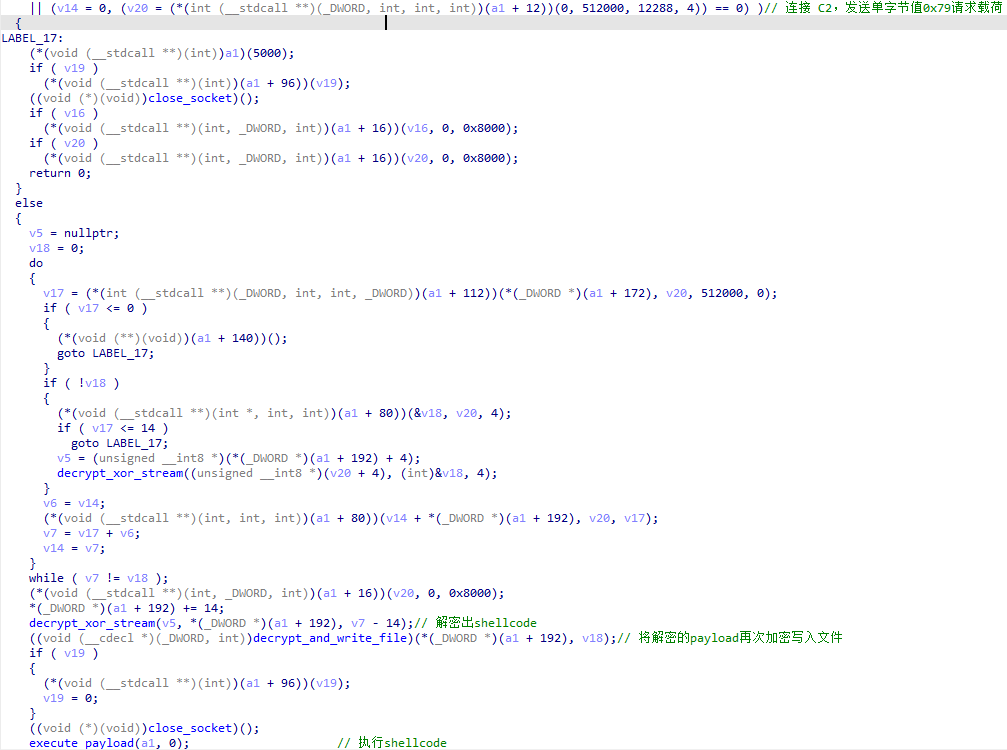
图13 向C&C服务器发送单字节请求“y”,获取第四阶段载荷
第四阶段载荷由shellcode和经aPLib压缩的DLL文件构成,其中shellcode负责解压DLL文件,该DLL文件即为最终的远控模块。
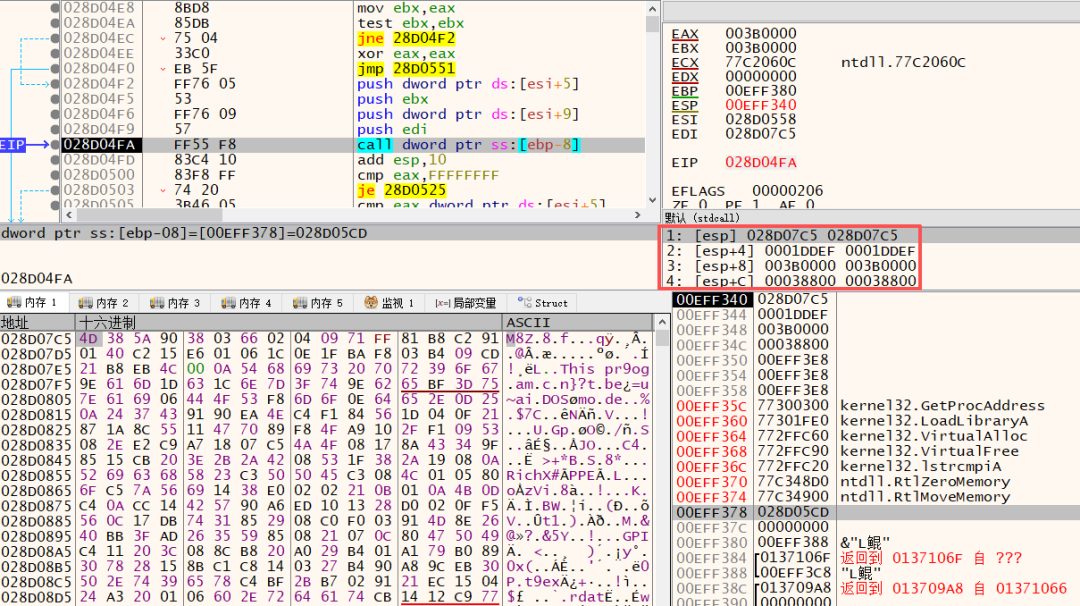
图14 从第四阶段载荷中解压出最终远控模块
(二)持久化与规避检测
Microsoft.exe 通过创建名为 SystemKKfile 的自启动项实现持久化驻留。该启动项位于 HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run 下,属于用户级登录自启动。当受害者输入凭据并成功登录Windows操作系统后,系统会自动读取该注册表项并执行其指向的Microsoft.exe。
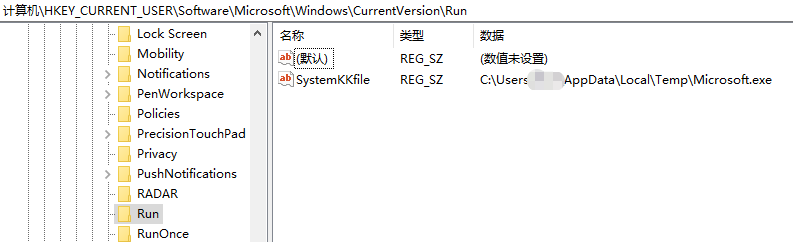
图15 创建名为“SystemKKfile”的自启动项
Microsoft.exe具备反沙箱能力,会通过统计当前Windows操作系统进程数量判定运行环境。若进程数小于68,则判定当前处于沙箱或虚拟机等隔离分析环境,并加载经过破坏的载荷,以干扰分析。若判定为真实主机,则执行完整的下一阶段载荷。
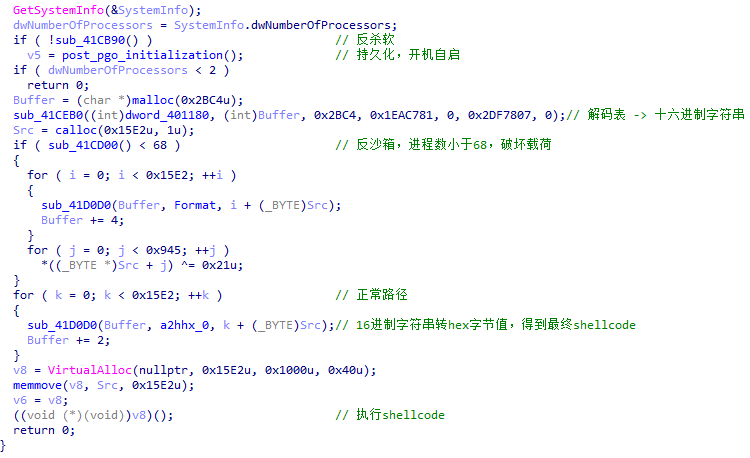
图16 通过统计Windows操作系统进程数量进行反沙箱操作
(三)窃密、远控或其他恶意功能
该银狐木马具备屏幕截图、键盘记录、远程命令执行及插件下发等恶意功能,运行后会收集计算机名、用户名、操作系统版本等主机信息,经XOR加密后发送至C&C服务器43.199.114[.]131:7777。
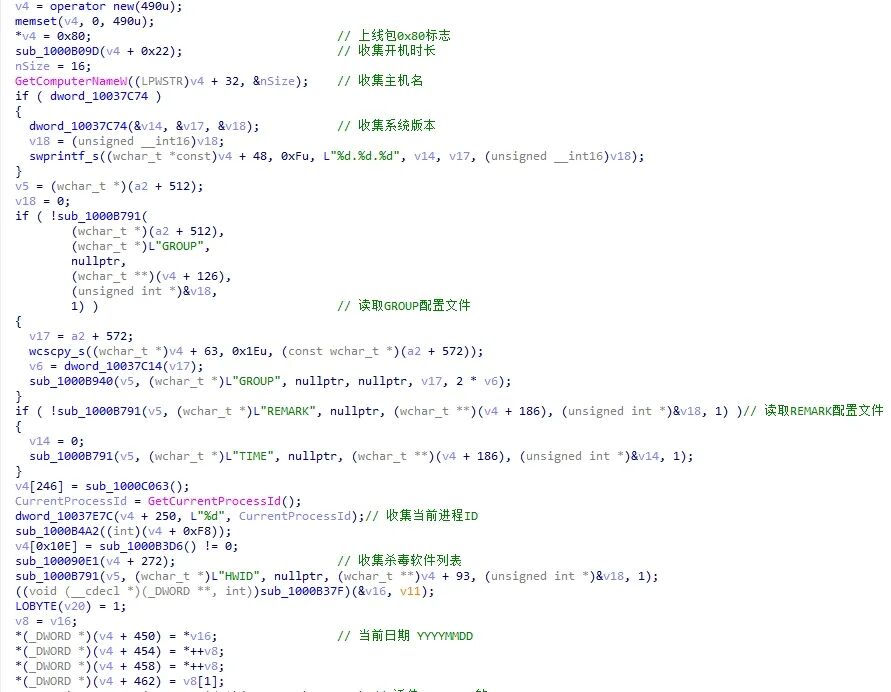
图17 银狐木马收集系统信息的伪代码
(四)通信协议与配置特征
该银狐木马通过TCP协议与C&C服务器通信,通信数据采用XOR算法加密,密钥动态生成,每个会话独立使用一个密钥。加密载荷格式如图18所示。
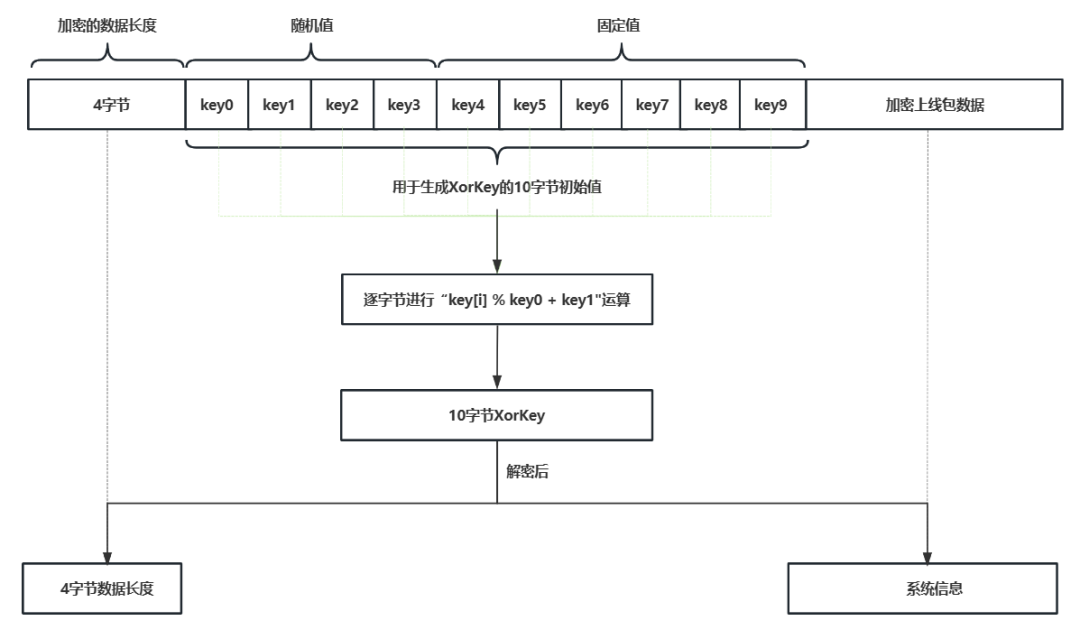
图18 上线包数据格式
前4字节表示加密数据长度。随后10字节为密钥派生种子,其中前4字节为随机值,后6字节为固定常量“000000007b00”,密钥派生算法为“(key[i] % key0) + key1”,将种子逐字节代入该算法即可生成最终密钥。第15字节起为密文数据。
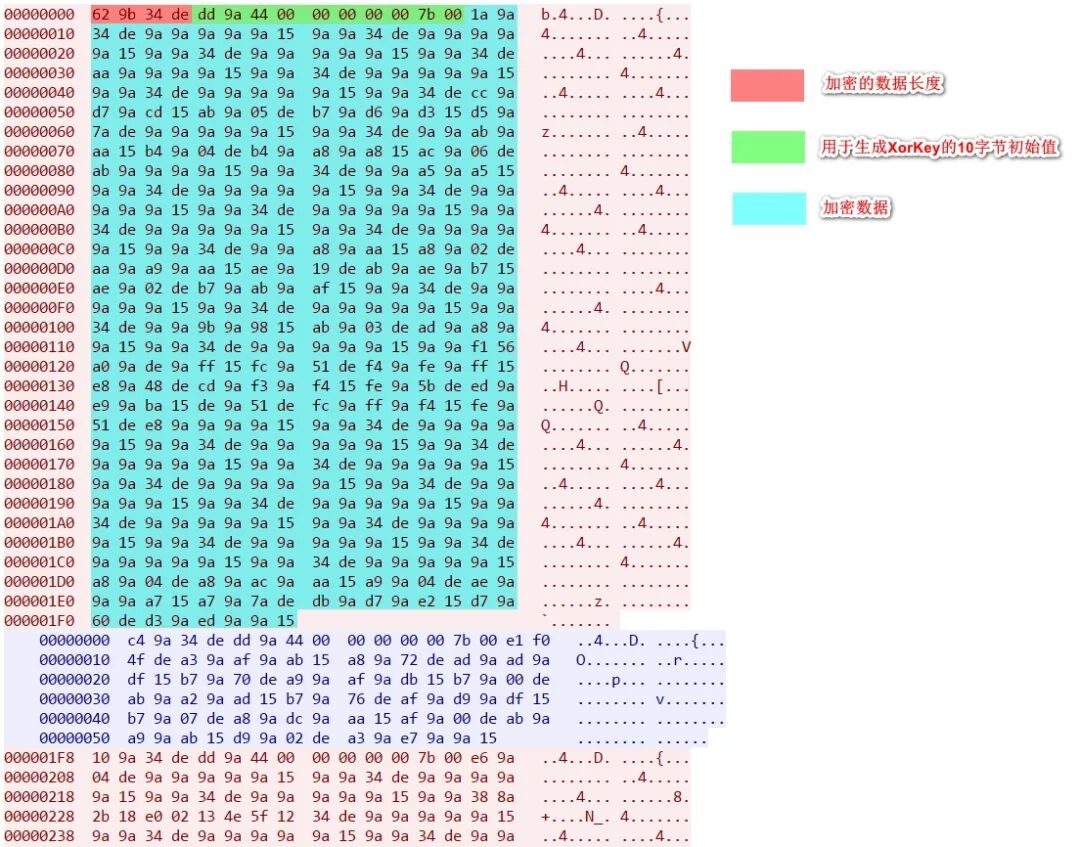
图19 加密后的上线包数据示例
以下为上线包数据解密示例。解密后可见银狐木马上线包常获取的几类信息,如主机名、用户名等。
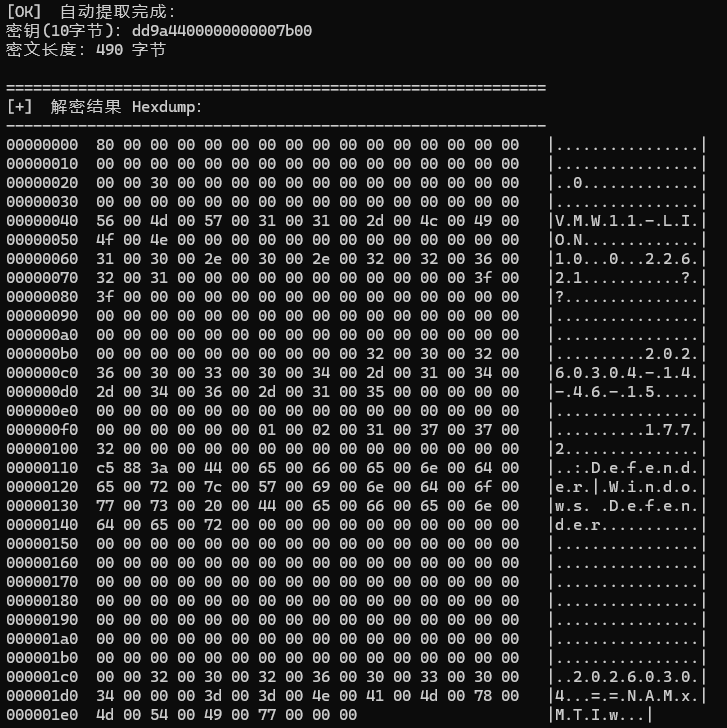
图20 解密上线包后获取到的系统信息示例
经拓线发现,上述分析的银狐样本还存在其他变种。该变种在整体功能及执行流程上与上述分析的银狐样本基本一致,主要区别体现在最终载荷的下载方式和通信数据中的固定值。
上述分析的银狐样本通过向C&C服务器发送单字节“y”获取最终阶段载荷,变种则通过发送单字节“z”获取最终阶段载荷。在通信数据处理方面,上述分析的银狐样本使用通信数据第5至第14字节生成XOR密钥,其中后6字节为固定数据,固定值为“000000007b00”。变种对应的固定值为“000000007b01”,两者区别在于固定数据的最后一个字节不同,分别为“00”和“01”。
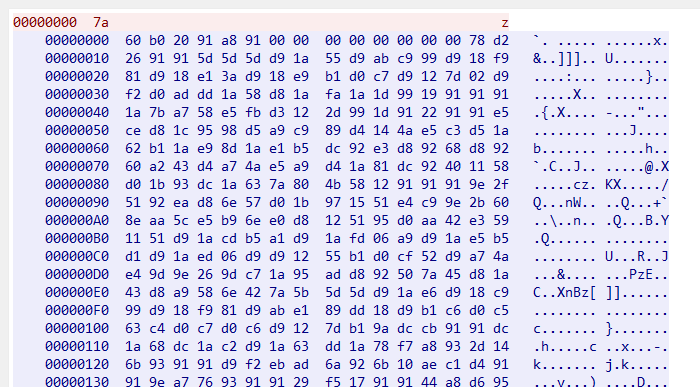
图21 变种发送单字节“z”来获取第四阶段载荷
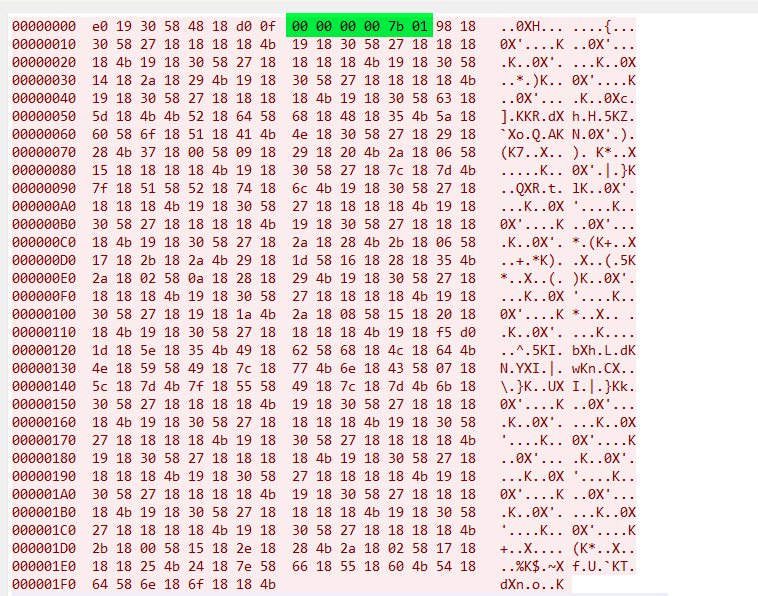
图22 银狐木马变种的6字节固定常量“000000007b01”
五、团伙关联与同源性分析
此次攻击活动虽在攻击目标上存在差异,但其样本加密方式、通信数据结构及密钥派生算法均与历史团伙一致。专项工作组综合“样本代码与加密”及“配置及通信协议”两类专属性较高的证据,研判确认本次攻击系同一团伙所为。鉴于该团伙集中利用仿冒同花顺官方下载中心作为诱饵,专项工作组将其命名为“金钩(G03)”。
表 5 团伙关联与同源性分析
证据类别 | 本次活动特征 | 历史团伙特征 | 一致性 | 专属性/局限 |
样本代码与加密 | 使用XOR算法对通信数据进行加密通信密钥派生算法为“key[i] % key0+ key1” | 使用XOR算法对通信数据进行加密。密钥派生算法同为“key[i] % key0+ key1”。 | 高 | 银狐专属 |
配置及通信协议 | 使用TCP协议与C&C服务器进行通信,通信数据结构为4字节加密数据长度,10字节用于派生加密密钥的数据及加密的上线包数据。密钥派生数据前4字节为随机值,后6字节为固定值“000000007b00”或“000000007b01” | 使用TCP、UDP、HTTP、Websocket及TLS协议与C&C服务器进行通信。在使用UDP协议进行通信时,通信数据结构为4字节加密数据长度,10字节用于派生加密密钥的数据及加密的上线包数据。密钥派生数据前4字节为随机值,后6字节为固定值“000000007b01”。 | 高 | 银狐专属 |
六、活动与控制规模
2026年10月4日至2026年11月02日期间,CNCERT监测发现该团伙共控制境内肉鸡达25164个。其中,单日上线数量峰值1062个;单日通联数量峰值2569399次。相关变化情况如下图所示。
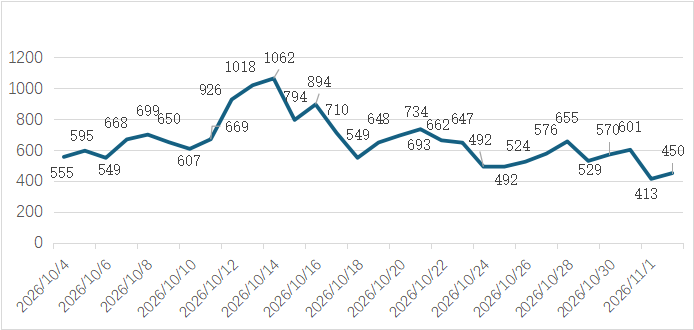
图23 每日上线肉鸡数
七、防范建议
针对“金钩(G03)”团伙的传播方式和样本行为,建议个人用户及有关单位采取以下防范措施:
(1)通过软件官方渠道或可信应用商店下载软件。该团伙利用SEO投毒与关键词竞价,使仿冒站点出现在搜索结果前列。使用搜索引擎时,应核实下载来源,尤其注意标注“广告”、“推广”的结果。
(2)定期执行安全检查,排查注册表启动项与计划任务,重点核查“SystemKKfile”注册表项及%TEMP%目录中的可疑程序。
(3)在网络出口侧全量封堵本次披露的相关IOC;同步在全网终端基于IOC特征开展全盘扫描,清除已落地的恶意样本。
(4)安装终端防护软件,定期进行全盘杀毒。
八、相关IOC
(1)钓鱼及传播域名:
https[:]//lojqka[.]com(失活)
(2)下载地址:
https[:]//dowmasfz[.]cv/THS.zip(失活)
(3)C&CIP及端口:
43.199.114[.]131:7777(失活)
52.223.22[.]103:2026(变种、失活)
76.223.113[.]170:6789(变种、失活)
134.122.155[.]140
204.194.50[.]202
143.92.40[.]155
134.122.189[.]47
143.92.40[.]243
134.122.155[.]157
118.107.44[.]141
134.122.204[.]118
134.122.200[.]118
134.122.155[.]105
154.201.82[.]55
118.107.47[.]92
134.122.204[.]71
134.122.129[.]44
134.122.189[.]31
1.32.250[.]70
134.122.155[.]16
134.122.129[.]33
103.101.176[.]18
143.92.40[.]244
118.107.44[.]226
143.92.43[.]162
134.122.155[.]14
134.122.155[.]150
143.92.37[.]202
134.122.189[.]27
118.107.44[.]15
(4)C&C域名
yhao.sxkj999[.]vip
hk3.1984233[.]xyz
tj.edatonee[.]com
afa.sxkj999[.]vip
www.khop112[.]cfd
ahua.sxkj999[.]vip
gcheng.sxkj999[.]vip
laomo.sxkj999[.]vip
dan.sxkj999[.]vip
yifan.sxkj999[.]vip
haiwen.sxkj999[.]vip
test.nanhuasell[.]com
andi.sxkj999[.]vip
four.x517l[.]com
xsi.sxkj999[.]vip
cchen.sxkj999[.]vip
(5)样本SHA-256:
ae4697dc3688a45299a038e4b3d08df55a25dd4484273f63ae8922d80f765d35(43.199.114[.]131:7777)
c7fc37bc64f00c3aaf8422737a4c11ccb2d682ad283c0191e40c3b0fe7861279(52.223.22[.]103:2026)
413bbbcb3d3a0a97da6fbdbb71a92ce048c1016acfaf3cafbd5e58b1c6cb1008(76.223.113[.]170:6789)
文章来源:国家互联网应急中心CNCERT
点击下方卡片关注我们,
带你一起读懂网络安全 ↓
本文转载自微信公众号「互联网安全内参」,查看原文。版权归原作者所有,如有侵权请联系删除。