【已复现】7-Zip LZX 解码器堆越界写入漏洞(CVE-2026-125742)安全风险通告
奇安信 CERT 2026-11-12 16:54 北京
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
● 点击↑蓝字关注我们,获取更多安全风险通告
漏洞概述 | |||
漏洞名称 | 7-Zip LZX 解码器堆越界写入漏洞 | ||
漏洞编号 | QVD-2026-106639,CVE-2026-125742 | ||
公开时间 | 2026-11-10 | 影响量级 | 十万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 7.8 |
威胁类型 | 代码执行 | 利用可能性 | 高 |
POC状态 | 未公开 | 在野利用状态 | 未发现 |
EXP状态 | 未公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可构造特制多卷 CAB 归档,诱导用户解压,从而触发内存破坏并实现任意代码执行。 | |||
01
漏洞详情
>>>>
影响组件
7-Zip 是一款开源文件归档工具,支持 7z、ZIP、TAR、CAB、RAR 等多种压缩格式,提供高压缩比、分卷压缩、加密、校验和命令行批处理能力。它广泛用于 Windows、Linux 和 macOS 平台的文件打包、软件分发、日志归档、安装包解包与日常数据交换,也常被第三方软件、安装程序和自动化脚本静默集成。其 CAB 处理能力面向 Microsoft Cabinet 格式,可解析单卷或多卷 Cabinet 存档并调用对应解码器还原数据。
>>>>
漏洞描述
>>>>
利用条件
2.解码器保持历史状态(keepHistory=true)且_pos 未在窗口边界正确重置。
02
影响范围
>>>>
影响版本
7-Zip < 26.06
>>>>
其他受影响组件
无
03
复现情况
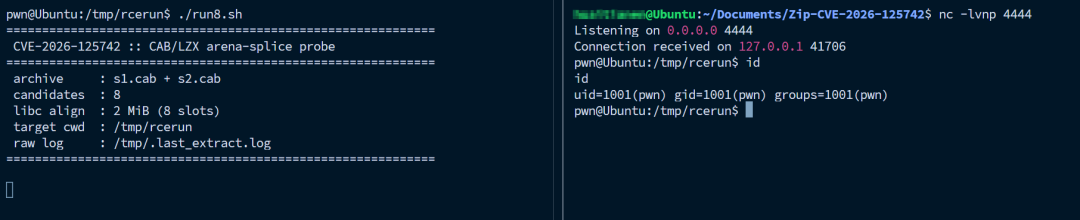
目前,奇安信CERT已成功复现7-Zip LZX 解码器堆越界写入漏洞(CVE-2026-125742),截图如下:
04
处置建议
>>>>
安全更新
7-Zip >= 26.06
Windows:通过官方下载页、winget 或 Chocolatey 更新;
Linux/macOS:使用发行版包管理器或官方构建,确认版本为26.06及以上(7z i 或 7zz i 检查)。
修复提交(d3296e39e1f1f92c7b41c0c3848e65640428d42d)在窗口重新分配时正确重置_pos 与相关状态。
下载地址:
https://github.com/ip7z/7zip/releases/tag/26.06
临时缓解措施:
1.在升级前,避免解压来源不明的多卷 CAB 归档。
2.使用沙箱或隔离环境处理不可信压缩文件。
05
参考资料
06
时间线
2026年11月12日,奇安信 CERT发布安全风险通告。
07
漏洞情报服务
「奇安信漏洞情报平台」重磅上线,诚邀您来体验:

奇安信 CERT
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
点击↓阅读原文,到ALPHA威胁分析平台订阅更多漏洞信息。
本文转载自微信公众号「奇安信CERT」,查看原文。版权归原作者所有,如有侵权请联系删除。