黑客兜售月费千美元 Gmail 窃密工具,声称修改密码后仍可持续访问
看雪学苑 2026-11-12 17:59 上海
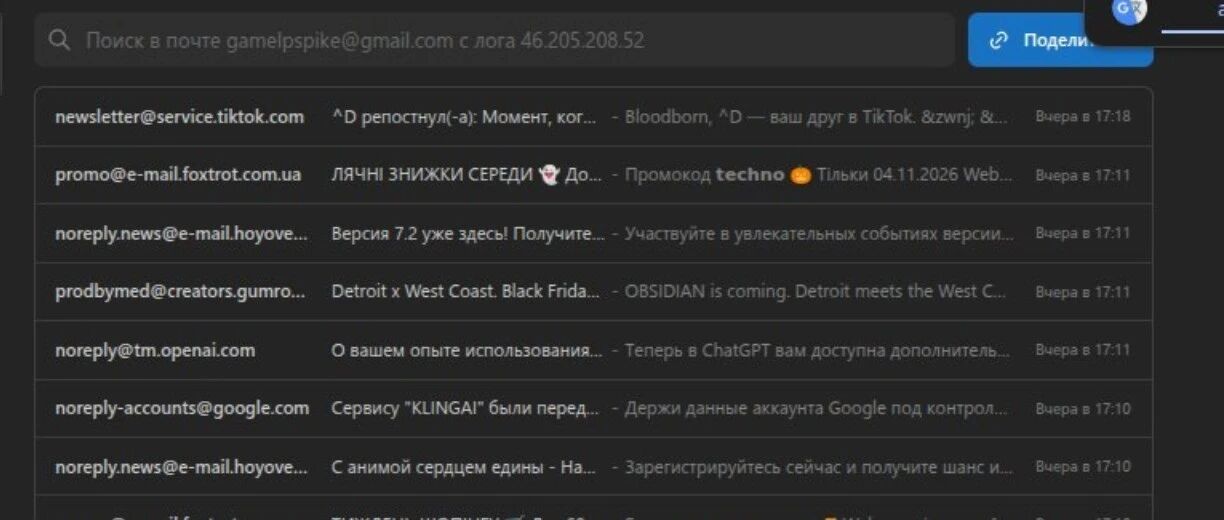
一款名为 Remus Stealer 的信息窃取工具正在推广 Gmail 邮箱访问功能,开发者声称,即使用户修改密码、撤销登录会话,攻击者仍可能持续读取邮箱。目前,该能力尚未得到独立验证。
近日,网络安全公司 Hudson Rock 披露,一款名为 Remus Stealer 的信息窃取工具正在销售一项特殊的 Gmail 访问功能。该功能被列为企业版专属服务,售价为每月 1,000 美元。
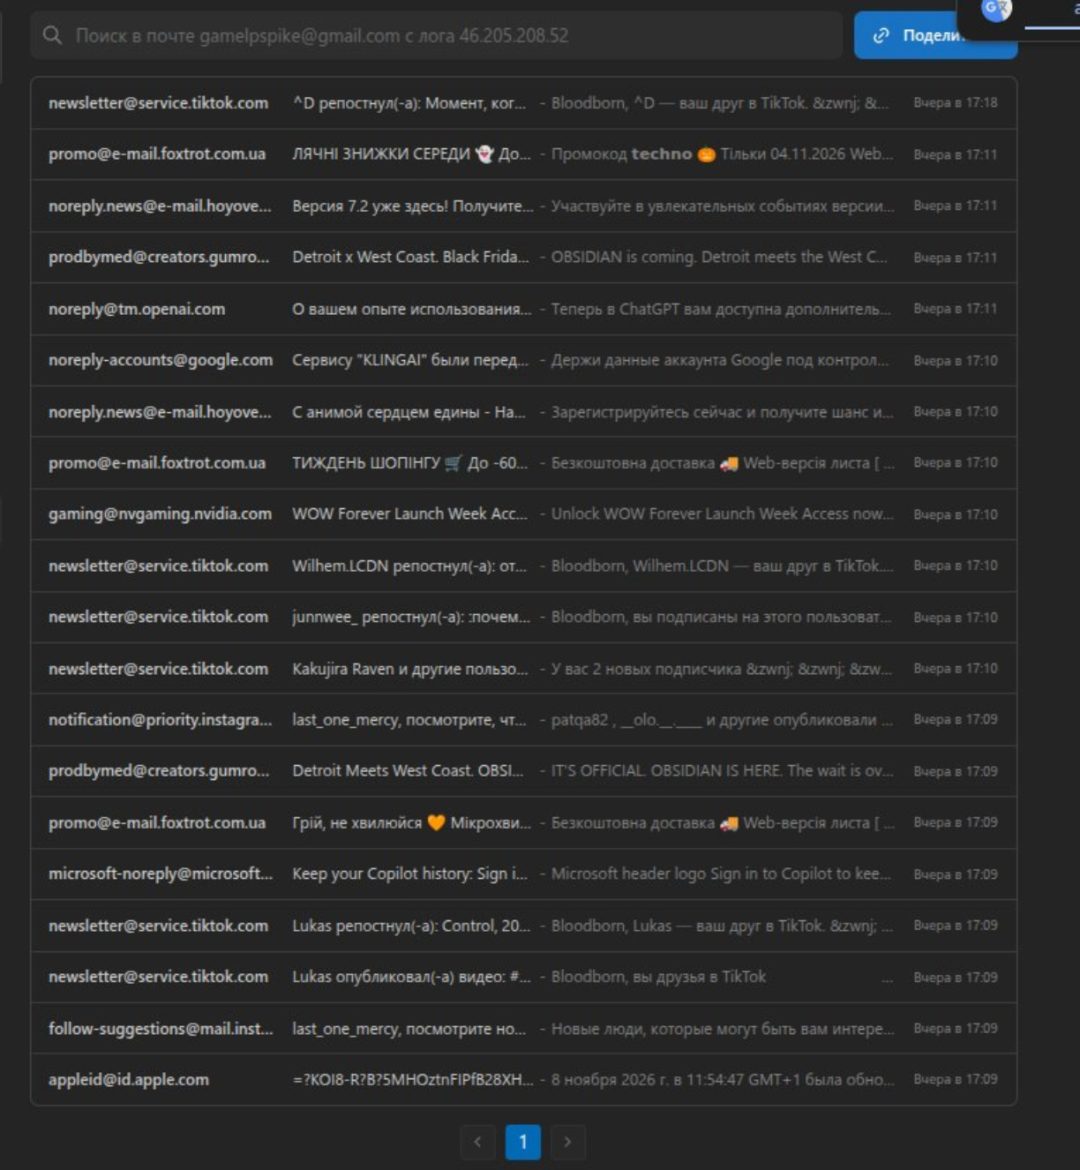
与传统窃密工具主要窃取浏览器 Cookie 不同,该工具宣称能够直接读取受害者的 Gmail 邮件,并在被盗设备的管理面板中提供邮箱内容检索功能。
一、宣称修改密码后仍能访问邮箱
根据 Hudson Rock 的调查,Remus Stealer 的开发者声称,即使受害者修改 Google 账号密码、关闭浏览器,或者撤销已有登录会话,攻击者仍然能够访问邮箱。
该功能还支持将已获取的邮箱访问权限分享给其他操作者,使不同人员能够访问同一个被控制的邮箱。
Hudson Rock 表示,其曾与工具开发者及一名实际使用者进行交流,并获得了相关功能的操作截图。
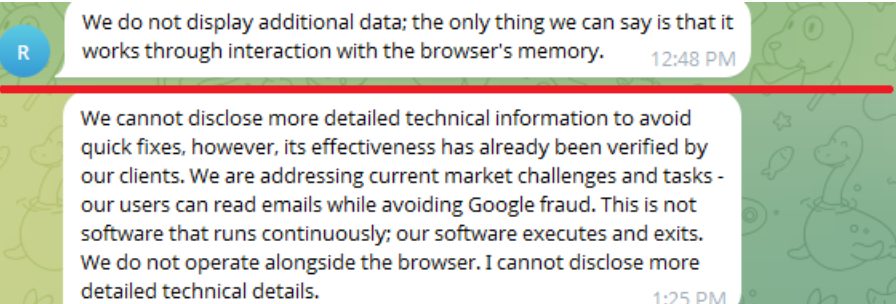
开发者透露,该功能通过与浏览器内存交互实现,并非持续运行的后台程序,而是在执行相关操作后退出。但对于具体实现方式,开发者拒绝披露更多技术细节。
二、持久化访问机制尚不明确
对于该工具如何在密码修改和会话撤销后继续访问 Gmail,目前仍没有明确答案。
Hudson Rock 推测,工具可能在用户登录 Gmail 期间获取或建立某种授权凭据,之后通过远程组件继续访问邮箱,即使最初执行窃取操作的恶意程序已经退出,也可能维持访问能力。
不过,这一推测尚未得到技术验证。
目前没有受控测试能够证明,在用户修改密码、撤销现有会话以及第三方应用授权后,攻击者仍然可以持续读取新收到的邮件。
此外,开发者将该功能宣传为 Gmail 零日能力,但目前也没有证据证明其利用了 Gmail 本身的安全漏洞。
三、邮箱失陷可能引发连锁账号风险
如果该功能所宣称的能力得到证实,其影响将不仅限于 Gmail 邮箱本身。
由于大量互联网服务使用电子邮件进行身份验证、密码重置和安全通知,一旦攻击者持续控制用户邮箱,就可能进一步获取其他平台的密码重置链接和验证码,从而扩大账号失陷范围。
需要注意的是,攻击者首先仍需通过恶意程序感染目标设备,并获得相应的邮箱访问权限,才能使用这项功能。
四、安全建议
针对这类邮箱账号安全风险,Hudson Rock 建议,受影响用户应优先断开并清理已经感染的设备,避免在受感染环境中继续访问重要账号。
随后,应通过可信设备修改相关账号密码,并重点检查:
登录设备与活动会话: 排查陌生设备和异常登录记录。
第三方应用授权: 检查是否存在未经授权的应用访问权限。
邮箱安全设置: 核查转发规则、过滤器及其他异常配置。
关联账号: 检查使用该邮箱进行密码重置或验证码接收的其他平台账号。
目前,Remus Stealer 所宣传的 Gmail 持久化访问能力仍缺乏独立技术验证,相关机制也尚未公开。其是否能够在用户完成全面账号恢复后继续读取新邮件,仍有待进一步测试和确认。
球分享
球点赞
球在看
本文转载自微信公众号「看雪学院」,查看原文。版权归原作者所有,如有侵权请联系删除。