ARTEX自主AI攻击平台遭黑客滥用,多起网络攻击活动被发现
原创 BaizeSec 2026-11-13 09:00 北京
一、事件概述
近日,网络安全研究团队监测分析到开源AI驱动网络攻击平台ARTEX被大量网络黑客滥用,开展多起完全或半自主化的,以经济利益为目的网络攻击活动。研究显示,攻击者仅需设定初始攻击目标,其后漏洞发现、武器化利用、横向移动及数据窃取等环节几乎完全由AI agent(智能体系统)自主完成,人类操作员在攻击过程中的介入程度被压缩至仅“查看进度”的程度。
研究人员全网测绘发现,累计有2557台主机部署或运行过ARTEX管理控制台,其中1,608个实例在研究期间处于在线且可公开访问的状态。不过更值得注意的是,另外有10 套实例因配置不当导致完整数据库暴露,使得研究人员由此拿到攻击者控制台的原始工件,掌握了攻击者的大模型选型、提示词策略、完整攻击执行链路等。攻击者仅需要设定攻击目标,后续漏洞挖掘、漏洞利用、信息搜集大部分工作交由 AI 智能体自主完成,攻击者极少介入操作,大多仅查询任务进度。
攻击者以机会型经济利益为主,攻击目标覆盖iOS签名证书灰色产业、加密货币平台、手游账号交易后台等。在攻击过程中还出现了RCE远程代码执行、IDOR、SSTI服务端模板注入,甚至供应链攻击等多种攻击行为,大幅降低网络攻击技术门槛,即便是技术能力薄弱的攻击者,也可以实现大规模并行攻击,给互联网业务带来全新威胁风险。
二、攻击过程与典型攻击活动分析
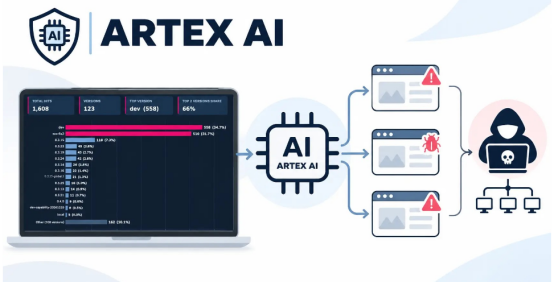
ARTEX攻击平台整体工作流程为:攻击者登录Web控制台新建任务,填写攻击目标、攻击预期目标,选择对接的大语言模型,按需配置住宅代理规避WAF、IP封禁,之后交由多AI智能体集群自主执行渗透流程。整个智能体系统自主完成资产探测、漏洞扫描、漏洞尝试利用、数据提取、结果校验,人类攻击者主要负责查看进度,极少干预攻击细节。
攻击活动一:Apple P12签名证书窃取行动
该攻击者并行运行两套ARTEX控制台,时间跨度约两周,选用多个在线模型,累计消耗360 亿 token,操作成本约700‑1500 美元,目标是入侵多家灰色签名证书商铺,窃取`.p12`签名证书以及明文密码,用于二次售卖。该类证书可以绕开App Store校验,实现iOS应用侧载分发。
智能体系统自主对10家证书交易站点开展渗透,利用SPA JS硬编码管理员密码、WebAPI鉴权缺失、命令注入RCE、IDOR不安全直接对象引用、弱口令、SSTI服务端模板注入等漏洞完成入侵,部分场景还完成Linux主机权限提升拿到root权限。入侵后AI智能体系统自动定位证书库数据库,批量导出p12证书文件,并且自动执行完整校验流水线。例如解密校验密码、核验公私钥配对、查询Apple OCSP吊销状态、检查证书有效期、校验配套In‑House描述文件等。本次攻击活动共获取300余套证书与密码,经过全套校验后有3套有效企业证书,可用于签名任意iOS应用。
从留存的攻击者提示记录可以看出,攻击者几乎不会下达复杂攻击指令,绝大多数交互为询问任务进度、确认目标是否获取成功,仅少量指令用于调整任务优先级、聚焦企业证书搜集,整套攻击高度自主运行。
攻击活动二:加密货币盗取与供应链试探攻击
本次攻击活动任务控制台运行了4天,使用成本更好的大模型,消耗token折合成本为145‑300美元。攻击者设置了三重攻击目标,希望直接窃取USDT数字资产。第一阶段任务,对292个加密支付域名下发渗透任务,目标是获取后台权限、提取USDT资产,同时篡改充值提现收款地址植入后门,劫持后续用户充值资金。AI智能体系统扫描出大量高危漏洞,导出数据库、获取大量个人敏感数据,但并未实现盗取数字货币的最终目的。
第二阶段交由AI自主挖掘目标,定向攻击赌博平台、OTC场外交易平台、资产托管后端,AI部分输出存在大模型幻觉,将API返回成功状态误判为攻击得手,攻击者没有获得任何资金钱包。
第三阶段定向针对持有约60万美元资产的TRON钱包溯源,虽然没有攻破目标钱包,但AI智能体自主发现一处供应链风险。未鉴权Web接口泄露AWS S3存储桶凭证,存储桶内存放面向普通用户分发的iOS企业签名IPA落地页面。AI 智能体完整推理供应链投毒方案:重写manifest.plist下载地址替换恶意IPA,或是直接篡改index.html钓鱼页面,实现用户安装恶意客户端劫持资产。攻击者成功完成存储桶写入操作,但存储桶所有者后续恢复原始文件,攻击者依旧没有获得收益。整个292个攻击目标、产生230条漏洞发现结果,40万条智能体会话消息,全程除初始任务设定外无任何人工提示输入,攻击完全自主运行,最终攻击者没有获得任何实际经济收益。
攻击活动三:手游账号凭证大规模窃取
针对手游灰色账号交易基础设施开展攻击,运行周期约5天,使用成本约180‑360美元。攻击目标是13个账号交易后端站点,目标为批量盗取游戏账号登录access_token(QQ‑Connect),该token可通过“上号器”工具直接登录游戏账号,不需要账号原始密码。
AI智能体系统完成APK逆向分析后,发现部分业务将全部账号凭证明文静态存放在Web根目录,直接获取21.5MB明文凭证数据库,仅《王者荣耀》相关凭证就超过19万条,抽样验证命中率3.3%,推算约6000个账号依旧有效,其中包含大量高分高价值游戏账号。除此之外智能体系统还批量挖掘前端JS、HTML中硬编码管理员账号密码。该攻击案例充分体现黑客利用智能体威胁不在于单条漏洞利用复杂度,而在于AI可以不间断、大范围遍历站点接口、前端资源,持续推进直至达成设定目标。该任务同样仅设置初始目标,全程无额外人工指令,攻击自主执行完成。
三、C2基础设施与技术统计分析
研究人员测绘统计显示ARTEX平台管控服务器峰值出现在10月13日,单日新增353个IP端口实例。基础设施托管地域分布上,美国占比最高54%(882个 ),其次为中国香港18%(295个),中国大陆103台占比6%。版本标签统计中默认`dev`标签占比最高,其次为`sco‑fix2`标签。研究人员结合版本标记、ASN 自治域、主机服务重合度,聚类识别出3组高置信度的攻击者集群。版本标签仅代表编译时Git版本,不能单独作为攻击者判定依据,需要搭配IP、ASN等多维数据综合研判。
从泄露实例的模型配置统计来看,威胁攻击者优先选用国内大模型,少数实例配置海外模型。攻击者普遍部署住宅代理,规避WAF封禁,提升攻击流量隐蔽性。
四、攻击事件总结与安全防护建议
研究人员的这项研究揭示了一个正在成形的结构性转变:agentic AI攻击框架将网络犯罪的“产能瓶颈”从人的技术能力转移到了模型API的调用预算。当一场持续两周、覆盖10个目标、产出300余组有效证书的攻击战役的边际成本可以控制在千美元量级时,传统以“威胁行为者画像”和“TTP静态匹配”为核心的防御范式将面临根本性挑战。更为深远的影响在于,ARTEX暴露数据库中大量出现的“幻觉成功”现象表明,自主AI攻击的可靠性尚未达到稳定武器化水平,但其在漏洞发现环节的规模化扫描与利用能力已经实质性地扩大了攻击面的暴露窗口。对于防守方而言,检测重点应从“是否出现已知恶意软件哈希或C&C域名”转向对异常自动化扫描节奏、非常规API调用序列以及面向灰市基础设施的定向探测行为的识别。同时,ARTEX生态中fork泛滥与供应链投毒并存的局面提示,任何将该类工具部署于暴露面的组织,无论出于测试还是恶意目的,其自身也已成为攻击面的组成部分。
AI智能体攻击的特点是攻击频次更高、覆盖范围更广、持续不间断探测,传统单点防御思路面临挑战。面向企业与互联网服务运营方给出防护建议:
1. 对外暴露的Web业务做好基础安全加固,修复RCE、SSTI、IDOR、未授权访问等常见高危漏洞,杜绝前端代码硬编码账号密码、敏感文件对外可直接访问这类低级风险;
2. 做好对外资产测绘,收敛不必要的暴露接口,重点防护存储桶、对象存储等云资源,严格配置访问鉴权策略,防范供应链投毒风险;
3. WAF、入侵检测设备不仅关注已知攻击特征,还需要加强对大批量多路径自动化探测行为的行为侧检测,识别AI智能体持续遍历端点的异常流量;
4. 针对证书、账号凭证、密钥等核心敏感数据禁止明文存储,即便系统被入侵,也能够降低数据直接泄露带来的损失;
5. 安全团队应当正视AI自主攻击带来的新威胁,将“智能体大规模自动化渗透”纳入威胁模型,定期开展模拟演练,检验防护体系对抗自动化攻击的能力。
本事件相关原始事件报告和IOC威胁情报线索,可以把文章点赞并转发朋友圈后,留言或私信找管理人员获取。
往期推荐
LockBit勒索组织发布声明并重建泄露网站——每周威胁情报动态第166期(2.23-2.29)
GoldFactory组织开发针对iOS系统的GoldPickaxe木马病毒——每周威胁情报动态第165期(2.9-2.22)
新APT组织APT-LY-1009针对亚美尼亚政府投递VenomRAT——每周威胁情报动态第164期(02.02-02.07)
本文转载自微信公众号「白泽安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。