周五求职专栏 | 攻防、安全研发、数据安全,高薪岗位更新
看雪招聘 2026-11-13 17:59 上海
扫码一键投递
每周五招聘专场上线!
扫码查看岗位,一键投递
岗位状态实时变动,感兴趣尽快沟通
✦
上海弦盾未来信息科技有限公司
✦
Web2安全研究员
薪资:面议
工作地:上海·漕河泾
应届毕业生 / 本科
任职要求
计算机科学/信息安全等相关专业背景,或具备同等研究能力。
熟悉某种常见操作系统(Linux/Windows/macOS/Android/iOS)内部机制。
熟悉常见二进制漏洞类型及利用方法,具备逆向分析与调试能力。
有 Fuzzing 经验(AFL++、libFuzzer、Honggfuzz、Fuzzilli 等)优先。
具备漏洞利用链构造经验优先。
AI安全研究员
薪资:面议
工作地:上海·漕河泾
应届毕业生 / 本科
任职要求
- 研究并落地基于大模型的自动化漏洞发现、代码审计、黑盒测试、Fuzzing 与漏洞利用链构建系统。
- 设计安全 Agent 架构,负责任务规划编排、记忆机制、工具调用、反馈循环等核心能力建设。
- 面向网络安全、代码分析、攻防推演等场景,进行大模型数据构建、SFT、DPO/RLHF 等微调优化。
- 在真实环境或靶场中评估 AI 安全智能体能力,探索自动生成 Fuzzing Harness、攻击路径规划等方向。
- 跟踪 AI Security、Agent 框架、大模型与安全攻防前沿技术,完成 PoC 验证并推动产品化落地。
我们希望你
- 计算机、网络安全或人工智能相关专业本科及以上
- 有一定的漏洞挖掘能力,Web 漏洞、代码审计、二进制漏洞或 Fuzzing 中至少一个方向。
- 有一定的安全工具或平台开发经验(扫描器、Fuzzer、漏洞利用框架等)。
- 熟悉大模型原理与微调(SFT、DPO/RLHF、LoRA)及 Agent/RAG 框架(LangChain、AutoGen 等)。
- 具备网安 Benchmark 构建经验:能设计评测指标与任务集,搭建容器化靶场与自动化评分流水线,并做好数据去污染 。
- 了解主流安全评测基准CyberGym、ExpoitGym、ExploitBench等的任务构造与评分方法 。
- 对"大模型 + 安全攻防"有强烈兴趣,能独立推进复杂课题落地。
嵌入式linux工程师
薪资:面议
工作地:广州 - 海运大厦
5-10年经验 / 本科
工作职责:
1、服务器 / 机箱对接:
对接机箱、主板、BIOS、BMC 等硬件外包厂商
参与硬件选型、系统兼容性验证(CPU / 网卡 / GPU / 存储)
跟进服务器上架、点亮、稳定性问题排查
2、Linux 系统裁剪与定制:
裁剪 Linux 内核(配置、裁剪驱动、模块管理)
裁剪 Ubuntu / Server 系统(去 GUI、裁剪服务、最小化运行环境)
针对云手机场景做系统启动、资源、网络优化
3、云手机运行环境管理:
管理云手机 Docker 镜像(Redroid / Android 容器)
在 Linux 系统上开发或维护服务进程(systemd / shell / Go / Python 均可)
云手机节点启动、停止、监控、异常恢复
4、服务器运维与稳定性:
日常服务器运维(部署、升级、日志、监控)
性能/资源问题定位(CPU、内存、IO、网络)
编写部署与运维文档
任职要求:
1、熟悉linux系统,熟练使用 Linux
2、有 Linux 内核裁剪 / 配置 / 编译经验
3、熟悉 Docker / 容器运行机制
4、能独立在 Linux 上部署和维护服务(systemd、脚本)
5、有服务器或嵌入式 Linux 实战经验
Android逆向工程师
薪资:30k以上
工作地:广州 - 海运大厦
3-5年经验 / 大专
任职要求
计算机科学/信息安全等相关专业背景,或具备同等研究能力。
熟悉某种常见操作系统(Linux/Windows/macOS/Android/iOS)内部机制。
熟悉常见二进制漏洞类型及利用方法,具备逆向分析与调试能力。
有 Fuzzing 经验(AFL++、libFuzzer、Honggfuzz、Fuzzilli 等)优先。
具备漏洞利用链构造经验优先。
扫码投简历
✦
深圳极致随机科技有限公司
✦
安全工程师
薪资:20-30k
工作地:深圳市南山区TCL大厦
应届毕业生 / 本科
岗位职责
1. 主导软硬件产品的后端服务及web服务安全审计、渗透测试、漏洞挖掘;
2. 主导内部红蓝攻防及渗透测试演练;
3. 主导后端安全开发流程(SDL)建设,协助安全运维,保障服务端安全性;
4. 参与安全应急响应与修复工作;
5. 协助推进安全AI能力建设。
任职要求
1. 统招本科及以上学历,网络安全、电子信息、计算机等相关专业;
2. 熟悉常见web安全漏洞原理与防范措施,有红蓝攻防和渗透测试经验,具备基本的英文文档阅读写作能力;
3. 有安全相关项目经历者优先。
4. 如是在校学生,需可提前线下实习3个月(实习月薪按全额80%发放,1:1抵扣试用期)。
加分项目
1. 了解密码学、安全通信协议(TLS,SCP02/03/11等)
2. 知名CTF比赛获奖经历/知名安全会议经历/知名项目CVE、CNVD漏洞提交者
硬件/嵌入式安全工程师
薪资:30k以上,月薪区间3w-6w
工作地:深圳市南山区TCL大厦
3-5年经验 / 本科
岗位职责
1、负责公司硬件产品(包括固件、嵌入式系统等)的安全测试与分析,主导硬件自研方向的安全能力建设;
2、对内部硬件渗透测试,提升公司整体安全防护水平;对竞品及第三方产品进行安全分析,输出分析报告并推动自有产品安全改进;
3、响应内外部安全情报,同步行业动态并参与安全事件应急处理;
4、探索并推进第三方安全业务,通过外部合作提升品牌曝光与技术影响力;
5、在能力范围内支持安全开发、内部安全培训、智能合约分析等工作。
任职要求
1、本科及以上学历,信息安全、计算机科学、电子工程等相关专业;
2、有3-5年以上硬件安全、固件分析或嵌入式系统安全研究经验,具备独立完成硬件安全测试的能力;
3、熟悉常见硬件攻击手法(如侧信道、故障注入等),掌握固件逆向、嵌入式系统漏洞挖掘技术;
4、有安全研究成果输出经验,如技术文章、CVE漏洞、会议演讲等;
5、具备较强的学习能力和自驱力,能快速适应自研业务的安全需求;
加分项
有区块链安全经验(如智能合约审计)、安全开发能力或内部培训经验。
Web安全/渗透测试工程师
薪资:30k以上,月薪区间20-40K
工作地:深圳市南山区TCL大厦
经验不限 / 本科
岗位职责
1、主导软硬件产品的后端服务及web服务安全审计、渗透测试、漏洞挖掘;
2、主导内部红蓝攻防及渗透测试演练;
3、主导后端安全开发流程(SDL)建设,协助安全运维,保障服务端安全性;
4、参与安全应急响应与修复工作;
5、协助推进安全AI能力建设。
6、通过Anzen账号将团队成果转化为安全研究文章、CVE漏洞披露、会议演讲等,提升公司品牌在安全领域的影响力;
任职要求
1、统招本科及以上学历,网络安全、电子信息、计算机等相关专业;
2、有2年及以上相关工作经验(可接受应届毕业生,如在校需可提前到岗实习);
3、熟悉常见web安全漏洞原理与防范措施,有红蓝攻防和渗透测试经验;4、具备基本的英文文档阅读写作能力;
5、有安全相关项目经历者优先。
【加分项目】
1、知名CTF比赛获奖经历
2、知名安全会议经历
3、知名项目CVE、CNVD漏洞提交者
4、了解区块链、密码学、安全通信协议(TLS,SCP02/03/11等)
深圳极致随机科技有限公司
深圳极致随机科技有限公司以研发为核心,以产品为导向,把创意落到真实的使用场景。
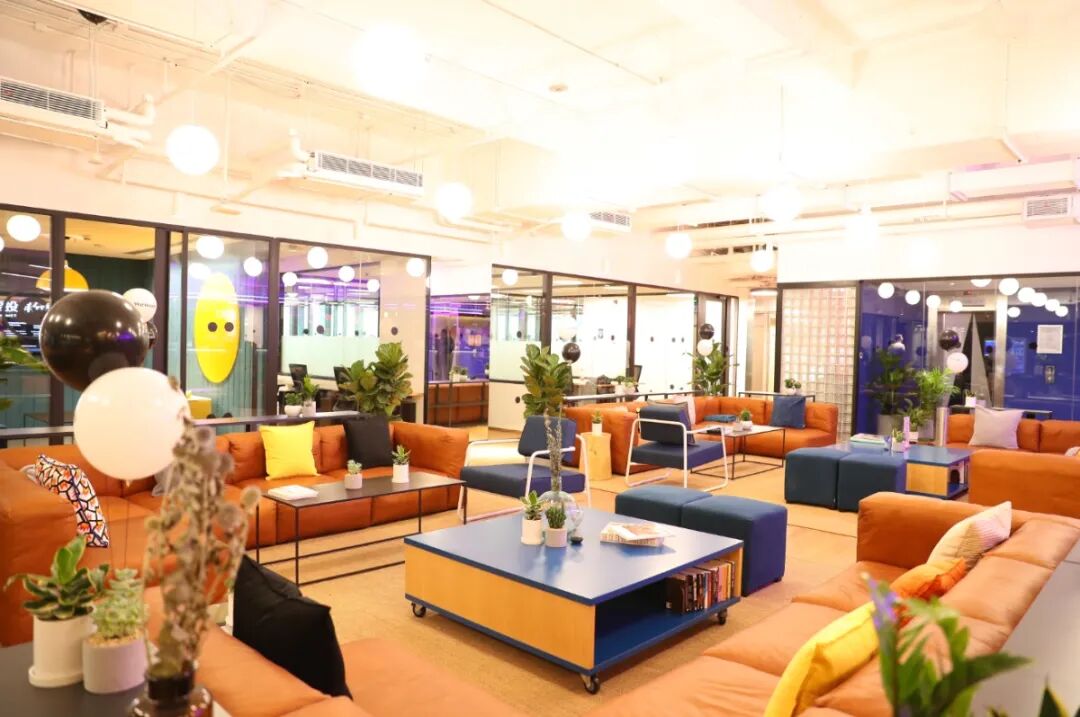
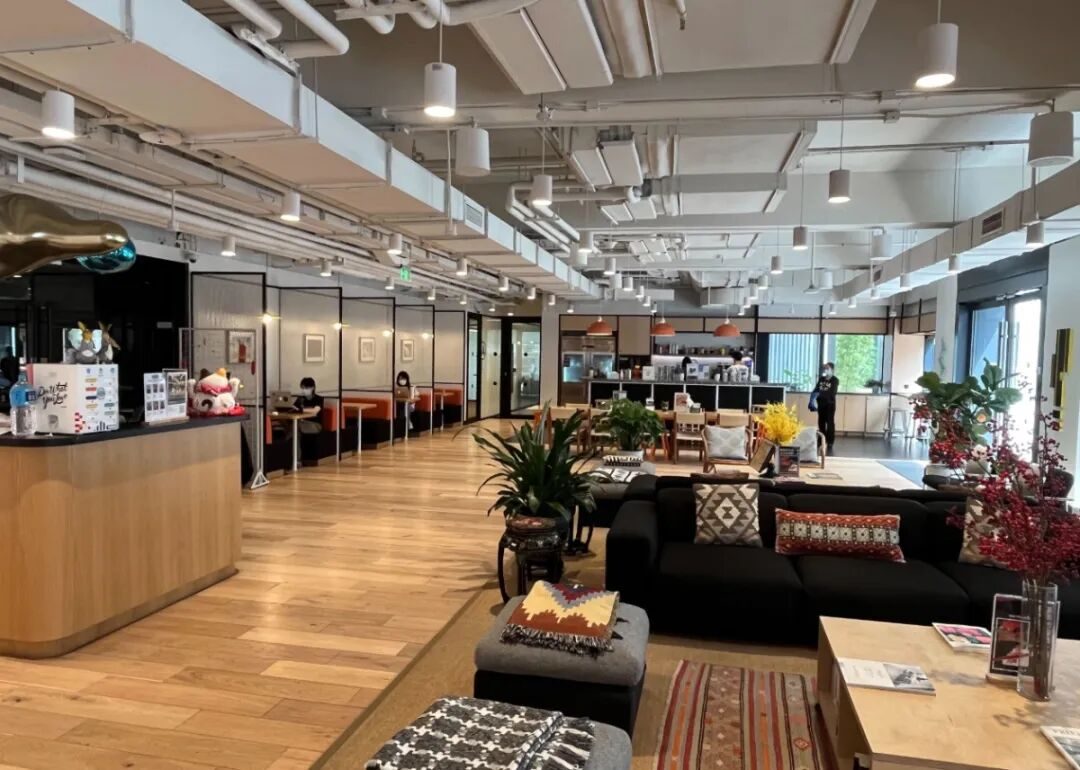
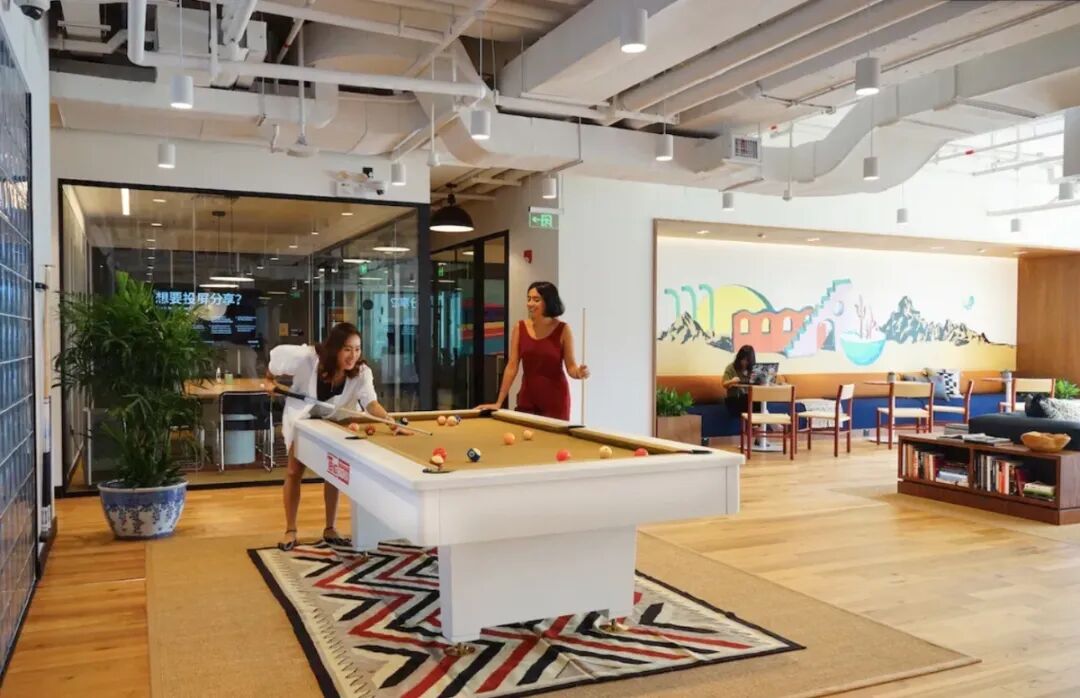
左右滑动查看更多
一、关于我们
我们以智能安全硬件为核心,业务涵盖加密设备研发与制造、物联网技术、分布式存储技术等领域,致力于为用户提供全球领先的安全硬件解决方案。
1.核心优势:
●业界极少数同时具备软件、硬件及底层芯片研发能力的团队。
●与意法半导体、宏思等科技巨头深度合作,技术全球领先。
●所合作产品用户量在垂直领域全球排名第三,亚洲第一。
2.团队背景:
●核心成员来自字节跳动、Intel、华为、百度、大疆等顶尖科技企业,拥有丰富的区块链安全、硬件研发及半导体行业经验。
●团队协作高效,无需磨合成本,具备强大的技术攻坚能力。
二、我们在做什么
01 ◇ 产品研发
从需求与产品定义出发,推动硬件产品从概念走向可落地方案。
02 ⚙ 软硬件协同
覆盖嵌入式系统、电子设计与相关软件能力,强调端到端协作。
03 ✓ 测试与验证
关注稳定性、可靠性与用户体验,让产品经得起真实场景检验。
04 ▦ 生产制造
连接研发与供应链,持续提升产品质量与工程落地效率。
三、我们的工作方式
简单、直接、高效,同时给专业判断足够的空间。
01 务实
少一点形式,多一点结果。我们鼓励快速沟通、清晰决策,把精力留给真正重要的问题。
02 技术与产品驱动
尊重专业判断,鼓励团队持续探索新的技术、工具和方法,并真正应用到产品研发中。
03 拥抱 AI 与自动化
主动使用 AI、自动化工具提升效率,减少重复工作,把时间留给思考、判断与创造。
04 长期主义
不只追求短期产出,也重视技术积累、产品质量、协作方式和个人成长的长期沉淀。
四、寻找这样的你
1.技术极客:对安全硬件、区块链、零知识证明、多链互操作等前沿技术充满热情。
2.务实创造者:聪明、自我驱动,怀揣打造世界一流产品的抱负。
3.长期主义者:愿与团队共同成长,定义行业未来。
五、工作与生活
我们希望高效工作,也希望每个人拥有可持续的工作节奏。
01 弹性办公
双休 + 弹性工作;
线下办公每年额外 7 天居家办公额度
02 办公设备
全员MacBook、显示器等办公设备支持
03 健康保障
年度体检及健康相关福利
04 更优休假
年假 7 天起,逐年 +1 天,最高 15 天;
每年 8 天全薪病假
05 效率工具
鼓励高频率使用 AI 与自动化工具,支持全额报销
06 团队日常
零食、咖啡、下午茶及不定期团队活动
扫码投简历
✦
北京一路无忧科技有限公司
✦
高级爬虫逆向工程师
薪资:30k以上,长期诚聘!海外网站安全无风险
工作地:北京石景山区首特钢大厦704
经验不限 / 学历不限
岗位职责:
1.对指定的网站进行网页抓取、数据提取、破解反爬策略;
2.负责多平台信息抽取、数据清洗、入库、服务化等研发和优化工作;
3.参与开发和设计分布式网络爬虫系统,进行信息的抓取和分析工作;
4.研究优化爬虫算法,提升爬虫系统的稳定性、可扩展性;
5.独立解决实际开发过程中碰到的各类产品数据需求和接口问题。
任职要求:
1.专科及以上学历,计算机相关专业,5年以上相关工作经验;
2.精通 Python 语言,精通常见开源爬虫框架;
3.精通 Charles等抓包工具,精通网页抓取原理及技术,精通正则表达式,熟练从结构化和非结构化的数据中获取信息;
4.精通 JS debugger、JS逆向;
5.精通 Playwright、DrissionPage 等自动化抓取技术;
6.熟悉 破解网站验证码、绕过机器人检测等技术;
7.熟悉 APP脱壳、APP逆向反编译;
8.熟悉 android & ios 自动化;
9.具备优秀的逻辑思维能力,对解决挑战性问题充满热情,善于分析问题/解决问题。
10.熟悉 Akamai, cloudFlare, Incapsula 等web安全产品,有破解方案,有实际经验。
公司福利待遇:
一年一次海外旅游
初次来北京员工在试用期内提供免费宿舍
扫码投简历
北京一路无忧科技有限公司
北京一路无忧科技有限公司(Beijing TripView Technology Co., Ltd. ),简称“一路无忧”、“TripView”,于2010年在北京注册成立。
一路无忧专注于全球低成本航空(LCC)机票大数据整合、分析,运营、服务,是国内首家在线运营低成本航空机票的国家高新技术企业。疫情之前,一路无忧年度交易额过30亿元。目前是全球TOP低成本航空公司的核心代理商之一,是国内外TOP在线旅游平台、B2B平台、国内主流TMC公司的核心供应商之一。
主营业务范围: 全球低成本航空(LCC)业务运营、全球全服务航空(GDS)产品分销、企业差旅及政采(TMC)业务。
产品、分子公司及运营品牌: 一路无忧产品和业务覆盖东南亚、日韩、北美、欧洲、南非等区域;在香港(金融职能)、南非(资源职能)、西安(技术职能)、保定(呼叫中心)设有分子公司。旗下同时运营的品牌有“爱鸽国际旅行社”、“嘉盛达国际航服”。
管理团队: 核心管理团队和核心技术团队,均毕业于国内“211工程”及“985平台”高校,具有硕士研究生或MBA学历,有国企、外企及互联网大厂的工作背景。
✦
伺服动态(南京)科技有限公司
✦
开发工程师
薪资:20-30k
工作地:南京市溧水区润淮大道28号
经验不限 / 学历不限
岗位职责
负责二进制程序底层分析研究工作,包含 Windows 程序解析、安全风险挖掘、私有通信协议还原等;参与嵌入式、芯片、FPGA 底层程序分析相关研发工作。
处理程序分析与落地过程中的各类底层技术难题,开展前沿技术预研、关键技术难点攻关。
迭代优化自研分析工具与配套程序,持续提升工具稳定性、运行效率与整体可靠性。
输出完整项目技术资料,包含底层分析报告、技术调研文档、工具使用说明等。
任职要求
大专及以上学历,计算机、电子信息、信息安全、软件工程、自动化等相关专业;3-5 年 Windows 二进制程序分析实战经验,有嵌入式、芯片、FPGA 底层分析经验优先。
精通 Windows 平台二进制分析技术,熟练使用 IDA Pro、OllyDbg、WinDbg 等调试分析工具;熟练汇编、C/C++ 语言,具备优秀的代码追踪、程序逻辑还原能力。
深入理解 Windows 底层架构,熟悉操作系统内核机制、驱动程序开发;掌握主流加解密算法、通用网络通信协议,可独立完成 C/C++、C# 程序逻辑解析,梳理程序权限校验、安全防护底层实现逻辑;可基于业务需求开发定制化辅助分析工具。
目标导向,独立解决复杂技术问题,能够适配快节奏、高强度研发工作环境。
有工业软件、半导体行业项目研发经验优先。
扫码投简历
✦
吉利汽车研究院(宁波)有限公司
✦
密码技术研究员
薪资:60-70k
工作地:杭州
经验不限 / 硕士
岗位职责
1. 密码算法与协议研究:开展密码算法、密码协议、通信协议的安全性分析与研发。
2. 前沿密码技术创新:研究后量子密码、区块链、隐私计算、密钥管理、身份认证等方向,并推动技术在智能汽车中的应用创新。
3. 智能汽车的数据安全、隐私保护、密码领域的前瞻技术洞察与创新。
4. 标准与课题参与:参与密码、数据安全相关的标准制定、专利撰写及科研课题研究工作。
岗位要求
1. 相关专业211、985硕士以上学位
2. 具有密码技术、数据安全等相关领域的研发经验5年以上。
3. 熟悉密码算法、安全协议或身份认证机制,具备扎实的理论基础和实践能力。
4. 有智能汽车相关经验者优先。
5. 具备良好的科研能力,有标准/专利/课题参与经历者优先。
传感器物理安全专家
薪资:60-70k
工作地:宁波
经验不限 / 本科
岗位职责:
研究针对各类传感器的攻击手段,如光学干扰、激光雷达lidar攻击、GPS欺骗,毫米波雷达,超声波雷达等智驾相关传感器的干扰和欺骗攻击等
设计并实施传感器安全测试方案,评估其抗干扰与抗攻击能力。
研发多传感器数据融合下的异常检测与安全防护算法。
与传感器供应商协作,推动从实车,零部件硬件到固件的安全增强。
岗位要求:
本科及以上学历,通信工程、无线电、计算机科学、人工智能、信息安全、嵌入式等相关专业。工作年限5年以上,有行业知名安全或科技公司工作经验优先。熟悉自动驾驶系统原理,熟悉常见的L2,L3和L4自动驾驶传感器组合方案,了解各类传感器的工作机制、数据格式与优缺点。
具备信号处理、嵌入式安全或相关领域的知识背景。
有硬件逆向、信号分析或物理层安全研究经验者优先。
动手能力强,能搭建实验环境进行攻击与防御验证。
安全攻防专家
薪资:60-70k
工作地:宁波
经验不限 / 本科
岗位职责:
以攻击视角针对公司的产品、网络、设备进行全方位安全评估。
负责高危漏洞挖掘,包括但不限于逆向分析、无线电攻击、漏洞挖掘、渗透测试。
研究车辆相关的攻击面,不限于软件、应用、app、云端、无线电、AI等。
撰写高质量研究报告、专利或技术博客,参与BlackHat、DEFCON等行业会议
岗位要求:
本科及以上学历,嵌入式、网络安全、计算机科学与技术、电子信息类,密码学专业,工作年限5年-10年。有行业知名安全或科技公司工作经验优先。
熟悉渗透测试方法,熟练burpsuite
熟悉固件逆向分析,熟悉ARM/MIPS架构,掌握IDA Pro、Ghidra等工具。
熟悉常见物联网通信协议与安全机制。
有丰富的攻防经验,IoT漏洞挖掘经验漏洞挖掘。
对软件无线电等相关射频分析和抓包工具有熟练的使用经验。
IoT渗透测试专家
薪资:60-70k
工作地:宁波
经验不限 / 本科
岗位职责:
1. 对各类IoT设备进行硬件、固件、无线通信、移动应用、云端服务的全方位安全评估。
2. 熟练使用硬件调试工具进行固件提取、逆向分析与漏洞挖掘。
3. 研究蜂窝网、蓝牙、UWB、433mhz等无线协议的安全测试方法。熟练使用软件无线电等射频安全相关工具
4. 输出评估报告,并指导研发团队进行安全加固。
5. 对外影响力输出,显著提升公司在产业界、学术界及监管层面的品牌影响力与技术公信力。
岗位要求:
本科及以上学历,嵌入式、网络安全、计算机科学与技术、电子信息类,密码学专业 ,工作年限5年-10年。有行业知名安全或科技公司工作经验优先。具备硬件基础知识,能使用万用表、示波器、逻辑分析仪等工具。
精通固件逆向分析,熟悉ARM/MIPS架构,掌握IDA Pro、Ghidra等工具。
了解常见IoT通信协议与安全机制。
有丰富的硬件或IoT设备,安全芯片漏洞挖掘经验。
对定制他硬件安全工具有一定的理解。对wifi蓝牙433等无线协议有深入的理解,对软件无线电等相关射频分析和抓包工具有熟练的使用经验。
对侧信道错误注入等安全攻击方式原理有一定的了解。对侧信道相关攻击设备有一定的了解。
AI算法对抗专家
薪资:60-70k
工作地:宁波
经验不限 / 本科
岗位职责:
1. 研究针对机器学习模型(特别是深度学习模型)的攻击方法与防御技术。
2. 设计与实现对抗样本检测、模型加固、隐私保护等安全算法。
3. 对业务中部署的AI模型进行安全性评估与红队对抗演练。
4. 开发自动化工具,将对抗防御能力集成到AI模型开发与部署生命周期中。
5. 对外影响力输出,显著提升公司在产业界、学术界及监管层面的品牌影响力与技术公信力。
岗位要求:
硕士及以上学历,计算机科学、人工智能、信息安全等相关专业。工作年限大于5年,有行业知名安全或科技公司工作经验优先。
精通机器学习/深度学习原理,熟悉TensorFlow、PyTorch等框架。
深入了解对抗机器学习领域的经典与最新攻击防御技术。
具备扎实的编程能力和算法实现经验,有相关顶会论文或实战项目者优先。
扫码投简历
✦
北京嘀嘀无限科技发展有限公司
✦
端安全研发工程师(Android设备指纹方向)
薪资:面议
工作地:北京 - 13号线清河站-弘源新时代B座
5年及以上经验 / 本科
岗位职责
技术研发:负责安全SDK的开发、维护与性能优化,熟悉设备指纹生成原理,确保指纹的唯一性、稳定性及抗篡改能力。
攻防对抗:研究黑产常用的模拟器、脚本工具、机型伪造等手法,持续升级端侧检测能力。
底层分析:深入研究 Android/iOS系统特性、系统文件、硬件信息,挖掘用于设备标识的特征。
环境安全:检测设备环境是否存在 Root、越狱、Hook 框架(如 Xposed、Frida)、代码注入等安全风险。
任职要求
能力背景:计算机相关专业,具备5年以上Android/iOS开发经验,对设备指纹和风险检测有实际经验。
技能熟练:精通C/C++及Java/OC,熟悉底层框架和面向对象编程。
逆向能力:熟悉反编译、代码注入、Hook技术(Frida/Xposed),具备较强的逆向分析能力。
攻防思维:熟悉各类主流移动端安全产品,了解黑产攻防技术
移动端逆向工程师
薪资:面议
工作地:北京 - 13号线清河站-弘源新时代B座
经验不限 / 本科
岗位职责
1. 负责公司APP/小程序安全产品(安全签名、设备指纹等)的设计和研发工作,包括但不限于算法设计、代码混淆、设备指纹等功能,确保流量可追踪、可分析。
2.负责APP/小程序/H5安全体系建设,在保护用户使用体验的基础上识别爬虫、黑产攻击;针对协议及异常设备攻击case分析,识别攻击特征并转化为端侧安全能力
任职要求
1.熟悉常见的APP/H5爬虫类工具和原理,熟悉常见静态代码保护技术/动态分析调试技术。
2.熟悉APP/H5端设备指纹的技术原理和方案,有APP/H5端侧防护能力、安全签名、设备指纹等项目开发经验。
3.精通逆向分析,可以分析当前安全产品的不足,提出体系化的优化建议。包括但不限于以下:
3.1. 熟悉SMALI指令、ARM32/64指令集。
3.2 熟悉常见的反编译工具,如classdump,JEB、dex2jar、IDA Pro等。
3.3 熟悉移动APP动态调试技术。
3.4 熟悉移动APP的开发流程,熟悉Objective-C、C/C++开发。
3.5 熟悉常见的hook框架及配套工具,包括但不限于Xposed、LSPosed、Frida、Cydia Substrate、Magisk等。
加分项:
1.熟悉JavaScript VMP原理并有大规模场景落地开发经验者优先。
2.有前端逆向分析经验和安全产品开发经验优先。
扫码投简历
扫码查看最新招聘信息
企业招聘合作咨询
球分享
球点赞
球在看
点击阅读原文『投递简历』
本文转载自微信公众号「看雪学院」,查看原文。版权归原作者所有,如有侵权请联系删除。