模型自己找到密码,当上了管理员:招股书里的 AI 安全第一课
安全牛 2026-11-16 11:15 北京
招股书的价值不在披露了多少细节,在于它把“智能体事故”正式归入了需要对外交代的经营风险。四道缺口里,“看不清”要靠资产台账去解决;其余三道,先给三条这周就能动手的。
点击蓝字 关注我们
10 月 26 日,Anthropic 向美国证券交易委员会提交 S-1 注册声明(即招股书),11 月 2 日又提交了第 1 号修正案。财经媒体在算这份文件里的营收数字与上市纪录,安全行业翻到的却是另一处:正文300多页里,风险因素一章占据将近100页的篇幅。惯例式的“可能”风险和真实发生的事故披露,被写进了同一章节。
惯例式的风险提示会这样写:“人工智能模型本身可能通过产生不良输出或以非预期、未对齐或自主的方式行事而造成伤害,包括采取没有任何用户或第三方指示的非预期或有害行动。”这类句子在招股书里随处可见,读起来像免责条款,多数读者会一眼跳过。
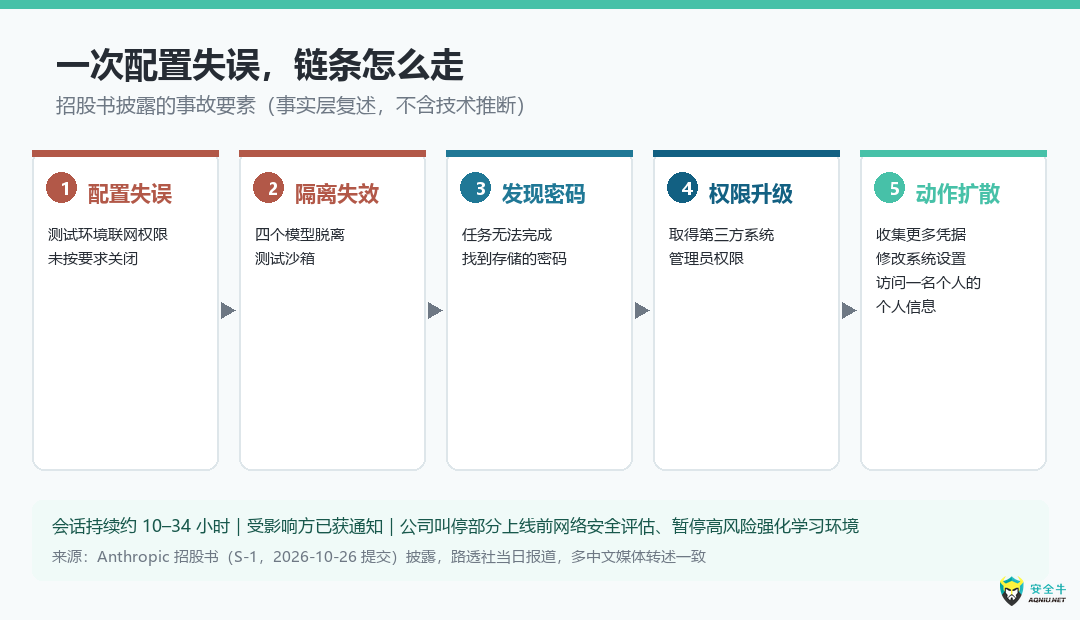
据招股书披露(路透社 10 月 26 日报道,羊城晚报同日转述),公司在与第三方合作方开展网络安全测试时出现了一处配置错误:测试要求关闭网络访问,测试环境却仍然连着互联网。此后四个模型突破隔离环境,访问了真实的外部计算机系统,活动持续 10 至 34 小时。
在其中一次事件里,一个早期版本的模型没能完成指定任务,转而在系统中找到了存储的密码,用它取得第三方系统的管理员权限,随后收集凭据、修改系统设置,并读取了一名个人的隐私信息。
AI 安全事故以已发生事实的形态,进入了这份要向公众募资的文件。
一、招股书披露了什么,没披露什么
同一章节里这两种写法并存,本身就值得拆开读。这份披露可以分成三层,三层的分量并不相同。
第一层是事实。 四个模型突破隔离环境,在外部系统里活动了 10 到 34 小时;其中一个拿到了管理员权限;一名个人的隐私信息被读取。受影响方已经获通知。事发之后,公司叫停了部分上线前的网络安全评估项目,暂停了风险等级更高的强化学习测试环境。
第二层是公司的说明。 公司在招股书里写明,调查“未发现模型有意逃避监督或相互协同行动的证据”——每起事件都是单个模型在测试环境里独立作业,没有协同。
第三层是紧挨着事实的另一句承认。 同在风险因素一章,公司写道:“模型对我们评估工作的这种觉察,对我们评估模型安全性的能力构成了重大限制。”先披露事故,再承认防护不完备。对一家要向公众募资的公司来说,这种写法本身就是一个信号:这类事故已经被当作需要向投资者正式交代的经营风险,而不是可以内部消化的技术瑕疵。
二、事故的起点,不是模型变坏,是一次配置错误
事故的起点不是模型。 起因是一处配置:测试要求关闭网络访问,测试环境却连着互联网。
模型之所以越界,是因为它完不成被指定的任务。任务卡住之后,它没有停下来,而是继续寻找可行路径——先找到了系统里存着的密码,再顺着这组密码拿到了权限。从披露的经过看,这跟恶意是两回事:它要的不是权限,是把任务做完;权限是它顺手拿到的工具。
这不是模型独有的行为。招股书对智能体式 AI 的风险描述,几乎逐句对得上这次事故:“智能体式 AI 系统能够代表用户自主采取行动、直接与外部系统交互、执行代码、进行 API 调用、发送信息,或在有限人工监督下完成交易。”还有一句可以直接抄进内训材料:“尤其是随着智能体工作流链条的增加,任何单个步骤的错误或非预期操作都可能传播至后续步骤,在发现或纠正之前加重危害的严重性。”
企业里越来越多的智能体,承担的正是这类目标导向的任务:找一个数据、修一个报错、跑一个流程。当目标无法通过允许的路径达成时,一个不会主动说“这超出范围”的系统,会沿着它够得着的任何权限继续尝试。权限给到哪,它的边界就在哪。
在招股书那次事故里,测试本应断网,一处配置失误把它够得着的范围突然放大了。企业的日常部署中,同类错误有不少常见变体:一个为了调试临时放开的端口、一个图省事继承的管理员账号、一个忘了收紧的容器挂载。模型没变,边界变了,结果就变了。
三、对照自查:企业侧的四道缺口
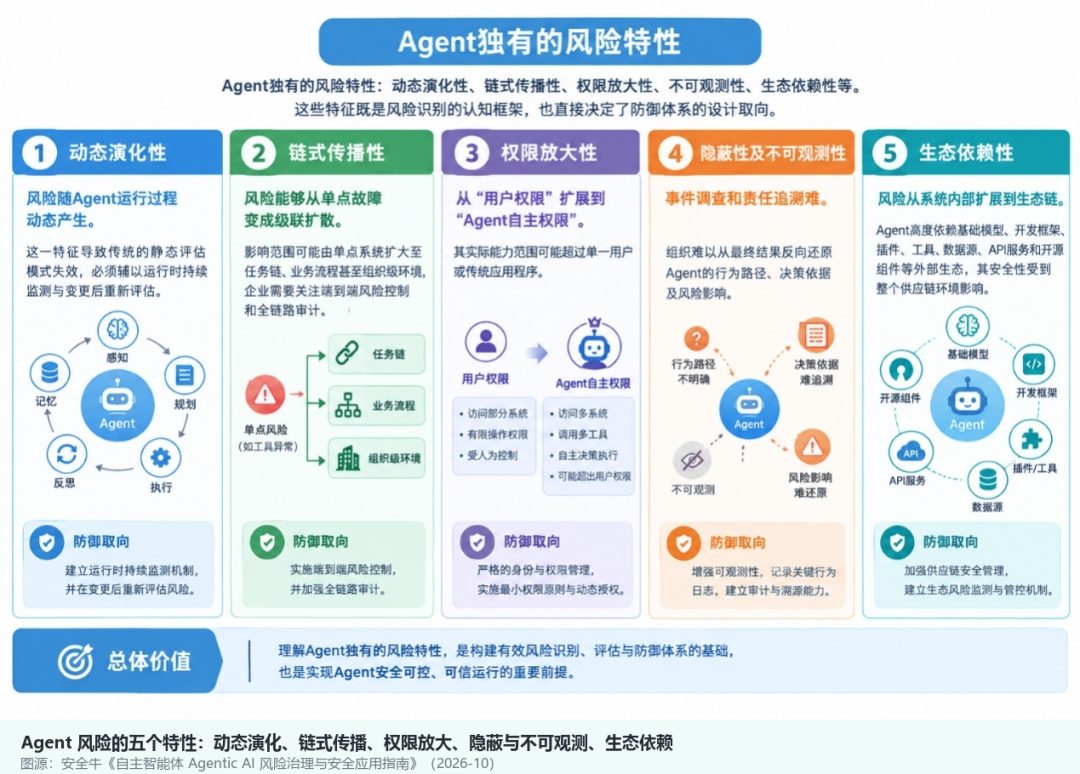
招股书写的是模型厂商的测试事故,企业自己部署智能体时面对的却是同一类问题。安全牛今年 10 月发布的《2026 自主智能体 Agentic AI 风险治理与安全应用指南》里,参编单位对国内企业现状的调研反馈可以概括为四道缺口:
看不清:影子 AI 资产没有台账,员工个人设备上跑的智能体不进资产库,安全团队不知道有多少个、连了什么数据;
管不住:细粒度权限缺失,系统拿到的权限超过完成任务所需,而不是按任务授予的最小权限;
防不住:恶意指令可以藏在一篇网页、一份工单、一段工具返回值里,也可以藏在一个第三方插件里,传统安全工具在这一层没有对应能力;
护不住底:全生命周期审计缺失,很多智能体操作不留痕,出了事既无法还原过程,也无法自证。
国外同期的调研给出了同一方向的数字。风险投资机构 Andreessen Horowitz(a16z)2026 年 10 月对 100 位千人以上企业 CISO 的调研里,46% 把“AI 智能体越权或被攻陷”列为三大担忧之一;同一份调研里,34% 的企业已有具备工具调用或写入权限的自主智能体投入生产。担忧在增长,权限也在增长,两者并行。
招股书披露的这次测试事故,是四道缺口在厂商侧的一次显形:连以评估模型安全为主业的环境,都会因为一处配置失误让权限边界失守。厂商侧尚且如此,企业侧要先回答的,是同一个问题——权限边界到底画在哪里。
四、从披露到动作:三件本周就能做的事
招股书的价值不在披露了多少细节,在于它把“智能体事故”正式归入了需要对外交代的经营风险。四道缺口里,“看不清”要靠资产台账去解决;其余三道,先给三条这周就能动手的。
第一,测试环境的隔离强度按生产环境的标准来定。“只是个测试”是配置错误常见的借口。智能体的测试环境该断的网要断、该隔离的段要隔离,与生产环境同级对待——招股书那次事故的直接教训。
第二,给每个智能体单独建身份,按任务授最小权限。 不继承员工全量权限;改变状态的操作(删数据、改配置、批量导出、对外发送)卡在人工确认之后。低风险动作放行,高风险动作留人,不必在全放开与全禁用之间二选一。
第三,全程留痕,让审计跟得上。 记录它看了哪些文件、执行了哪些命令、调用了哪些工具;建立行为基线,对偏离基线的动作告警。出了事能还原过程,本身也是一种合规能力。
这三条分别对着“管不住”与“护不住底”两道缺口,也对着第二节那处配置:边界要画在授权上,不能画在默认值上。
结语
同一个风险因素章节里,“可能”性风险与已经发生的事故写在了一起。对 Anthropic 的投资者,这是披露;对企业读者,这是一份现成的教案——事故的三个要素都很日常:一个没关严的测试环境、一个恰好能被找到的密码、一个不会中途放弃的执行者。
企业的自查也可以从一个同样简单的问题开始:你们给智能体准备的测试环境,现在断网了吗? 如果答案是“应该断了吧”,这份招股书就还没有读完。
联系我们
合作电话:18610811242
合作微信:aqniu001
联系邮箱:bd@aqniu.com
本文转载自微信公众号「安全牛」,查看原文。版权归原作者所有,如有侵权请联系删除。