CNVD漏洞周报2026年第45期
原创 CNVD 2026-11-16 17:52 北京
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞850个,其中高危漏洞433个、中危漏洞347个、低危漏洞70个。
2026年11月09日-2026年11月15日
本周漏洞态势研判情况
本周信息安全漏洞威胁整体评价级别为中。
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞850个,其中高危漏洞433个、中危漏洞347个、低危漏洞70个。漏洞平均分值为6.6。本周收录的漏洞中,涉及0day漏洞650个(占76%),其中互联网上出现“XiongMai IP Camera XM530堆缓冲区溢出漏洞、Performance Indicator System SQL注入漏洞”等零日代码攻击漏洞。本周CNVD接到的涉及党政机关和企事业单位的事件型漏洞总数41985个,与上周(16927)环比增加1.5倍。
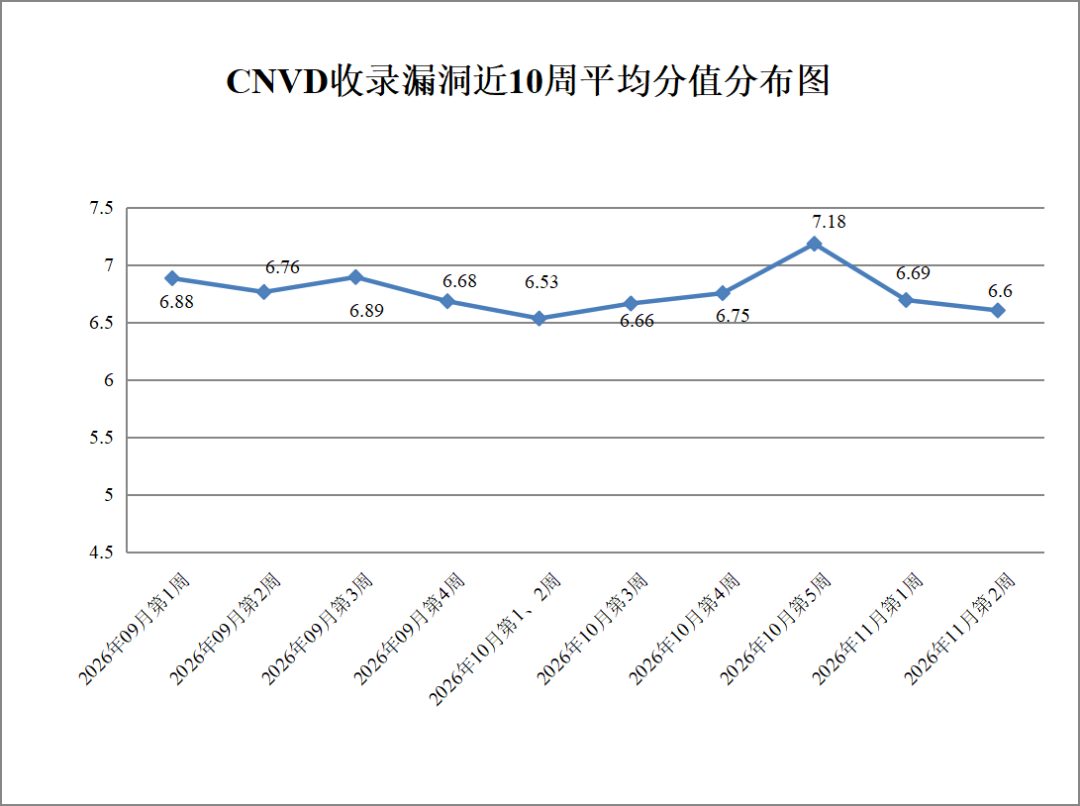
图1CNVD收录漏洞近10周平均分值分布图
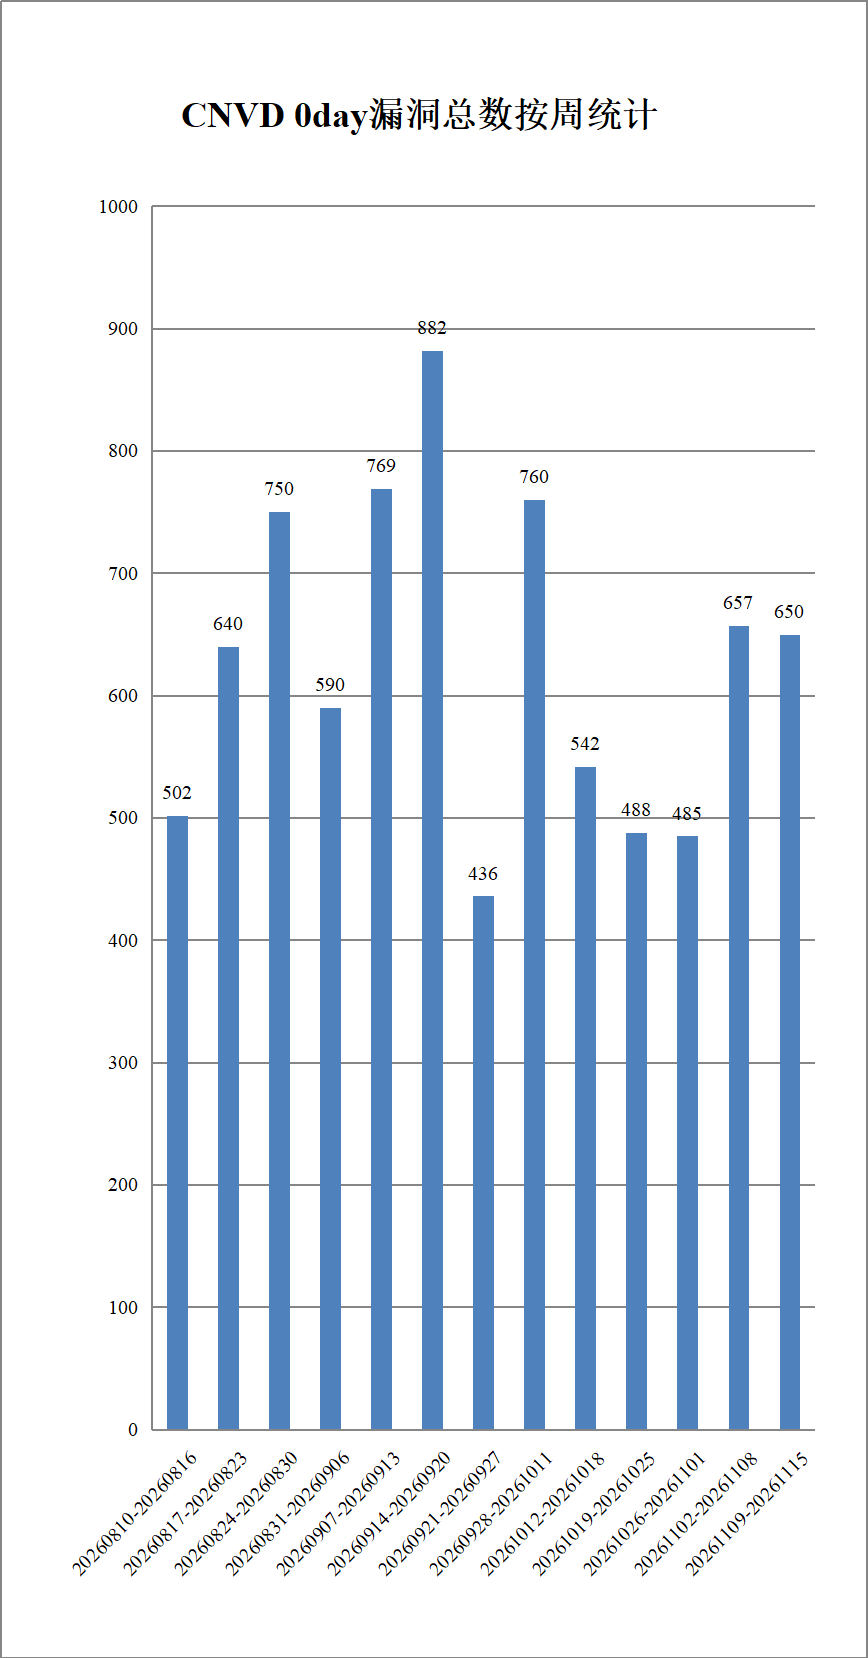
图2CNVD 0day漏洞总数按周统计
本周漏洞事件处置情况
本周,CNVD向银行、保险、能源等重要行业单位通报漏洞事件8起,向基础电信企业通报漏洞事件10起,协调CNCERT各分中心验证和处置涉及地方重要部门漏洞事件2218起,协调教育行业应急组织验证和处置高校科研院所系统漏洞事件188起,向国家上级信息安全协调机构上报涉及部委门户、子站或直属单位信息系统漏洞事件47起。
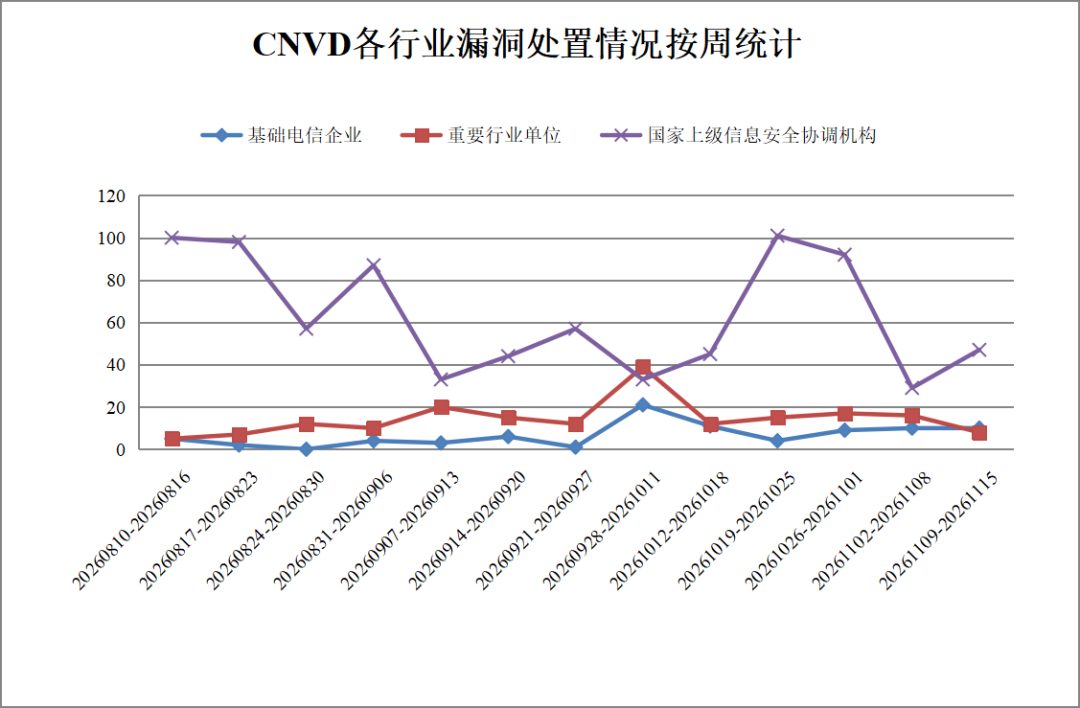
图3CNVD各行业漏洞处置情况按周统计
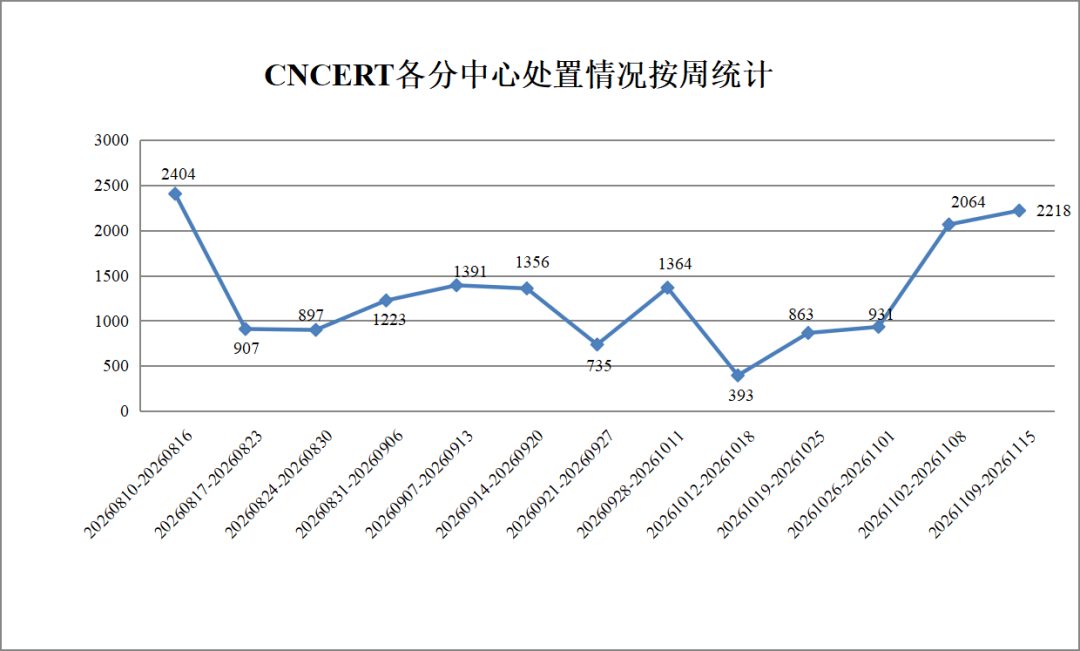
图4CNCERT各分中心处置情况按周统计
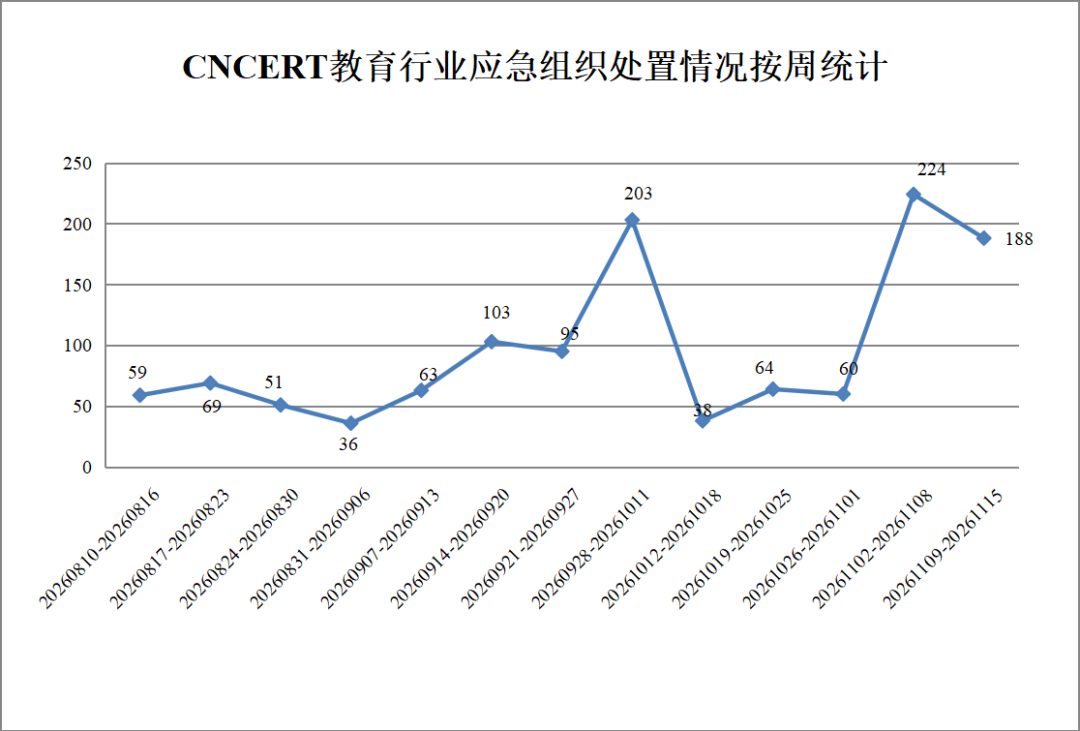
图5CNVD教育行业应急组织处置情况按周统计
此外,CNVD通过已建立的联系机制或涉事单位公开联系渠道向以下单位通报了其信息系统或软硬件产品存在的漏洞,具体处置单位情况如下所示:
艾达(广州)自动化控制设备有限公司、爱普生(中国)有限公司、安徽省科大奥锐科技有限公司、安徽阳光心健科技发展有限公司、安科瑞电气股份有限公司、北京邦永科技有限公司、北京畅行信息技术有限公司、北京超图软件股份有限公司、北京东方通科技股份有限公司、北京风云天下科技发展有限公司、北京国炬信息技术有限公司、北京火绒网络科技有限公司、北京江民新科技术有限公司、北京金和网络股份有限公司、北京快手科技有限公司、北京两极四象科技有限公司、北京慕华信息科技有限公司、北京奇构精益软件有限公司、北京趋势威尔网络技术有限公司、北京润尼尔科技股份有限公司、北京神州鲲泰信息技术有限公司、北京神州绿盟科技有限公司、北京神州视翰科技有限公司、北京世纪超星信息技术发展有限责任公司、北京数科网维技术有限责任公司、北京涛思数据科技有限公司、北京通达信科科技有限公司、北京万户网络技术有限公司、北京小米科技有限责任公司、北京星网锐捷网络技术有限公司、北京亿赛通科技发展有限责任公司、北京中科商软软件有限公司、北京卓正志远软件有限公司、北京自由超越信息技术有限公司、禅道软件(杭州)有限公司、长沙市点三信息技术有限公司、长沙砼软信息科技有限公司、畅捷通信息技术股份有限公司、成都思必得信息技术有限公司、成都西软互联软件有限公司、重庆森鑫炬科技有限公司、钉钉科技有限公司、鼎捷数智股份有限公司、东方财富信息股份有限公司、东莞市智跃软件科技有限公司、泛微网络科技股份有限公司、福建傲农生物科技集团股份有限公司、福建博思软件股份有限公司、福建科立讯通信有限公司、广东数夫软件有限公司、广联达科技股份有限公司、广西海豚有海信息科技有限公司、广州国微软件科技有限公司、广州灵派科技有限公司、广州盟码信息科技有限公司、广州群应用网络科技有限公司、广州市天翎网络科技有限公司、广州市玄瞳科技有限公司、广州同鑫科技有限公司、广州图创计算机软件开发有限公司、广州网易计算机系统有限公司、广州易达建信科技开发有限公司、广州中望龙腾软件股份有限公司、贵州先知科技有限公司、国子软件股份有限公司、哈尔滨新中新电子股份有限公司、海南赞赞网络科技有限公司、杭州短链网络技术有限公司、杭州飞致云信息科技有限公司、杭州吉拉科技有限公司、杭州叁体网络科技有限公司、杭州三一谦成科技有限公司、杭州雄迈信息技术有限公司、杭州益仕行信息技术有限公司、宏桥高科技集团有限公司、湖南奥科网络技术股份有限公司、湖南创星科技股份有限公司、湖南果度科技有限公司、湖南聚之唯网络科技有限公司、华硕电脑(上海)有限公司、华为技术有限公司、华为云计算技术有限公司、汇采聚云信息发展有限公司、奇偶科技股份有限公司、济南上邦电子科技有限公司、济南中维世纪科技有限公司、佳能(中国)有限公司、江苏百拓信息技术有限公司、江苏博云科技股份有限公司、江苏稠云信息技术有限公司、江苏金智教育信息股份有限公司、江苏麦维智能科技有限公司、江苏易安联网络技术有限公司、杰伟世建伍(中国)投资有限公司、科大讯飞股份有限公司、浪潮电子信息产业股份有限公司、浪潮通用软件有限公司、乐金电子(中国)有限公司、力合科技(湖南)股份有限公司、联奕科技股份有限公司、迈普通信技术股份有限公司、南京博科新力信息科技有限公司、南京帆软软件有限公司、南京管鲍科技发展有限公司、南京科远智慧科技集团股份有限公司、南京数睿数据科技有限公司、南京小牛智能科技有限公司、南威软件股份有限公司、庞械(天津)科技有限公司、普联技术有限公司、奇安信科技集团股份有限公司、麒麟软件有限公司、青岛东胜伟业软件有限公司、青岛三利集团有限公司、青岛中翔汇智网络科技有限公司、青果软件集团有限公司、曲靖蜂信科技有限公司、睿因科技(深圳)有限公司、山大鲁能信息科技有限公司、山东博硕自动化技术有限公司、山东金钟科技集团股份有限公司、山东仁科测控技术有限公司、山东山大华天软件股份有限公司、山东中创软件商用中间件股份有限公司、上海百胜软件股份有限公司、上海贝锐信息科技股份有限公司、上海必智科技有限公司、上海博达数据通信有限公司、上海伯俊软件科技有限公司、上海大智慧信息科技有限公司、上海汉得信息技术股份有限公司、上海华测导航技术股份有限公司、上海康策软件有限公司、上海灵当信息科技有限公司、上海曼恒数字技术股份有限公司、上海普华科技发展股份有限公司、上海瑞美电脑科技有限公司、上海首信信息科技有限公司、上海树维信息科技有限公司、上海万欣计算机科技有限公司、上海小羚羊软件有限公司、上海正品贵德软件有限公司、上海纵之格科技有限公司、深圳市必联电子有限公司、深圳市博英医疗仪器科技有限公司、深圳市迪博技术有限公司、深圳市吉祥腾达科技有限公司、深圳市捷顺科技实业股份有限公司、深圳市开源通信有限公司、深圳市酷瓜软件有限公司、深圳市蓝凌软件股份有限公司、深圳市磊科实业有限公司、深圳市绿联科技股份有限公司、深圳市明源云科技有限公司、深圳市鹏为软件股份有限公司、深圳市锐明技术股份有限公司、深圳市深科特信息技术有限公司、深圳市盛世众唐科技有限公司、深圳市思迅软件股份有限公司、深圳市搜外科技有限公司、深圳市腾讯计算机系统有限公司、深圳市网心科技有限公司、深圳市芯睿视科技有限公司、深圳市元征科技股份有限公司、深圳拓安信物联股份有限公司、深圳维盟科技股份有限公司、深圳效率科技有限公司、深圳芯耀科技有限公司、沈阳宝石金卡信息技术股份有限公司、数安时代科技股份有限公司、四川湖山电器股份有限公司、四川迅睿云软件开发有限公司、四川掌上时代科技有限公司、苏州盛派网络科技有限公司、腾讯云计算(北京)有限责任公司、天津南大通用数据技术股份有限公司、万兴科技集团股份有限公司、万兴科技(湖南)有限公司、万洲电气股份有限公司、网是科技股份有限公司、望海康信(北京)科技股份公司、无锡加视诚智能科技有限公司、武汉富思特创新信息技术有限公司、武汉金同方科技有限公司、武汉中地软件股份有限公司、西安点测网络科技有限公司、西安葡萄城软件有限公司、西安新软信息科技有限公司、厦门科拓通讯技术股份有限公司、厦门快普信息技术有限公司、厦门四信通信科技有限公司、厦门泰博科技有限公司、厦门易掌管科技有限公司、厦门攸信科技有限公司、厦门众智睿博信息科技有限公司、新华三技术有限公司、新开普电子股份有限公司、心升时代(北京)科技有限公司、信呼、熊猫智慧水务有限公司、阳光电源股份有限公司、依米康科技集团股份有限公司、用友网络科技股份有限公司、友讯电子设备(上海)有限公司、云智慧(北京)科技有限公司、浙江和达科技股份有限公司、浙江兰德纵横网络技术股份有限公司、浙江深大智能科技有限公司、浙江宇视科技有限公司、正方软件股份有限公司、正元智慧集团股份有限公司、郑州卡卡罗特软件科技有限公司、郑州三华科技实业有限公司、郑州三晖电气股份有限公司、郑州时空软件有限公司、郑州时空智友信息技术有限公司、郑州微厦计算机科技有限公司、中电科金仓(北京)科技股份有限公司、中科美络科技股份有限公司、中控技术股份有限公司、中企动力科技股份有限公司、中兴通讯股份有限公司、珠海奔图电子有限公司、珠海高凌信息科技股份有限公司、珠海金山办公软件有限公司。
本周漏洞报送情况统计
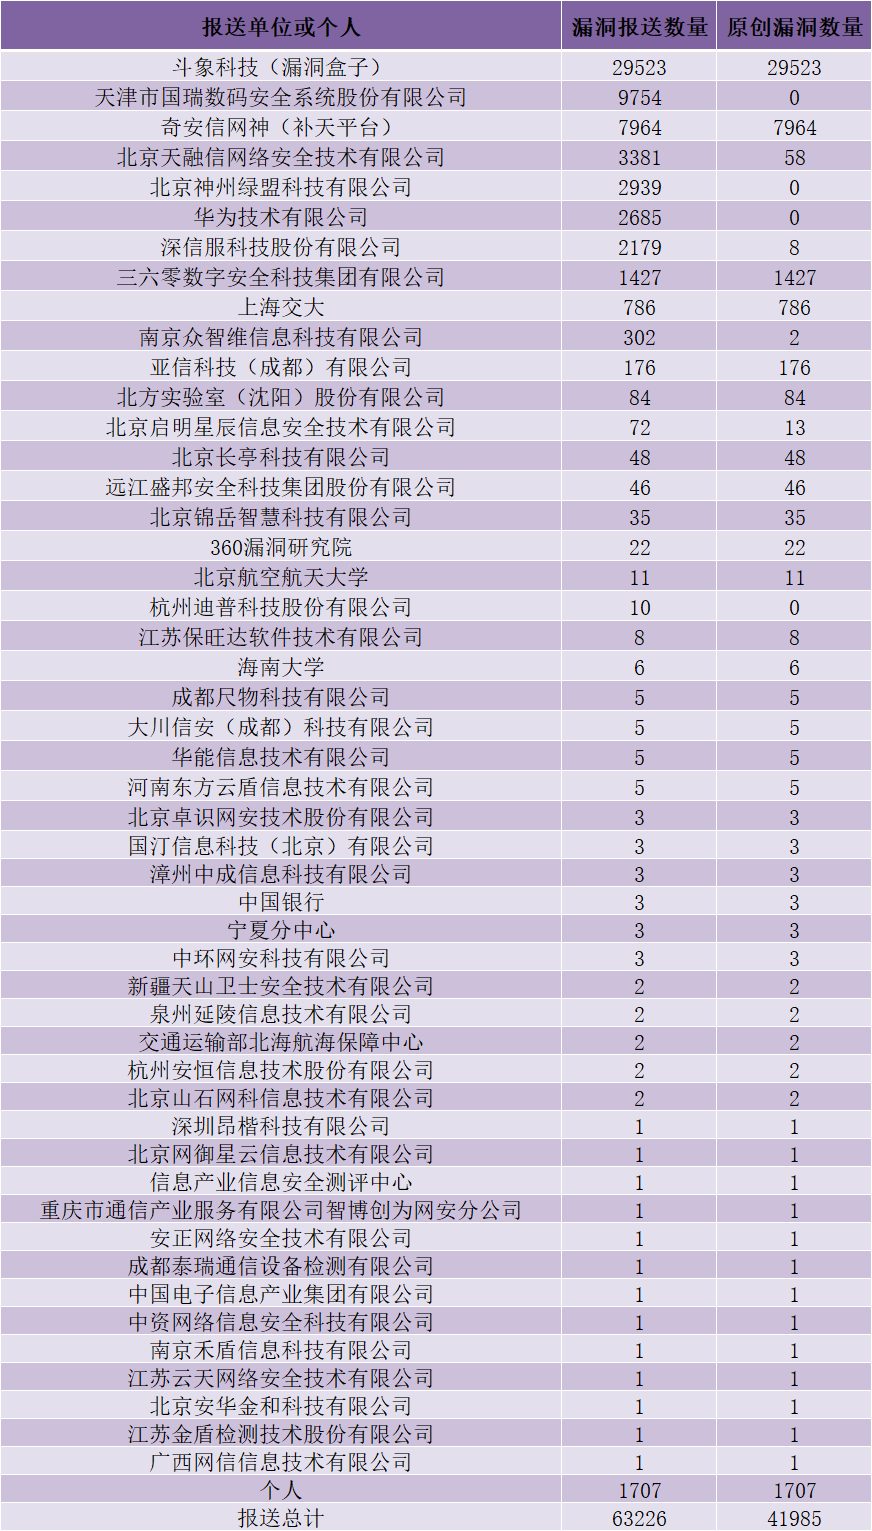
本周报送情况如表1所示。其中,天津市国瑞数码安全系统股份有限公司、北京神州绿盟科技有限公司、华为技术有限公司、深信服科技股份有限公司等单位报送公开收集的漏洞数量较多。北京天融信网络安全技术有限公司、深信服科技股份有限公司、南京众智维信息科技有限公司、亚信科技(成都)有限公司、北方实验室(沈阳)股份有限公司、北京启明星辰信息安全技术有限公司、北京长亭科技有限公司、远江盛邦安全科技集团股份有限公司、北京锦岳智慧科技有限公司、360漏洞研究院、北京航空航天大学、江苏保旺达软件技术有限公司、海南大学、成都尺物科技有限公司、大川信安(成都)科技有限公司、华能信息技术有限公司、河南东方云盾信息技术有限公司、北京卓识网安技术股份有限公司、国汀信息科技(北京)有限公司、漳州中成信息科技有限公司、中国银行、宁夏分中心、中环网安科技有限公司、新疆天山卫士安全技术有限公司、泉州延陵信息技术有限公司、交通运输部北海航海保障中心、杭州安恒信息技术股份有限公司、北京山石网科信息技术有限公司、深圳昂楷科技有限公司、北京网御星云信息技术有限公司、信息产业信息安全测评中心、重庆市通信产业服务有限公司智博创为网安分公司、安正网络安全技术有限公司、成都泰瑞通信设备检测有限公司、中国电子信息产业集团有限公司、中资网络信息安全科技有限公司、南京禾盾信息科技有限公司、江苏云天网络安全技术有限公司、北京安华金和科技有限公司、江苏金盾检测技术股份有限公司、广西网信信息技术有限公司及其他个人白帽子向CNVD提交了41985个以事件型漏洞为主的原创漏洞,其中包括斗象科技(漏洞盒子)、奇安信网神(补天平台)、三六零数字安全科技集团有限公司和上海交大向CNVD共享的白帽子报送的39700条原创漏洞信息。
表1漏洞报送情况统计表
本周漏洞按类型和厂商统计
本周,CNVD收录了850个漏洞。WEB应用541个、网络设备(交换机、路由器等网络端设备)138个、应用程序93个、数据库22个、智能设备(物联网终端设备)21个、操作系统20个、安全产品15个。
表2漏洞按影响类型统计表
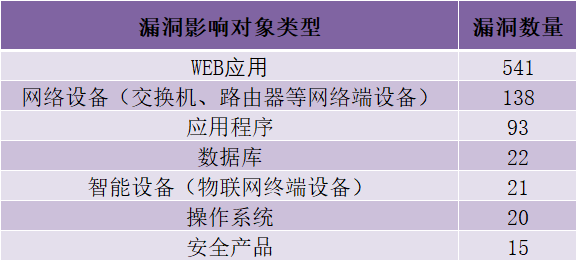
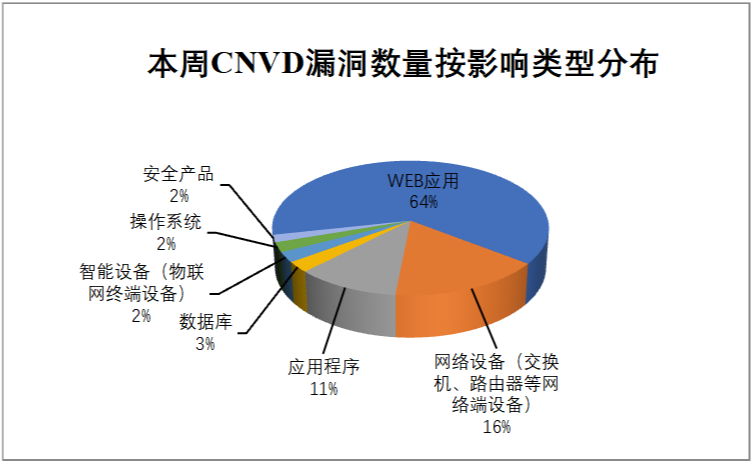
图6本周漏洞按影响类型分布
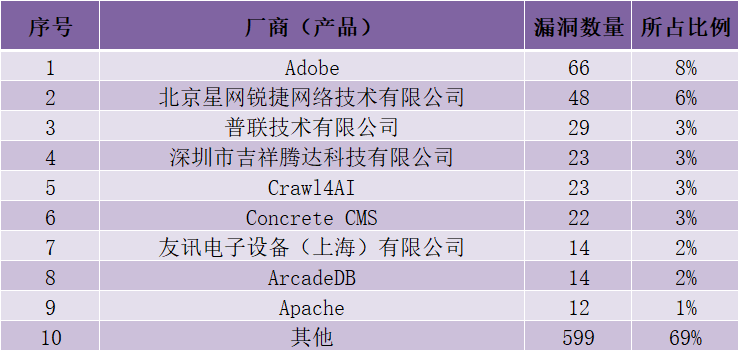
CNVD整理和发布的漏洞涉及Adobe、北京星网锐捷网络技术有限公司、普联技术有限公司等多家厂商的产品,部分漏洞数量按厂商统计如表3所示。
表3漏洞产品涉及厂商分布统计表
本周行业漏洞收录情况
本周,CNVD收录了40个电信行业漏洞,12个移动互联网行业漏洞,1个工控行业漏洞(如下图所示)。其中,“Xiaomi Game center application代码执行漏洞、Huawei HarmonyOS/EMUI权限控制漏洞”等漏洞的综合评级为“高危”。相关厂商已经发布了漏洞的修补程序,请参照CNVD相关行业漏洞库链接。
电信行业漏洞链接:http://telecom.cnvd.org.cn/
移动互联网行业漏洞链接:http://mi.cnvd.org.cn/
工控系统行业漏洞链接:http://ics.cnvd.org.cn/
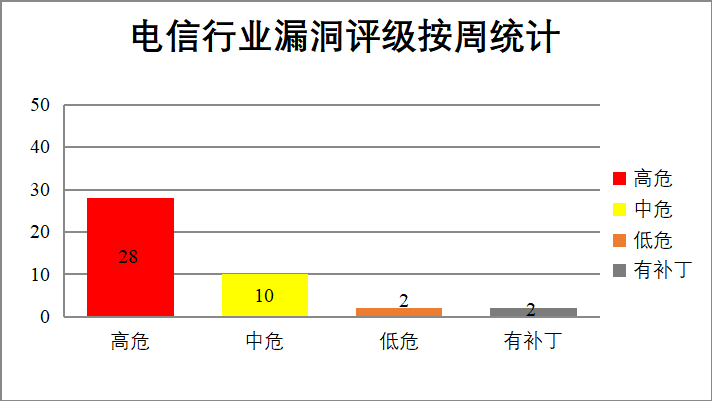
图7电信行业漏洞统计
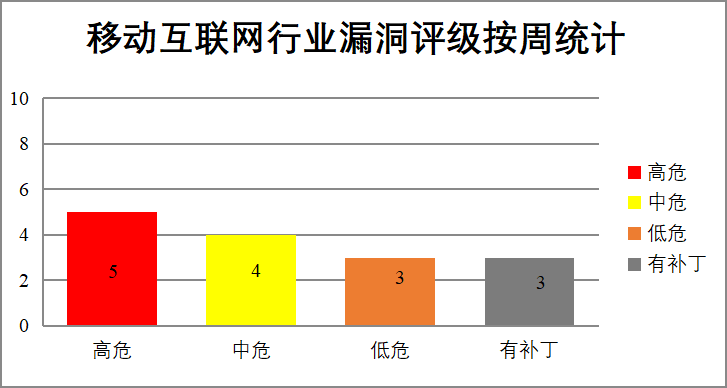
图8移动互联网行业漏洞统计
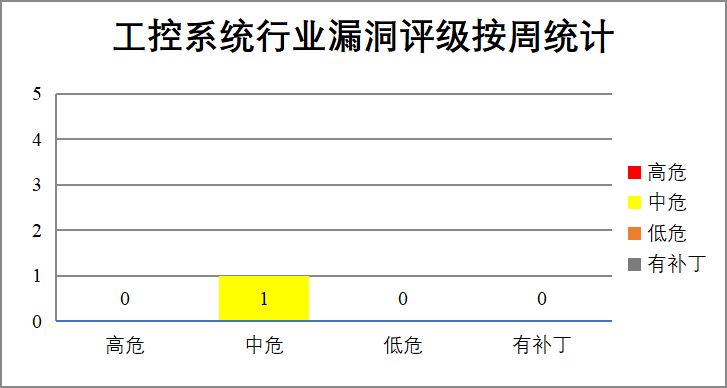
图9工控系统行业漏洞统计
本周重要漏洞安全告警
本周,CNVD整理和发布以下重要安全漏洞信息。
1、Google产品安全漏洞
Chrome是一款由Google开发的跨平台网页浏览器,其渲染进程运行在沙箱隔离环境中。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞通过特制HTML页面在沙箱内执行任意代码等。
CNVD收录的相关漏洞包括:Google Chrome输入验证不当漏洞(CNVD-2026-44666、CNVD-2026-44669、CNVD-2026-44668、CNVD-2026-44671、CNVD-2026-44670、CNVD-2026-44672、CNVD-2026-44673)、Google Chrome XML释放重用远程代码执行漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44666
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44669
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44668
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44671
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44670
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44672
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44673
https://www.cnvd.org.cn/flaw/show/CNVD-2026-46074
2、Oracle产品安全漏洞
Oracle Access Manager是Oracle公司出品的单点登录(SSO)和访问管理软件。Oracle Business Intelligence Enterprise Edition是甲骨文公司推出的企业级商业智能平台。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞通过HTTP网络访问,未授权访问关键数据或全部数据、更新、插入或删除部分数据,以及导致部分拒绝服务等。
CNVD收录的相关漏洞包括:Oracle Access Manager访问控制不当漏洞(CNVD-2026-44685、CNVD-2026-44687)、Oracle Access Manager身份验证不当漏洞(CNVD-2026-44686、CNVD-2026-44688)、Oracle Business Intelligence Enterprise Edition信息泄露漏洞、Oracle Business Intelligence Enterprise Edition身份验证不当漏洞、Oracle Business Intelligence Enterprise Edition访问控制不当漏洞(CNVD-2026-44695、CNVD-2026-44694)。除“Oracle Business Intelligence Enterprise Edition信息泄露漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44685
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44687
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44686
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44689
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44688
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44692
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44695
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44694
3、DELL产品安全漏洞
Dell OpenManage Enterprise是戴尔推出的一款一对多系统管理控制台软件。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在相邻网络访问条件下以低权限执行代码,或窃取会话,或进行脚本注入等。
CNVD收录的相关漏洞包括:Dell OpenManage Enterprise输入验证不当漏洞、Dell OpenManage Enterprise身份验证绕过漏洞、Dell OpenManage Enterprise输入验证错误漏洞、Dell OpenManage Enterprise操作系统命令注入漏洞(CNVD-2026-44679、CNVD-2026-44677)、Dell OpenManage Enterprise命令注入漏洞、Dell OpenManage Enterprise凭据保护不足漏洞、Dell OpenManage Enterprise SQL注入漏洞。除“Dell OpenManage Enterprise身份验证绕过漏洞、Dell OpenManage Enterprise凭据保护不足漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44674
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44676
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44675
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44679
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44677
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44680
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44682
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44681
4、Apache产品安全漏洞
Apache OFBiz是Apache软件基金会旗下的一个顶级开源项目,本质上是一套基于Java的企业资源规划(ERP)系统,也常被用作电子商务平台。Apache HTTP Server是Apache软件基金会开发的开源Web服务器,是全球部署最广泛的HTTP服务端之一。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞执行任意操作系统命令,或在multipart上传构造的widget XML并利用匿名JSON请求覆盖manager登录路由使用的mainDecoratorLocation参数,导致OFBiz加载特制XML并执行未沙箱化的Groovy表达式,从而在服务器上执行任意代码,或以OFBiz进程用户身份执行任意命令等。
CNVD收录的相关漏洞包括:Apache OFBiz代码注入漏洞(CNVD-2026-44657、CNVD-2026-44656)、Apache OFBiz授权不当漏洞、Apache OFBiz代码注入、Apache OFBiz缺少授权漏洞、Apache OFBiz身份验证绕过漏洞、Apache OFBiz服务器端模板注入漏洞、Apache HTTP Server代码执行漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44657
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44656
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44655
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44659
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44658
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44661
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44660
https://www.cnvd.org.cn/flaw/show/CNVD-2026-45682
5、XiongMai IP Camera XM530堆缓冲区溢出漏洞
本周,XiongMai IP Camera XM530被披露存在堆缓冲区溢出漏洞,该漏洞源于Sofia IPC守护进程的WS-Addressing Action转换函数未能正确验证输入数据的长度大小,攻击者可利用该漏洞导致拒绝服务。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44702
小结:本周,Google产品被披露存在多个漏洞,攻击者可利用漏洞通过特制HTML页面在沙箱内执行任意代码等。此外,Oracle、DELL、Apache等多款产品被披露存在多个漏洞,攻击者可利用漏洞通过HTTP网络访问,未授权访问关键数据或全部数据、更新、插入或删除部分数据,以及导致部分拒绝服务,在相邻网络访问条件下以低权限执行代码,窃取会话,进行脚本注入等。另外,XiongMai被披露存在堆缓冲区溢出漏洞,该漏洞源于Sofia IPC守护进程的WS-Addressing Action转换函数未能正确验证输入数据的长度大小,攻击者可利用该漏洞导致拒绝服务。建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。
本周重要漏洞攻击验证情况
本周,CNVD建议注意防范以下已公开漏洞攻击验证情况。
1、Performance Indicator System SQL注入漏洞
验证描述
Performance Indicator System是一款协助企业设定、跟踪和评估绩效指标的管理系统。
Performance Indicator System存在SQL注入漏洞,该漏洞源于对文件/opils/staff/edit_credit.php中参数credit的错误操作,攻击者可利用该漏洞导致数据泄露或篡改。
验证信息
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44700
信息提供者
北京天融信网络安全技术有限公司
注:以上验证信息(方法)可能带有攻击性,仅供安全研究之用。请广大用户加强对漏洞的防范工作,尽快下载相关补丁。
关于CNVD
国家信息安全漏洞共享平台(ChinaNationalVulnerabilityDatabase,简称CNVD)是由CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的国家网络安全漏洞库,致力于建立国家统一的信息安全漏洞收集、发布、验证、分析等应急处理体系。
关于CNCERT
国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称是CNCERT或CNCERT/CC),成立于2002年9月,为非政府非盈利的网络安全技术中心,是我国计算机网络应急处理体系中的牵头单位。
作为国家级应急中心,CNCERT的主要职责是:按照“积极预防、及时发现、快速响应、力保恢复”的方针,开展互联网网络安全事件的预防、发现、预警和协调处置等工作,维护国家公共互联网安全,保障基础信息网络和重要信息系统的安全运行。
网址:www.cert.org.cn
邮箱:vreport@cert.org.cn
电话:010-82991783
关注CNVD漏洞平台
本文转载自微信公众号「CNVD漏洞平台」,查看原文。版权归原作者所有,如有侵权请联系删除。