已复现!微软Outlook欺骗漏洞可致NTLMv2响应泄露
微步在线研究响应中心 2026-11-20 01:06 北京
漏洞概况
Outlook 是微软的电子邮件与日历客户端,广泛用于收发邮件、管理日历和处理会议邀请。
近日,Microsoft Office LTSC 2024 For 32-bit Editions官方发布通告,修复了微软Outlook欺骗漏洞(CVE-2026-124194)。微步情报局已成功复现。经分析,Outlook 是微软的电子邮件与日历客户端,广泛用于收发邮件、管理日历和处理会议邀请。由于 Outlook 在打开或导入带网络标记(Mark-of-the-Web)的日历文件(.ics)时,未将来源信任状态纳入外部内容检查,攻击者可向用户投递特制的 .ics 文件;用户打开该文件后,Outlook 会向攻击者控制的网络位置发起认证,导致当前用户的 NTLMv2 响应泄露。(完整漏洞情报请查阅https://x.threatbook.com/v5/vul/XVE-2026-94403)
此漏洞已遭在野利用,攻击者成功利用此漏洞可导致当前用户的 NTLMv2 响应泄露,建议受影响用户尽快修复。
漏洞处置优先级(VPT)
风险等级:中风险
风险分数:8.1
基本信息 | 微步编号 | XVE-2026-94403 |
CVE编号 | CVE-2026-124194 | |
漏洞类型 | 信任管理 | |
利用条件评估 | 利用漏洞的网络条件 | 可远程利用 |
是否需要绕过安全机制 | 不需要 | |
对被攻击系统的要求 | 默认配置;未知 | |
利用漏洞的权限要求 | 无需任何权限 | |
是否需要受害者配合 | 需要受害者主动配合;触发要求用户打开或导入 .ics | |
利用情报 | POC是否公开 | 是 |
已知利用行为 | 已捕获在野利用行为 |
漏洞影响范围
产品名称 | Microsoft | Microsoft Office LTSC 2024 For 32-bit Editions |
受影响版本 | Microsoft Office LTSC 2024 For 32-bit Editions: version<16.0.17932.21140 |
有无修复补丁 | 有 |
漏洞复现
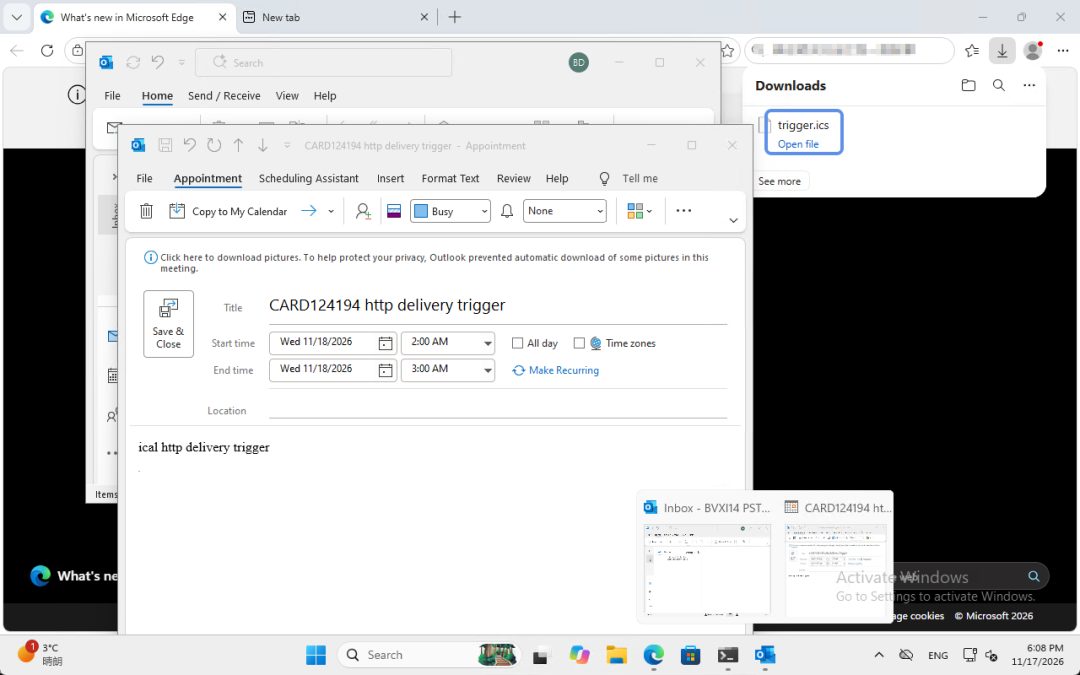
1. 在靶机下载并打开特制的 .ics 文件,出现 iCalendar 窗口且无外部内容警告 (复现图片未能安全导入)
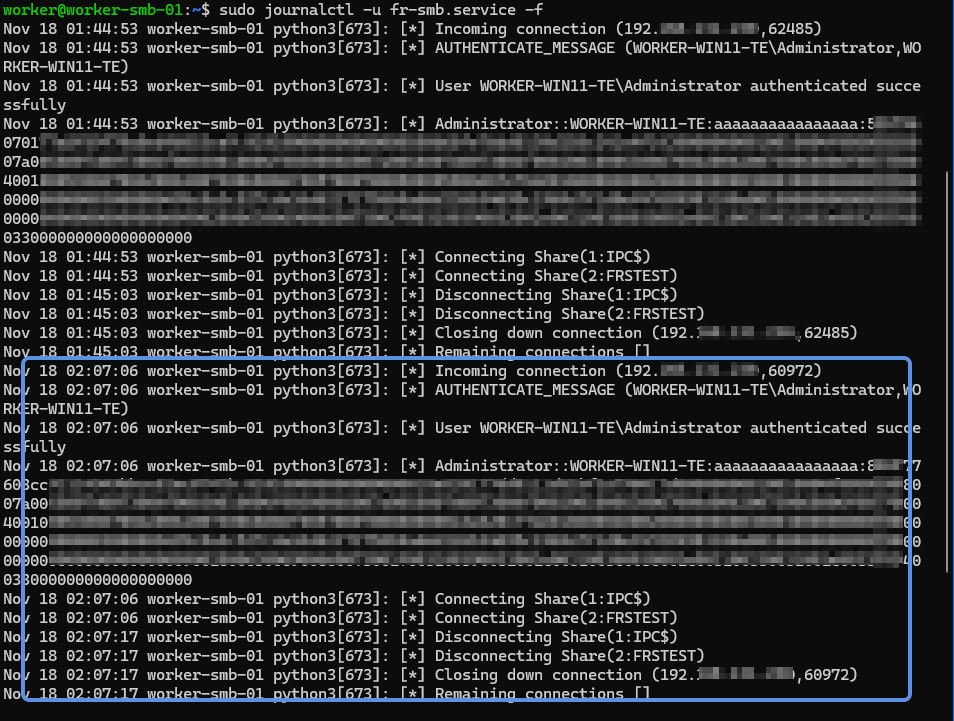
2. 查看攻击机的 SMB 监听日志(journal),可以看到靶机当前用户的NTLMv2响应
修复方案
官方修复方案
厂商已提供漏洞修补方案,建议用户参考官方通告修复:
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-124194
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-124194
官方临时缓解建议
在网络边界与主机防火墙上禁止出站 SMB(TCP 445、139)到非受信网段与 Internet。
若业务允许,将出站 NTLM 限制(
Network security: Restrict NTLM: Outgoing NTLM traffic to remote servers)设为Deny all;对仍需使用 NTLM 认证的服务器,将其列入远程服务器例外(Add remote server exceptions for NTLM authentication)。
微步产品支撑
微步漏洞情报于2026年11月11日收录该漏洞。
微步下一代威胁情报平台NGTIP,高级威胁情报平台ATI及X情报中心已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
微步威胁感知平台TDP已于20261119支持检测,检测ID:S3100186878,模型/规则高于:20261119000000 可检出。
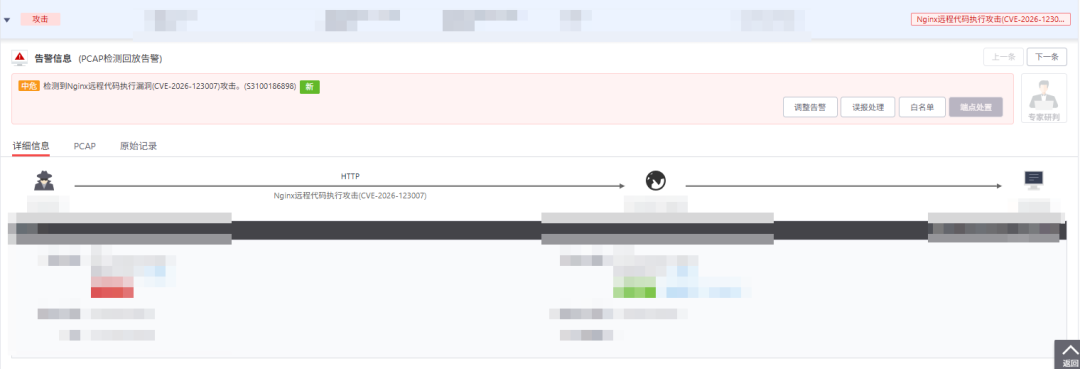
微步威胁防御系统OneSIG已支持防护规则ID为:3100186878
本文转载自微信公众号「微步在线研究响应中心」,查看原文。版权归原作者所有,如有侵权请联系删除。